
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-1071-SQL-Injection — Konzeptnachweis : CVE-2024-1071: WordPress-Sicherheitslücke ausgenutzt | Kitploit

Tools/GitHubGitHub/gh-ost00/cve-2024-1071-sql-injection
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsLernen & Bildung
GitHubgh-ost00/cve-2024-1071-sql-injection

CVE-2024-1071-SQL-Injection

Konzeptnachweis : CVE-2024-1071: WordPress-Sicherheitslücke ausgenutzt

Repository anzeigen
24737vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    394
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Proof of Concept CVE-2024-1071: WordPress-Sicherheitslücke ausgenutzt

Haftungsausschluss: Dieses Proof of Concept (POC) dient ausschließlich zu Bildungs- und ethischen Testzwecken. Die Verwendung dieses Tools zum Angriff auf Ziele ohne vorherige beidseitige Zustimmung ist illegal. Es liegt in der Verantwortung des Endbenutzers, alle geltenden lokalen, staatlichen und bundesstaatlichen Gesetze einzuhalten. Die Entwickler übernehmen keine Haftung und sind nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.

Erste Schritte

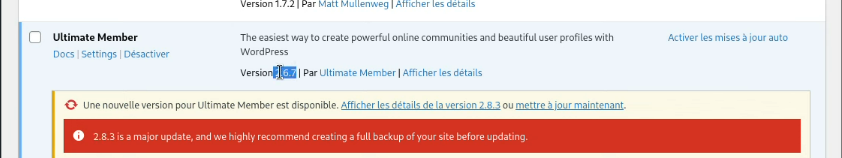
Das Ultimate-Member – User Profile, Registration, Login, Member Directory, Content Restriction & Membership Plugin-Plugin für WordPress ist anfällig für SQL-Injection über den Parameter 'sorting' in den Versionen 2.1.3 bis 2.8.2 aufgrund unzureichender Escaping des benutzergelieferten Parameters und fehlender ausreichender Vorbereitung der vorhandenen SQL-Abfrage. Dies ermöglicht es nicht authentifizierten Angreifern, zusätzliche SQL-Abfragen an bereits bestehende Abfragen anzuhängen, die zum Extrahieren sensibler Informationen aus der Datenbank verwendet werden können. Banner
Ziele finden

Um potenzielle Ziele zu finden, verwenden Sie Fofa (ähnlich wie Shodan.io):

  • FOFA Dork : body="/wp-content/plugins/ultimate-member"
  • Hunter : Hunter: body="/wp-content/plugins/ultimate-member"

Repository klonen

Klonen Sie zunächst das Repository:

- git clone https://github.com/fa-rrel/CVE-2024-1071-SQL-Injection.git
- cd CVE-2024-1071-SQL-Injection

Wählen Sie als nächstes Ihr Ziel aus und fügen Sie es im folgenden Format zur Datei urls.txt hinzu:

  • https://testphp.vulnweb.com/
  • https://www.hackthissite.org/
  • https://www.acunetix.com/

Führen Sie den Exploit aus:

python3 CVE-2024-1071.py -f urls.txt

Referenz POC

  • https://nvd.nist.gov/vuln/detail/CVE-2024-1071
  • https://github.com/gbrsh
  • https://wpscan.com/vulnerability/dcca7ed0-b088-4b7d-9e22-07b858367975/
  • https://www.broadcom.com/support/security-center/protection-bulletin/cve-2024-1071-wordpress-ultimate-member-plugin-vulnerability
  • https://vuldb.com/?id.254667
Tool herunterladen





