
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
spring4shell_victim — Absichtlich verletzliche Spring-App zum Testen von CVE-2022-22965 | Kitploit

Tools/GitHubGitHub/fracturelabs/spring4shell_victim
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungLabs & Praxis
GitHubfracturelabs/spring4shell_victim

spring4shell_victim

Absichtlich verletzliche Spring-App zum Testen von CVE-2022-22965

Repository anzeigen
2276vor 4 JahrenNoch nicht geprüft
Teilen


spring4shell_victim

Absichtlich anfällige Spring-App zum Testen von CVE-2022-22965

Weitere Informationen: https://www.fracturelabs.com/posts/effective-spring4shell-scanning-exploitation/

@fracturelabs @brkr19


Verwendung

Erstellen

Der folgende Code erstellt schnell ein anfälliges Docker-Image mit den folgenden Komponenten:

  • JDK 11.0.14
  • Tomcat 9.0.60
  • Spring 2.6.4
git clone https://github.com/fracturelabs/spring4shell_victim.git
cd spring4shell_victim
docker image build -t spring4shell_victim .

Ausführen

docker container run -it -p 8080:8080 --name spring4shell_victim --rm spring4shell_victim

Ausnutzen

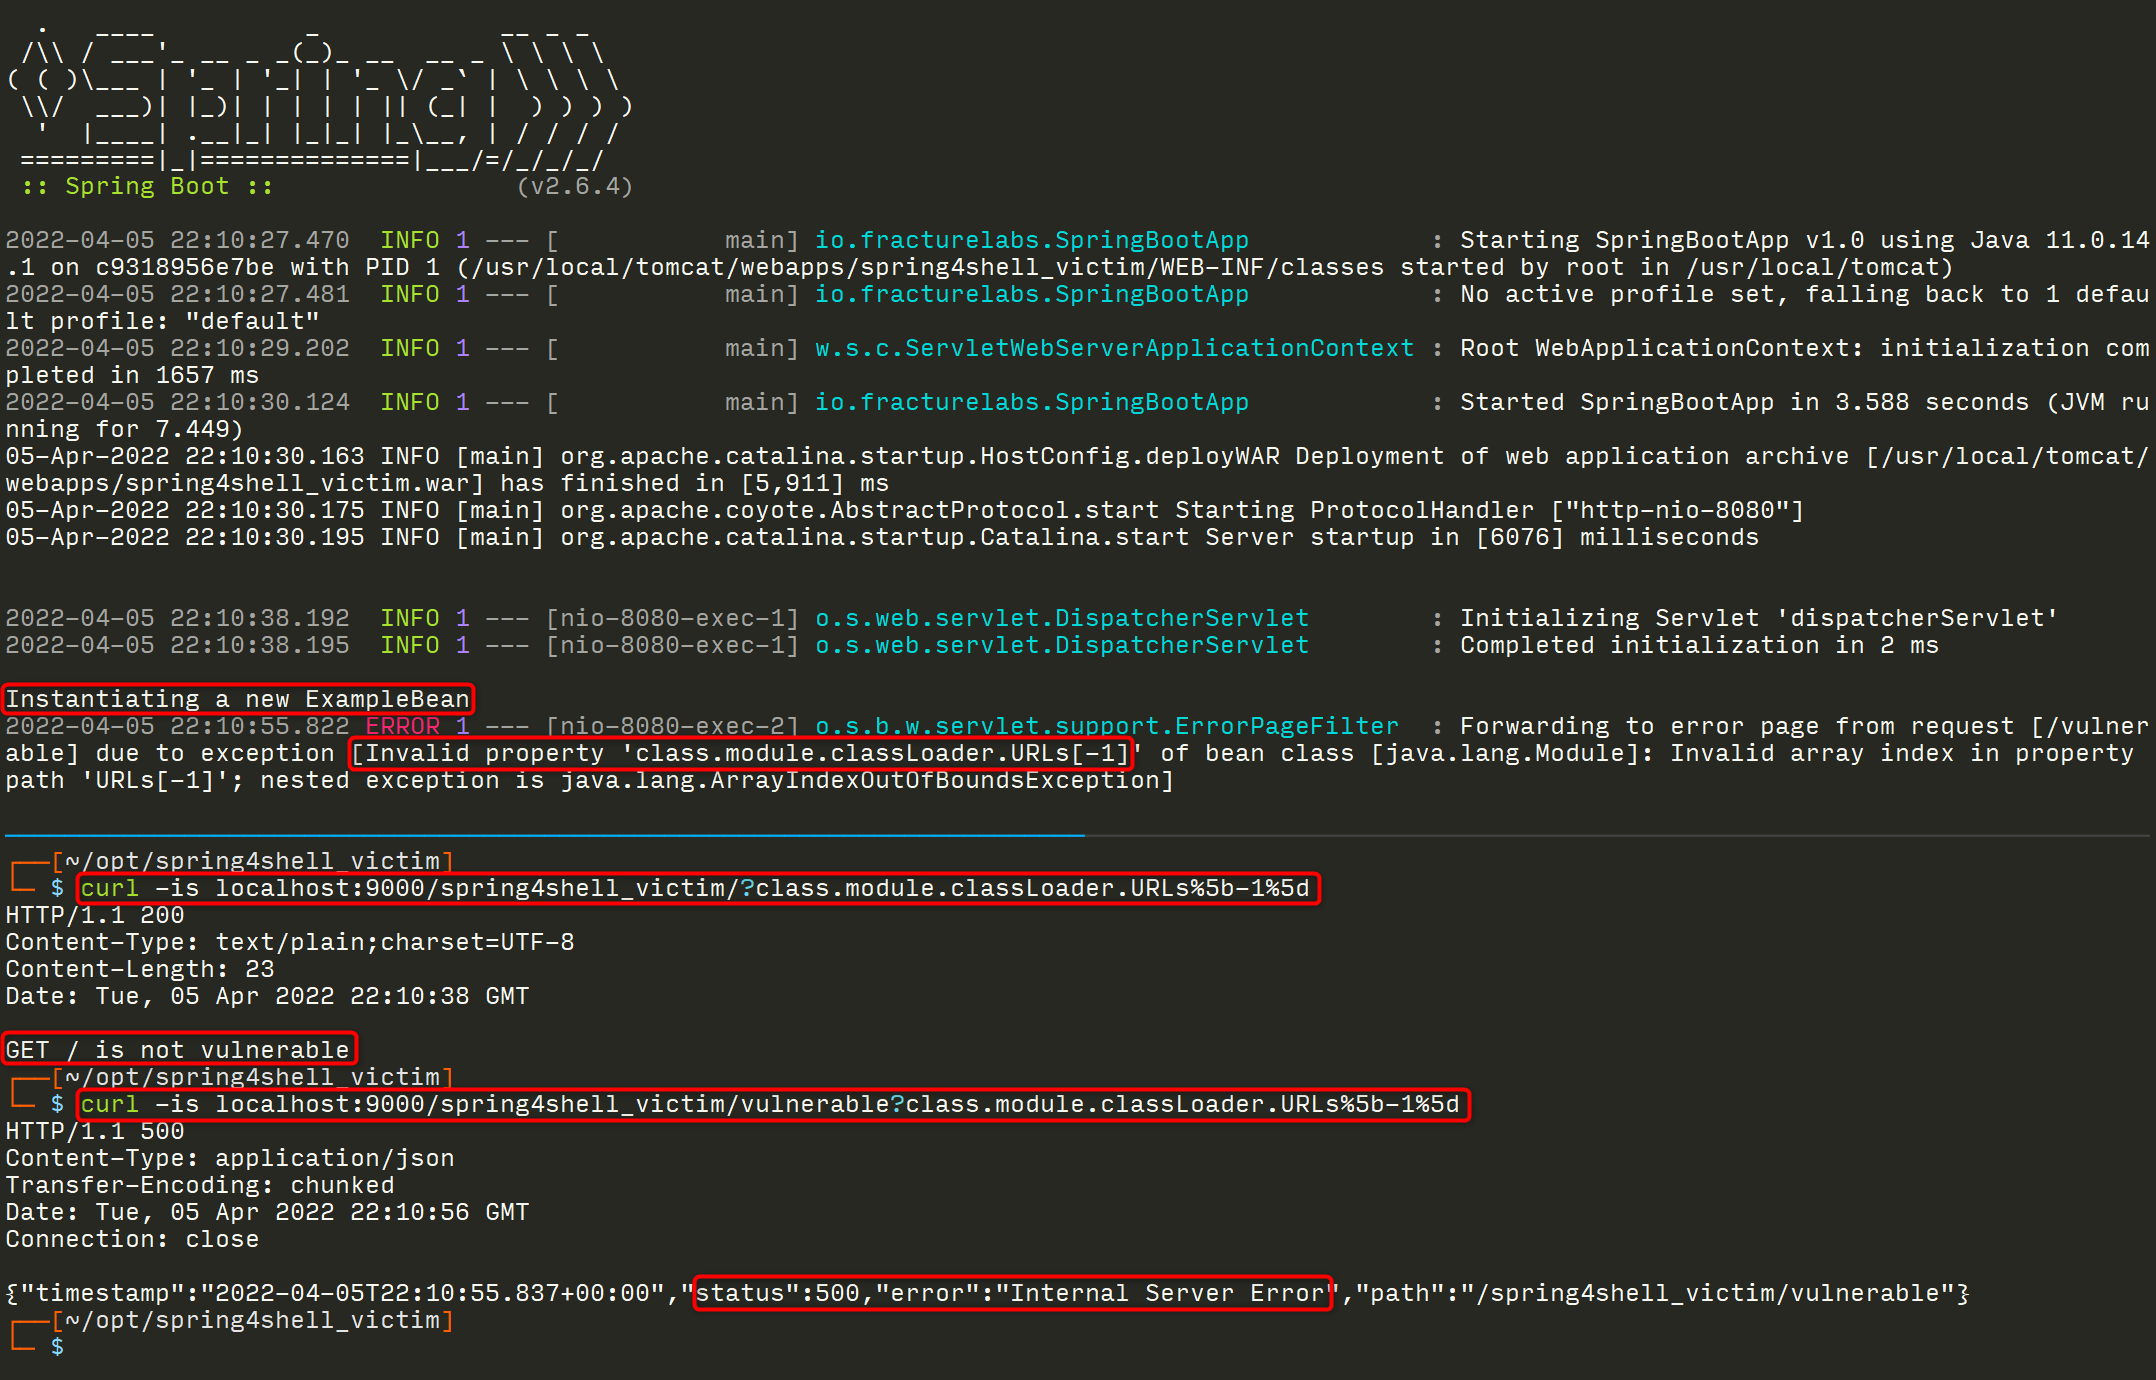
Es sind zwei Routen definiert: /spring4shell_victim und /spring4shell_victim/vulnerable. Sie können diese verwenden, um zu überprüfen, ob Ihre Scantools ordnungsgemäß funktionieren. Die Standardroute (/) ist bewusst nicht anfällig, um Sie zum Nachdenken darüber anzuregen, wie Sie Ihre Scantools konfigurieren, um anfällige Endpunkte zu finden.

Beispiel

# Diese Route ist nicht anfällig
curl -is localhost:9000/spring4shell_victim/?class.module.classLoader.URLs%5b-1%5d

# Diese Route ist anfällig
curl -is localhost:9000/spring4shell_victim/vulnerable?class.module.classLoader.URLs%5b-1%5d
screenshot

Überprüfung

Sie können überprüfen, ob Ihr Code korrekt bereitgestellt wurde, indem Sie eine Shell im Container öffnen und im Verzeichnis /usr/local/tomcat/webapps/ nachsehen.

docker exec -it spring4shell_victim /bin/bash

HINWEIS: Der obige POC-Code verursacht lediglich einen Absturz, den Sie erkennen können (500-Fehler). Er lädt tatsächlich keinen Code hoch.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    319
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    294
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    266

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




