 elhart05/airmongui
Eine lokal gehostete GUI für das Aircrack-ng-Wireless-Auditing-Suite.

Eine lokale Weboberfläche für das aircrack-ng Wireless-Toolkit.



Screenshots · Schnellstart · Funktionen · Roadmap · Mitwirken
[!WARNING] Verwenden Sie dies nur in Netzwerken, die Ihnen gehören oder für die Sie eine schriftliche Genehmigung zum Testen haben. Das Scannen, Deauthentifizieren oder Abfangen von Datenverkehr in Netzwerken, die Sie nicht kontrollieren, ist in den meisten Ländern illegal. Siehe Rechtmäßige und verantwortungsvolle Nutzung.
AirmonGUI setzt airmon-ng, airodump-ng, aireplay-ng und aircrack-ng hinter eine einzige Web-App, die auf Ihrer eigenen Maschine läuft. Sie aktivieren den Monitor-Modus, scannen nach Netzwerken, erfassen einen WPA-Handshake und knacken ihn – durch Klicken durch beschriftete Formulare, anstatt sich an Flags erinnern zu müssen.
Es implementiert keines der Tools neu. Das Backend führt die echten Binärdateien aus und parst deren Ausgabe, sodass das, was Sie sehen, auch das ist, was das Toolkit tatsächlich getan hat. Die UI bindet an 127.0.0.1 und die API verlässt nie Ihre Maschine.
Das aircrack-ng-Toolkit ist exzellent, aber der Workflow erstreckt sich über vier separate Befehle und viele Flags, die Sie im Kopf behalten müssen: Die Karte in den Monitor-Modus versetzen, Kanäle wechseln, um ein Ziel zu finden, auf eine BSSID einrasten, Deauth auf dem richtigen Kanal senden, auf den Vier-Wege-Handshake warten, dann die Aufnahme in eine Wortliste einspeisen. Verpassen Sie den Kanal und die Deauth verpufft. Vergessen Sie --bssid und Ihre Aufnahme ist voller Rauschen.
Ich wollte diese gesamte Sequenz als eine Reihe von Bildschirmen, die Sie Schritt für Schritt durchführen, Ihnen zeigen, was in der Luft ist, und den Zustand zwischen den Schritten konsistent halten. Das ist es, was dies ist. Es funktioniert gut, um zu lernen, wie die Angriffe tatsächlich ablaufen, für Laborarbeit und zur Beschleunigung einer autorisierten Bewertung.
| Bereich | Was es tut |
|---|---|
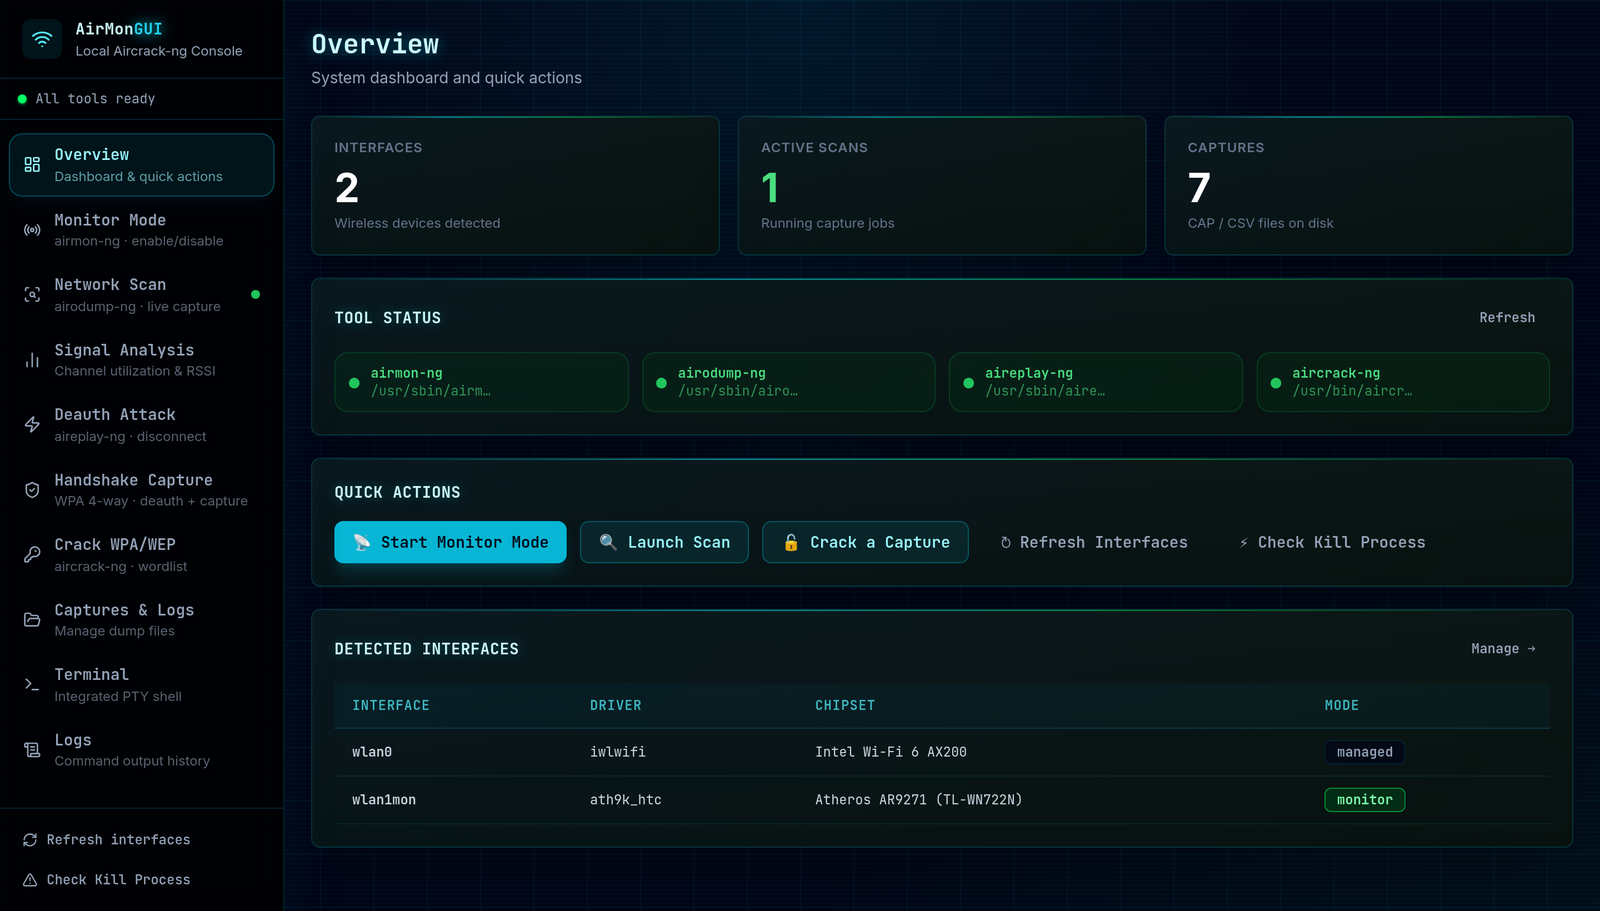
| Monitor-Modus | Monitor-Modus auf einer ausgewählten Schnittstelle mit airmon-ng aktivieren oder deaktivieren. Eine separate Check-Kill-Aktion führt airmon-ng check kill aus, wenn Hintergrunddienste wie NetworkManager den Monitor-Modus blockieren. |
| Netzwerkscanning | Führt airodump-ng-Capture-Jobs aus und zeigt Access Points und Clients in einer Live-Tabelle an, die Sie nach Name, Sicherheit oder Band filtern können. |
| Signalanalyse | Bewertet Access Points nach ihrer Angreifbarkeit (Signalstärke, schwache Sicherheit, aktive Clients) und zeigt Kanalauslastung sowie die Sicherheitsmischung in Reichweite als Diagramme an. |
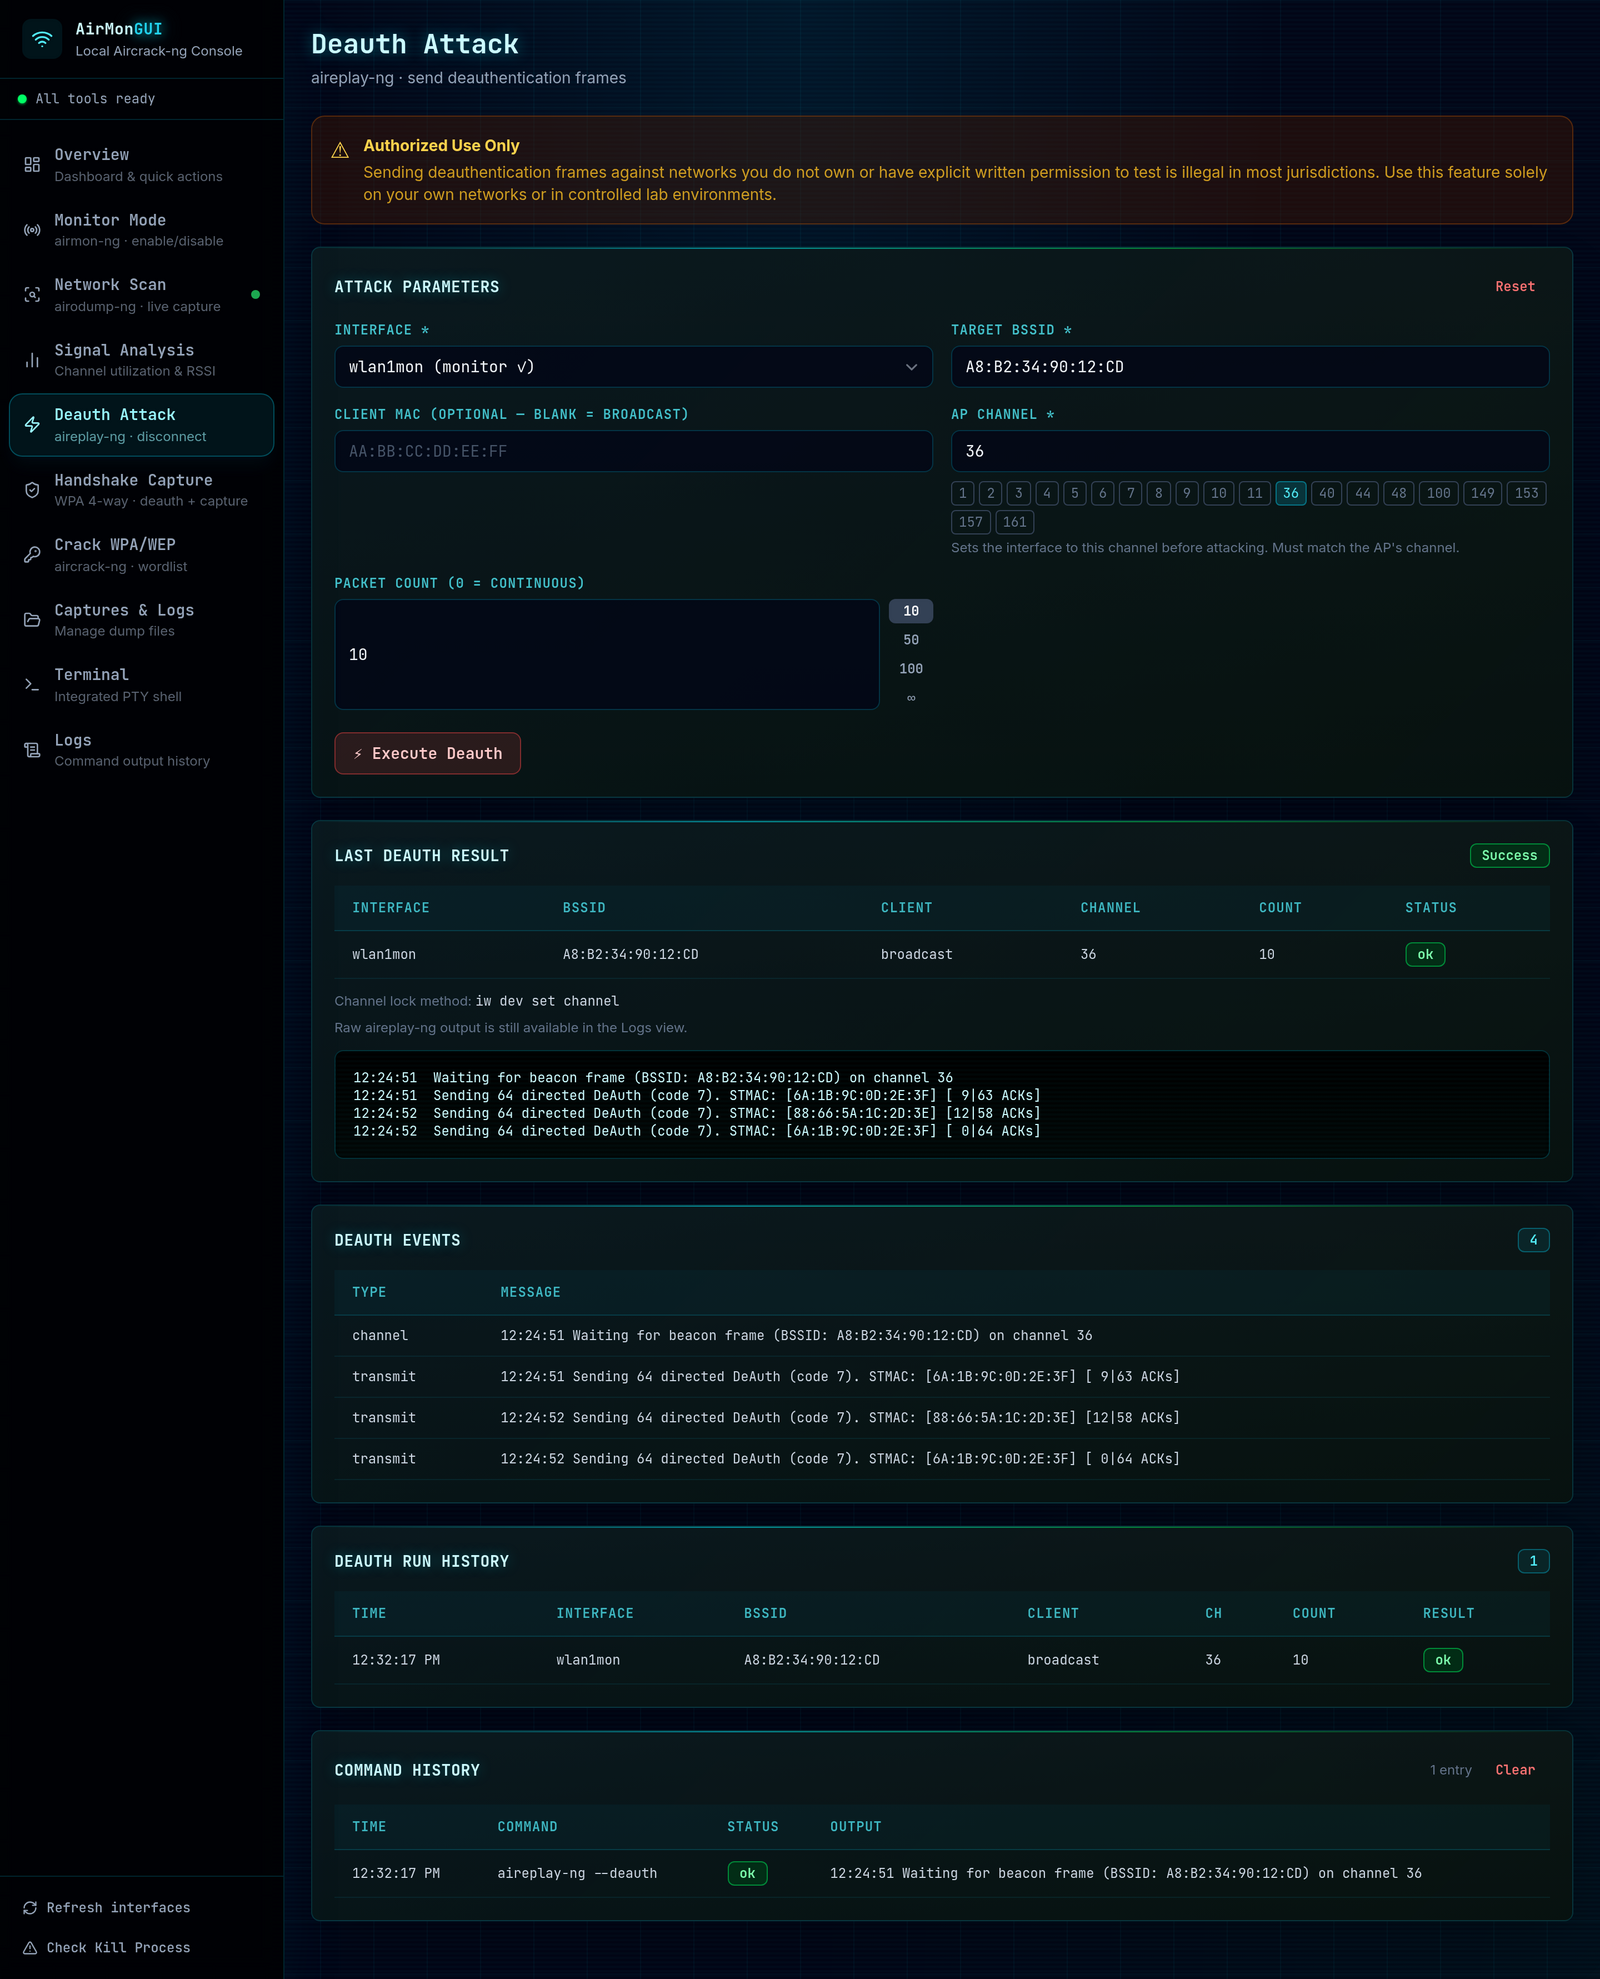
| Deauthentifizierung | Sendet gezielte oder Broadcast-Deauth über aireplay-ng, wobei die Schnittstelle zuerst auf den Kanal des Access Points gesetzt wird, damit die Frames ankommen. |
| Handshake-Erfassung | Ein Drei-Schritte-Workflow, der airodump-ng auf ein Ziel fixiert, eine Auto-Deauth-Engine ausführt und den WPA-Vier-Wege-Handshake selbstständig erkennt. |
| Knacken | Übergibt eine Aufnahme und eine Wortliste an aircrack-ng, streamt das Live-Protokoll und zeigt den gefundenen Schlüssel sofort an, sobald er erscheint. |
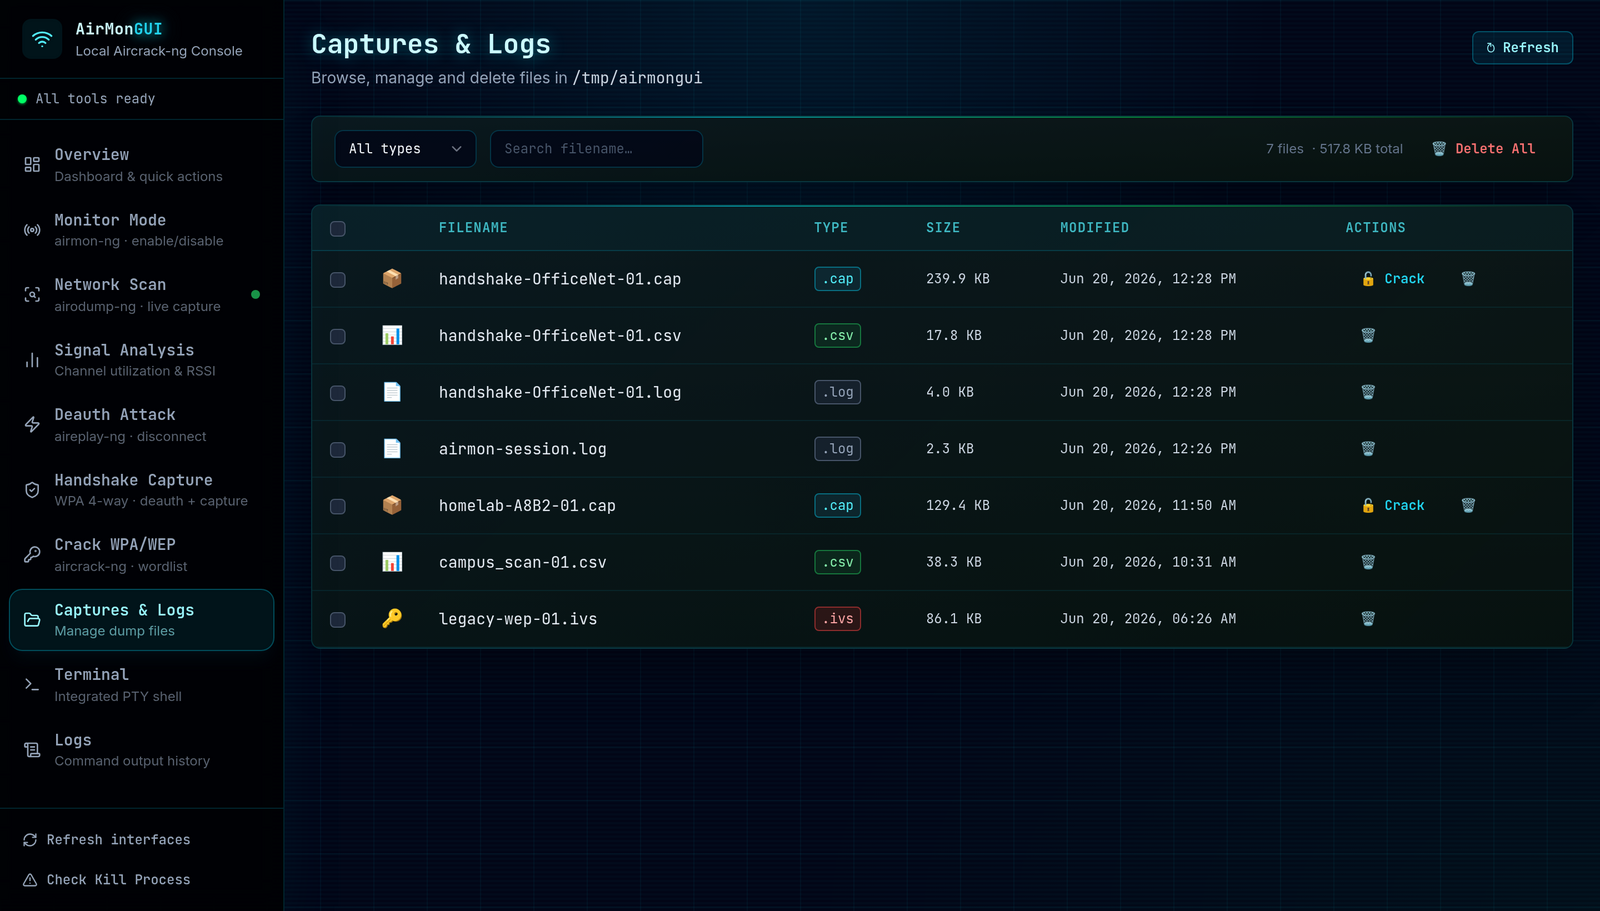
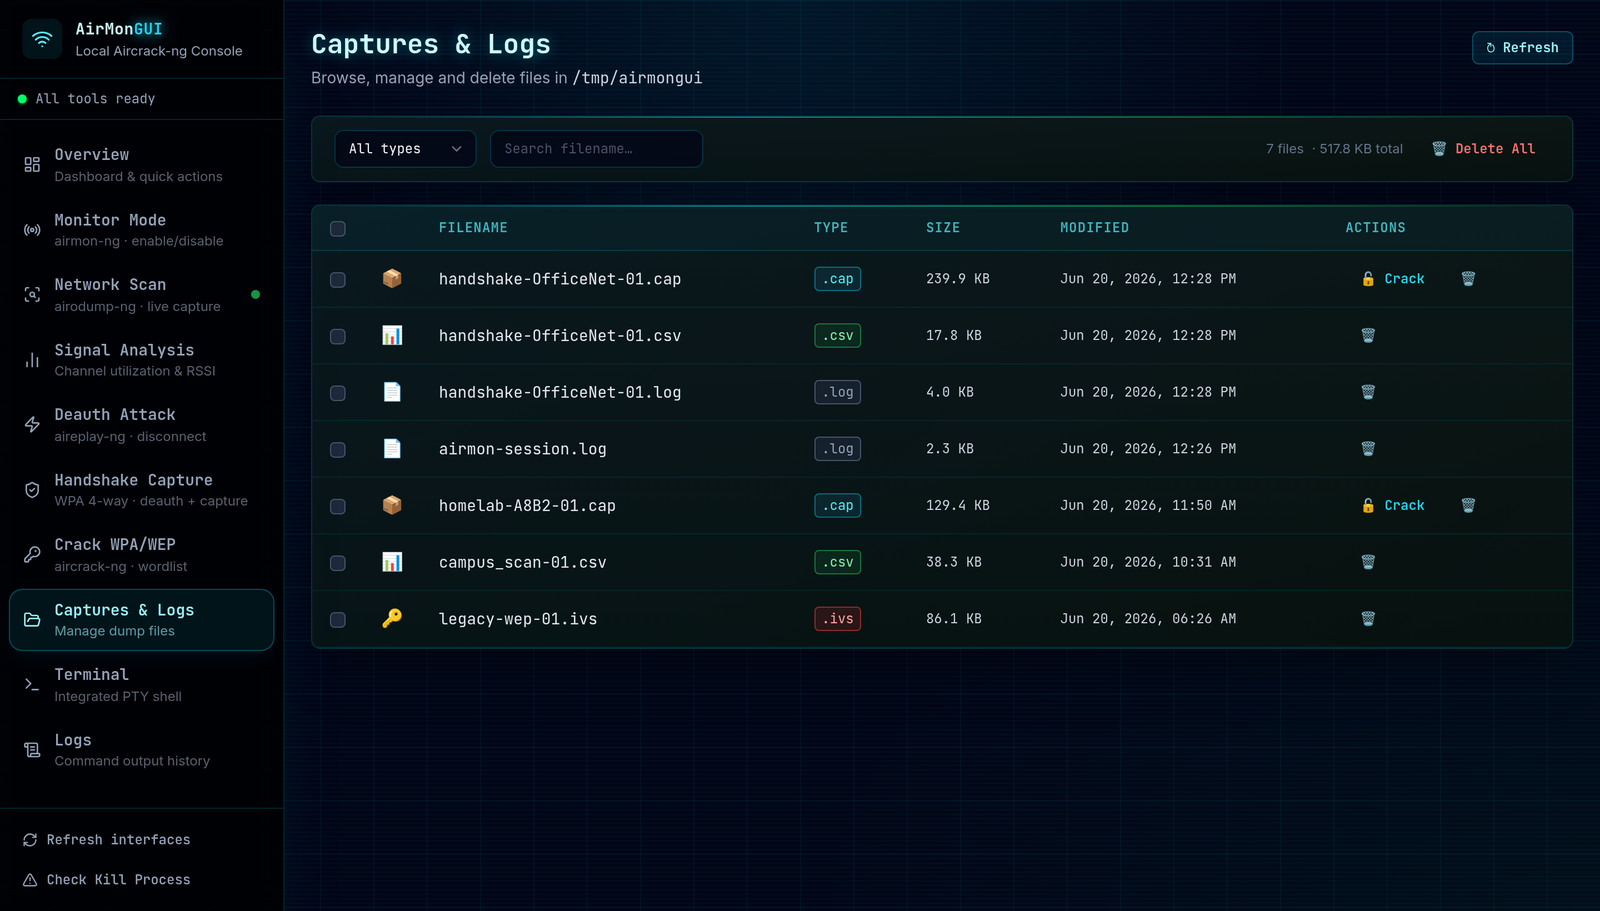
| Aufnahmeverwaltung | Durchsuchen, Filtern, Mehrfachauswahl und Löschen der .cap-, .csv-, .pcap-, .ivs- und .log-Dateien, die das Toolkit schreibt. |
| Integriertes Terminal | Eine echte PTY-Shell (xterm.js) für den Fall, dass Sie die rohe Befehlszeile im selben Fenster haben möchten. |
| Befehlsprotokolle | Jeder im Sitzungsverlauf ausgeführte Befehl mit stdout, stderr, Status und Ein-Klick-Kopieren. |
Ein Durchlauf bewegt sich von oben nach unten durch die Seitenleiste. Hier ist jeder Bildschirm.
Die Netzwerke, BSSIDs und Clients in den folgenden Screenshots sind synthetische Demo-Daten, keine echte Aufnahme.
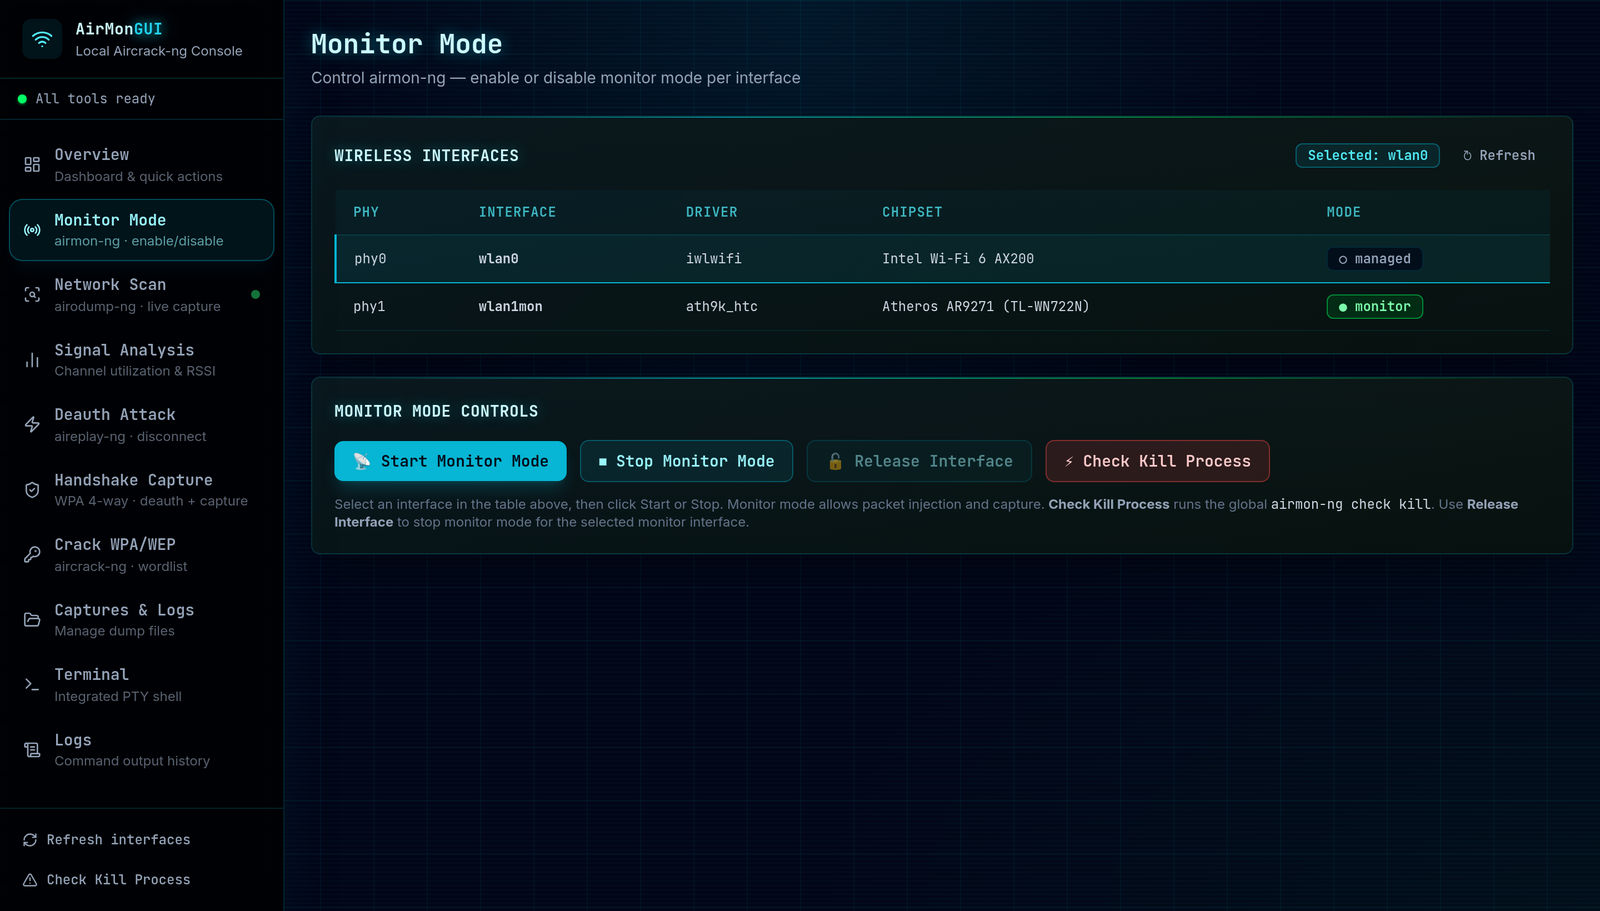
Wählen Sie eine Schnittstelle aus, prüfen Sie Treiber, Chipsatz und PHY und schalten Sie den Monitor-Modus ein. Geben Sie nur diese Schnittstelle wieder frei, wenn Sie fertig sind.
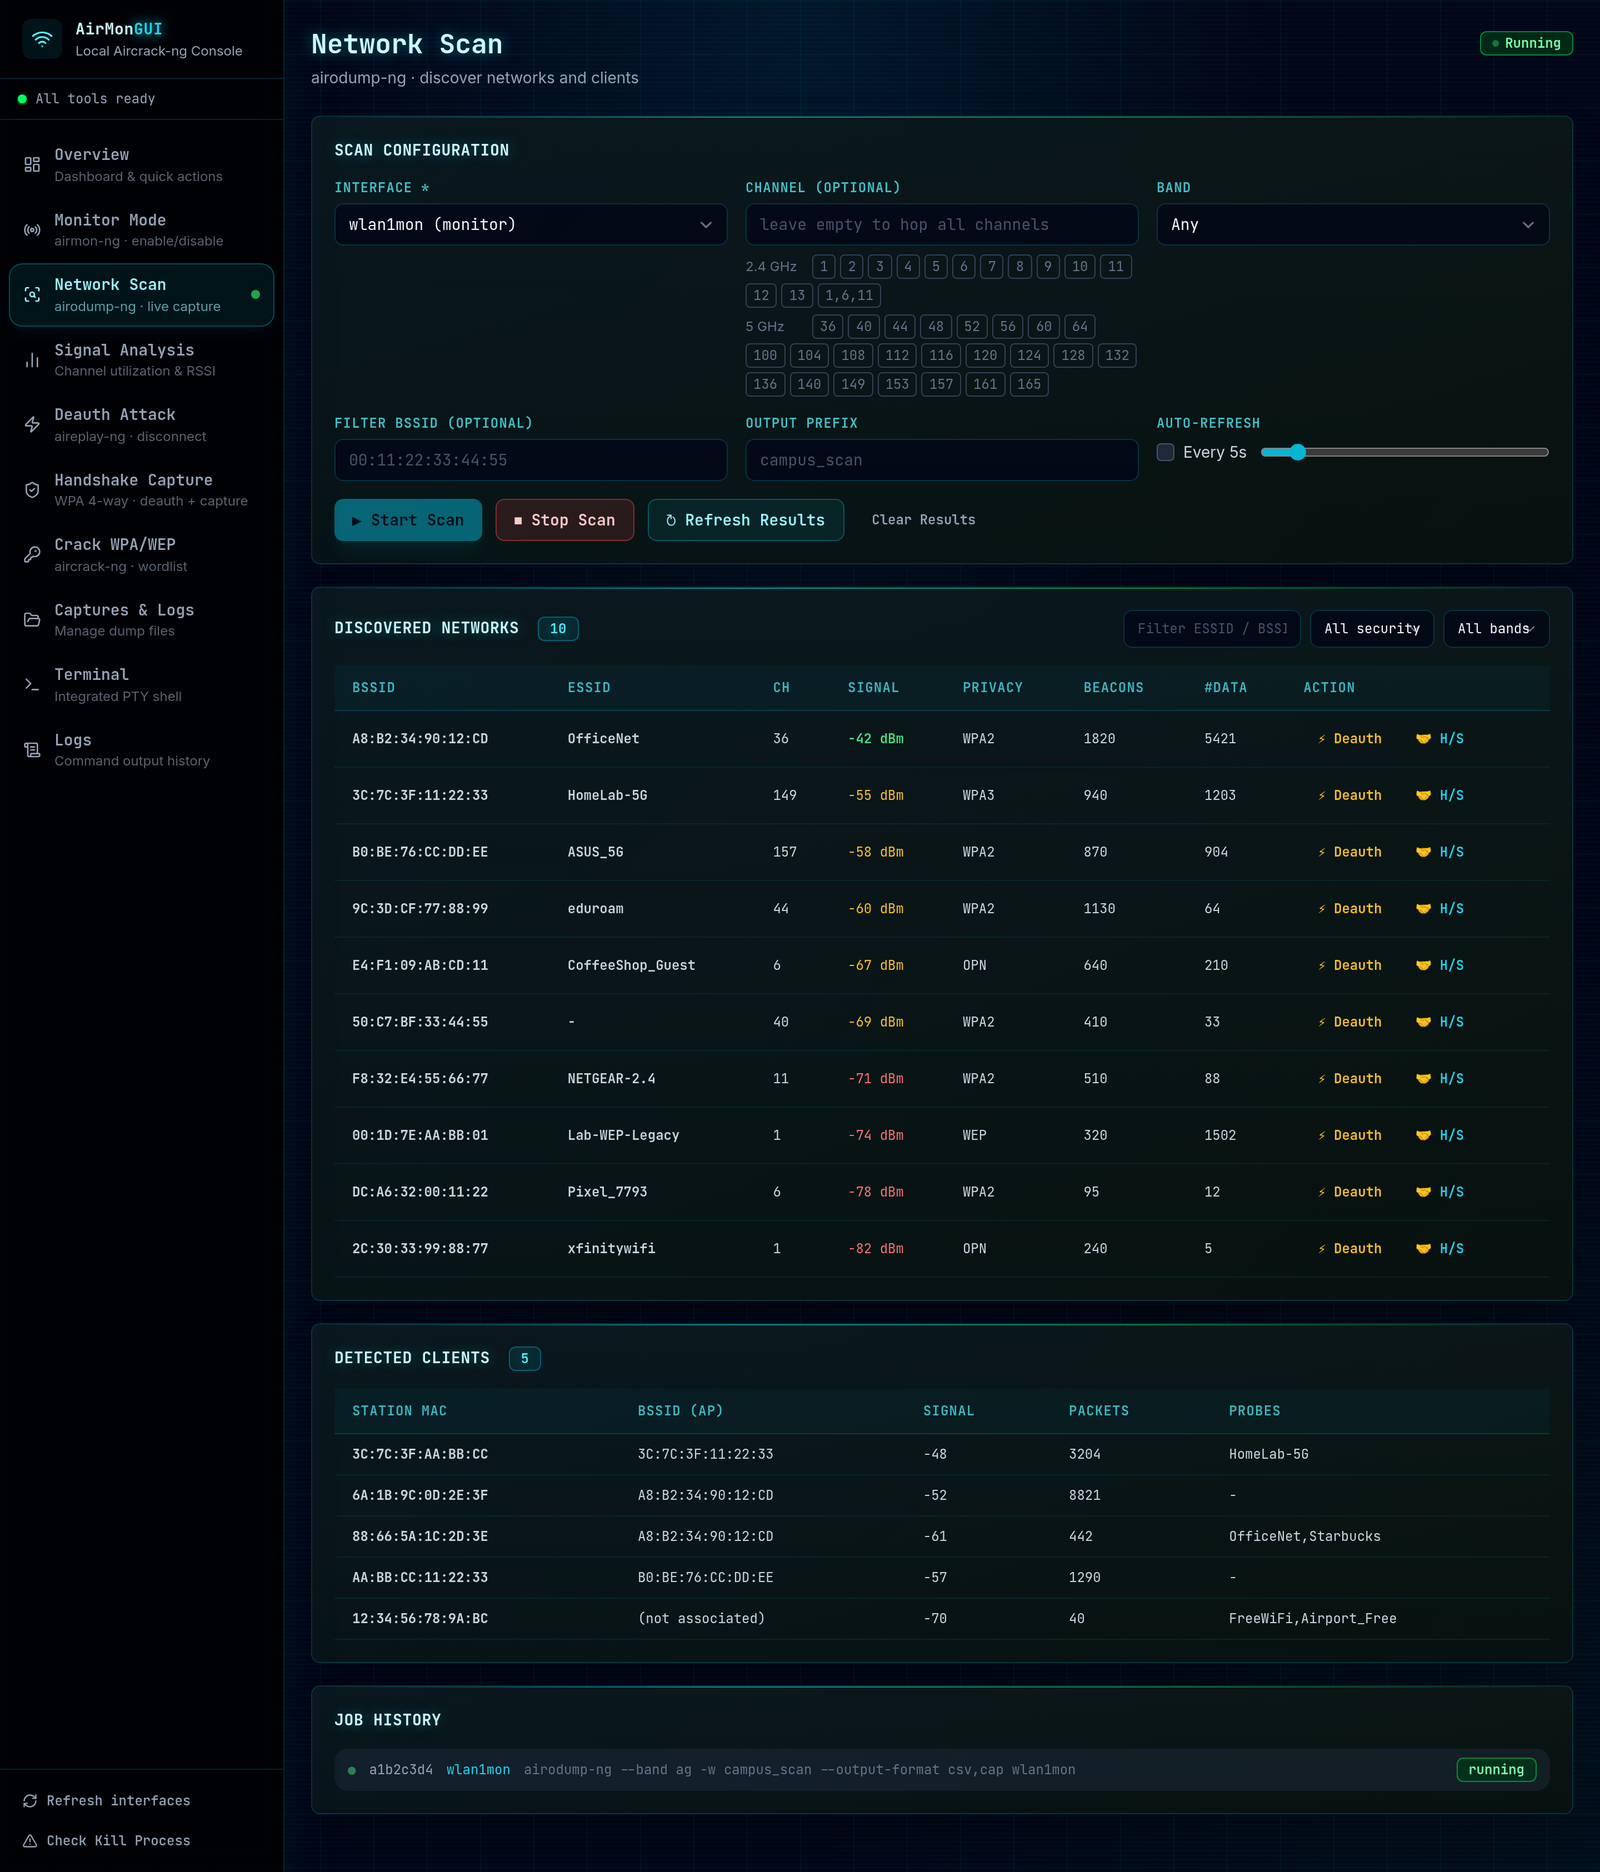
Starten Sie einen airodump-ng-Job und beobachten Sie, wie Access Points und Clients auftauchen. Filtern Sie die Tabelle und senden Sie dann jedes Netzwerk direkt an einen Deauth- oder Handshake-Workflow.
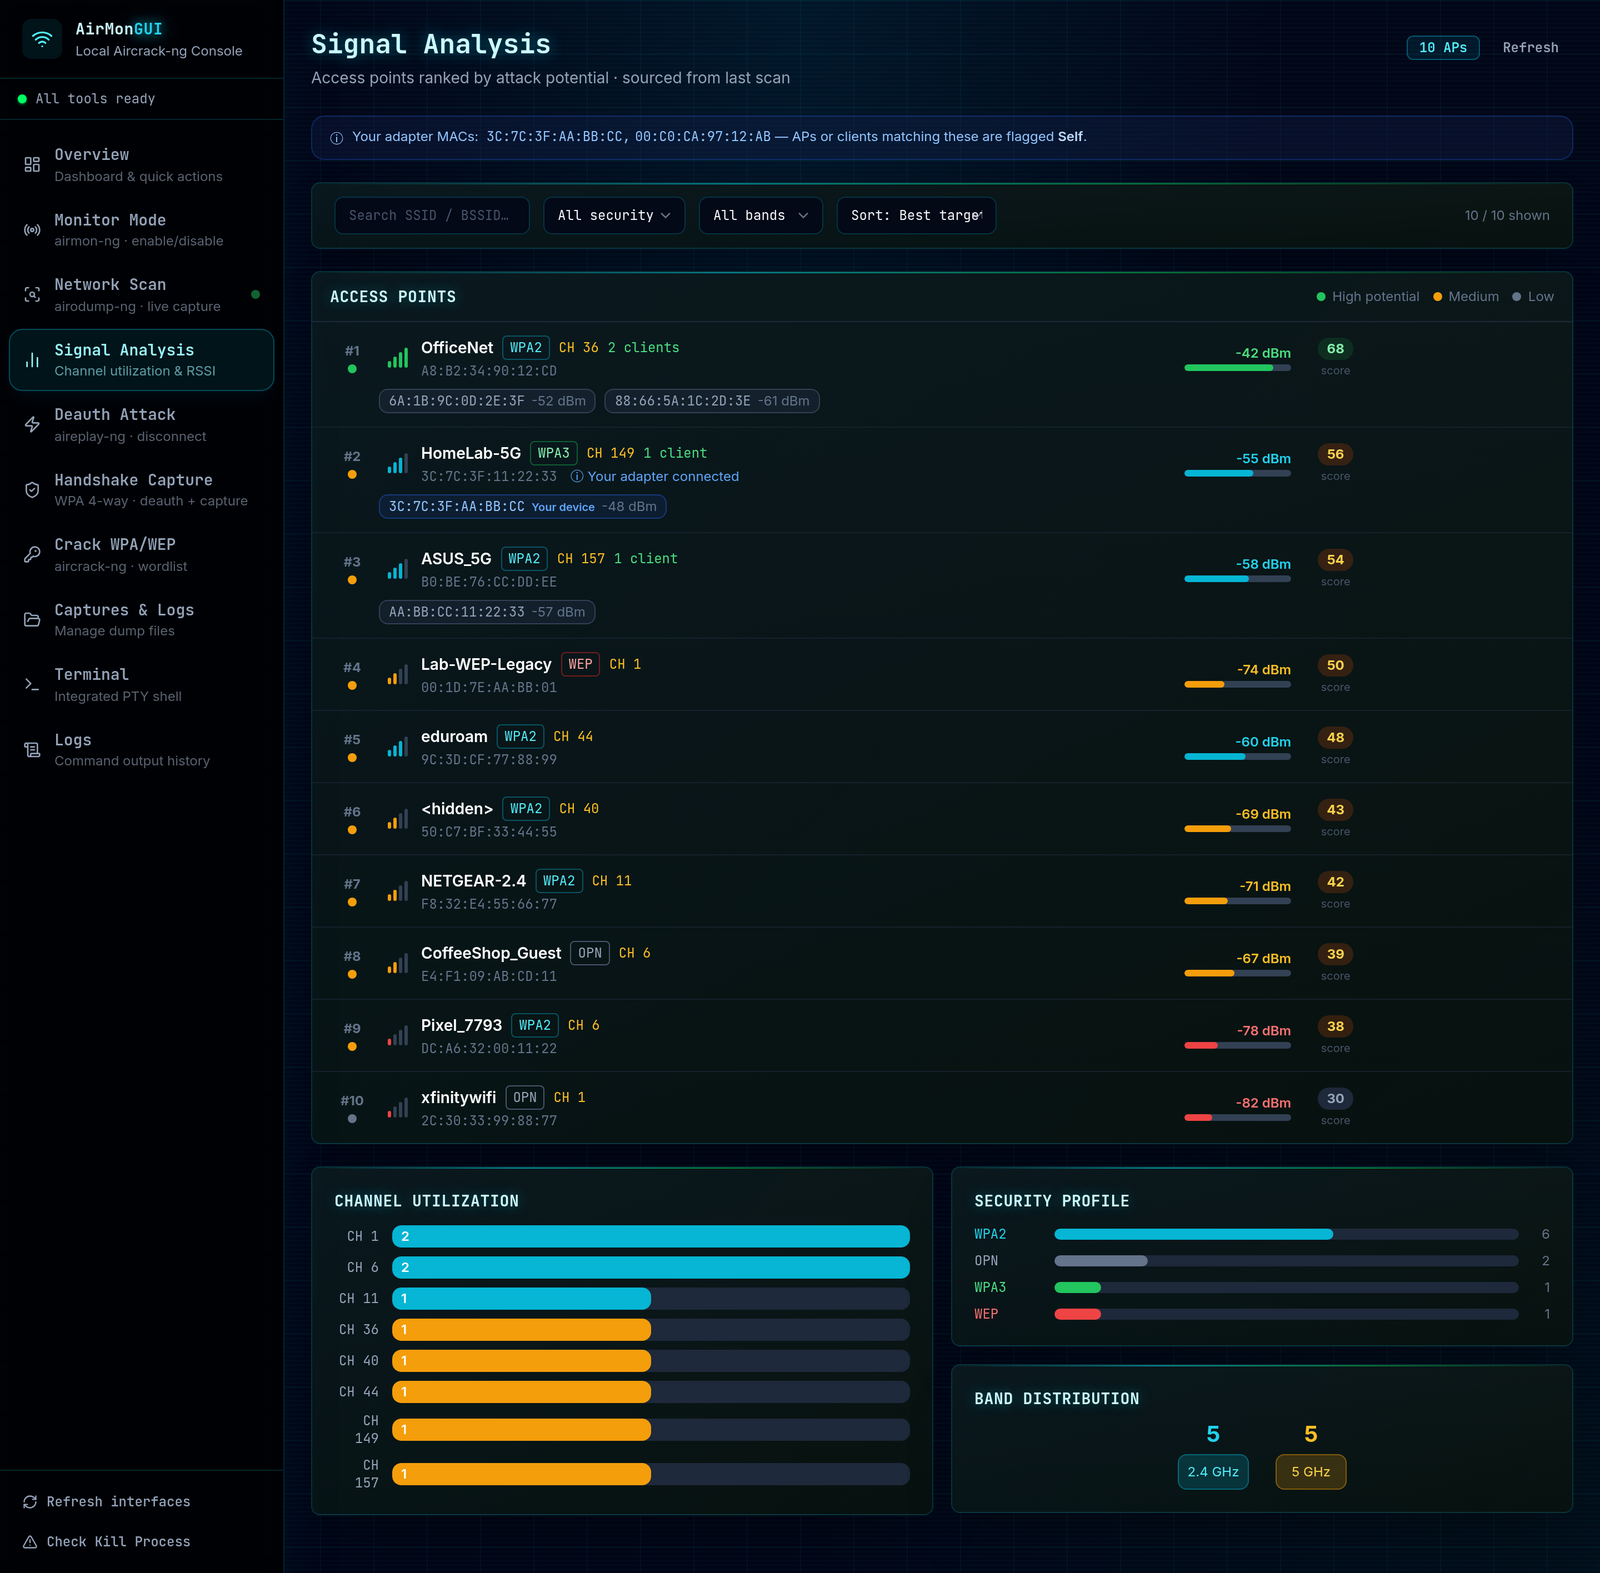
Die Signalanalyse bewertet jeden Access Point, sodass die starken, schwach gesicherten mit aktiven Clients nach oben steigen. Sie zeigt auch, wie ausgelastet jeder Kanal ist und welche Sicherheit die umliegenden Netzwerke verwenden. Ihre eigenen Geräte werden markiert, damit Sie nichts versehentlich auf sich selbst richten.
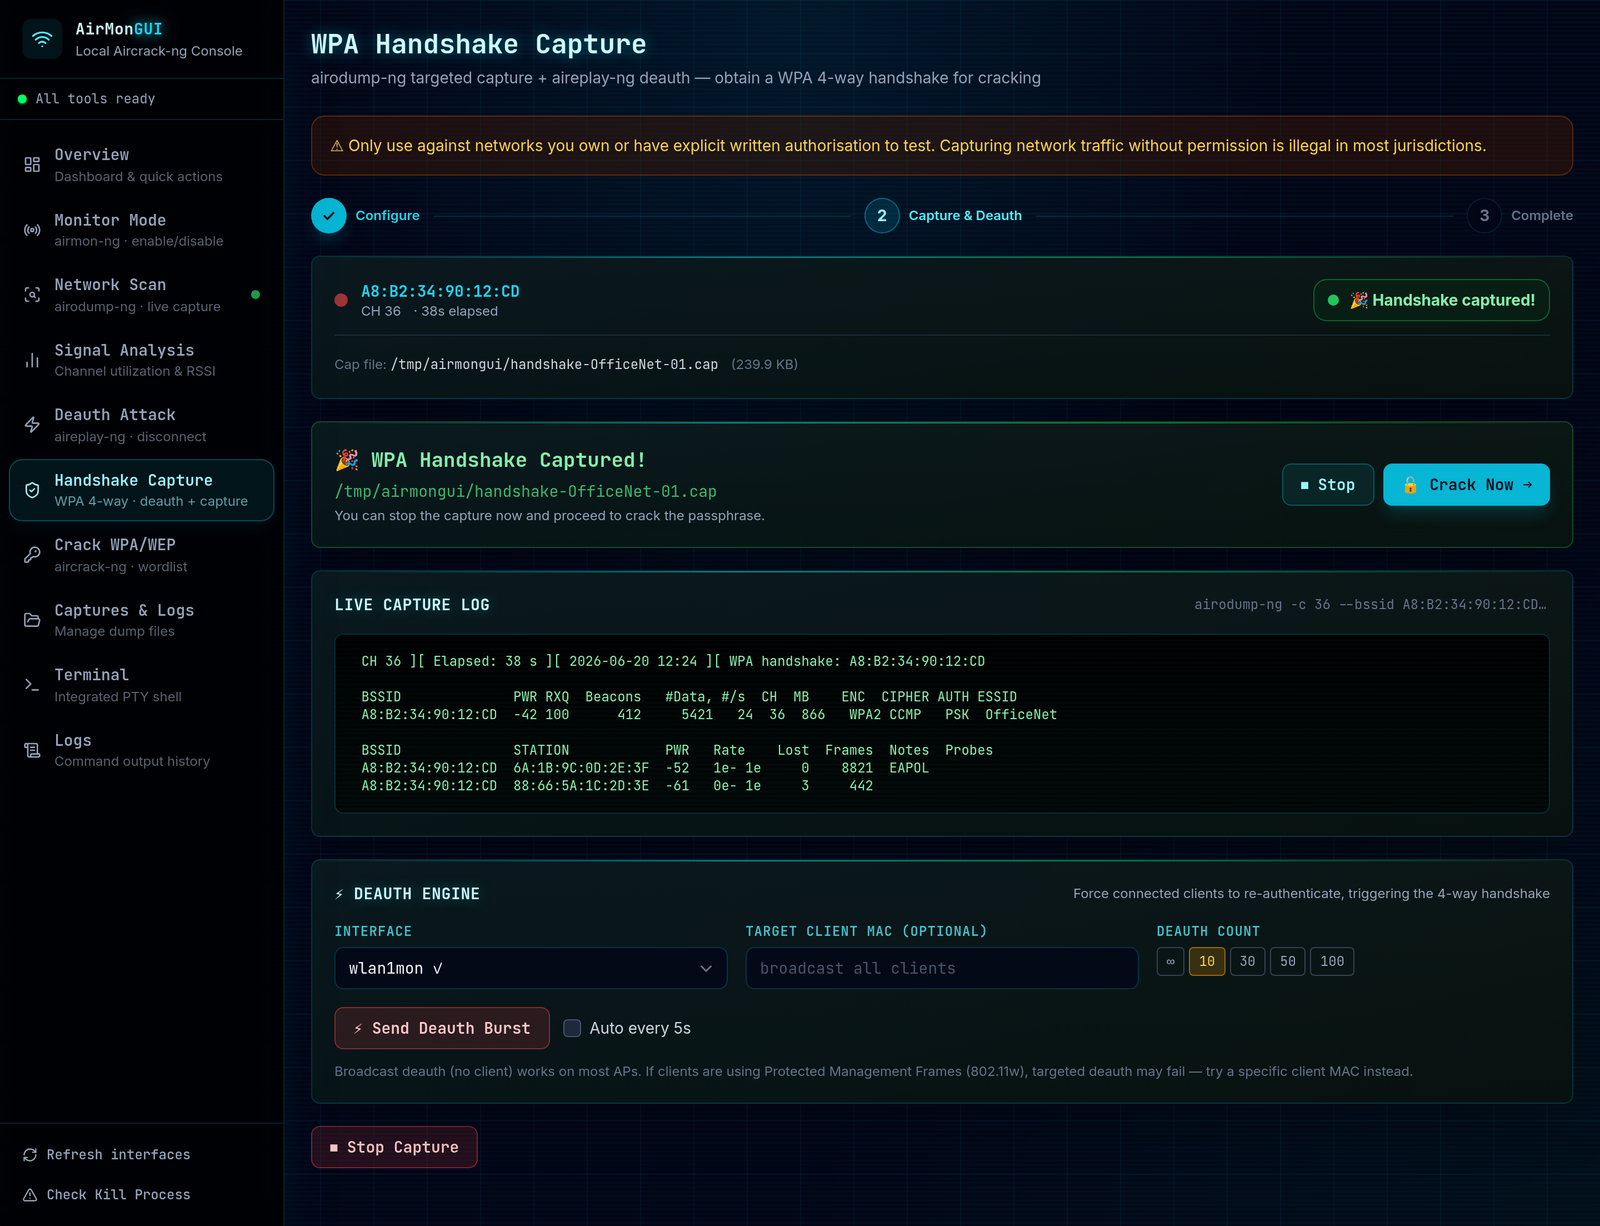
Dieser Bildschirm fixiert airodump-ng auf die BSSID und den Kanal des Ziels, führt die Auto-Deauth-Engine aus, um Clients abzuwerfen, damit sie sich neu verbinden, und wird grün, sobald ein Vier-Wege-Handshake erfasst wurde.
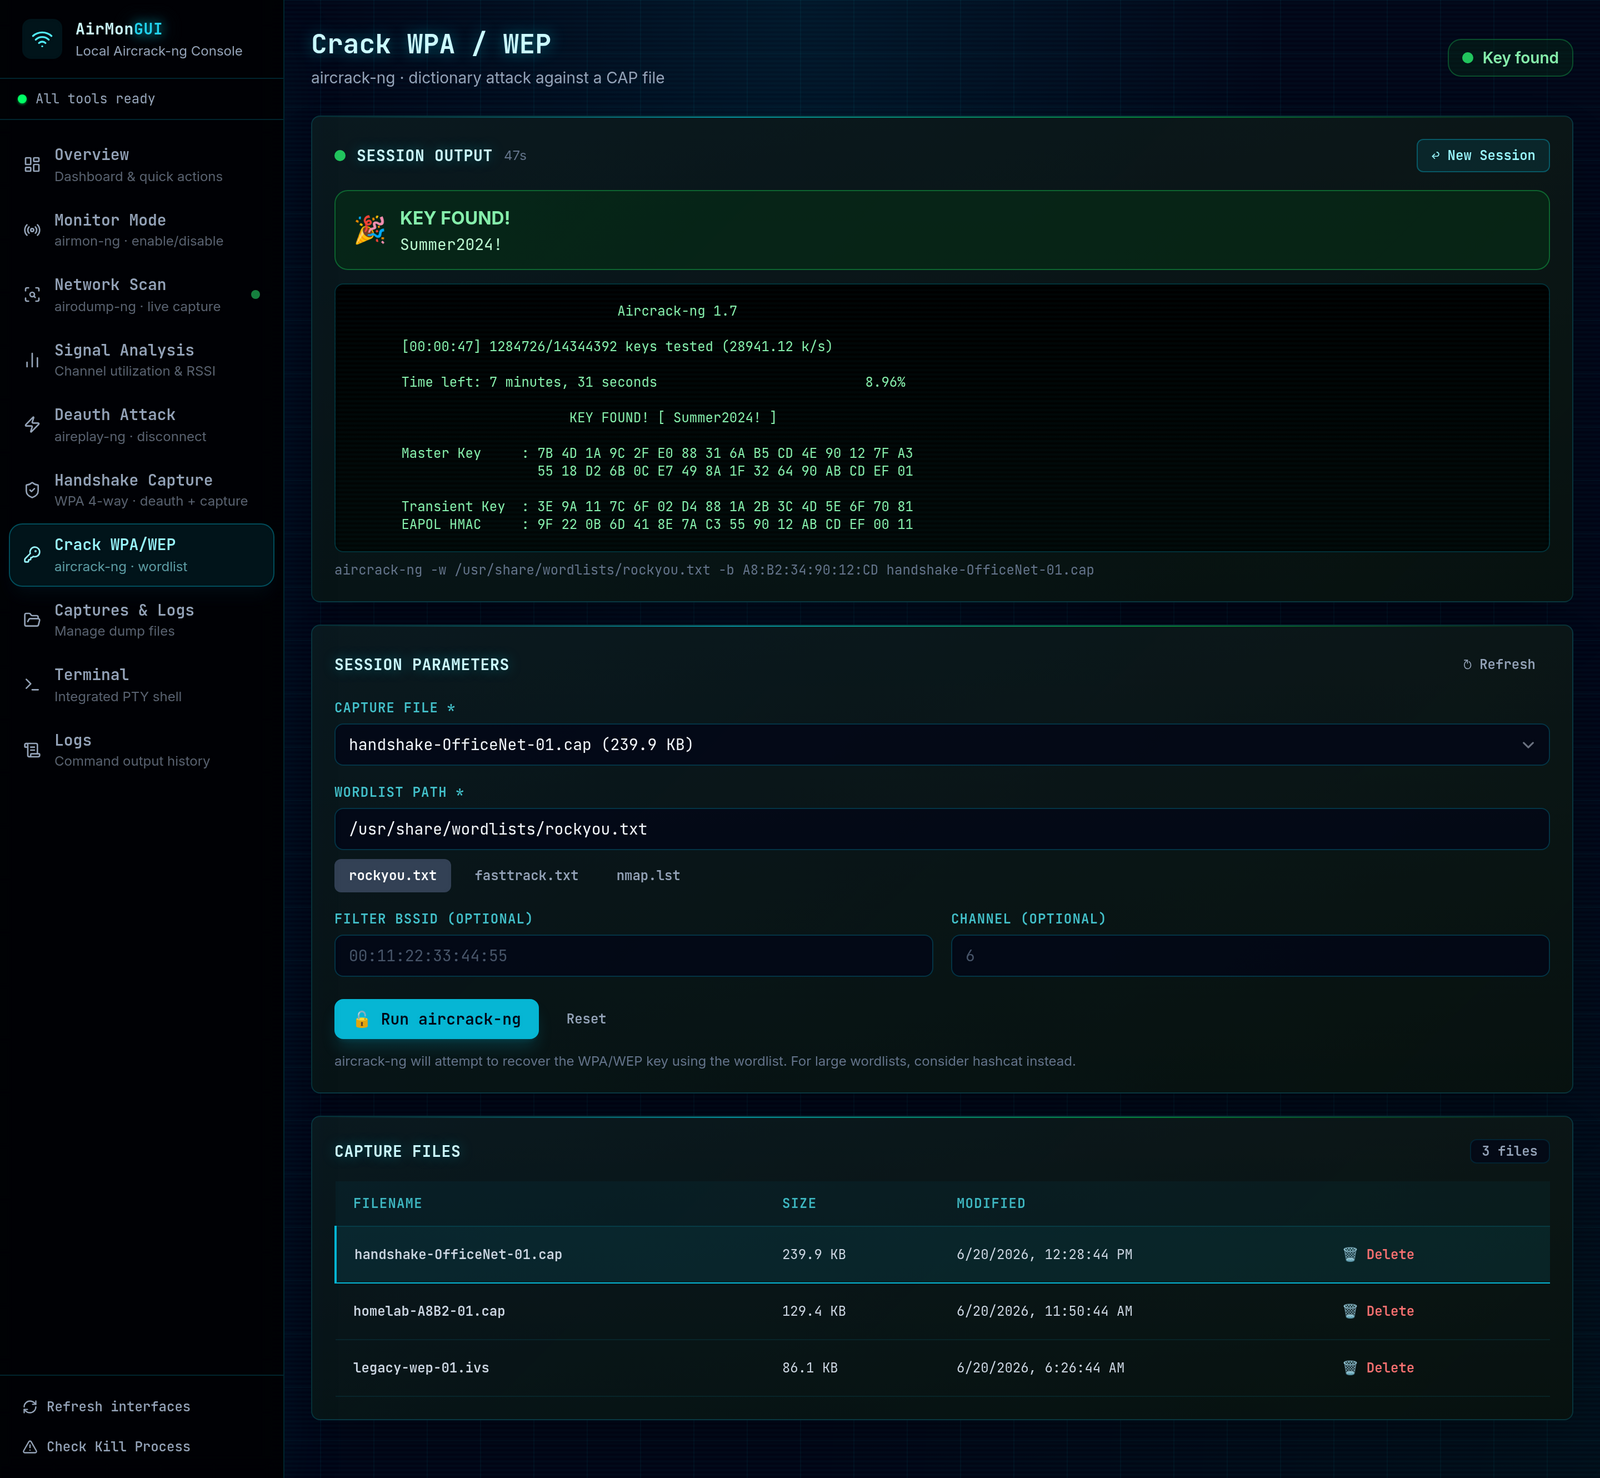
Weisen Sie aircrack-ng an, die Aufnahme und eine Wortliste zu verwenden. Das Protokoll wird während der Ausführung gestreamt, und wenn die Passphrase in Ihrer Liste ist, erscheint sie oben.
Eigenständige Deauth mit Kanal-Sperrung, Ausführungsverlauf und geparsten Ereignisausgaben:
Aufnahmedateiverwaltung:
Sitzungsbefehlsverlauf:

