Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/danielmiessler/egression
DatenexfiltrationNetzwerksicherheitPenetrationstestsRed Teaming
GitHubdanielmiessler/egression

egression

Die Egress-Kontrollen eines Netzwerks mit verschiedenen Erfolgs- und Misserfolgsstufen testen.

Repository anzeigen
1071985vor 9 JahrenVon Kitploit geprüft
Teilen
Bildschirmfoto 2017-07-23 um 13:48:48

Beschreibung

EGRESSION ist ein Tool, das einen sofortigen Überblick darüber gibt, wie einfach es ist, sensible Daten aus einem beliebigen Netzwerk hochzuladen.

Es beginnt mit einer sensiblen Datei mit folgendem Inhalt, die lokal im Klartext gespeichert ist. Diese Datei wird verwendet, um die Egress-/DLP-Kontrollen im Netzwerk zu testen, indem versucht wird, eine ausgehende Verbindung herzustellen und diese Datei mit verschiedenen Techniken hochzuladen.

  • //US-Sozialversicherung
  • 567-24-4901
  • //Kreditkartennummern
  • 4111111111111111
  • 5105105105105100
  • 4222222222222
  • //Geburtsdaten
  • 12.12.94
  • 12/12/1994
  • 12/12/94
    1. Juli 1994
  • //Kanadische SIN
  • 202 275 186
  • //Britische Nationalversicherungsnummer (NINO)
  • ST 68 86 80 B

Testverfahren

Bildschirmfoto 2017-07-24 um 11:30:06

Es gibt vier (4) Teststufen.

  1. INFORMATIONAL: Sagt Ihnen, ob eine Verbindung zu Ports im Internet hergestellt werden kann.
  2. LEVEL 0: Sagt Ihnen, ob eine Datei per FTP im Klartext ins Internet übertragen werden kann.
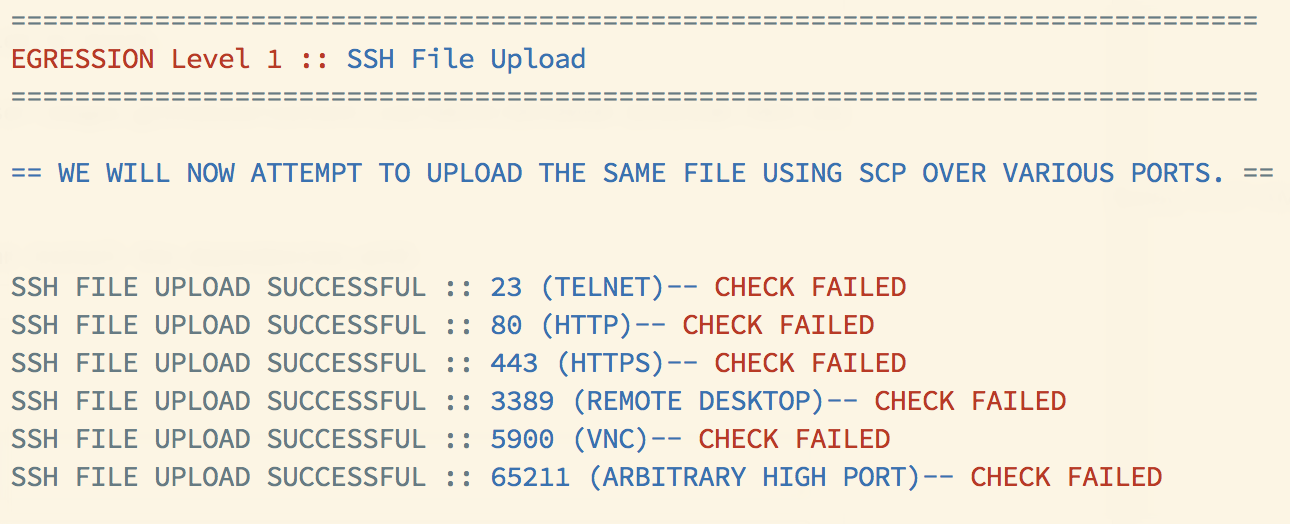
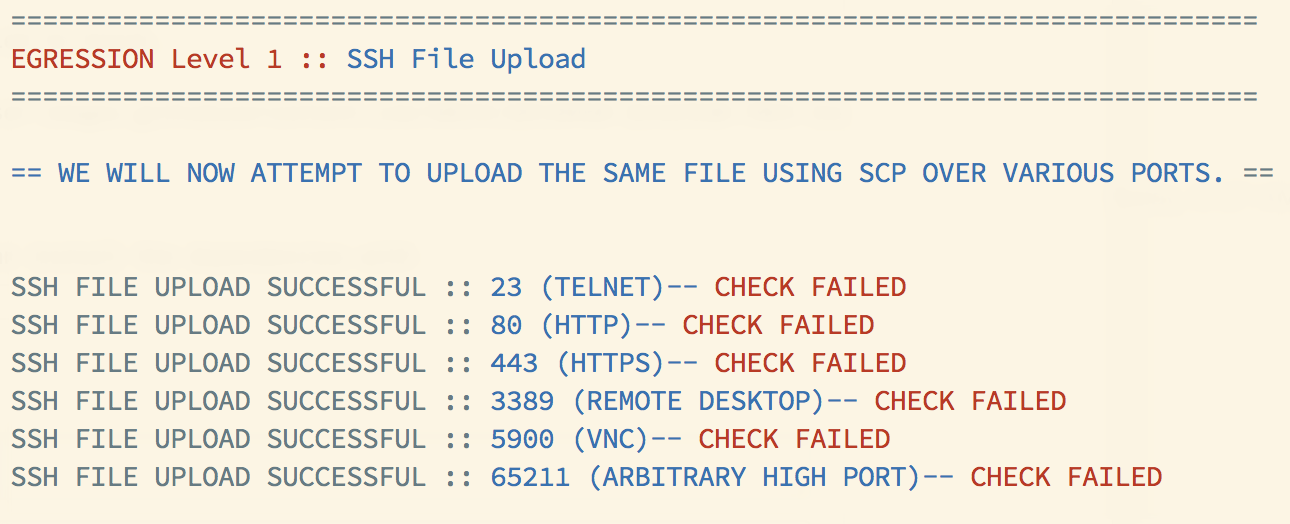
  3. LEVEL 1: Sagt Ihnen, ob Dateien per SCP über verschiedene Ports ins Internet übertragen werden können.
  4. LEVEL 2: Sagt Ihnen, ob dieselbe sensible Datei über DNS-Abfragen ins Internet gesendet werden kann.

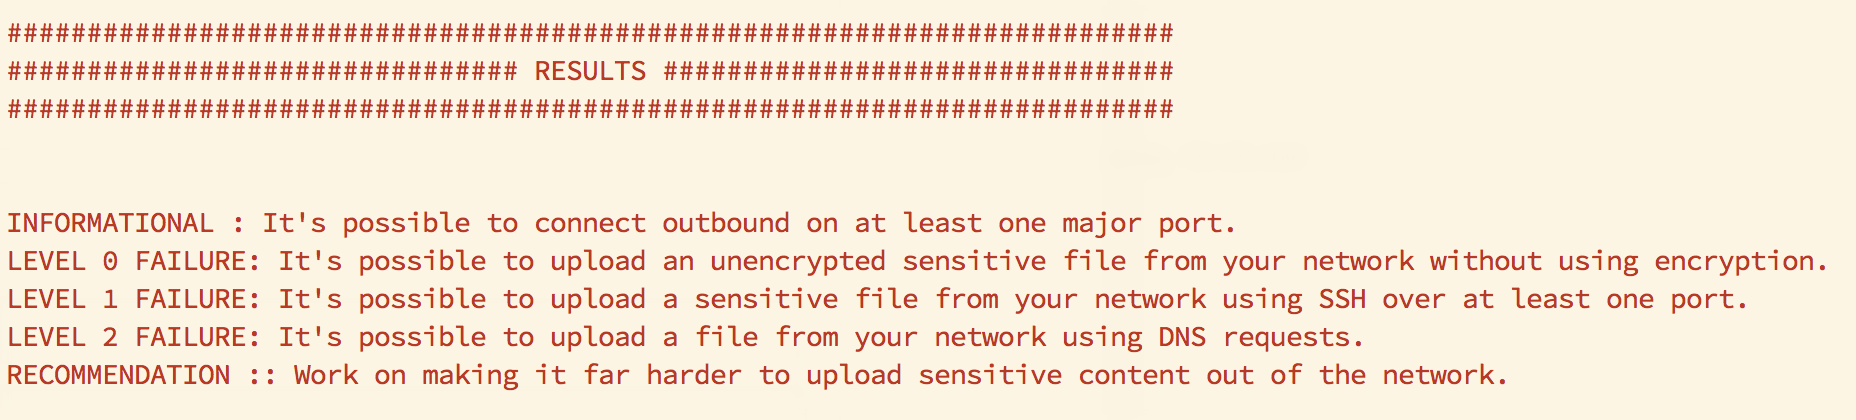
Es führt jede dieser Stufen nacheinander aus und berichtet dann, welche Stufen das Blockieren nicht verhindern konnten.
Bildschirmfoto 2017-07-24 um 11:27:51

Installation

Das Tool ist darauf ausgelegt, möglichst eigenständig und einfach auszuführen zu sein. Sie können die Abhängigkeiten wie folgt installieren:

  1. Stellen Sie sicher, dass curl installiert ist.
  2. Stellen Sie sicher, dass nc installiert ist.
  3. git clone https://github.com/danielmiessler/egression.git
  4. cd egression
  5. ./egression

Präsentationen

  • Blackhat Arsenal 2017

Nächste Schritte

Die Pläne für das Projekt umfassen:

  • Hinzufügen weiterer Stufen mit zusätzlichen Egress-Methoden, z.B. Senden von Daten über NTP, ICMP usw.
  • Zusätzliche Fehlerprüfung für verschiedene Szenarien

Danksagungen

  • Besonderen Dank an William Coppola für seine früheren und ergänzenden Arbeiten in diesem Bereich mit seinem Tool Fillabuster, das er ebenfalls 2015 auf der BlackHat Arsenal präsentiert hat.
  • Danke an Sasa Zdjelar und Jason Haddix für ihr Feedback zum Tool.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →