Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
LetsDefend-CVE-2022-41082-Exploitation-Attempt — Detaillierter Vorfallbericht und pädagogische Analyse des Ausnutzungsversuchs von CVE-2022-41082 (ProxyNotShell) auf Microsoft Exchange Server, einschließlich Erkennungsmethoden, IoCs und Abhilfemaßnahmen. | Kitploit
Tools/GitHubGitHub/cyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt
Management von Indicators of Compromise (IOC)SchwachstellenanalyseExploitationWebanwendungs-ExploitationBedrohungsanalyseLernen & BildungIncident ResponseLog-Analyse
Teilen
GitHub
cyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt

LetsDefend-CVE-2022-41082-Exploitation-Attempt

Detaillierter Vorfallbericht und pädagogische Analyse des Ausnutzungsversuchs von CVE-2022-41082 (ProxyNotShell) auf Microsoft Exchange Server, einschließlich Erkennungsmethoden, IoCs und Abhilfemaßnahmen.

Repository anzeigen
39vor 1 JahrNoch nicht geprüft

LetsDefend-CVE-2022-41082-Exploitation-Attempt

🛡️ Vorfallbericht: CVE-2022-41082 Ausnutzungsversuch

📅 Datum: 30. September 2022

🕒 Uhrzeit: 07:19 Uhr

🚨 Schweregrad: Hoch

🆔 Vorfall-ID: 125


📊 Details

SchlüsselattributWert
Ereignis-ID125
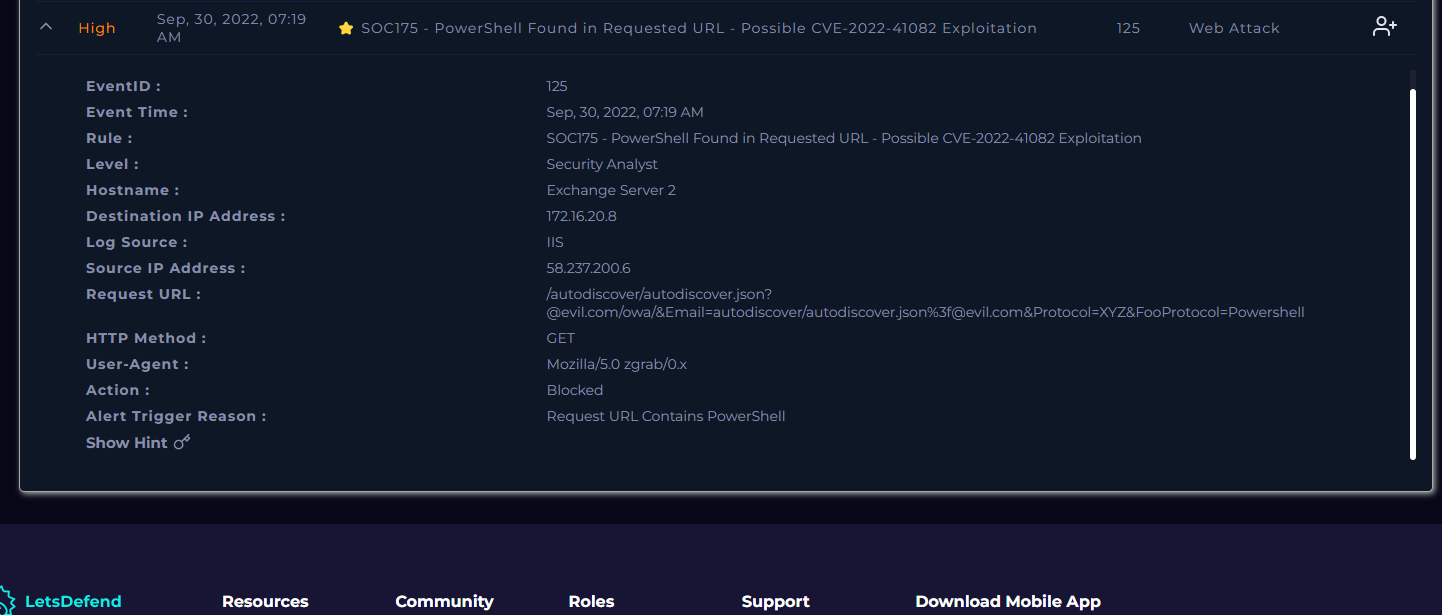
Ereigniszeit30. September 2022, 07:19 Uhr
RegelSOC175 - PowerShell in angeforderter URL gefunden
StufeSicherheitsanalyst
HostnameExchange Server 2
Ziel-IP-Adresse172.16.20.8
LogquelleIIS
Quell-IP-Adresse58.237.200.6
Anfrage-URL/autodiscover/[email protected]/owa/&Email=autodiscover/autodiscover.json%[email protected]&Protocol=XYZ&FooProtocol=Powershell
HTTP-MethodeGET
User-AgentMozilla/5.0 zgrab/0.x
AktionBlockiert
Auslösegrund für AlarmAnfrage-URL enthält PowerShell

Wie es im SIEM-Tool (LetsDefend) aussieht

Alert


Was ist CVE-2022-41082?? Lassen Sie uns herausfinden, was die Ausnutzung von CVE-2022-41082 ist, weil ich es auch nicht weiß 😄 lol

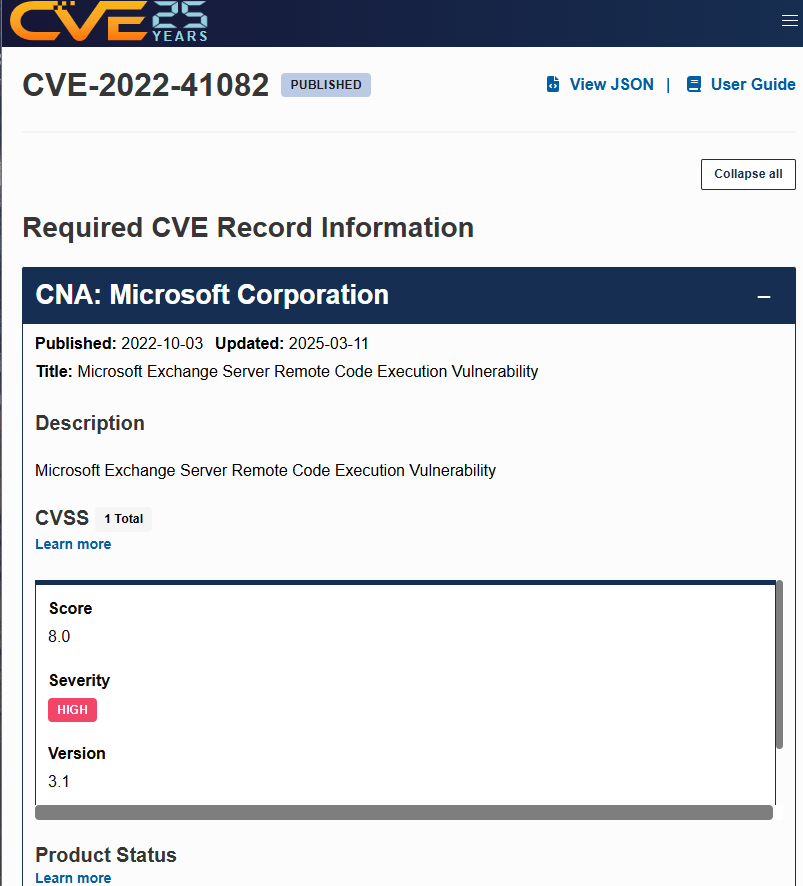
CVE-2022-41082 ist eine kritische Schwachstelle zur Remote-Codeausführung (RCE), die Microsoft Exchange Server betrifft. Sie wurde im September 2022 entdeckt und wird häufig zusammen mit CVE-2022-41040 ausgenutzt, wodurch die ProxyNotShell-Exploit-Kette entsteht.

  • Es betraf Versionen wie:
  • Microsoft Exchange Server 2013
  • Microsoft Exchange Server 2016
  • Microsoft Exchange Server 2019

⚠️ Schwachstellendetails

Die CVE-2022-41082-Schwachstelle wird ausgelöst, wenn ein Angreifer auf den PowerShell-Endpunkt eines exponierten Exchange-Servers zugreifen kann.

Angreifer können Privilegien erweitern und beliebige Befehle auf dem Server über PowerShell-Remoting ausführen.
Diese Schwachstelle wird typischerweise über eine manipulierte URL ausgenutzt, die Authentifizierungsprüfungen umgeht, wenn sie mit CVE-2022-41040 (einer SSRF-Schwachstelle) kombiniert wird.


🔗 Exploit-Kette (ProxyNotShell)

  1. CVE-2022-41040 (SSRF): Umgeht die Authentifizierung.
  2. CVE-2022-41082 (RCE): Führt Befehle über PowerShell remote aus.

💥 Auswirkungen

  • Vollständige Systemkompromittierung.
  • Angreifer können Malware installieren, Hintertüren einrichten und sich lateral innerhalb des Netzwerks bewegen.
  • Wird oft zur Bereitstellung von Web-Shells oder Ransomware verwendet.

🔍 Abhilfe

  • Wenden Sie die neuesten Patches von Microsoft an.
  • Beschränken Sie den Zugriff auf den PowerShell-Endpunkt und setzen Sie Netzwerksegmentierung ein.
  • Überwachen Sie verdächtige URL-Muster und PowerShell-Aktivitäten auf dem Server.

Erkennung (Wie wir diese Ausnutzung erkennen)

  1. Log-Analyse:
    • Überprüfen Sie IIS-Protokolle auf verdächtige Muster wie 'C:\inetpub\logs\LogFiles\W3SVC1'
    • Suchen Sie nach Anfragen, die autodiscover.json oder PowerShell-URLs enthalten.
  2. Indikatoren für eine Kompromittierung (IoCs):
    • Ungewöhnliche Prozesse, die als Exchange-Server-Benutzer ausgeführt werden.
    • Verdächtige PowerShell-Befehlsausführungen.
    • Web-Shell-Dateien in: 'C:\Program Files\Microsoft\Exchange Server\V15\FrontEnd\HttpProxy\owa\auth\'
  3. Speicher- und Prozessüberwachung:
    • Identifizieren Sie unerwartete untergeordnete Prozesse von w3wp.exe (IIS-Arbeitsprozess).
    • Suchen Sie nach PowerShell-Instanzen, die über IIS ausgelöst werden.

CVE-Informationen

CVE


Zusammenfassung

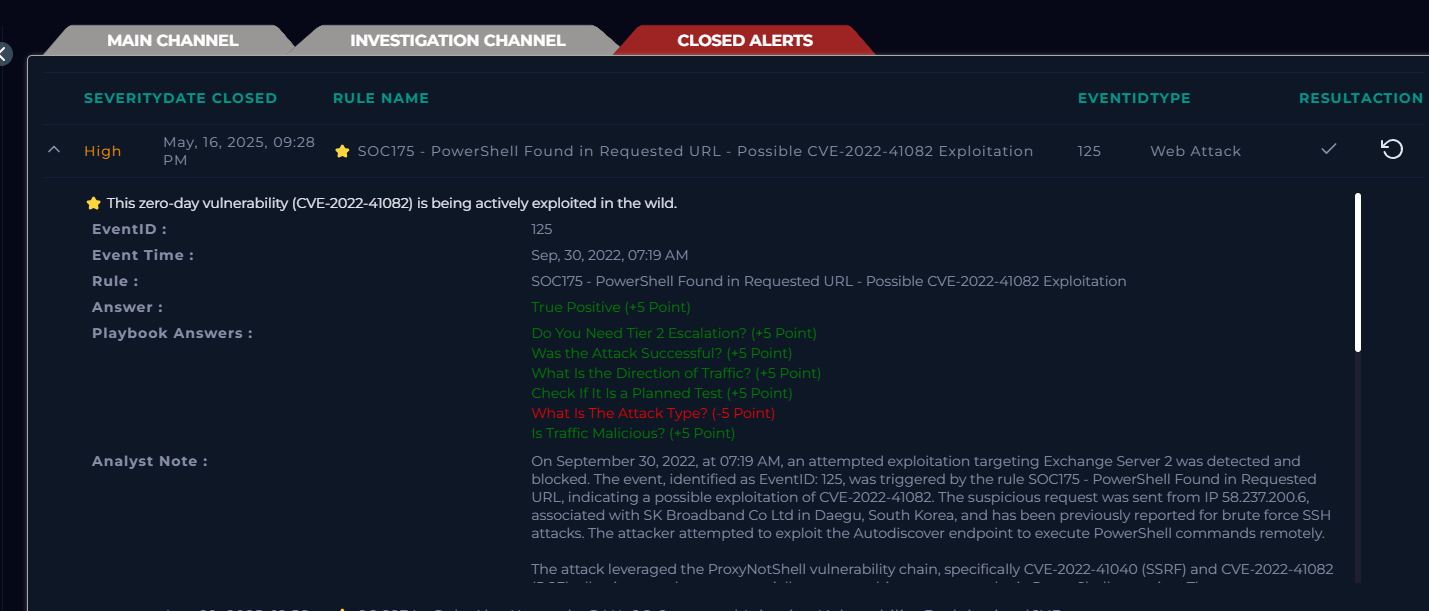
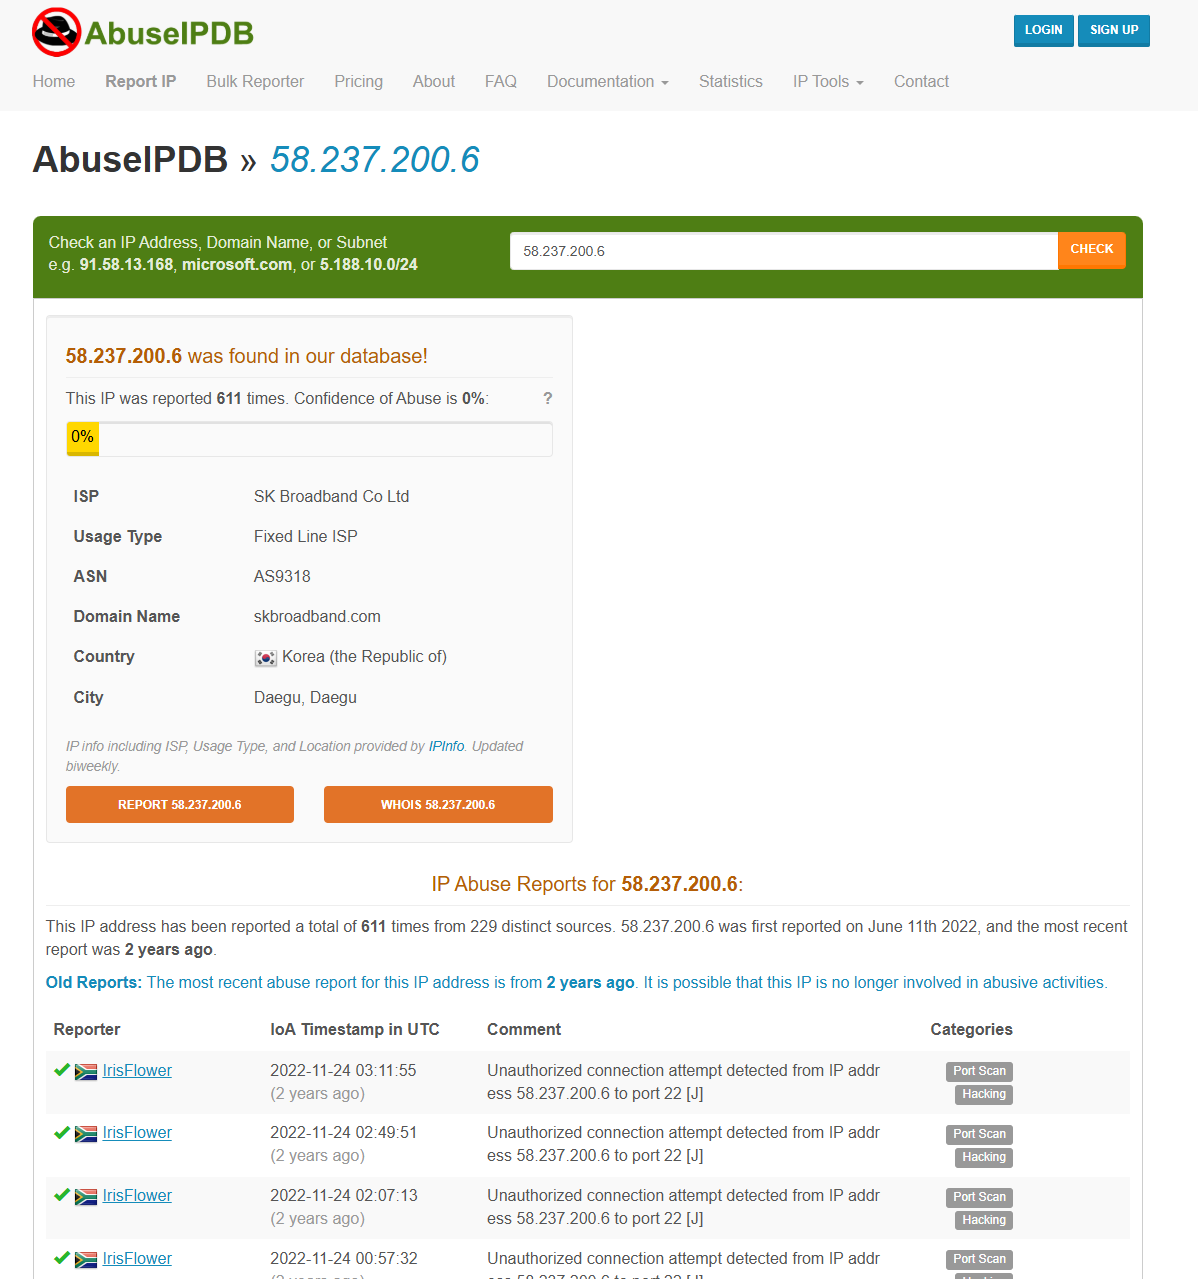
Am 30. September 2022 um 07:19 Uhr wurde ein Ausnutzungsversuch gegen Exchange Server 2 erkannt und blockiert. Das Ereignis mit der Ereignis-ID: 125 wurde durch die Regel SOC175 - PowerShell in angeforderter URL gefunden ausgelöst, was auf eine mögliche Ausnutzung von CVE-2022-41082 hinweist. Die verdächtige Anfrage wurde von der IP 58.237.200.6 gesendet, die mit SK Broadband Co Ltd in Daegu, Südkorea verbunden ist und zuvor für Brute-Force-SSH-Angriffe gemeldet wurde. Der Angreifer versuchte, den Autodiscover-Endpunkt auszunutzen, um PowerShell-Befehle remote auszuführen.

Der Angriff nutzte die ProxyNotShell-Schwachstellenkette, insbesondere CVE-2022-41040 (SSRF) und CVE-2022-41082 (RCE), die es Angreifern ermöglicht, potenziell beliebige Befehle über PowerShell-Remoting auszuführen. Die Anfrage wurde aufgrund des Vorhandenseins von PowerShell-URIs in der URL und der Verwendung des zgrab-User-Agents als bösartig eingestuft, was auf automatisierte Scan- oder Ausnutzungsversuche hindeutet. Der Angriff wurde erfolgreich blockiert, wodurch eine potenzielle Remote-Codeausführung und Systemkompromittierung verhindert wurde.

Um diese Bedrohung zu entschärfen, ist es wichtig, sicherzustellen, dass alle Exchange-Server gepatcht sind und URL-Umschreibungsregeln angewendet werden, um bekannte bösartige Muster zu blockieren. Darüber hinaus wird empfohlen, eine verbesserte Protokollüberwachung und IP-Blockierung für den identifizierten Bedrohungsakteur zu implementieren, um zukünftige Versuche zu verhindern. Die Einschränkung des externen Zugriffs auf Autodiscover-Endpunkte und die Deaktivierung von Remote-PowerShell für nicht-administrative Konten werden empfohlen. Kontinuierliche Wachsamkeit und Überwachung sind entscheidend, um ähnliche Bedrohungen in der Zukunft zu erkennen und zu entschärfen.
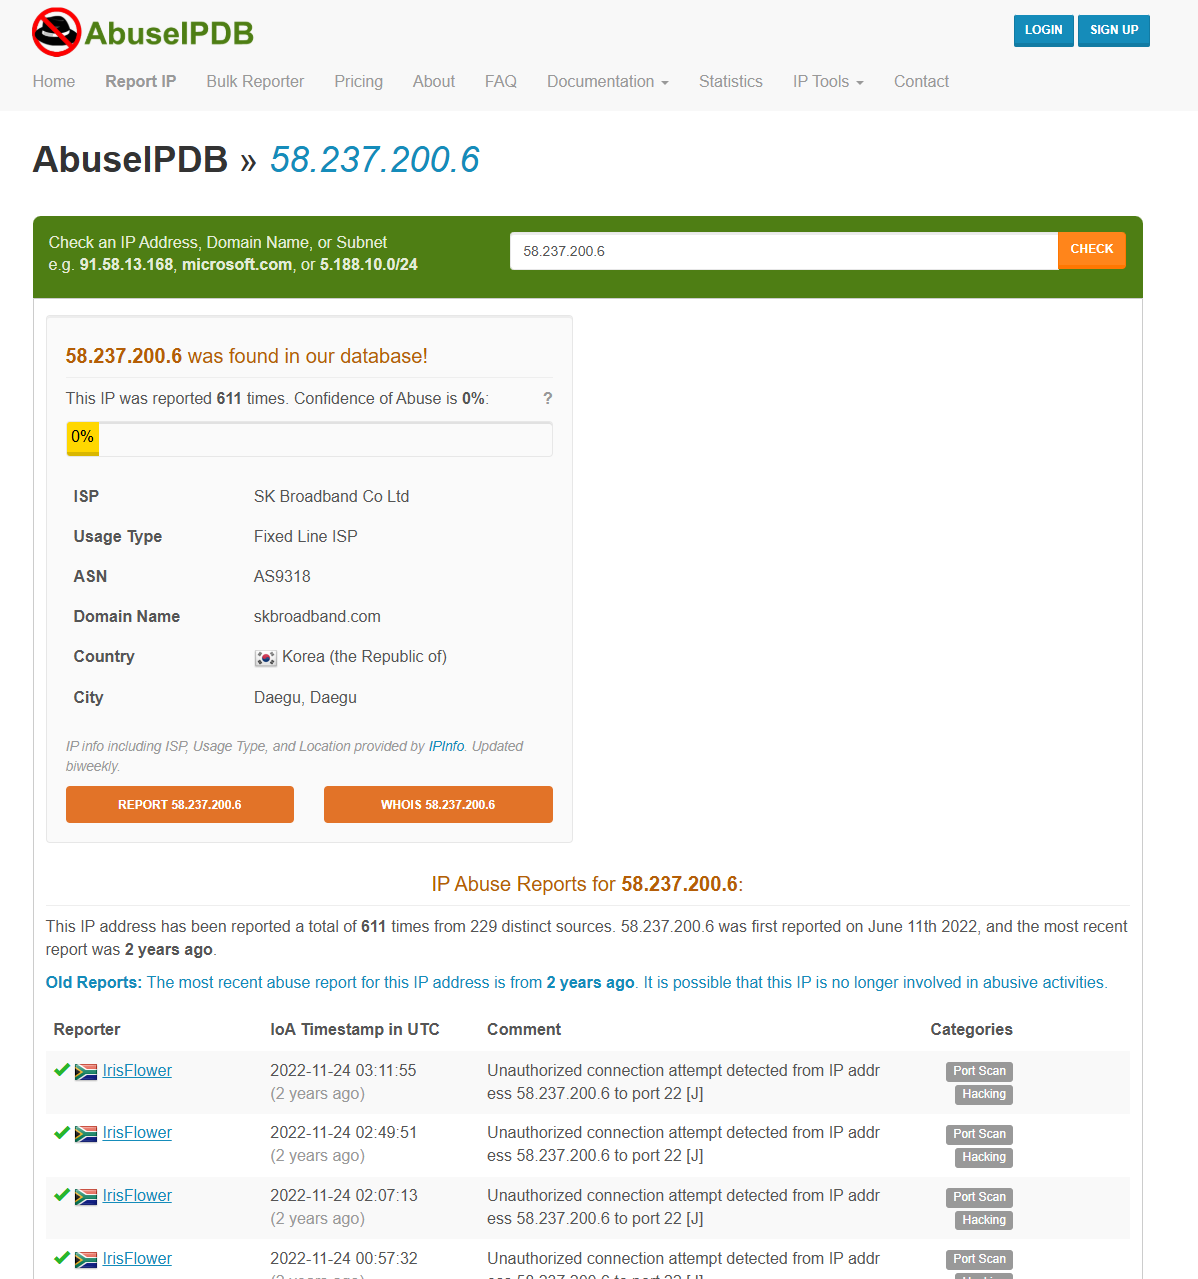
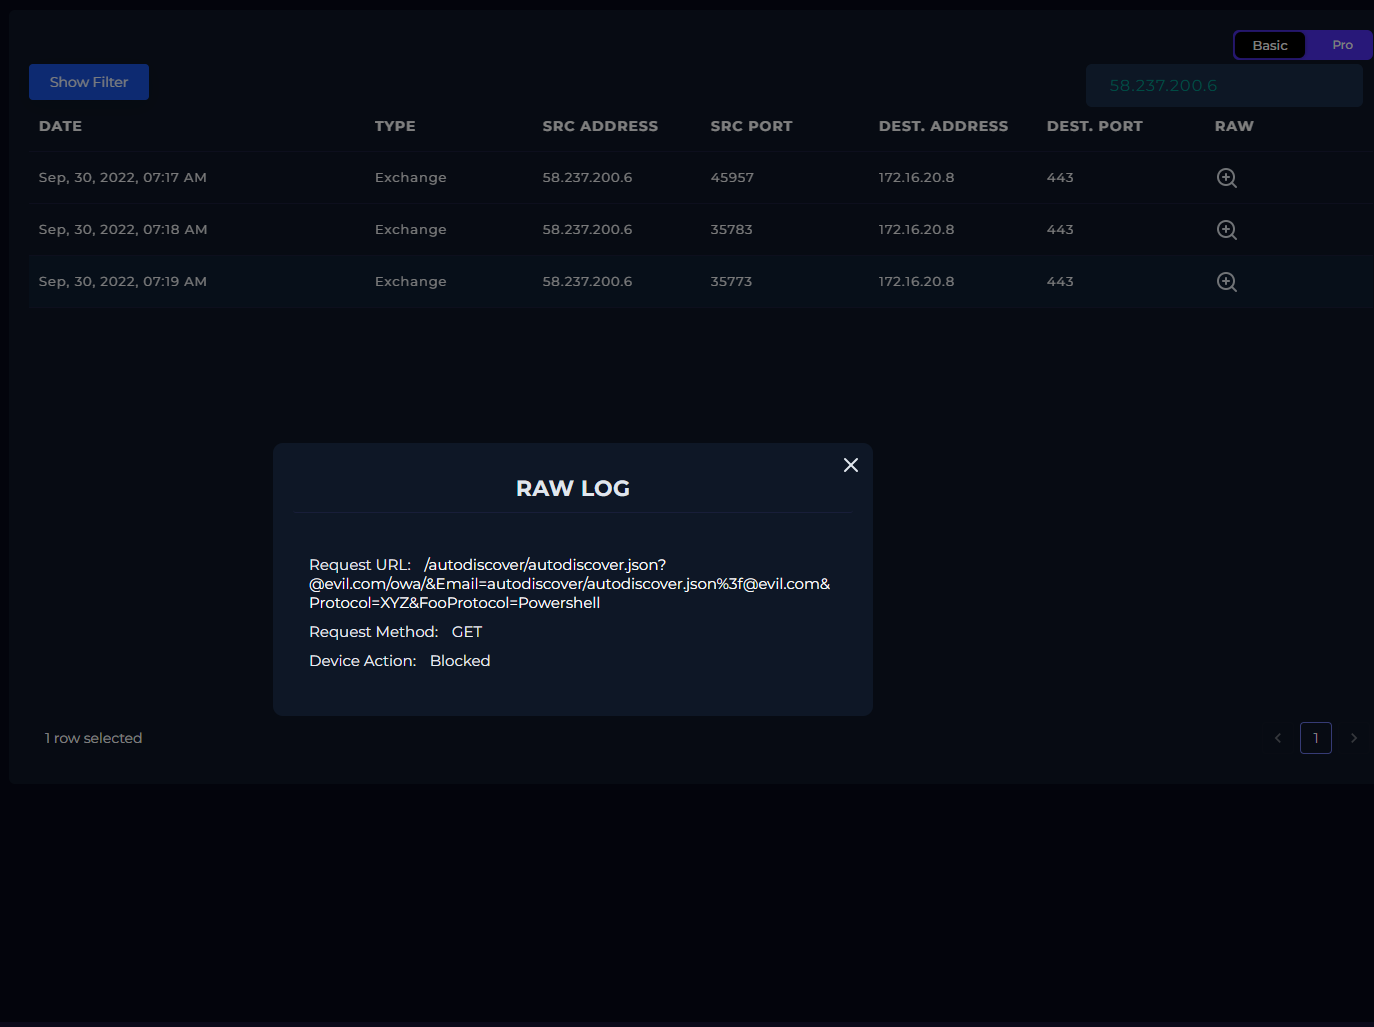
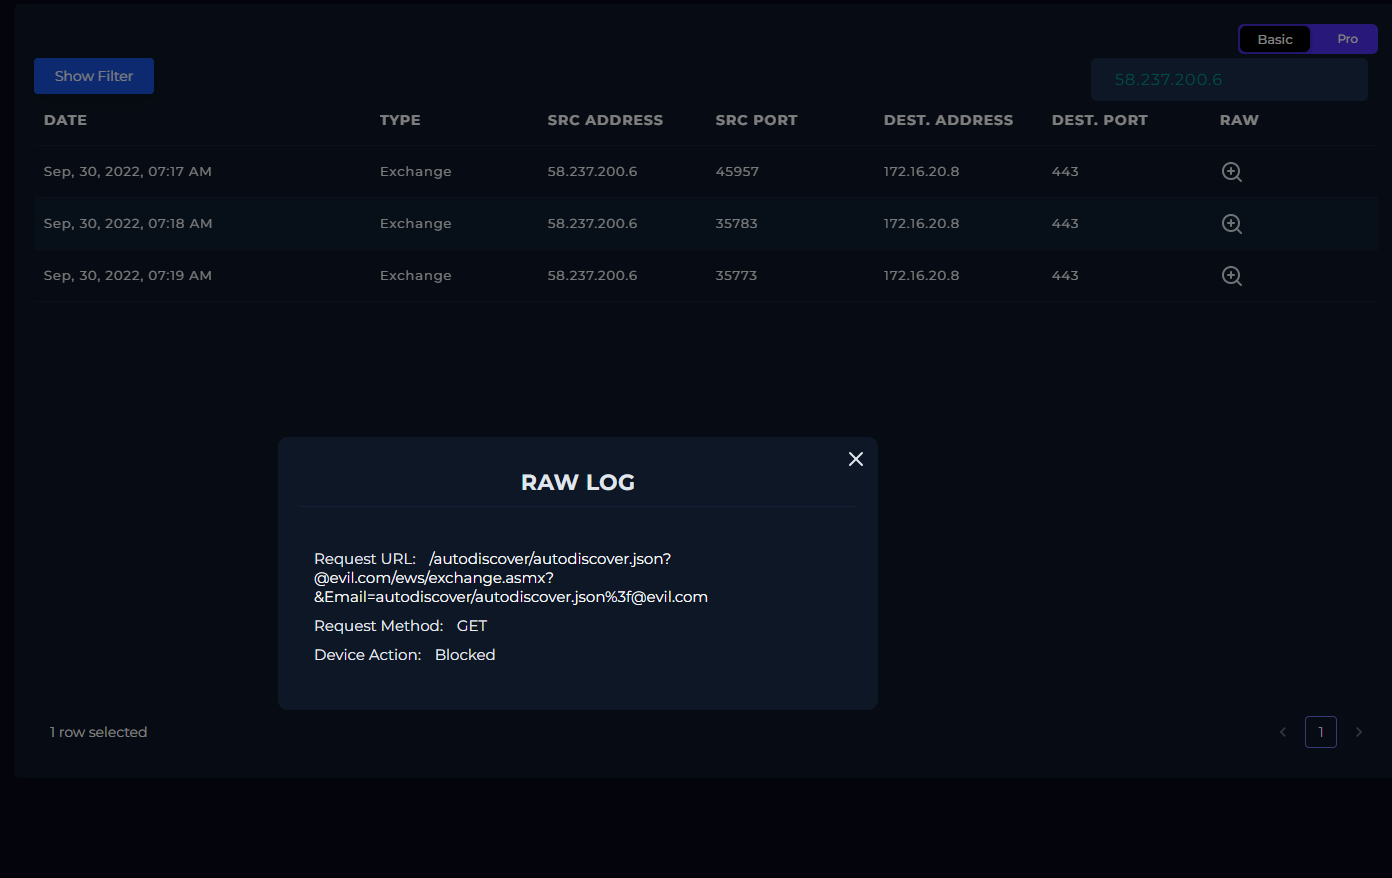
Screenshots

AbuseIP Endpoint Endpoint Result

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →