 cyeezy08/fenrirlvx
Hochgeschwindigkeits-Go-CLI für die Kartierung der WordPress-Angriffsfläche, Plugin-Fingerprinting und Offline-CVE-Korrelation

Hochgeschwindigkeits-Go-CLI für WordPress-Angriffsflächen-Mapping, Plugin-Fingerprinting und Offline-CVE-Korrelation.
FenrirLVX ist ein fokussiertes Go-Sicherheitswerkzeug mit geringem Footprint, entwickelt für autorisierte offensive Sicherheitsoperationen, Bug-Bounty-Triage und Perimeter-Auditing. Es führt Fingerprinting von WordPress-Zielen durch, zählt Plugins und Themes auf, korreliert erkannte Versionen mit einer lokalen Schwachstellendatenbank (vuln_db.json) und gibt deterministische Triage-Befunde ohne externe API-Abhängigkeiten aus.
[!IMPORTANT] Verwenden Sie FenrirLVX nur gegen Assets, die Ihnen gehören oder für deren Bewertung Sie eine ausdrückliche schriftliche Genehmigung besitzen.
vuln_db.json).amd64, arm64, 386).brew install leviathan-offsec/tap/fenrir
fenrir --help
Laden Sie das Archiv für Ihre Plattform von
releases herunter. Jedes Archiv
enthält die Binärdatei, vuln_db.json und eine SHA256SUMS-Datei. Verifizieren Sie es:
sha256sum -c SHA256SUMS --ignore-missing
./fenrir-v0.1.0-linux-amd64 --help
Führen Sie es aus dem Verzeichnis aus, das vuln_db.json enthält. Die Datenbank wird über einen relativen Pfad gesucht, daher müssen die Binärdatei und die JSON-Datei zusammen liegen.
git clone https://github.com/leviathan-offsec/FenrirLVX.git
cd FenrirLVX
go build -o fenrir .
./fenrir --help
vuln_db.json ist eingecheckt, sodass ein Build aus dem Quellcode vollständig offline ohne zusätzliche Einrichtung möglich ist. Erfordert Go 1.27 oder neuer.
vuln_db.json wird aus einem Wordfence-Export generiert, der aufgrund seiner Größe nicht eingecheckt ist. Um ihn aus deinem eigenen Feed neu zu erstellen:
# needs the Wordfence API key and an export
cp wordfence_production.json .
go run ./tools/convertor.go
Der Konverter parst den Feed und schreibt vuln_db.json direkt an Ort und Stelle neu. Es handelt sich um ein Wartungswerkzeug, nicht um Teil eines normalen Builds.
Scannen Sie eine autorisierte Ziel-URL direkt ohne Dienste von Drittanbietern:
fenrir scan -t https://staging.example.com
Die Scan-Ausgaben zeigen erkannte CMS-Technologien, aktive Plugins, erkannte Themes und Korrelationen mit lokalen Schwachstellendefinitionen samt Konfidenzbewertung.
export SHODAN_API_KEY="your-api-key"
fenrir wordpress -t staging.example.com -k $SHODAN_API_KEY
Der Shodan-Schlüssel ist optional; das direkte Scannen funktioniert vollständig offline.
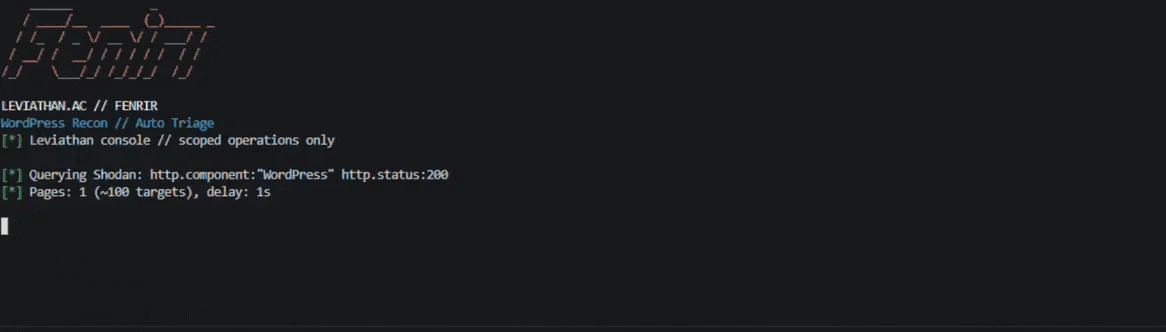
fenrir mass -k $SHODAN_API_KEY -q 'http.component:"WordPress" org:"TargetOrg"' -p 1 -d 5
| Flag | Unterstützte Befehle | Beschreibung |
|---|---|---|
-t | scan, wordpress | Ziel-URL oder Domain |
-k | wordpress, mass | Shodan-API-Schlüssel (optional) |
-q | mass | Shodan-Suchabfragefilter |
-p | mass | Gesamtzahl der abzurufenden Ergebnisseiten (Standard: 1) |
-d | mass | Abfrageverzögerung in Sekunden zwischen Abfragen (Standard: 5) |
-P | mass | Strikte/Präzisions-Versionsübereinstimmung aktivieren |
FenrirLVX verwendet deterministische Schweregradsignalisierung in seiner Terminalausgabe:
[+] Clean       No matching vulnerability signature in local database
[!]             Low or medium-severity signal / unverified version match
[!!]            High-severity vulnerability signature detected
[!!!]           Critical CVSS / exploit-confirmed vulnerability signature
[SKIP]          Honeypot, WAF canary, or synthetic response filtered
Eine saubere Bewertung meldet auch die Datenbankabdeckung:
[+] staging.example.com Clean
    database coverage  3/7 plugins matched  4 with no advisory data
[!IMPORTANT]
Cleanbedeutet, dass keine lokale Signatur übereingestimmt hat, nicht, dass das Ziel frei von bekannten Problemen ist. Vier Plugins hatten keine Advisory-Daten in dieser Datenbank, und diese Lücke wird benannt statt verborgen. Ein Offline-Scanner kann die Abwesenheit nicht beweisen. Er kann nur berichten, was seine Daten abdecken.
[!NOTE] Plugins mit einem unbegrenzten Advisory (ein
*an einer der Versionsgrenzen) stimmen mit jeder erkannten Version überein. Diese Treffer werden markiert, damit du sie abziehen kannst.
cmd/          Cobra command wiring and CLI interface
pkg/banner/   Console branding and output telemetry
pkg/engine/   Fingerprinting, asset enumeration, and CVE correlation
pkg/shodan/   Shodan host discovery client
tools/        Database convertor and release build script
build.ps1     Cross-platform release build (Windows)
vuln_db.json  Local vulnerability definitions and signatures
go build ./...
go test ./...
go vet ./...
Die Tests in pkg/engine decken die Behandlung von Bereichsgrenzen, das Parsen von Versionen, die Abrechnung der Abdeckung und die Offenlegung des sauberen Pfads ab. Sie bilden das Regressionsnetz für die beiden Fehlermodi, die hier von Bedeutung sind: ein Plugin, das stillschweigend in der Datenbank fehlt, und eine Übereinstimmung, die bei einem Advisory ohne Obergrenze ausgelöst wird.
MIT-Lizenz. Entwickelt von @cyeezy08 für Leviathan OffSec.
