Offline-Prüfwerkzeug für simple-git-Evidenzen zu CVE-2026-102826. Git-Konfigurations- und Paketnachweise. Eigenständiges Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Evidenzprüfer für CVE-2026-102826 — simple-git Konfigurations-Include-Command-Injection.
Er vergleicht simple-git-Versionsnachweise, die Sie bereitstellen (CLI-Werte, JSON/CSV-Inventare, npm-Lockfiles, installierte Manifeste), mit den geprüften Advisory-Regeln und kann lexikalische Kandidaten für die Quellcode-Überprüfung auflisten. Er kontaktiert niemals Websites, importiert keinen Anwendungscode, führt weder Git noch einen Paketmanager aus und führt keine Exploit-Payloads aus.
potentially_affected ist keine bestätigte Ausnutzbarkeit, und fixed_version_reported belegt niemals einen installierten Patch oder Sicherheit. Jedes Ergebnis behält exploitability: not_tested.unknown gemeldet. unknown ist weder ein Befund noch ein sauberes Ergebnis.Betreiben Sie ihn nur mit Evidenz, die Sie verarbeiten dürfen. Berichte enthalten Betreiberdaten; halten Sie echte Ziele, Inventare und Berichte aus Commits heraus.
simplegit_rce_check.py kann kopiert und allein ausgeführt werden. Sie enthält ihre eigenen begrenzten Eingabe-/Berichts-Hilfsfunktionen und den Quell-Lexer und benötigt zur Laufzeit kein begleitendes Repository.python simplegit_rce_check.py --version 4.0.0 --format json
python simplegit_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
python simplegit_rce_check.py --csv-list inventory.csv --fail-on-finding
python simplegit_rce_check.py --help
python -m unittest -v
inventory.csv ist Ihre eigene Datei (siehe JSON- und CSV-Inventare); die übrigen Eingaben werden in examples/ mitgeliefert. Das Standardausgabeformat ist CSV auf stdout. python -m unittest -v führt die rein lokalen synthetischen Tests aus.
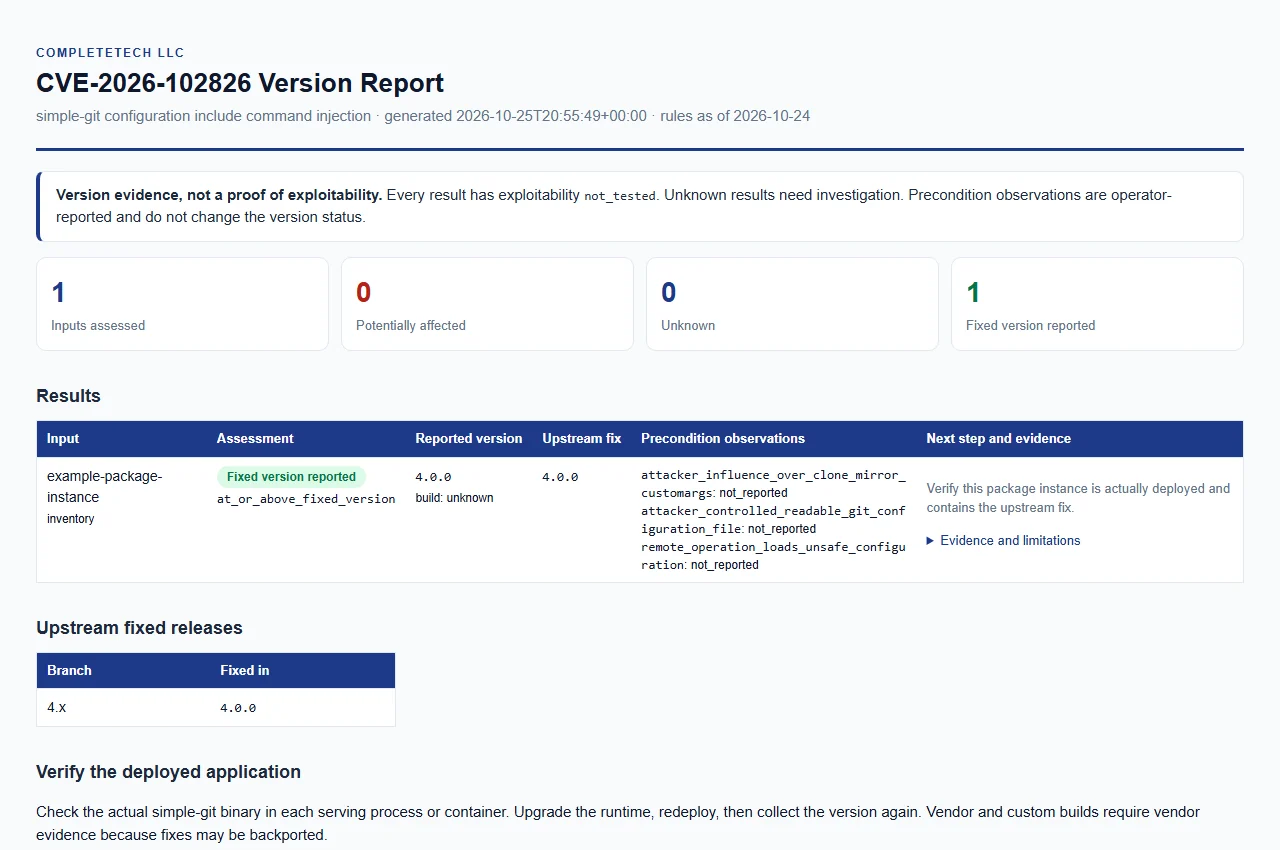
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
Das primäre Advisory und die geprüfte Datenbank wurden am 2026-10-24 abgerufen (rules_as_of in jedem Bericht).
| Beispielhaft gemeldete Version | Ergebnis |
|---|---|
| 3.35.9 | potentially_affected |
| 3.36.0 | potentially_affected |
| 3.36.1 | unknown |
| 3.99.0 | unknown |
| 4.0.0 | fixed_version_reported |
| 4.0.1 | fixed_version_reported |
| 5.0.0 | unknown |
Erfinden Sie keinen Betroffenheitsstatus für hypothetische Versionen zwischen 3.36.0 und 4.0.0. include.path- und includeIf-Varianten teilen dieses Advisory.
| Status | Bedeutung |
|---|---|
potentially_affected | Die gemeldete Version liegt im dokumentierten betroffenen Intervall (bis einschließlich 3.36.0). Anwendungsvoraussetzungen und Ausnutzbarkeit wurden nicht festgestellt; dies ist keine bestätigte Ausnutzbarkeit. |
fixed_version_reported | Die gemeldete Version ist 4.0.0 oder höher innerhalb der geprüften festen 4.x-Linie. Dies beschreibt lediglich eine Versionsangabe; es belegt niemals einen installierten Patch oder Sicherheit. |
unknown | Alles andere: Versionen außerhalb des betroffenen Intervalls und der festen Linie (es wird keine Schlussfolgerung zu Sicherheit oder anderen Schwachstellen gezogen), zukünftige Linien (es wird keine Patch-Behauptung extrapoliert) sowie fehlende, widersprüchliche, fehlerhafte, Vorab-, qualifizierte oder benutzerdefinierte/Vendor-Builds. |
Jede Zeile enthält außerdem einen spezifischeren version_status, etwa in_documented_affected_range, at_or_above_fixed_version, outside_reviewed_range, version_not_disclosed, conflicting_versions, qualified_version_unverified, unrecognized_or_partial_version oder vendor_build_unverified. Der Wert build_source unknown (der Standard), upstream oder official wird als Upstream-Build verglichen; jeder andere Wert, etwa ein Vendor-Name, behält das Ergebnis unknown bei, bis unabhängige Patch-Belege vorliegen. Führende v-Präfixe werden akzeptiert.
Drei optionale Beobachtungen beschreiben Advisory-Voraussetzungen. Sie werden vom Betreiber bereitgestellt, sind ungeprüft und ändern niemals das Ergebnis der Paketversion.
| Beobachtung | Bedeutung |
|---|---|
attacker_influence_over_clone_mirror_customargs | Angreifereinfluss auf clone/mirror customArgs |
attacker_controlled_readable_git_configuration_file | angreifergesteuerte lesbare Git-Konfigurationsdatei |
remote_operation_loads_unsafe_configuration | Remote-Operation lädt unsichere Konfiguration |
Jede Beobachtung ist boolesch oder null (nicht gemeldet). Fehlende Beobachtungen belegen keine Mitigation. Die optionale lexikalische Quelltextprüfung ist davon getrennt, und Dateimuster-Befunde zeigen Prüfziele, nicht nachgewiesene Eingabe-Taint.








