Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
JWTXposer — Ein fortschrittliches JWT-Extraktions- und Dekodierungstool für Bug-Bounty-Jäger! 🏴‍☠️ | Kitploit
Tools/GitHubGitHub/chaudharyarjun/jwtxposer
OSINT (Open-Source-Intelligence)AufklärungInformationsbeschaffungWebsicherheit
GitHubchaudharyarjun/jwtxposer

JWTXposer

Ein fortschrittliches JWT-Extraktions- und Dekodierungstool für Bug-Bounty-Jäger! 🏴‍☠️

Repository anzeigen
4715117vor 1 JahrVon Kitploit geprüft
Teilen

JWTXposer

Automatisiertes JWT-Erkennungs- & Analysetool für Bug-Bounty-Jäger und Red-Teamer

Was ist JWTXposer?

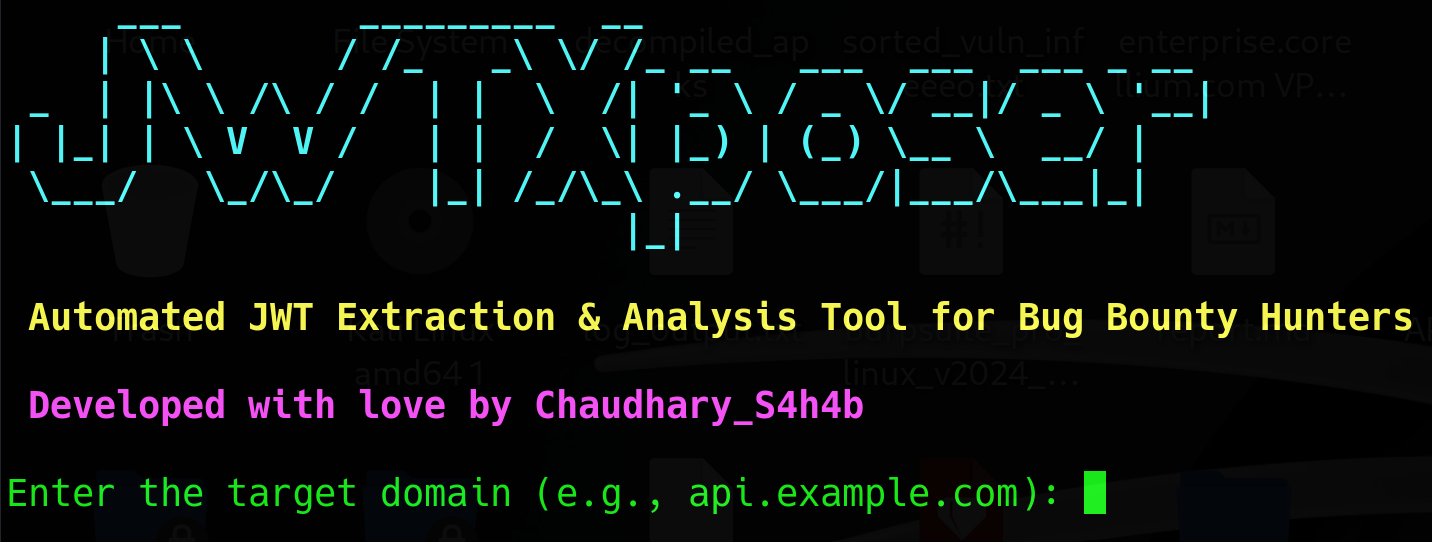
Bild

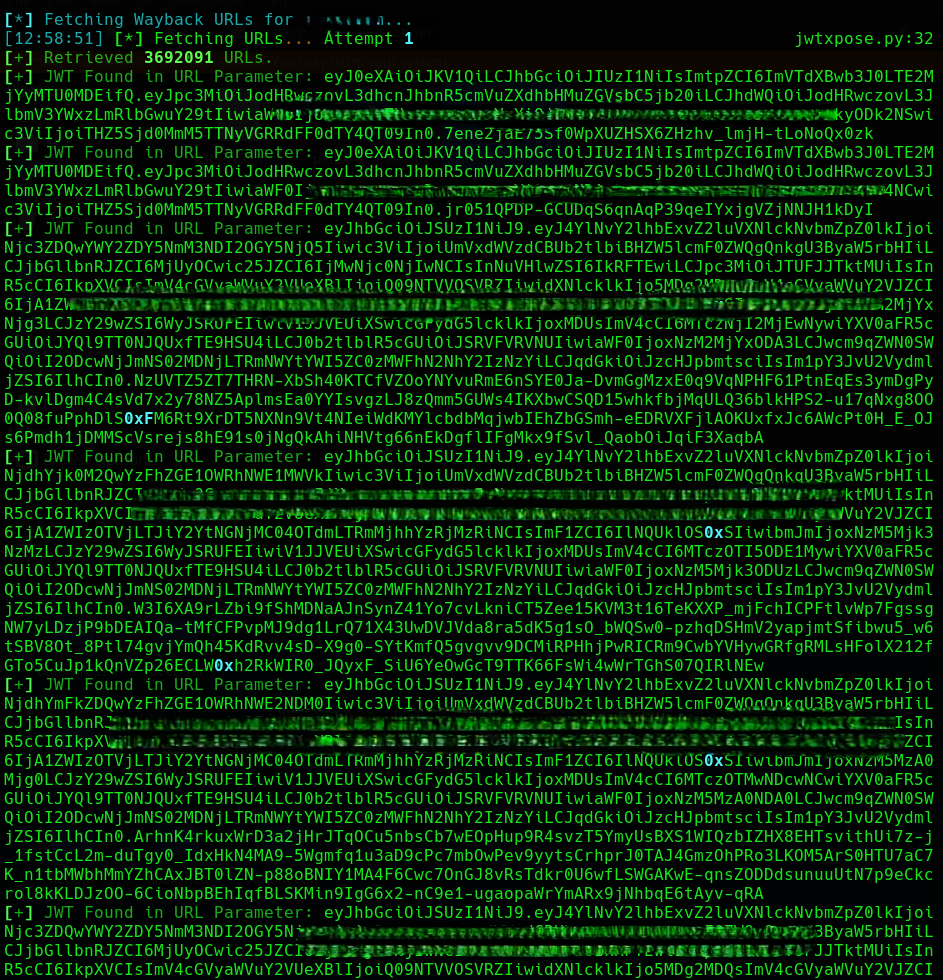
JWTXposer ist ein automatisiertes Reconnaissance-Tool, das öffentliche Archive wie die Wayback Machine durchsucht, durchgesickerte JWT-Token extrahiert und decodiert, um potenziell ausnutzbare Informationen zu identifizieren.

Speziell für Bug-Bounty-Jäger, Red-Teamer und CTF-Spieler entwickelt, eliminiert JWTXposer die manuelle JWT-Suche und hebt saftige Claims wie userId, access_token, scope, authType usw. hervor. Es führt automatisierte passive Aufklärung, Live-Endpunkt-Analyse und JWT-Decodierung durch, um saftige Token zu extrahieren, die zu Folgendem führen können:

  • 🔓 Fehlerhafte Zugriffskontrolle
  • 🔐 Privilegieneskalation
  • 🕵️‍♂️ Token-Replay-Angriffe
  • 🧬 Erkennung schwacher Signaturschlüssel

🔍 Warum JWTXposer existiert

Viele Anwendungen legen JWTs offen:

  • In alten, archivierten Endpunkten (z. B. über die Wayback Machine)
  • In Query-Parametern oder API-Pfaden
  • Eingebettet in URLs, JS-Dateien oder Weiterleitungen

Diese Token können immer noch:

  • Für Replay gültig sein
  • Sensitive Claims enthalten (wie Rollen, Benutzer-IDs, Access-Token)
  • Nicht ordnungsgemäß validiert werden (alg: none, abgelaufene Token werden akzeptiert)

Funktionen

  • Durchsucht die Wayback Machine nach archivierten Endpunkten
  • Extrahiert JWTs aus URLs, Query-Strings und Pfadparametern
  • Automatisch decodiert** JWTs (kein geheimer Schlüssel erforderlich)
  • Hebt sensible JWT-Claims** hervor (userId, scope, authType usw.)
  • Überprüft auf Live-Endpunkte, die noch erreichbar sind
  • Verwendet Multi-Threading für Geschwindigkeit (konfigurierbar!)
  • Speichert Ergebnisse in strukturiertem JSON-Output
  • Gibt eine farbige Zusammenfassungstabelle mit rich aus

Demo

Sehen Sie JWTXposer in Aktion: JWTXP jwt2

Installation

Repository klonen

git clone https://github.com/yourusername/JWTXposer.git
cd JWTXposer

Anforderungen installieren

pip install -r requirements.txt

Ausgabe

Ergebnisse werden gespeichert in:

jwt_results.json
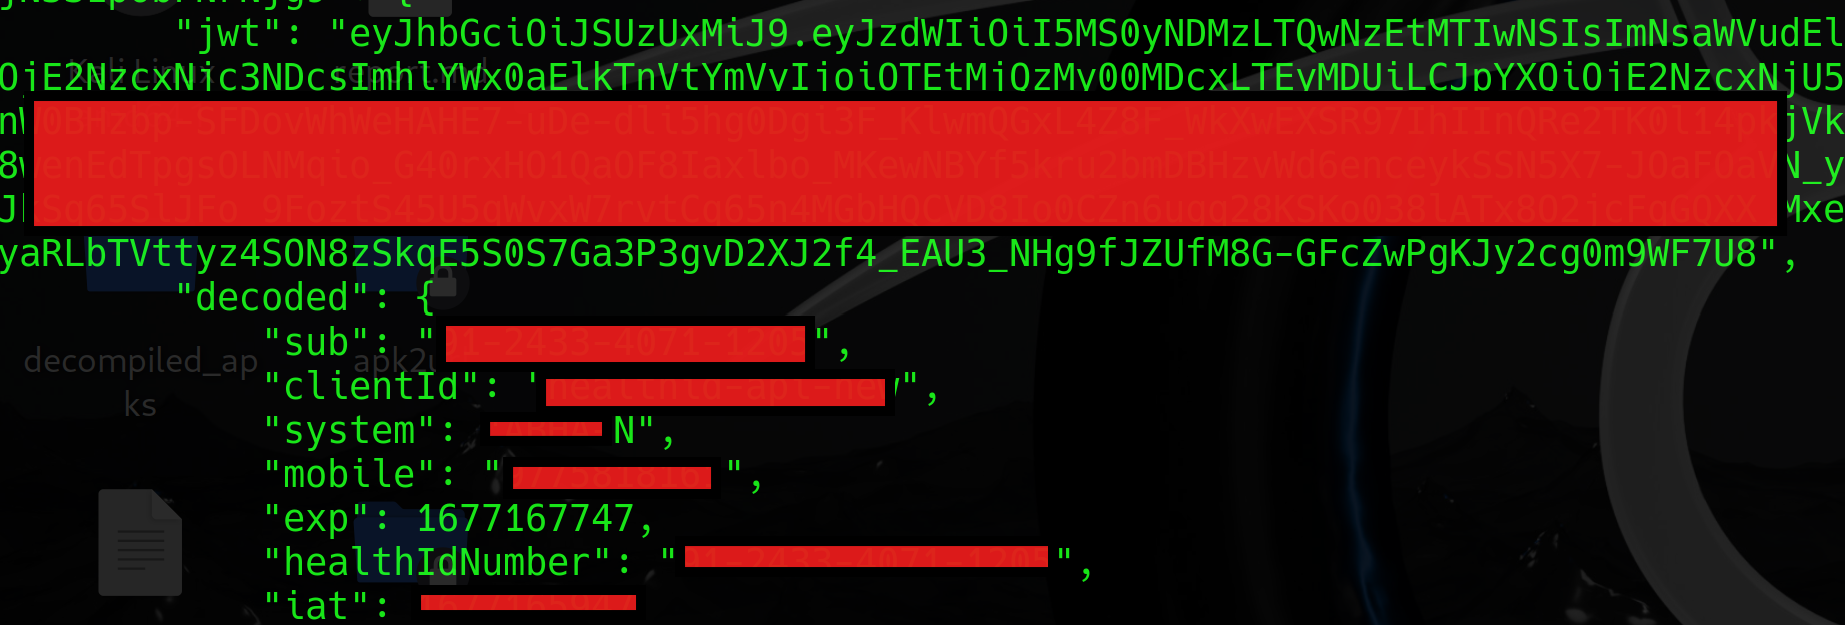
Jwtxposer_Output

Geplante Funktionen

  • Token-Replay-Tests (auto)
  • Burp Suite Plugin-Modus
  • GitHub/Google Dorking-Modul
  • JWT-Fuzzing (Rolle, Alg, Scope)
  • Anomalieerkennung bei Token (ML-basiert)
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →