Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ROP_ROCKET — ROP ROCKET ist ein fortschrittliches Code-Reuse-Angriffsframework mit umfangreichen ROP-Chain-Generierungsfunktionen, einschließlich für neuartige Windows-Syscall-Angriffe, ein neuartiges Heaven's Gate und "shellcodeless" ROP. Das Framework nutzt Emulation und Verschleierung, um die Angriffsfläche zu erweitern. | Kitploit
Tools/GitHubGitHub/bw3ll/rop_rocket
Penetrationstest-FrameworksExploit-FrameworksPayload-GenerierungExploitationReverse EngineeringShellcodeBinary-Exploitation
GitHubbw3ll/rop_rocket

ROP_ROCKET

Repository anzeigen
1732918vor 9 MonatenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →

Über

ROP ROCKET ist ein fortschrittliches Code-Reuse-Angriffsframework mit umfangreichen ROP-Chain-Generierungsfunktionen, einschließlich für neuartige Windows-Syscall-Angriffe, ein neuartiges Heaven's Gate und "shellcodeless" ROP. Das Framework nutzt Emulation und Verschleierung, um die Angriffsfläche zu erweitern.

Teilen

Vorstellung der ROP ROCKET

Dieses neue, fortschrittliche ROP-Framework hat auf der DEF CON 31 mit einigen beispiellosen Fähigkeiten sein Debüt gegeben. ROCKET generiert mehrere Arten von Chains und bietet neue Muster oder Techniken.

Bitte beachten Sie, dass dies noch ein Work-in-Progress ist, mit einigen aktualisierten und erweiterten Funktionen, die noch hinzugefügt werden. Updates sollten regelmäßig erfolgen. Wenn Sie auf Probleme stoßen, melden Sie diese bitte über die Issues oder senden Sie mir eine E-Mail, und ich werde sie beheben. Weitere, alternative Methoden zur Generierung bestimmter Gadget-Typen werden ebenfalls hinzugefügt.

Die Arbeit läuft, derzeit werden regelmäßig neue Funktionen hinzugefügt. Bitte schauen Sie regelmäßig vorbei.
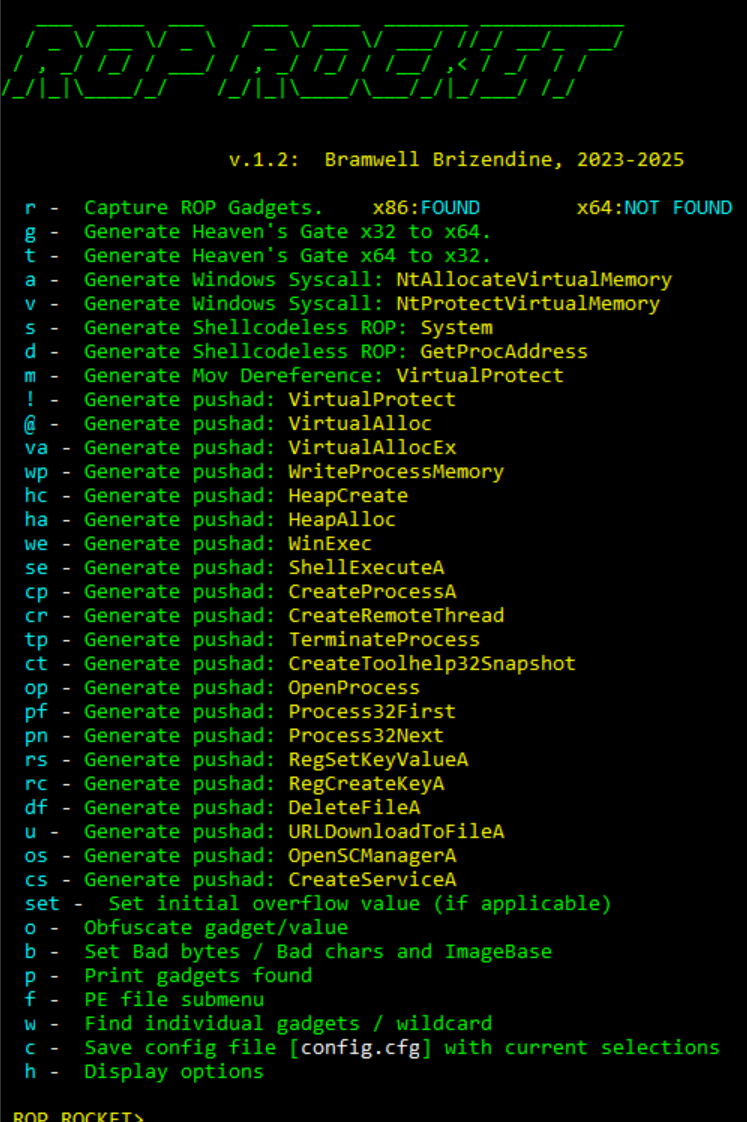
image

Leistungsstarke ROP-Funktionen

ROP ROCKET ist sehr leistungsfähig mit einzigartigen Fähigkeiten, die Folgendes umfassen:

  • Es kann Windows-Syscalls für NtAllocateVirtualMemory und NtAllocateVirtualProtect generieren – dies ist die erste bekannte Verwendung direkter Windows-Syscalls in WoW64 ROP.
  • Es kann einen neuartigen Heaven's Gate-Angriff erzeugen, um von x86 zu x64 über ROP zu wechseln. Um damit zu arbeiten, müssen Sie WinDbg x64 verwenden und an einen aktuell laufenden Prozess anhängen (öffnen Sie ihn nicht direkt im Debugger).
  • Es kann einen neuartigen Heaven's Gate-Angriff erzeugen, um von x64 zu x86 über ROP zu wechseln. Dies ist 64-Bit-Code.
  • Es kann shellcodelose ROP-Angriffe für LoadLibrary / GetProcAddress / System und LoadLibrary / GetProcAddress generieren. Mehrere andere sind für zukünftige Veröffentlichungen in Entwicklung. Die Idee hinter 'shellcodelosem' ROP ist es, die Umgehung von DEP zu vermeiden und shellcode-ähnliche Funktionalität direkt aufzurufen.
  • Intern nutzt es Emulation von ROP-Chains – die es auch rekursiv durchführen kann – um Abstände zu bestimmten als Parameter verwendeten Pointern zu bestimmen, z. B. einem Pointer auf einen String oder eine Struktur. Ohne dies wäre eine automatische Chain-Generierung wahrscheinlich nicht durchführbar.
  • Es nutzt Emulation einzelner ROP-Gadgets, um die Angriffsfläche zu vergrößern. (Dies ist noch nicht auf alle vollständig angewendet.) Damit kann jedes ROP-Gadget daraufhin bewertet werden, was möglicherweise überschrieben wird oder nicht usw. Erwarten Sie hier noch viel mehr.
  • Dies ermöglicht die Verwendung von Gadgets unabhängig von Bad Bytes in der Gadget-Adresse. Wenn Sie beispielsweise ein pushad benötigen, aber Bad Bytes in der Adresse vorhanden sind, können wir es codieren und zur Laufzeit decodieren und über push r32 /ret ausführen. (Siehe Obfuscation-Optionen.) Es werden mehrere Arten von Obfuscation bereitgestellt, darunter ein sehr robuster Integer Overflow, der wahrscheinlich nicht fehlschlägt, vorausgesetzt, Gadgets sind verfügbar. (Wenn Sie alle \x00 ausschließen und jedes Gadget solche enthält, kann nichts getan werden.) Register können ebenfalls ausgeschlossen werden, um ein 'Überschreiben' zu verhindern.
  • Alternativer mov-Dereferenzierungs- 'Sniper'-Ansatz für VirtualProtect – für diejenigen, die pushad vermeiden müssen.
  • Sehr robuste Ausschlusskriterien – Ausschluss basierend auf CFG, ASLR, Windows-DLLs, Bad Bytes usw.
  • Persistenz – ROP ROCKET extrahiert beim Start x86-Gadgets. Diese werden in einer .obj-Datei gespeichert, sodass sie bei jedem Öffnen erhalten bleiben und zuvor gefundene Gadgets sofort verfügbar sind. Das Generieren neuer Angriffe sollte zu diesem Zeitpunkt mehr oder weniger sofort erfolgen. Hinweis: Wenn Sie bis zu 0x22 Bytes extrahieren und dann entscheiden, die Anzahl zu verringern, müssen Sie diese löschen und neu erfassen; das Speichern Ihrer Ergebnisse erfolgt automatisch.
  • Config.cfg-Datei für nützliche Einstellungen für einige persönliche Vorlieben.
  • Einige weitere neue und einzigartige Funktionen sind ebenfalls geplant.

High Entropy ASLR-Umgehungen

August 2025: ROP ROCKET verfügt über ein ASLR Bypass Mini-Tool, das am 10. August 2025 auf der DEFCON veröffentlicht wurde und neun ASLR-Umgehungen für 64-Bit High Entropy ASLR generiert.
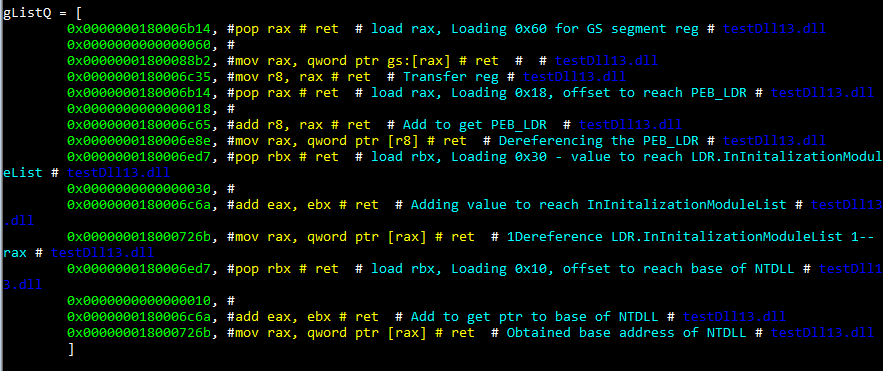
r_bypass1

ASLR Bypass Screenshot

Installationsanleitung

Einrichtung

Dies sollte als lokales Paket installiert werden. Es gibt eine setup.py-Datei. Gehen Sie dazu einfach in das Verzeichnis und geben Sie den folgenden Befehl ein: py -m pip install -e ./ Je nach Ihrer Python-Installation müssen Sie dies möglicherweise leicht variieren. Wenn Sie installierte Pakete anzeigen, sollte ROP-ROCKET erscheinen: py -m pip list Es wird angenommen, dass alle erforderlichen Abhängigkeiten enthalten sind. Sollten jedoch aufgrund der Neuheit dieser Version Probleme auftreten, öffnen Sie einfach ein Issue, und wir werden uns darum kümmern.

Erstmaliges Ausführen

Führen Sie es einfach von der Befehlszeile aus: py rop2.py rop_tester_syscall.exe Eine vollständig ausnutzbare rop_tester_syscall.exe ist ebenfalls als ZIP-Datei enthalten. Dies wurde entwickelt, um sicherzustellen, dass alle Gadgets gefunden und nicht übersehen werden.

Geschichte

Dieses Tool wurde von dem viel älteren JOP ROCKET inspiriert, das ich als Teil meiner Doktorarbeit geschrieben und 2019 auf der DEF CON 27 veröffentlicht habe. Dies führte zu vielen weiteren Entwicklungen im Bereich JOP und vielen neuen JOP-Funktionen sowie zu einer umfangreichen Dokumentation der Mechaniken und Verwendung von JOP in verschiedenen Artikeln. Dieses Tool ist derzeit etwas veraltet – es ist ein älterer Python-Stil. Mit dieser neuen Forschung ist ein Teil dieser Inspiration der Versuch, etwas Neues und Andersartiges im Bereich ROP zu schaffen. Bisher haben wir dieses Mandat erfüllt. In gewisser Weise ist dieses Tool also von einem JOP-Tool inspiriert, was uns vielleicht ermöglicht, über den Tellerrand hinauszuschauen und auf unkonventionellere Weise zu denken, als wir es normalerweise mit ROP tun. ROP ROCKET hat keine JOP-Fähigkeiten – es widmet sich ausschließlich ROP. Das einzige vollständig dedizierte JOP-Tool ist JOP ROCKET, da alles andere nur einen Platzhalter für zukünftige Arbeiten an JOP hat. Wie auch immer, ich wollte diese historischen Informationen klarstellen, damit die Namensähnlichkeit niemanden verwirrt, da es sich um zwei sehr unterschiedliche und unabhängige Tools handelt.
Screenshots

image

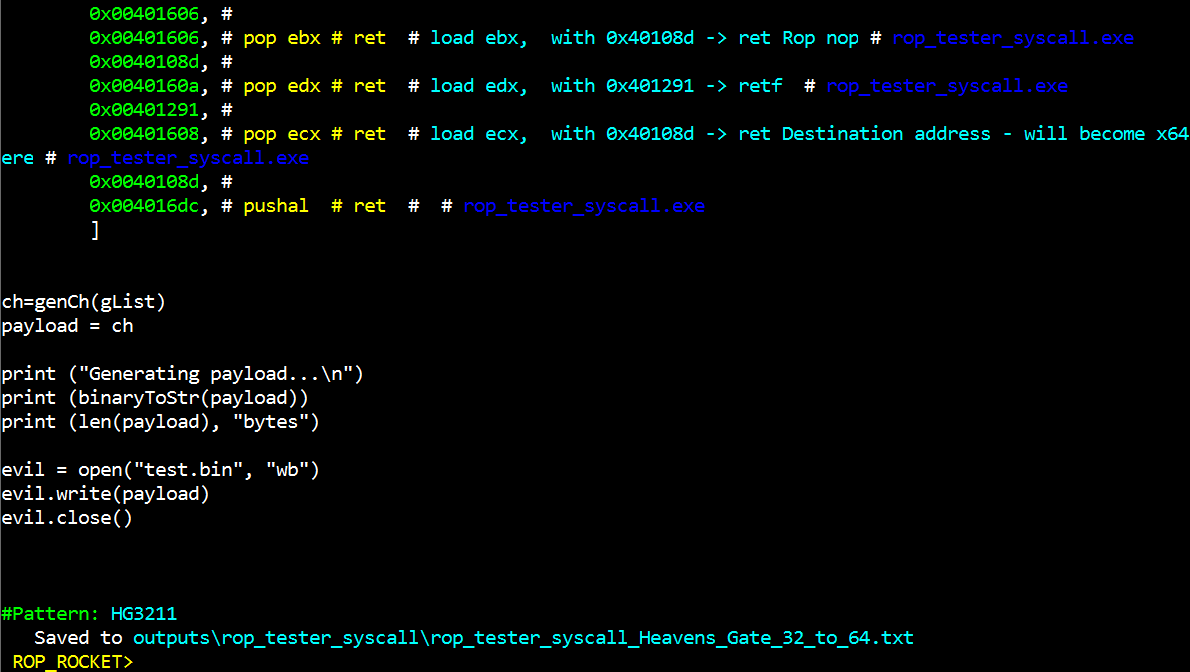
ROCKET hat einen Heaven's Gate x86-zu-x64-Angriff generiert, der auf dem Bildschirm ausgegeben und gespeichert wird.
image

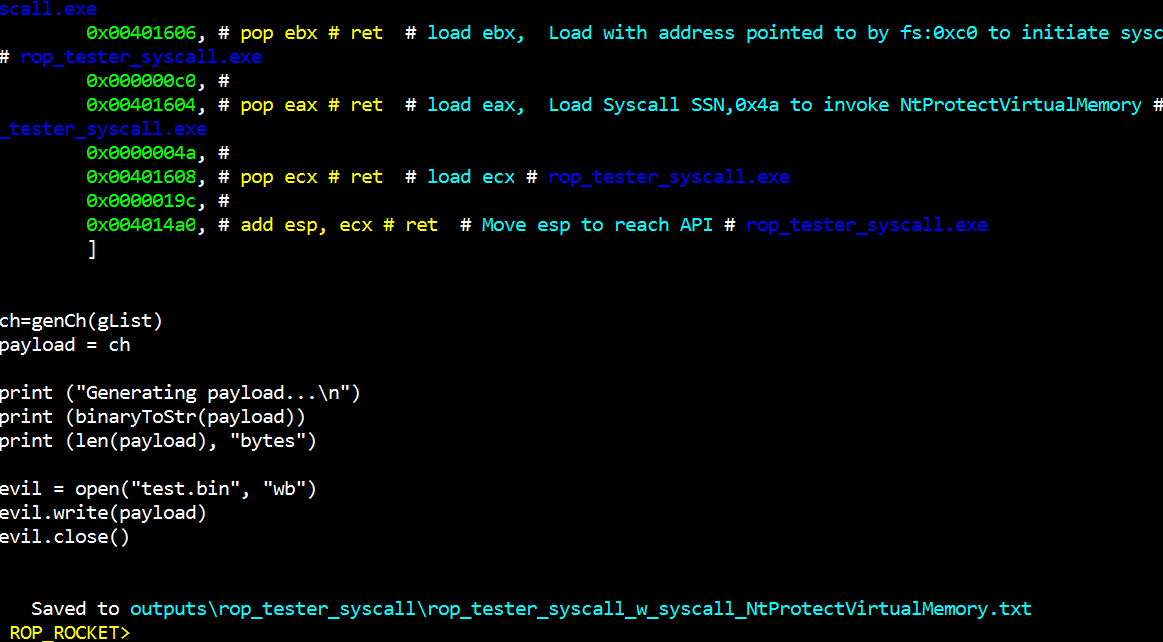
ROCKET hat einen Windows-Syscall für NtProtectVirtualMemory für Windows 10/11 generiert, der auf dem Bildschirm ausgegeben und gespeichert wird.
image

Tool herunterladen
