 bullseye0/shodan-eye
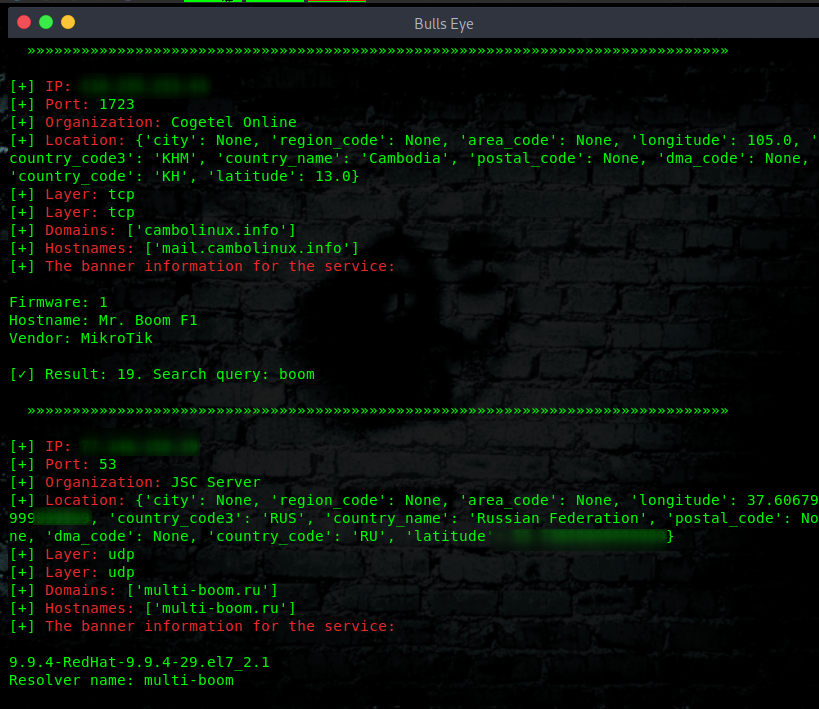
Shodan Eye Dieses Tool sammelt mithilfe der von Ihnen eingegebenen Schlüsselwörter alle Informationen über alle direkt mit dem Internet verbundenen Geräte. Autor: Jolanda de Koff

Dieses Tool sammelt alle Informationen über alle Geräte, die direkt mit dem Internet verbunden sind, anhand der von Ihnen eingegebenen Schlüsselwörter. Auf diese Weise erhalten Sie einen vollständigen Überblick.
Hier können Sie den neuesten Artikel über Shodan Eye lesen:
https://hackingpassion.com/shodan-eye-ethical-hacking-tool-release/
Einen Artikel zur Installation von Shodan Eye auf Termux finden Sie hier:
https://hackingpassion.com/android-hacking-with-termux/#INSTALL_SHODAN_EYE
Die Arten der indexierten Geräte können enorm variieren: von kleinen Desktops, Kühlschränken bis hin zu Kernkraftwerken und allem dazwischen. Sie können alles mithilfe Ihrer eigenen angegebenen Schlüsselwörter finden. Beispiele finden Sie in einer beigefügten Datei:
Die mit diesem Tool gewonnenen Informationen können in vielen Bereichen angewendet werden, zum Beispiel:
Ist eine Suchmaschine, mit der der Benutzer mithilfe verschiedener Filter bestimmte Arten von Computern (Webcams, Router, Server usw.) finden kann, die mit dem Internet verbunden sind. Manche haben sie auch als Suchmaschine für Service-Banner beschrieben, also Metadaten, die der Server an den Client zurücksendet.
Was ist der Unterschied zwischen Google oder einer anderen Suchmaschine: Der grundlegendste Unterschied besteht darin, dass Shodan Eye im Internet crawlt, Google im World Wide Web. Die Geräte, die das World Wide Web unterstützen, sind jedoch nur ein kleiner Teil dessen, was tatsächlich mit dem Internet verbunden ist.
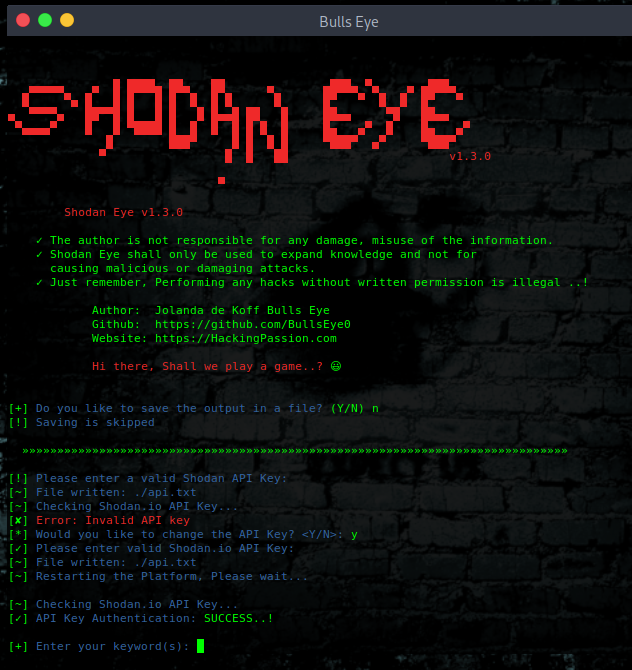
Für zusätzliche Datenerfassung können Sie bei Aufforderung einen Shodan-API-Schlüssel eingeben. Einen Shodan-API-Schlüssel finden Sie hier: https://account.shodan.io/register
Shodan Dorks ... Das Internet der Sch***e

Shodan Eye wurde bisher getestet auf:
Linux Kali Linux Parrot Security OS BlackArch Ubuntu Arch-basiert Debian-basiert
Termux Windows
Diese Liste würde erweitert werden
git clone https://github.com/BullsEye0/shodan-eye.git
cd shodan-eye
python3 -m venv venv
source venv/bin/activate  # On Windows: venv\Scripts\activate
pip3 install -r requirements.txt
python3 shodan_eye.py
(Sie werden nach einem Shodan-API-Schlüssel gefragt)
Viel Spaß ..! 😃
Soziale Netzwerke – Verbinden
Wenn du dieses Tool nützlich findest, erwäge, meine Arbeit zu unterstützen:
❤️ Sponsor BullsEye
Hol dir den vollständigen praxisorientierten Kurs:
Ethical Hacking Complete Course – Zero to Expert
(unterstützt mich direkt als deinen Kursleiter!)
Professionelles Penetration Testing. Von Null zum Experten.
✅ Kali Linux + Parrot OS
✅ Realistische Hacking-Szenarien
✅ Alle wichtigen Tools & Techniken
✅ Anfängerfreundlich
HACKING IST KEIN HOBBY, SONDERN EINE LEBENSEINSTELLUNG 🎯
Ich habe Shodan Eye entwickelt, weil ich dafür brenne. Spenden sind eine der vielen Möglichkeiten, das zu unterstützen, was ich tue.
BAT: Verwende Brave und spende auf einer meiner Webseiten/Profile







