
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-29015 — Proof-of-Concept für eine gespeicherte XSS-Schwachstelle im Code Astro Internet Banking System 2.0.0, die Session-Hijacking und Client-seitige Angriffe über den Namensparameter in pages_account.php demonstriert. | Kitploit
Tools/GitHubGitHub/b1tm4r/cve-2025-29015
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubb1tm4r/cve-2025-29015

CVE-2025-29015

Proof-of-Concept für eine gespeicherte XSS-Schwachstelle im Code Astro Internet Banking System 2.0.0, die Session-Hijacking und Client-seitige Angriffe über den Namensparameter in pages_account.php demonstriert.

Repository anzeigen
6vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-29015 - Internet Banking System 2.0.0 Stored XSS in pages_account.php

Beschreibung

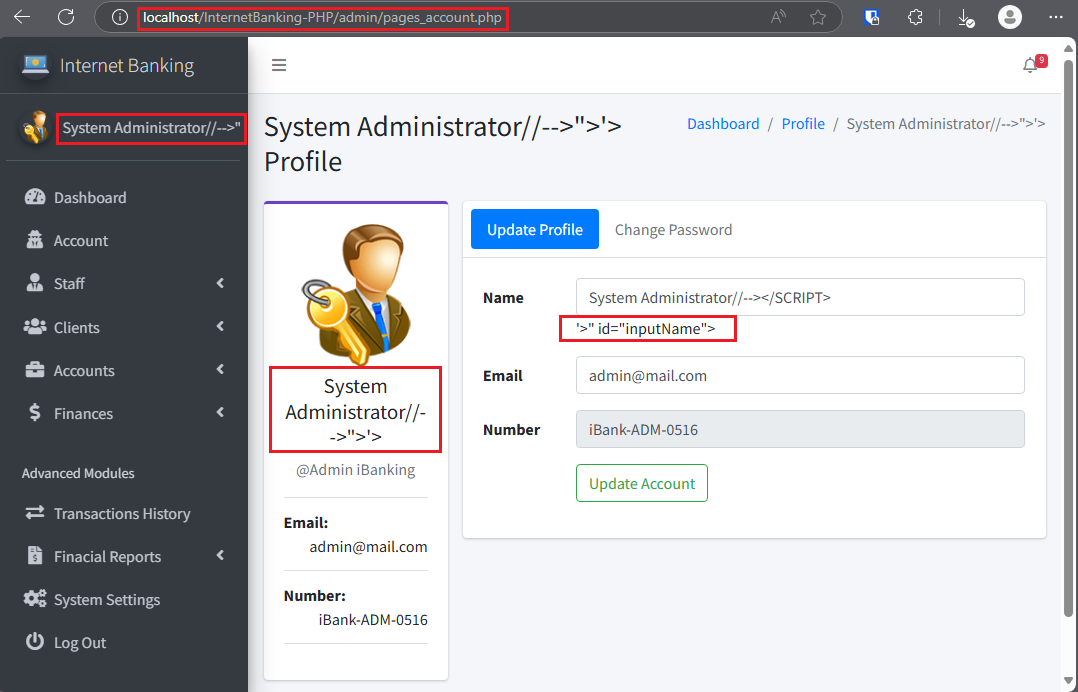
Eine Stored Cross-Site Scripting (XSS)-Schwachstelle besteht in Code Astro Internet Banking System 2.0.0 über den Parameter name in /admin/pages_account.php. Bösartiger JavaScript-Code kann injiziert und im System gespeichert werden und wird ausgeführt, sobald ein Administrator die betroffene Seite aufruft. Dies kann zu Session-Hijacking und anderen clientseitigen Angriffen führen.

Betroffene Komponente

  • Parameter name in /admin/pages_account.php
  • Daten werden gespeichert und ausgeführt, wenn sie von einem Administrator aufgerufen werden

Ausnutzungsschritte

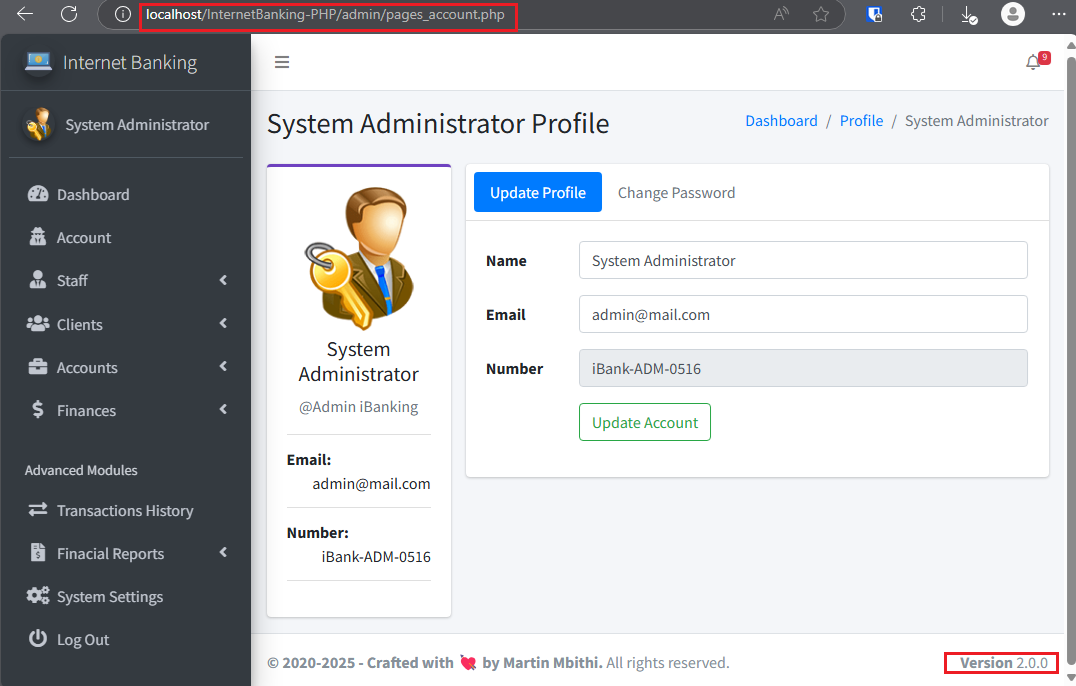
  1. Melden Sie sich im Admin-Panel an und navigieren Sie zum Bereich "Account".


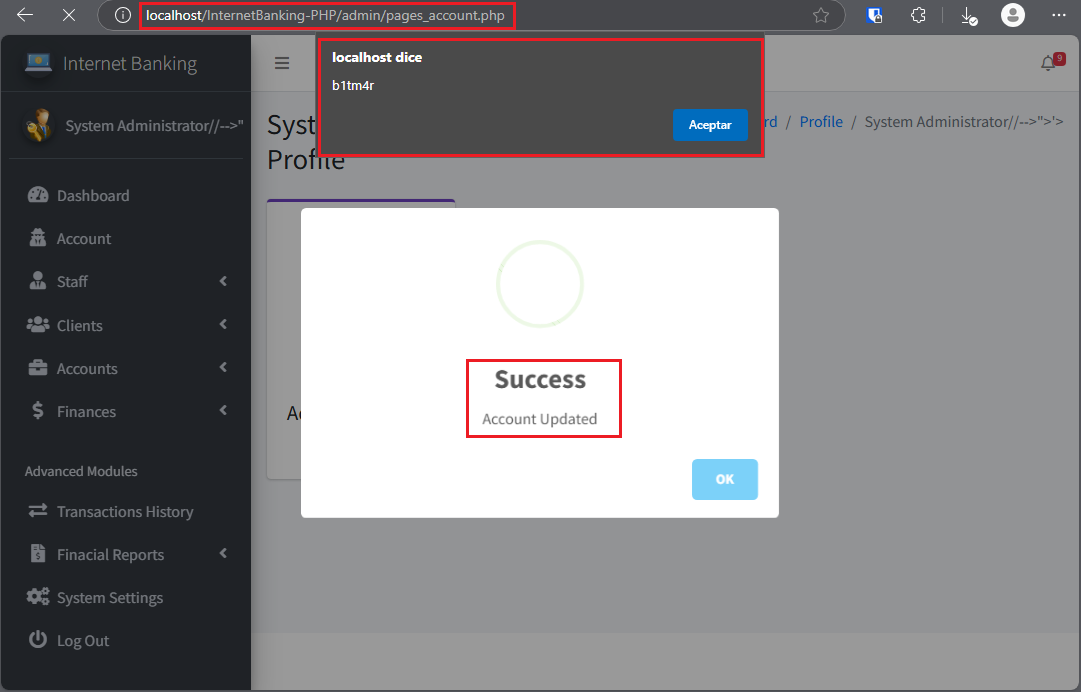
  1. Fügen Sie den folgenden Payload in das Feld name ein und senden Sie das Formular ab:
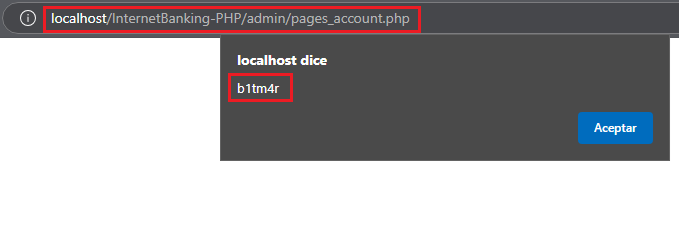
   //--></SCRIPT>">'><SCRIPT>alert(String.fromCharCode(98, 49, 116, 109, 52, 114));</SCRIPT>
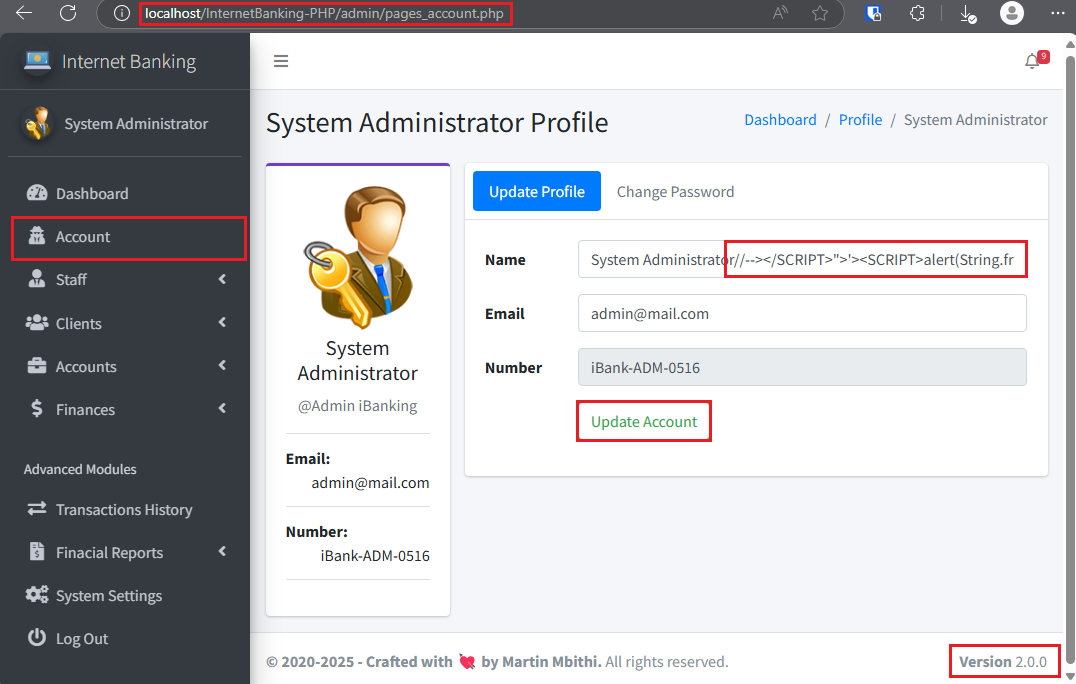
  1. Wenn der Benutzer eine beliebige Seite oder ein beliebiges Menü besucht, wird der Payload ausgelöst.


Auswirkungen

  • Session-Hijacking
  • Phishing-Angriffe
  • Beliebige Aktionen im Namen eines Administrators

Gegenmaßnahmen

  • Implementieren Sie eine ordnungsgemäße Eingabebereinigung (z. B. Escaping von Sonderzeichen).
  • Verwenden Sie eine Content Security Policy (CSP), um die Skriptausführung einzuschränken.
  • Validieren und kodieren Sie Benutzereingaben, bevor Sie sie speichern.

Referenzen

  • OWASP-XSS-Leitfaden
Tool herunterladen