 anonmoty/xxstrike
XSStrike-basierter XSS-Scanner mit benutzerdefinierten Funktionen. Erkennt XSS-Schwachstellen in Webanwendungen.

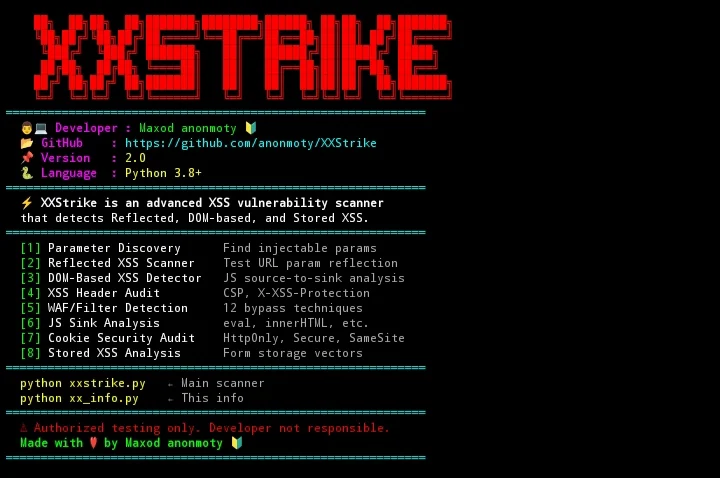
Entwickelt von: Maxod anonmoty 🔰
Offizielles Repository: https://github.com/anonmoty/XXStrike
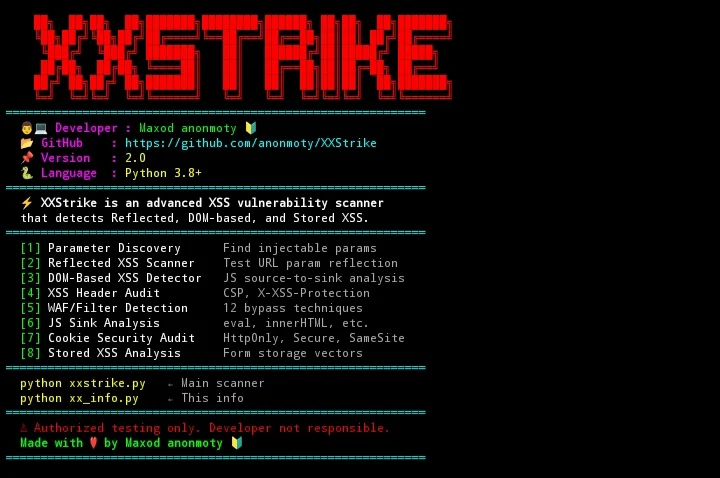
XXStrike ist ein fortschrittliches, multithreaded Framework zur Erkennung und Bewertung von Cross-Site Scripting (XSS)-Schwachstellen, das für Penetrationstester, Bug-Bounty-Jäger, Anwendungssicherheitsingenieure und DevSecOps-Profis entwickelt wurde.
Als moderne, leichtgewichtige und hochgeschwindigkeits Alternative zu herkömmlichen XSS-Scannern kombiniert XXStrike intelligente Parametererkennung, DOM Source-to-Sink-Tracking, kontextbewusstes Payload-Fuzzing und WAF/Filter-Bypass-Heuristiken in einer einzigen kohärenten Terminal-Oberfläche.
Nativ optimiert für sowohl Android (Termux) als auch Standard-Linux-Distributionen.
innerHTML, document.write, eval(), postMessage).| # | Modulname | Methode & Fähigkeiten |
|---|---|---|
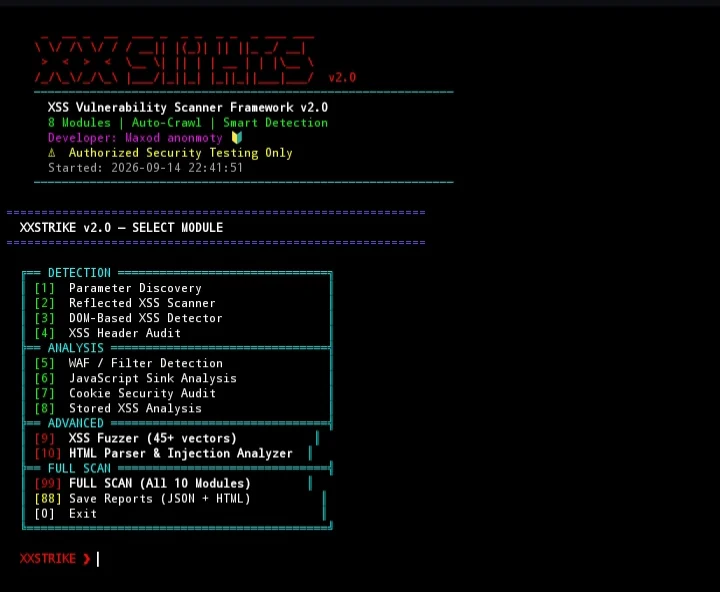
01 | Parametererkennung | Deckt Query-Parameter, versteckte Formularfelder und reflektierte Argumente auf. |
02 | Reflected-XSS-Scanner | Kontextuelle Injektionsverifikation mit Boundary-Breaking-Tests. |
03 | DOM-basierter XSS-Detektor | JavaScript Source-to-Sink-Flow-Tracing und Extraktion gefährlicher Muster. |
04 | XSS-Header-Audit | Bewertet Content-Security-Policy (CSP), X-XSS-Protection und X-Content-Type-Options. |
05 | WAF-/Filter-Erkennung | Testet 12 Bypass-Transformationen (Unicode, Hex, Double-Encoding, gemischte Groß-/Kleinschreibung). |
06 | JavaScript-Sink-Analyse | Scannt externe Skripte und Inline-Blöcke auf unsichere APIs. |
07 | Cookie-Sicherheits-Audit | Prüft Session-Token-Flags (HttpOnly, Secure, SameSite) auf XSS-unterstützte Exfiltration. |
08 | Stored-XSS-Vektor-Analysator | Erkennt persistente Speichereinstiegspunkte (Formulare, Textareas, Kommentarfelder). |
09 | Erweiterter XSS-Fuzzer | 45+ kategorisierte Vektoren, die Encoding, Protokoll-Handler (javascript:, data:) und verschachtelte Tags testen. |
10 | HTML- & Injektionspunkt-Analysator | Parst Meta-Tags, sandboxed iframes, Event-Attribute und Sanitizer (DOMPurify, Bleach). |
| Fähigkeit | Legacy XSStrike | Generische Scanner | ⚡ XXStrike v2.0 |
|---|---|---|---|
| Termux / Mobile Linux-Unterstützung | ⚠️ Instabil | ❌ Nein | ✅ Nativ (100 % optimiert) |
| Integrierter DOM-Sink-Tracker | Teilweise | ❌ Nein | ✅ Vollständiges Source-to-Sink |
| Cookie-Flag- & CSP-Sicherheitsbewertung | ❌ Nein | Teilweise | ✅ Umfassend (A+ bis F) |
| Interaktive CLI + Vollautomatischer Scan | ❌ Nur CLI | ❌ Nur CLI | ✅ Dual (Menü + Batch 99) |
| HTML-/JSON-Auto-Reporter | ❌ Nein | Teilweise | ✅ Integrierter Exporter |
| Aktive Entwicklung | Veraltet | Variiert | ✅ Aktiv (2025 Release) |
# Update repository lists
pkg update && pkg upgrade -y

# Install dependencies
pkg install python git -y

# Clone repository
git clone https://github.com/anonmoty/XXStrike.git

# Navigate to project directory
cd XXStrike

# Install required Python packages
pip install -r requirements.txt

# Launch XXStrike
python XSStrike.py