Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
syft — CLI-Tool und Bibliothek zur Generierung einer Software-Stückliste (SBOM) aus Container-Images und Dateisystemen | Kitploit
Tools/GitHubGitHub/anchore/syft
Statische AnalyseContainer-SicherheitSchwachstellenanalyseDevSecOpsLieferkettensicherheitContainer-AusbruchTop in Container-Ausbruch Nr.18Top in Container-Sicherheit Nr.3Top in DevSecOps Nr.7
9.9k1.1k119vor 2 TagenVon Kitploit geprüft
Top in Lieferkettensicherheit Nr.4
GitHubanchore/syft

syft

CLI-Tool und Bibliothek zur Generierung einer Software-Stückliste (SBOM) aus Container-Images und Dateisystemen
Repository anzeigen
Teilen

Cute pink owl syft logo

Syft

Ein CLI-Tool und eine Go-Bibliothek zur Erstellung einer Software Bill of Materials (SBOM) aus Container-Images und Dateisystemen. Hervorragend geeignet zur Schwachstellenerkennung in Kombination mit einem Scanner wie Grype.

 Validations   GitHub release   GitHub go.mod Go version   License: Apache-2.0   Join our Discourse   Follow on Mastodon 

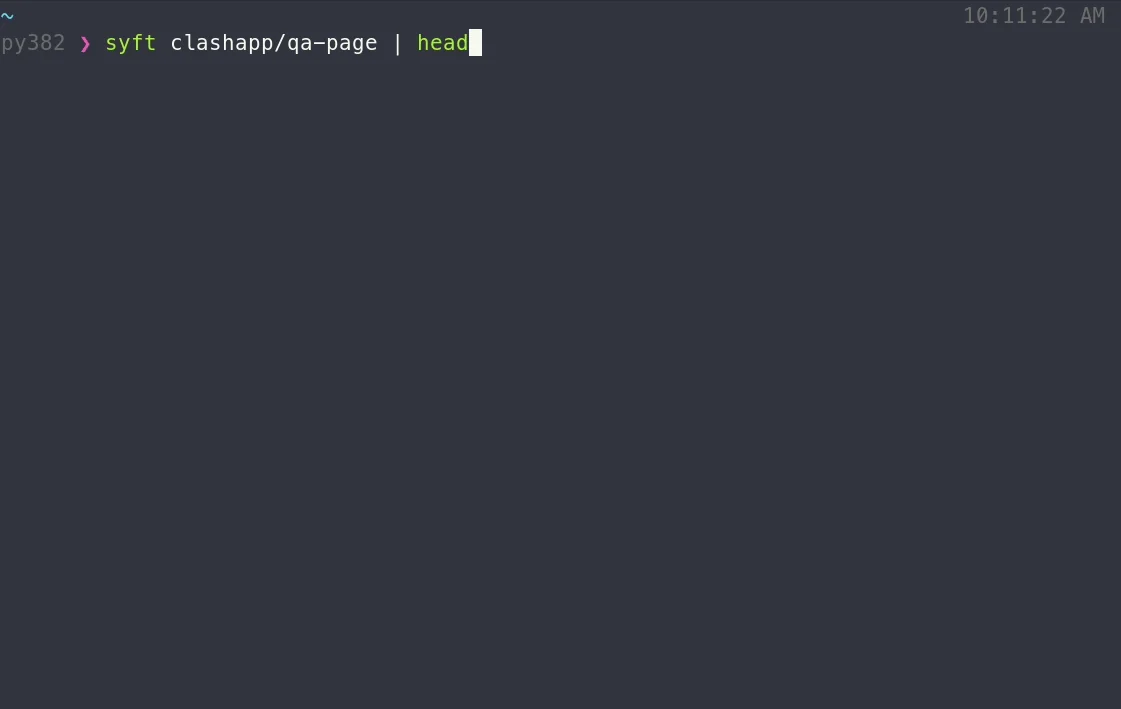
syft-demo

Funktionen

  • Erstellt SBOMs für Container-Images, Dateisysteme, Archive (siehe die Dokumentation für eine vollständige Liste der unterstützten Scan-Ziele)
  • Unterstützt Dutzende von Paket-Ökosystemen (z. B. Alpine (apk), Debian (dpkg), RPM, Go, Python, Java, JavaScript, Ruby, Rust, PHP, .NET und viele mehr)
  • Unterstützt OCI, Docker, Singularity und weitere Image-Formate
  • Funktioniert nahtlos mit Grype für Schwachstellen-Scans
  • Mehrere Ausgabeformate (CycloneDX, SPDX, Syft JSON und mehr), einschließlich der Möglichkeit, zwischen SBOM-Formaten zu konvertieren
  • Erstellen signierter SBOM-Attestierungen unter Verwendung der in-toto-Spezifikation

[!TIP] Neu bei Syft? Schau dir die Getting-Started-Anleitung für eine Schritt-für-Schritt-Einführung an!

Installation

Der schnellste Weg, um loszulegen:

curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/bin

[!TIP] Siehe die Installationsdokumentation für weitere Möglichkeiten, Syft zu erhalten, einschließlich Homebrew, Docker, Scoop, Chocolatey, Nix und mehr!

Die Grundlagen

Zeige die Pakete innerhalb eines Container-Images oder Verzeichnisses an:

# container image
syft alpine:latest

# directory
syft ./my-project

Um eine SBOM zu erhalten, gib ein oder mehrere Ausgabeformate an:

# SBOM to stdout
syft <image> -o cyclonedx-json

# Multiple SBOMs to files
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json

Lokale containers-storage-Images

Unter Linux kann syft Images aus einem lokalen containers-storage-Speicher (z. B. mit Buildah oder Podman erstellt) scannen, wenn dies explizit angefordert wird; einfache Image-Referenzen suchen dort nie:

syft --from containers-storage localhost/myimage:latest

# rootless stores must be read from inside the builder's user namespace
podman unshare syft --from containers-storage localhost/myimage:latest

Dies ist in den Linux-Release-Binärdateien enthalten. Beim Erstellen aus dem Quellcode füge -tags containers_image_openpgp,exclude_graphdriver_btrfs hinzu.

[!TIP] Schau dir die Getting-Started-Anleitung an, um alle Möglichkeiten und Funktionen zu erkunden.

Möchtest du alle Details und Feinheiten von Syft kennenlernen? Sieh dir die CLI-Dokumentation, die Konfigurationsdokumentation und das JSON-Schema an.

Mitwirken

Wir ermutigen Benutzer, dazu beizutragen, diese Tools besser zu machen, indem sie Issues einreichen, wenn sie einen Fehler finden oder ein neues Feature wünschen. Schau dir unsere Übersicht zum Mitwirken und die entwicklerspezifische Dokumentation an, wenn du daran interessiert bist, Code-Beiträge zu leisten.

Die Entwicklung von Syft wird von Anchore gesponsert und steht unter der Apache-2.0-Lizenz. Das Syft-Logo von Anchore ist lizenziert unter CC BY 4.0

Für kommerzielle Support-Optionen mit Syft oder Grype kontaktiere bitte Anchore.

Sprich mit uns!

Das Syft-Team hält regelmäßig Online-Community-Meetings ab. Alle sind willkommen, um Themen zur Diskussion beizusteuern.


  • Prüfe den Kalender für den nächsten Meeting-Termin.
  • Füge Punkte zur Agenda hinzu (tritt dieser Gruppe bei, um Schreibzugriff auf die Agenda zu erhalten)
  • Wir sehen uns dort!
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite, aber nur USB & plattformübergreifend.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    412
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    360

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →