
 alwashali/detection-validation
Erkennungsregel-Validierung

Das Tool automatisiert die Simulation bösartiger Prozessereignisse, ohne dass reale Prozesse eingerichtet werden müssen.
Angenommen, Sie möchten testen, wie w3wp.exe PowerShell startet. Normalerweise müssten Sie dafür eine IIS-Einrichtung durchlaufen, um w3wp.exe-Ereignisse zu simulieren – eine aufwändige Aufgabe, wenn Sie viele Regeln validieren möchten. Da Erkennungs-Engines auf einfachem String-Abgleich von Telemetrie-Erfassungswerkzeugen wie Sysmon oder EDR basieren, kann jede Binärdatei mit demselben Elternprozessnamen, Kindprozessnamen, derselben Befehlszeile und demselben Pfad verwendet werden, um die Logik zu testen. Daher ist es nicht erforderlich, IIS einzurichten, um das Verhalten zu simulieren.
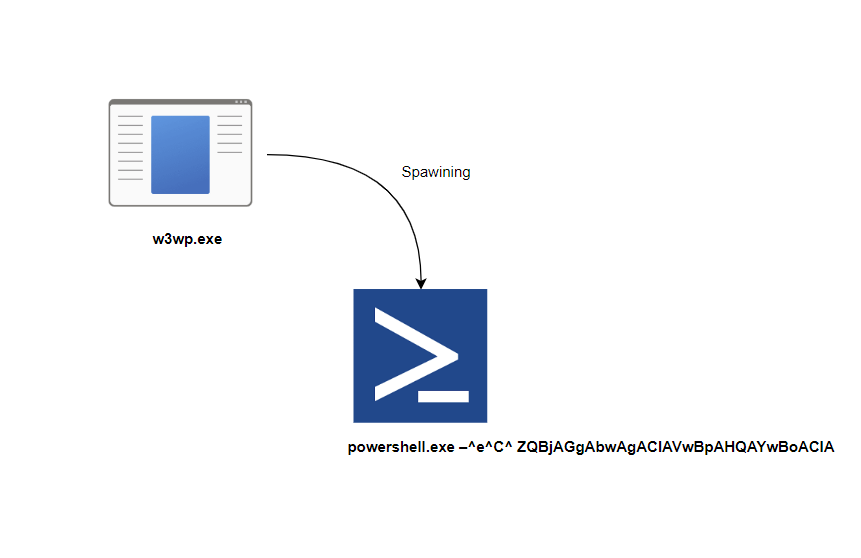
Das Tool ermöglicht es Ihnen, einen Kindprozess mit einem benutzerdefinierten Elternprozess, Kindprozess, einer benutzerdefinierten Befehlszeile und einem benutzerdefinierten Pfad zu erstellen. Darüber hinaus werden einige andere Ereignisse unterstützt, wie z. B. Dateierstellung durch einen bestimmten Prozess und Pfad, DNS-Abfragen, Registrierung und Prozessverbindungen.
NAME:
   Malware Cli - A new cli application

USAGE:
   main.exe [global options] command [command options] [arguments...]

DESCRIPTION:
   Detection validation tool.
   The objective is to generate event with specific conditions to validate detection rule.
   You can execute commands such as w3wp.exe spawning shell or winword creating file or making DNS queries.

COMMANDS:
   argsfree    Accept any commandline
   connect     Connect to host
   download    Download file
   dnsquery    Resolve DNS
   execute     Execute command with custom commandline and parent process
   encrypt     encrypt all files in a folder that match a pattern
   createfile  Create file at a spcific path
   reg         Add registry key
   help, h     Shows a list of commands or help for one command

GLOBAL OPTIONS:
   --help, -h  show help
winword.exe startet cscript.exe
mcli.exe execute --parent winword.exe --command cscript.exe
rundll32.exe stellt eine DNS-Anfrage
mcli.exe dnsquery --binpath c:\temp\rundll32.exe --host malicious.com
w.exe erstellt eine Datei aus dem Pfad C:\temp
mcli.exe createfile --path f.dat --binpath c:\temp\w.exe
App ausführen, um Voraussetzungen herunterzuladen und die Ausführung zu prüfen
go run .
App kompilieren
go build -o mcli.exe .






