
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Cisco-Smart-Exploit — Cisco SmartInstall Exploit [CVE-2018-0171] | Kitploit

Tools/GitHubGitHub/alrikrr/cisco-smart-exploit
Passwort-CrackingAufklärungSchwachstellenanalyseExploitationKonfigurationsprüfungNetzwerksicherheit
GitHubalrikrr/cisco-smart-exploit

Cisco-Smart-Exploit

Cisco SmartInstall Exploit [CVE-2018-0171]

Repository anzeigen
18734vor 3 JahrenNoch nicht geprüft
Teilen

Cisco-Smart-Exploit

Cisco SmartInstall Exploit CVE-2018-0171

Inspiriert von C. Papathanasiou PoC

Dieses Python 3-Skript verwendet Port 4786 auf einem Cisco-Gerät, das SmartInstall ausführt, um CVE-2018-0171 auszunutzen. Mit diesem Exploit kann ein Angreifer eine Payload erstellen, an das Cisco-Gerät senden und dann den Inhalt der Datei running-config extrahieren.

Das Cisco Smart Exploit-Skript kann:
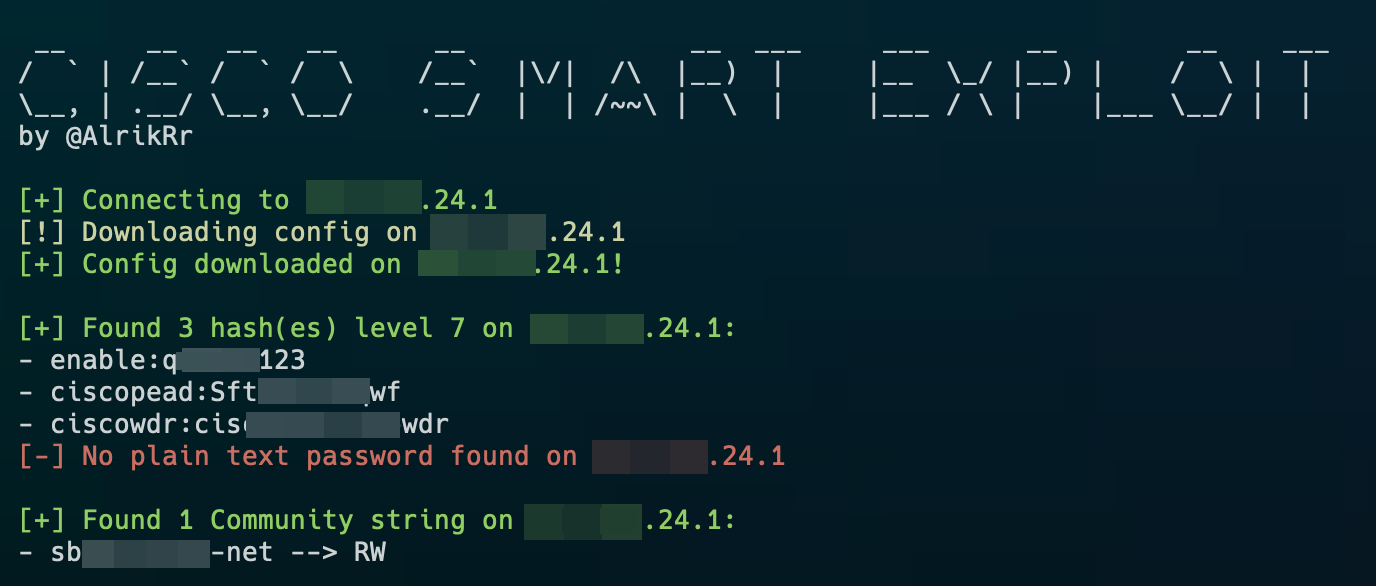
  • Extrahieren der running-config-Datei
  • Parsen und entschlüsseln von Secret-7-Hashes
  • Parsen von Klartext-Passwörtern
  • Parsen aller Community-Strings

Usage Script

Anforderungen

Hier ist die Liste der Anforderungen zur Nutzung des Skripts:

  • tftpy==0.8.2
  • c7decrypt für die Entschlüsselung von Secret 7
    • gem install c7decrypt

Verwendung

 __     __   __   __      __              __  ___     ___      __        __    ___
/  ` | /__` /  ` /  \    /__`  |\/|  /\  |__)  |     |__  \_/ |__) |    /  \ |  |
\__, | .__/ \__, \__/    .__/  |  | /~~\ |  \  |     |___ / \ |    |___ \__/ |  |
by @AlrikRr

usage: cisco-se.py [-h] (-i IP | -f FILE | -c CONFIG)

optional arguments:
  -h, --help  show this help message and exit
  -i IP       Single IP Address
  -f FILE     File that contains IP list
  -c CONFIG   running-config File standalone

Beispiele :

python3 cisco-se.py -i 192.168.10.1

python3 cisco-se.py -f ip_list.txt

python3 cisco-se.py -c running-config.txt

Nmap-Ausgabe IP-Liste

Für die Option -f FILE folgt ein Beispiel mit nmap:

nmap -p 4786 10.20.30.0/24 --open -Pn -oG - | awk '/Up$/{print $2}' > ip_list.txt

Todo-Liste

  • Behandlung des Timeout-Fehlers für einige IPs während client.download()
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






