Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
wmi-static-spoofer — Spoofing der Windows-10-HDD-/Festplatten-Seriennummer aus dem Kernel ohne Hooking | Kitploit
Tools/GitHubGitHub/alex3434/wmi-static-spoofer
Privilege EscalationSpeicherforensikPersistenzmechanismenExploitationHardware-HackingHardware-SicherheitHardware- & IoT-Sicherheit
GitHubalex3434/wmi-static-spoofer

wmi-static-spoofer

Spoofing der Windows-10-HDD-/Festplatten-Seriennummer aus dem Kernel ohne Hooking

Repository anzeigen
50813992vor 7 JahrenVon Kitploit geprüft
Teilen

wmi-static-spoofer

Motivation:

Die ursprüngliche Motivation ist die Umgehung von HWID-Erkennungsmethoden, die von aufdringlicher Software wie Anti-Cheats usw. verwendet werden, oder von Lizenzbeschränkungen, die in Software implementiert sind. Das Konzept ist nicht neu, aber andere Lösungen erfordern einen dauerhaft geladenen Treiber und einen Kernel-Hook mit möglichen Instabilitäten. Dieses Projekt verwendet nur direkte Speichermanipulation und ermöglicht es, die Seriennummern zu fälschen, ohne eine Funktion zu hooken oder ein dauerhaft geladenes Kernel-Modul zu haben.

Beschreibung:

Fälscht die Seriennummer für HDDs/Datenträger aus dem Kernelmodus, ohne irgendetwas zu hooken. Der Treiber kann nach dem Ändern der Seriennummer vollständig entladen werden.

  • Es ist eher ein PoC, es gibt viele Dinge zu optimieren
  • Es generiert eine zufällige Seriennummer mit fester Länge, die in der Datei main.h geändert werden kann
  • Die Offsets für den Spoofer können ebenfalls in der Datei main.h geändert werden
  • Dies kontert NICHT alle Möglichkeiten, die Seriennummer zu erhalten! Ich werde später einen Writeup dazu veröffentlichen.
  • Es ändert auch die Registrierungseinträge auf die gefälschte Seriennummer über eine interne Kernel-Funktion

Bilder:

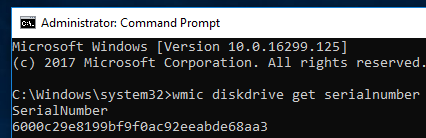
Vorher:

Nachher:

Unterstützt/Getestet:

Nur auf Windows 10 16299.125 getestet
Fügen Sie zu Testzwecken disk.EnableUUID="true" zu Ihrer VMware .vmx-Datei hinzu, um Seriennummern zu aktivieren.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →