

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/0xblackash/cve-2026-33017
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPapers & ForschungLernen & Bildung
GitHub0xblackash/cve-2026-33017

CVE-2026-33017

CVE-2026-33017

Repository anzeigen
30vor 1 MonatNoch nicht geprüft
Teilen

🚨 CVE-2026-33017 - Kritische nicht authentifizierte Remote-Codeausführung in Langflow

langflow Severity Affected Type

Langflow-Versionen ≤ 1.8.2 enthalten eine schwerwiegende Sicherheitslücke, die es nicht authentifizierten Angreifern ermöglicht, Remote-Codeausführung (RCE) auf dem Server zu erreichen.


📊 Schwachstellendetails

AttributDetails
CVE-IDCVE-2026-33017
SchweregradKritisch (CVSS 9.8)
Betroffene VersionenLangflow ≤ 1.8.2
Behobene VersionLangflow 1.9.0 und höher
SchwachstellentypNicht authentifizierte Code-Injection (exec())
Angriffsvektor/api/v1/build_public_tmp/{flow_id}/flow
AuthentifizierungKeine erforderlich

🧨 Grundursache

Der Endpunkt /api/v1/build_public_tmp/{flow_id}/flow wurde für öffentliche Flows entwickelt. Wenn jedoch vom Angreifer kontrollierte Flow-Daten übergeben werden, führt die Anwendung beliebigen Python-Code mithilfe von exec() ohne Sandboxing oder Validierung aus.

Dadurch kann jeder nicht authentifizierte Angreifer im Internet die volle Kontrolle über den Server erlangen.
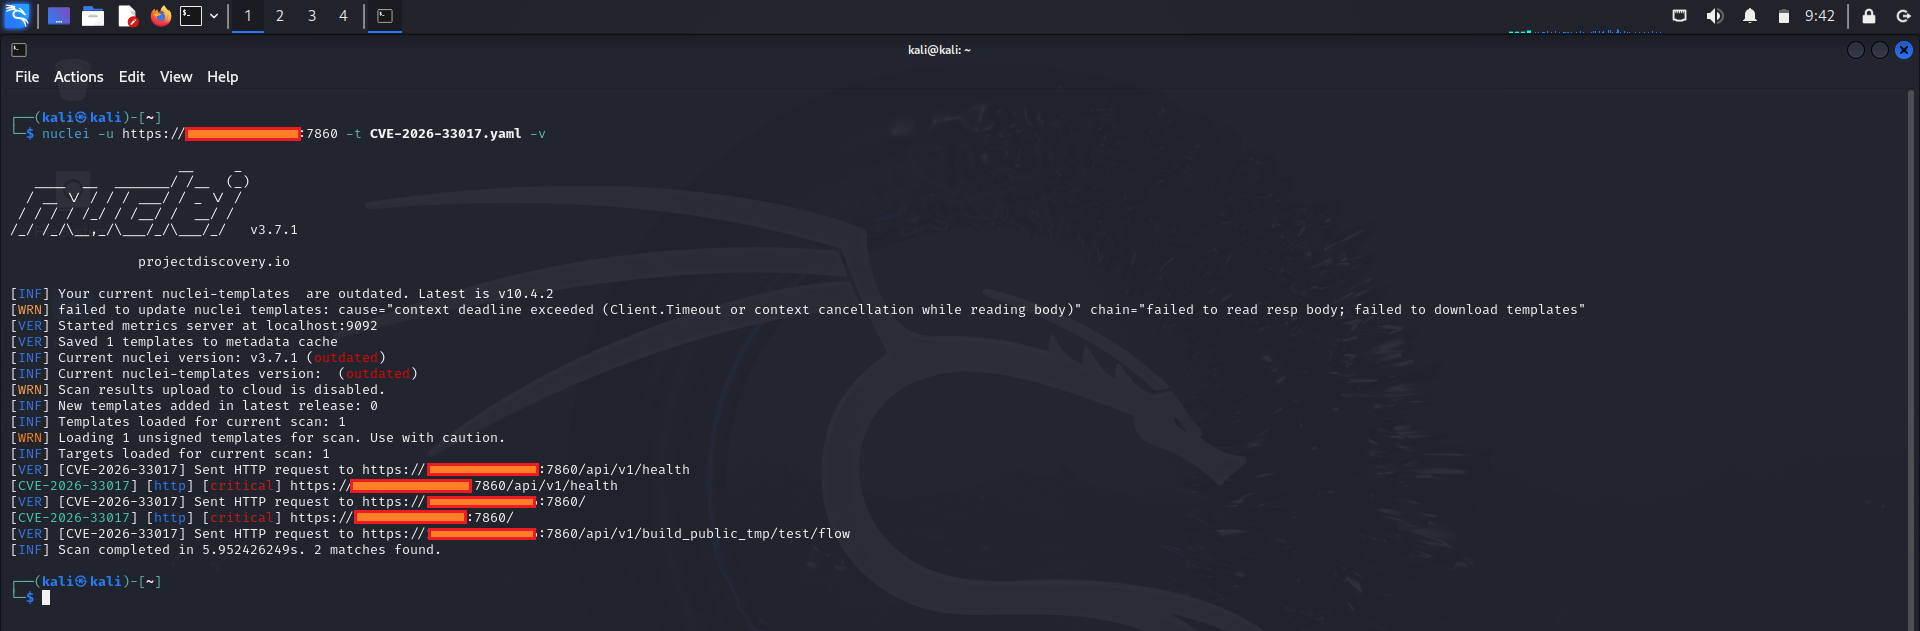

⚠️ Auswirkungen

  • Vollständige Kompromittierung des Servers
  • Beliebige Befehlsausführung
  • Datendiebstahl / Datenlecks
  • Verbreitung von Malware (Krypto-Miner, Ransomware, Backdoors)
  • Lieferkettenangriffe (da Langflow häufig für KI-Agenten verwendet wird)

🛡️ Gegenmaßnahmen

  • Sofort aktualisieren auf Langflow 1.9.0 oder neuer
  • Falls ein Upgrade nicht möglich ist:
    • Setzen Sie Langflow nicht direkt dem Internet aus
    • Deaktivieren Sie öffentliche Flows
    • Verwenden Sie eine strikte Netzwerksegmentierung und einen Reverse-Proxy mit Authentifizierung

Demo

CVE-2026-33017

📚 Referenzen

  • Langflow-Sicherheitsempfehlung
  • NVD-Detail
  • CISA Known Exploited Vulnerabilities (KEV)

⚠️ Haftungsausschluss

Dieses Repository dient ausschließlich Bildungs- und Sicherheitsforschungszwecken.
Die hier enthaltenen Informationen und Werkzeuge sollen Systemadministratoren und Sicherheitsforschern helfen, die Schwachstelle zu verstehen und ihre Systeme zu schützen.

Nicht autorisierte Ausnutzung von Systemen, die Ihnen nicht gehören, ist illegal und unethisch.


Erstellt für Sicherheitsbewusstsein & verantwortungsvolle Forschung

⭐ Wenn Ihnen dieses Repository geholfen hat, erwägen Sie bitte, ihm einen Stern zu geben!

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





