Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/0xblackash/cve-2026-109618
DefensivwerkzeugeSchwachstellenanalyseExploitationWebsicherheitBedrohungsanalysePapers & ForschungIncident Response
GitHub0xblackash/cve-2026-109618

CVE-2026-109618

Technischer Hinweis zu den PHP2Shell-RCE-Schwachstellen (CVE-2026-109618, CVE-2026-109619) mit Ursachenanalyse, Ausnutzungsvektoren, Erkennungsprüfungen und Anleitung zur PHP-Absicherung.

Repository anzeigen
191vor 21 TagenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    319
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    294
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    266

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

🟣 CVE-2026-109618/19 - PHP2Shell

PHP2Shell Runtime Vulnerabilities

CVE-2026-109618 CVE-2026-109619 PHP Impact License

Technischer Advisory, Threat Intelligence und Detection-Signaturen für die PHP2Shell-Remote-Code-Execution-Schwachstellen.


📌 Überblick

PHP2Shell bezeichnet ein Paar von Zero-Day-/kritischen Schwachstellen, die in der PHP-Kern-Engine entdeckt wurden (CVE-2026-109618 und CVE-2026-109619). Diese Schwachstellen ermöglichen es nicht authentifizierten Angreifern, beliebigen Code (RCE) auf Servern auszuführen, die anfällige PHP-Konfigurationen verwenden.

   ┌───────────────────────────────┐
   │     Unauthenticated Attacker  │
   └───────────────┬───────────────┘
                   │
                   ▼ 🟣 Exploit Payload
   ┌───────────────────────────────┐
   │   PHP Engine Core Processing  │
   │ (Stream Filters / PHAR Arch)  │
   └───────────────┬───────────────┘
                   │
                   ▼ ⚡
   ┌───────────────────────────────┐
   │   Arbitrary Shell Execution   │
   └───────────────────────────────┘

⚡ Schwachstellendetails

ParameterDetails
SchwachstellenCVE-2026-109618 & CVE-2026-109619
CVSS v4.0-Bewertung9.2 (Kritisch)
VektorCVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H
AuswirkungNicht authentifizierte Remote-Code-Ausführung (RCE)
Betroffene SoftwarePHP 5.x, PHP 7.x, PHP 8.0, 8.1, 8.2, 8.3, 8.4

🟣 Bedrohungsanalysen

1. CVE-2026-109618: Heap-Speicherbeschädigung in Stream-Filtern

  • Mechanismus: Speichersicherheitsverletzung, ausgelöst während der internen Pufferverarbeitung innerhalb von PHP-Stream-Filtern.
  • Exploit-Vektor: Die Manipulation von Stream-Parametern ermöglicht es einem Angreifer, Speicheradressen zu kontrollieren und Codeausführung zu erreichen.

2. CVE-2026-109619: Logikfehler bei der PHAR-Archivverarbeitung

  • Mechanismus: Fehler in der Parsing- und Deserialisierungslogik von PHP-Archiv-Wrappern (.phar).
  • Exploit-Vektor: Vom Angreifer kontrollierte Header-Eingaben führen zu beliebigen Funktionsaufrufen.

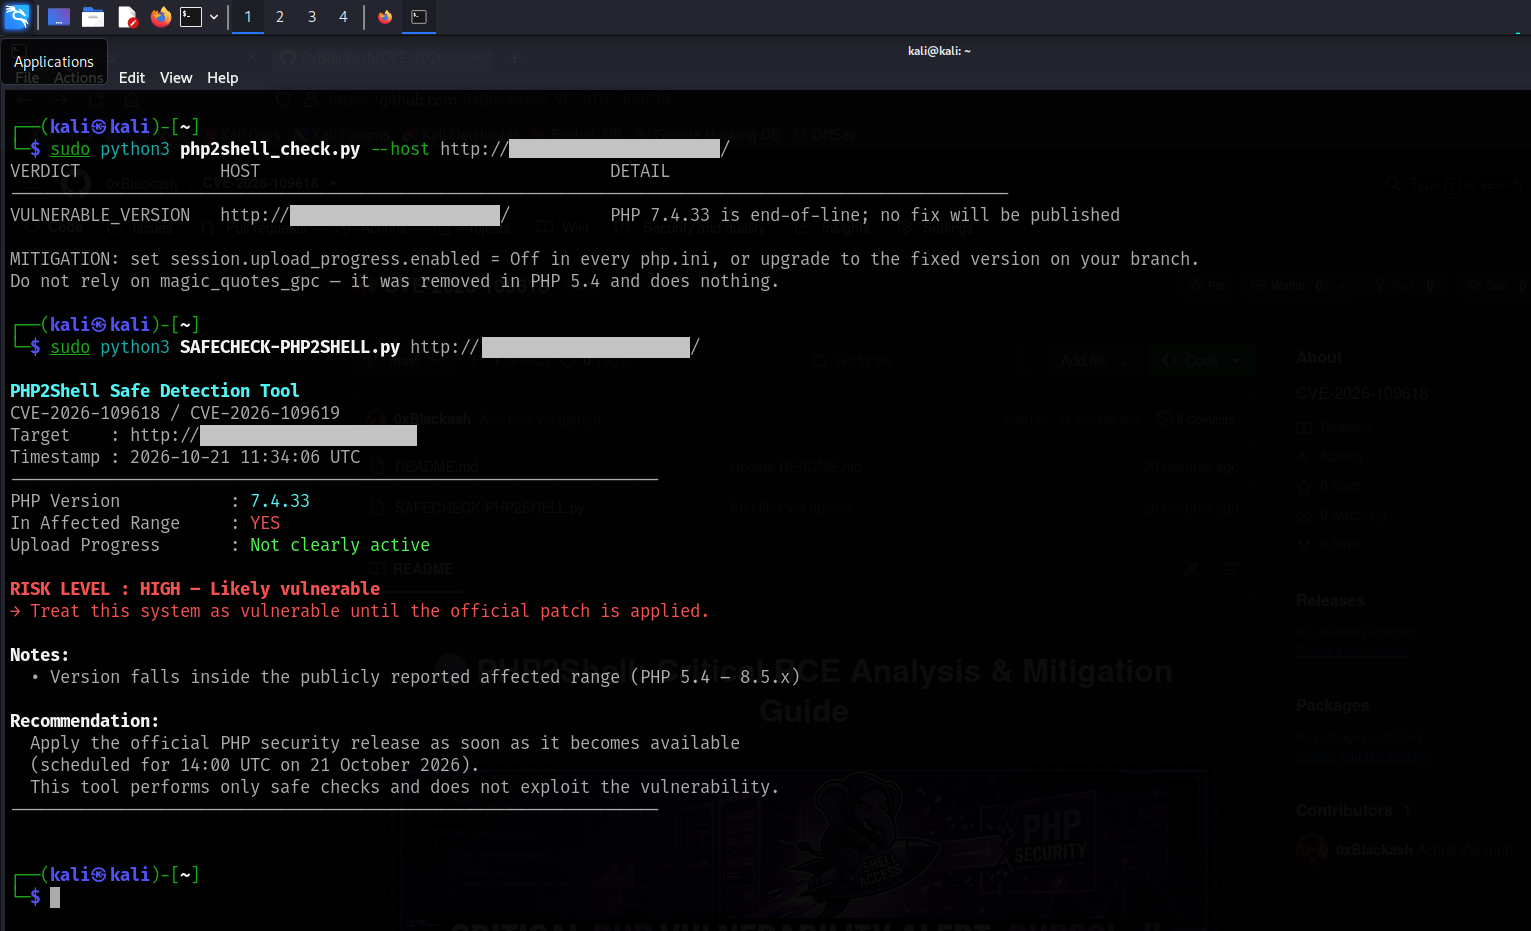
📸 Demo

php2shell1 CVE-2026-109618yaml php2shell

🛡️ Abschwächung & Behebung

1. PHP-Pakete aktualisieren

Die wirksamste Lösung besteht darin, Ihren Server umgehend auf die neuesten gepatchten PHP-Binärdateien zu aktualisieren:

# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade php8.3-cli php8.3-fpm

# RHEL / CentOS / Rocky Linux
sudo dnf update php

2. Notfall-Workarounds (für EOL-Umgebungen)

Wenn Ihre Anwendung auf End-of-Life (EOL)-Versionen (z. B. PHP 7.x oder 8.0) angewiesen ist, die keine offiziellen Sicherheitspatches erhalten:

  • 🟣 Stream-Filter / gefährliche Funktionen deaktivieren: Bearbeiten Sie Ihre php.ini-Datei:
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,phar

  • 🟣 WAF / Netzwerkfilterung: Implementieren Sie strikte Web Application Firewall (WAF)-Regeln, um Anfragen zu blockieren, die serialisierte Stream-Protokolle (php://filter/, phar://) enthalten.
  • 🟣 Netzwerkisolierung: Isolieren Sie Legacy-Server hinter strengen internen Netzwerken/VPNs.

🔍 Erkennung & Verifizierung

Um zu überprüfen, ob Ihr PHP-Server potenziell anfällig ist:

# Check running PHP version
php -v

# Check loaded modules and PHAR settings
php -i | grep -i "phar"

🤝 Mitwirken

Beiträge, Bedrohungsaktualisierungen und Erkennungsregeln (YARA / Sigma) sind willkommen!

  1. Forke das Repository
  2. Erstelle einen Feature-Branch (git checkout -b feature/sigma-rule)
  3. Committe deine Änderungen (git commit -m 'Add Sigma detection rule')
  4. Pushe den Branch (git push origin feature/sigma-rule)
  5. Öffne einen Pull Request

📜 Haftungsausschluss

Dieses Repository wurde ausschließlich zu Bildungs-, Verteidigungs- und Forschungszwecken erstellt. Die Maintainer sind nicht verantwortlich für Missbrauch oder illegale Aktivitäten, die mit den hierin bereitgestellten Informationen durchgeführt werden.


Tool herunterladen