

pmg v0.26.0
PMG schützt Entwickler und KI-Agenten vor bösartigen Open-Source-Paketen mittels Proxy, Sandbox und dem Threat-Intelligence-Feed von SafeDep.
Package Manager Guard (PMG)
Blockiere schädliche Pakete, bevor sie installiert werden.


Warum PMG?
Entwickler und KI-Coding-Agenten installieren jeden Tag Pakete. Jedes npm install oder pip install führt Tausende Zeilen Code aus, die niemand überprüft.
Aktuelle Kompromittierungen in populären Ökosystemen:
- Mini Shai-Hulud – über 300 populäre Pakete kompromittiert
- litellm 1.82.8 – eine populäre KI-Proxy-Bibliothek wurde kompromittiert, um Anmeldedaten zu exfiltrieren
- telnyx 4.87.2 – ein legitimes Telekom-SDK wurde auf PyPI gekapert
- pino-sdk-v2 – ein Typosquat-Paket, das sich als populärer pino-Logger ausgibt
PMG ist kostenlos, Open Source (Apache 2.0) und erfordert kein Konto und keinen API-Schlüssel. Es fängt jede Paketinstallation ab und prüft sie gegen SafeDeps kostenlose Community-API auf bekannte Malware bevor Code ausgeführt wird. Für unbekannte Malware setzt es auf Dependency-Cooldown und eine optionale Sandbox für proaktive Sicherheitsverteidigung.
So funktioniert PMG
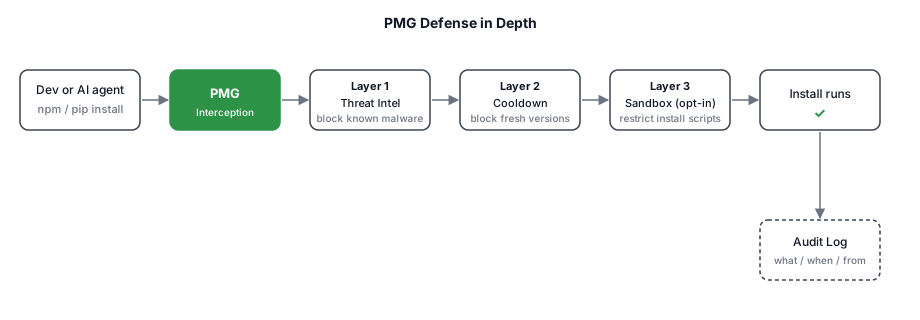
PMG verfolgt einen Defense-in-Depth-Ansatz. Ohne Konfiguration, funktioniert unter Zsh, Bash, Fish und PowerShell unter Windows. Jede abgefangene Installation durchläuft die für sie geltenden Schutzschichten, bevor Code ausgeführt wird, zusammen mit einem Audit-Trail.
Details zu den Layern
- Transparente Interception – PMG umschließt
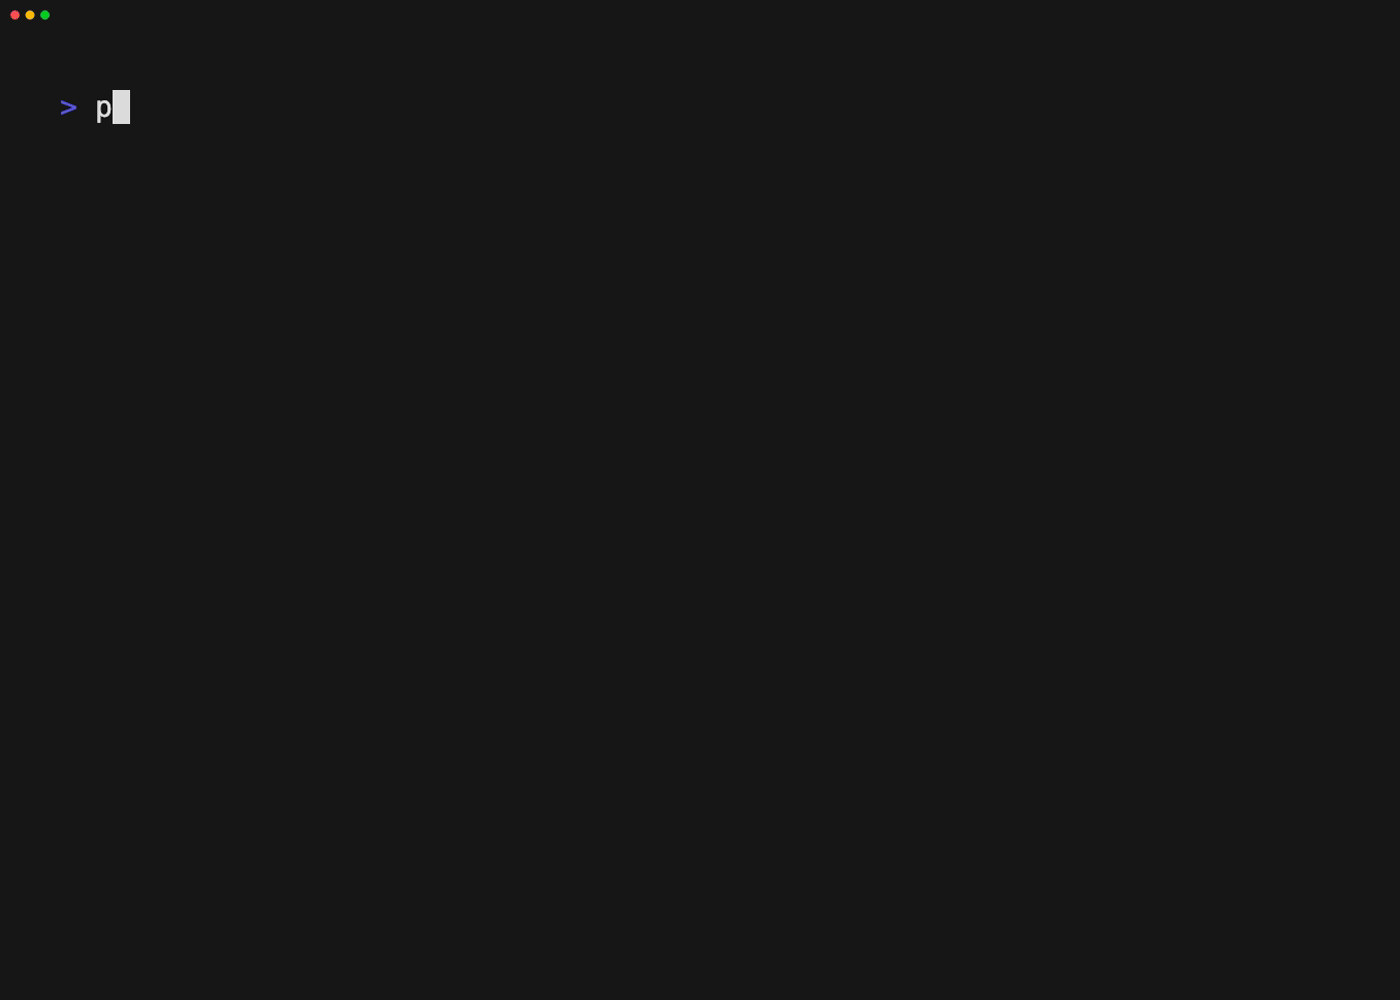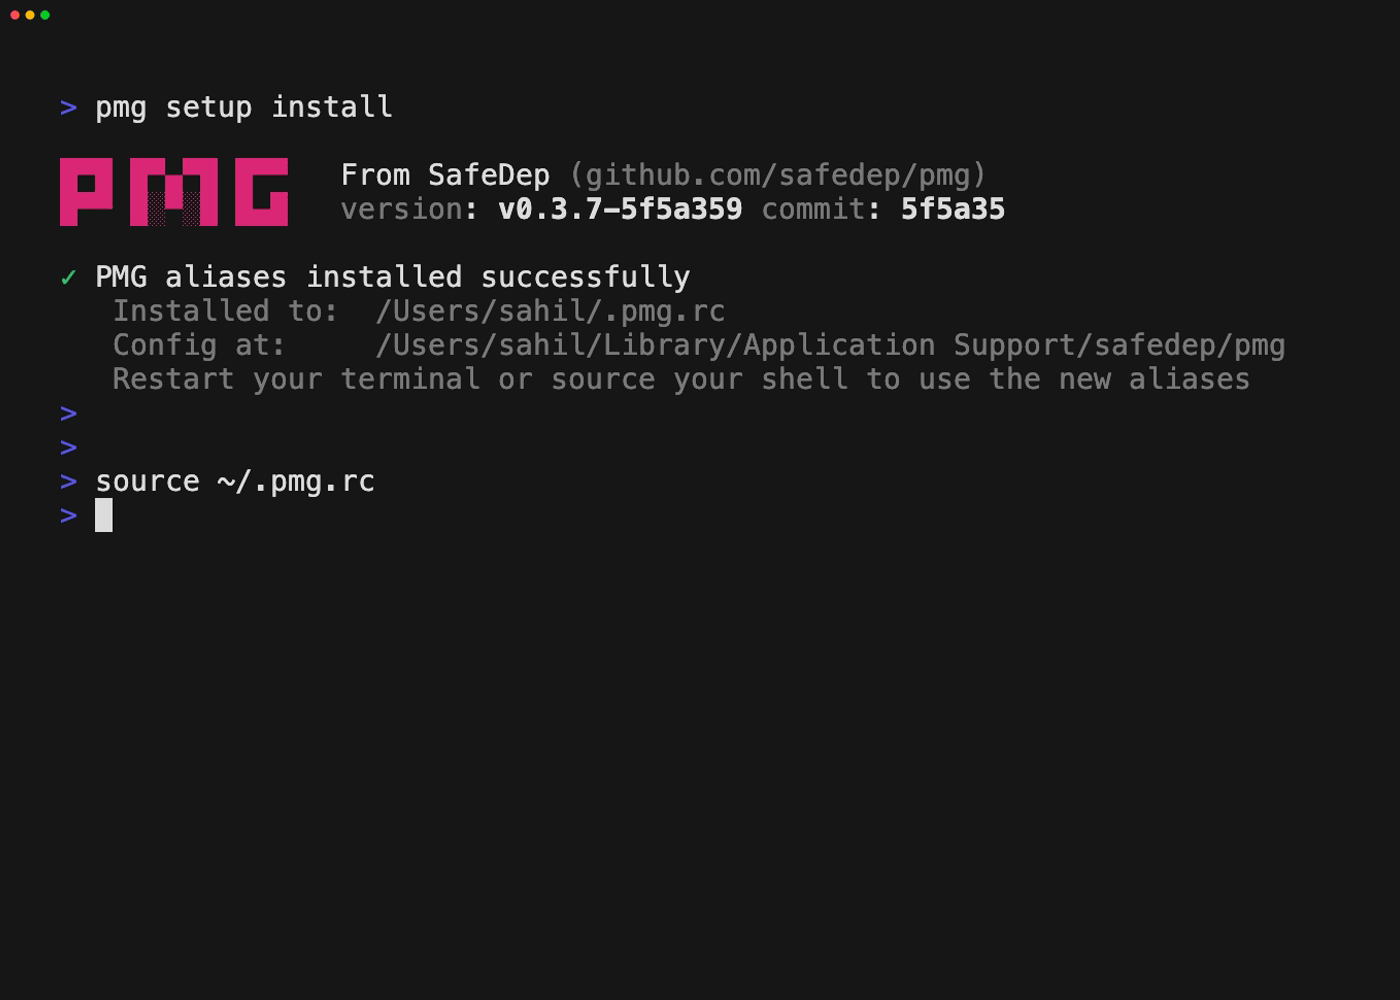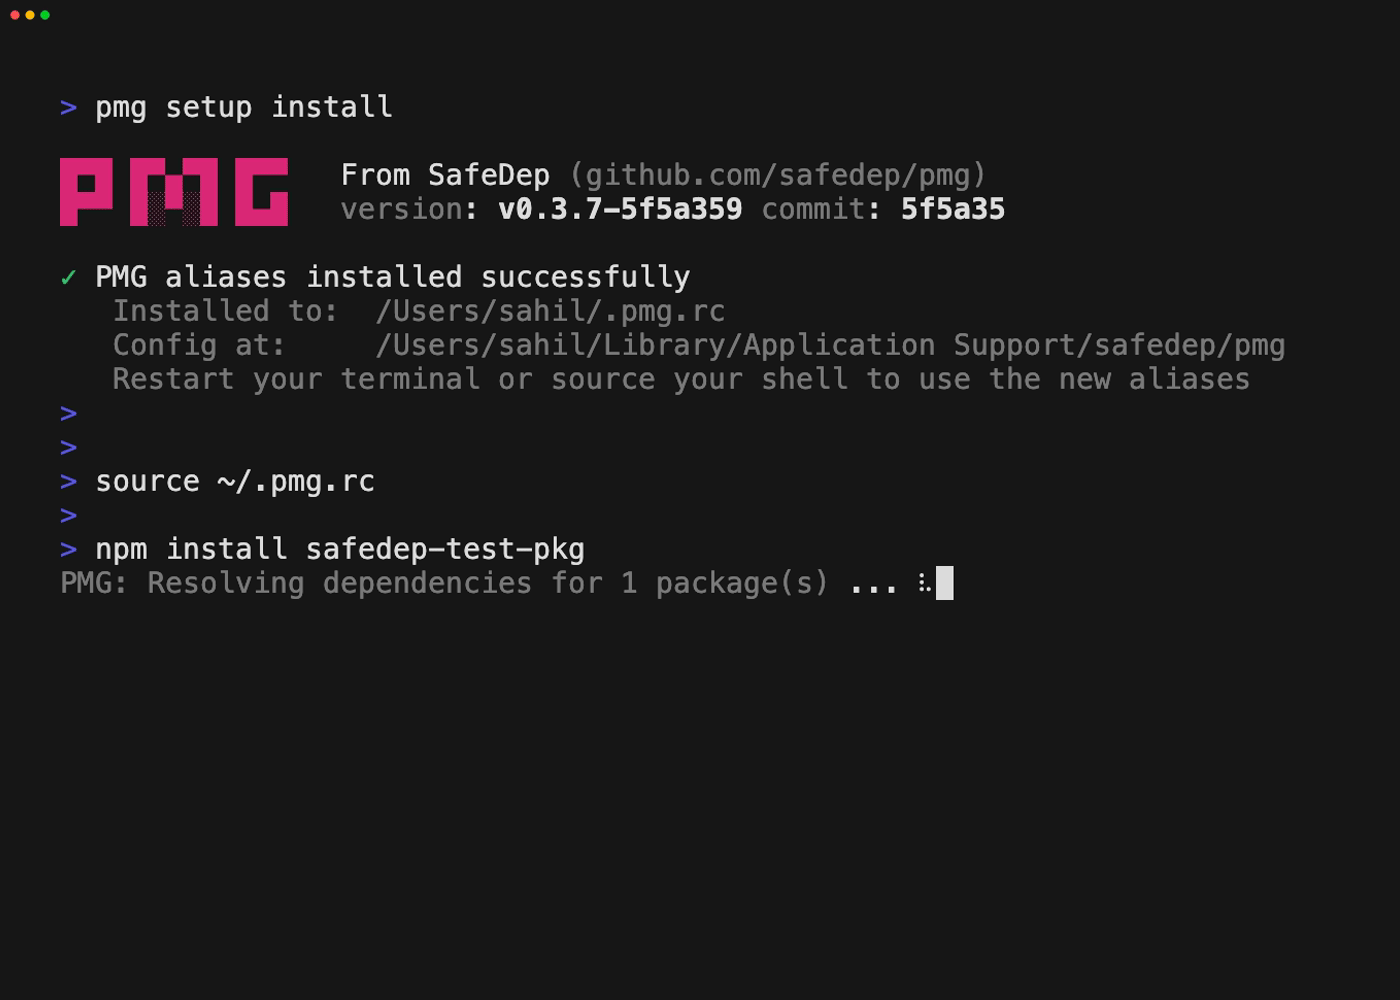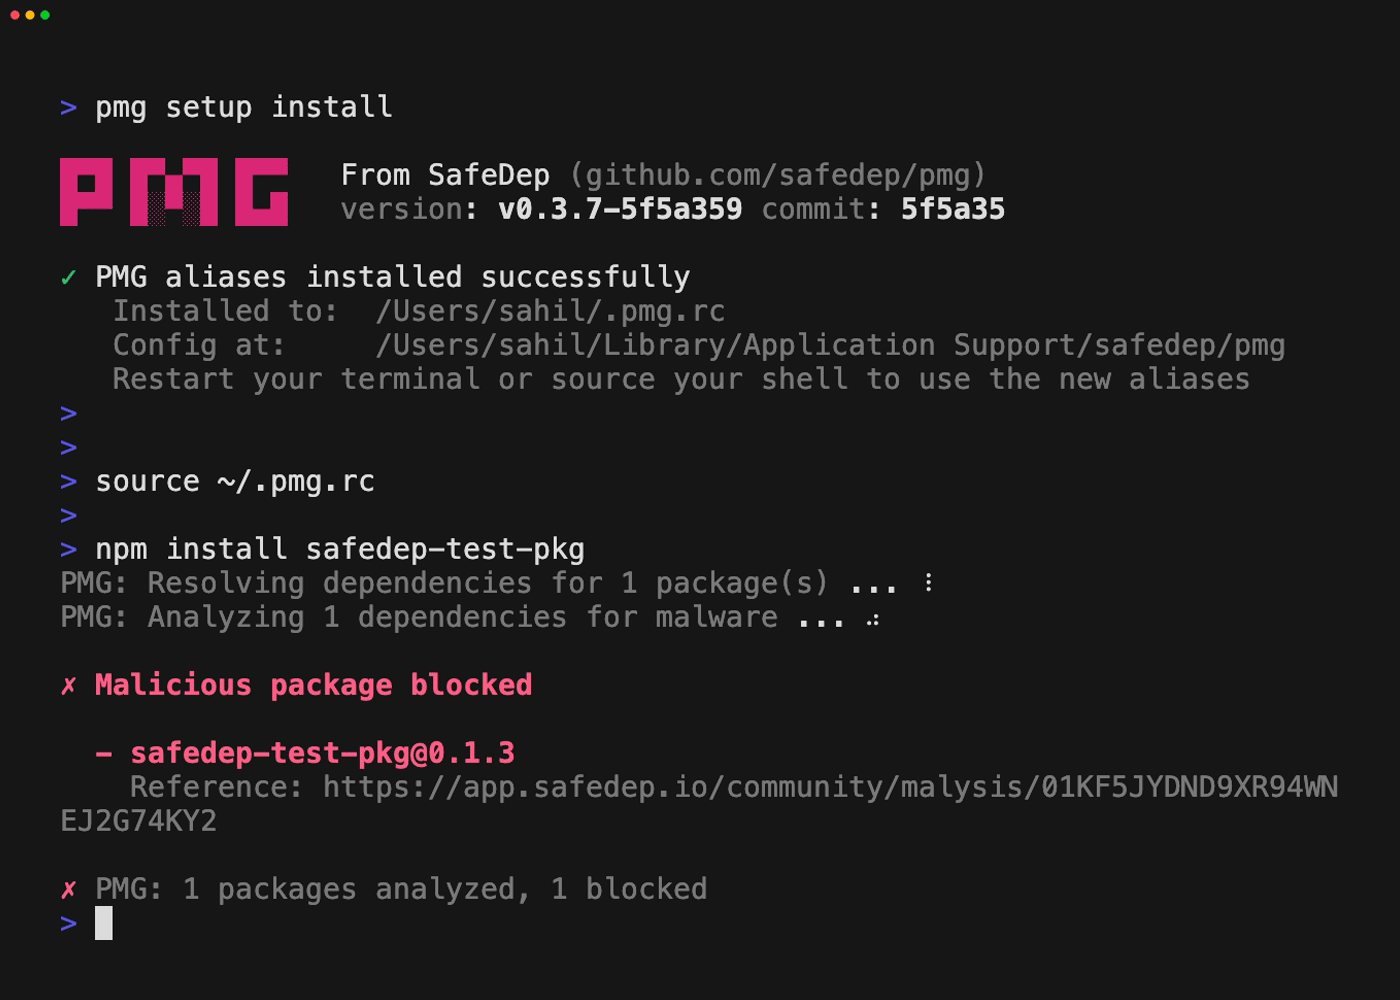
npm,pipund andere Paketmanager. Entwickler und KI-Agenten verwenden dieselben Befehle. Keine Änderungen am Workflow. - Ebene 1: Threat Intelligence – PMG prüft jedes Paket vor der Installation gegen SafeDeps Echtzeit-Threat-Intelligence. Bekannte bösartige Pakete werden blockiert. Kein Schlüssel, kein Login erforderlich.
- Ebene 2: Policy (Dependency Cooldown) – PMG blockiert Paketversionen, die innerhalb eines konfigurierbaren Cooldown-Fensters veröffentlicht wurden, sodass kürzlich kompromittierte Versionen während des Fensters übersprungen werden.
- Ebene 3: Opt-in-Sandbox – Wenn die Sandbox aktiviert und konfiguriert ist, führt PMG Installationen in betriebssystemeigenen Sandboxes aus (standardmäßig macOS Seatbelt, Linux Landlock oder Bubblewrap als Fallback), sodass Installationsskripte nur eingeschränkten Systemzugriff haben, selbst wenn eine Bedrohung die ersten beiden Ebenen umgeht.
- Audit-Protokollierung – PMG protokolliert jede Installation (was, wann, von wo) für einen nachprüfbaren Audit-Trail.
Wie PMG im Vergleich abschneidet
PMG kombiniert Malware-Blockierung zur Installationszeit, Dependency Cooldown und eine betriebssystemeigene Sandbox in einem einzigen kostenlosen Open-Source-Tool – für Entwickler und KI-Coding-Agenten gleichermaßen.
| Fähigkeit | PMG | Socket | safe-chain | Snyk | Dependabot |
|---|---|---|---|---|---|
| OSS / öffentlich entwickelt | ✓ | ✗ | ✓ | ✗ | ✗ |
| Kein Konto oder API-Schlüssel | ✓ | ✓ | ✓ | ✗ | ✗ |
| Blockierung bösartiger Pakete zur Installationszeit | ✓ | ✓ | ✓ | ✗ | ✗ |
| Dependency-Cooldown-Policy | ✓ | ✗ | ✓ | ✗ | ✗ |
| Laufzeit-Sandboxing | ✓ | ✗ | ✗ | ✗ | ✗ |
| Schützt KI-Coding-Agenten transparent | ✓ | ✗ | ✗ | ✗ | ✗ |
| Lokale Audit-Logs | ✓ | ✗ | ✗ | ✗ | ✗ |
| PRs zur Behebung bekannter CVEs | ✗ | ✗ | ✗ | ✓ | ✓ |
Hinweis: Dieser Vergleich ist mit Stand Oktober 2026 korrekt.
Schnellstart
1. Installation
curl -fsSL https://raw.githubusercontent.com/safedep/pmg/main/install.sh | sh
Siehe Installation für Homebrew, npm und andere Installationsmethoden.
2. Einrichtung
Binden Sie PMG in Ihre Shell ein, damit es Paketmanager abfängt.
pmg setup install
# Restart your terminal to apply changes
Tipp: Führen Sie
pmg setup installnach dem Upgrade von PMG erneut aus, um neue Konfigurationsoptionen zu übernehmen.Alle Benutzer / Golden Images:
sudo pmg setup install --systemunter Linux oderpmg setup install --systemals Administrator unter Windows — siehe docs/system-install.md.
Validieren Sie Ihre Installation und überprüfen Sie, ob der Schutz funktioniert:
pmg setup doctor
Optional: PMG inspiziert HTTPS-Verkehr mit einer On-the-fly-CA, die es pro Lauf in Paketmanager injiziert. Um eine einzige CA über Läufe hinweg beizubehalten und sie in deinem OS-Trust-Store zu vertrauen (erforderlich für Tools, die CA-Umgebungsvariablen ignorieren, wie Go unter macOS und Windows), installiere sie einmal:
pmg setup cert install          # user scope, no sudo
pmg setup cert status           # check trust state and expiry
Siehe Certificate Authority für Scopes, Rotation und Entfernung.
3. Verwendung
Siehe, wie PMG Bedrohungen blockiert.
npm install --no-cache --prefer-online [email protected]
# or
pip install --no-cache-dir safedep-test-pkg==0.0.4