
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen
 zalexdev/wpair-app
WPair ist ein defensives Sicherheitsforschungstool, das die CVE-2025-36911 (z. B. WhisperPair) Schwachstelle im Google Fast Pair Protokoll…
 eartoearoak/rtlsdr-scanner
Eine plattformübergreifende Python-Frequenzscan-GUI für die OsmoSDR-rtl-sdr-Bibliothek
 tomasz-lisowski/swsim
Eine Software-SIM-Karte.
 seemoo-lab/internalblue
Bluetooth-Experimentierframework für Broadcom- und Cypress-Chips.
 francozappa/bluffs
Toolkit zum Testen des Bluetooth-Sitzungsaufbaus gegen Angriffe auf Forward- und Future-Secrecy mittels Firmware-Patching, PCAP-Analyse und…
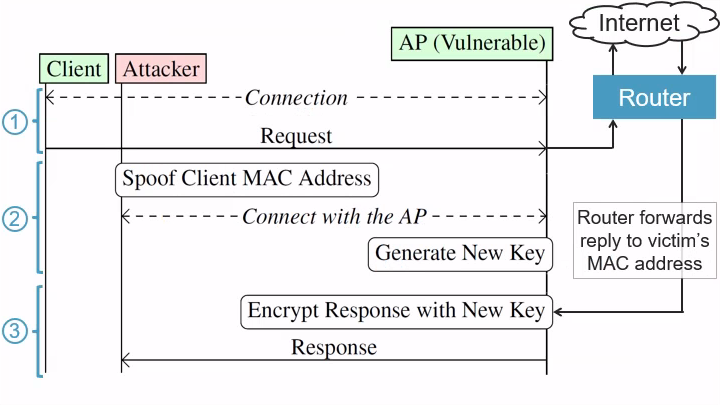 vanhoefm/macstealer
MacStealer: Umgehung der Wi-Fi-Client-Isolation
 brannondorsey/mitm-router
☠ Man-in-the-Middle-WLAN-Zugangspunkt in einem Docker-Container 🐳
 moxie0/chapcrack
Analysiert und entschlüsselt MS-CHAPv2-Handshakes aus PPTP-VPN- und WPA2-Enterprise-Captures und extrahiert Anmeldedaten für das Offline-Cracking…
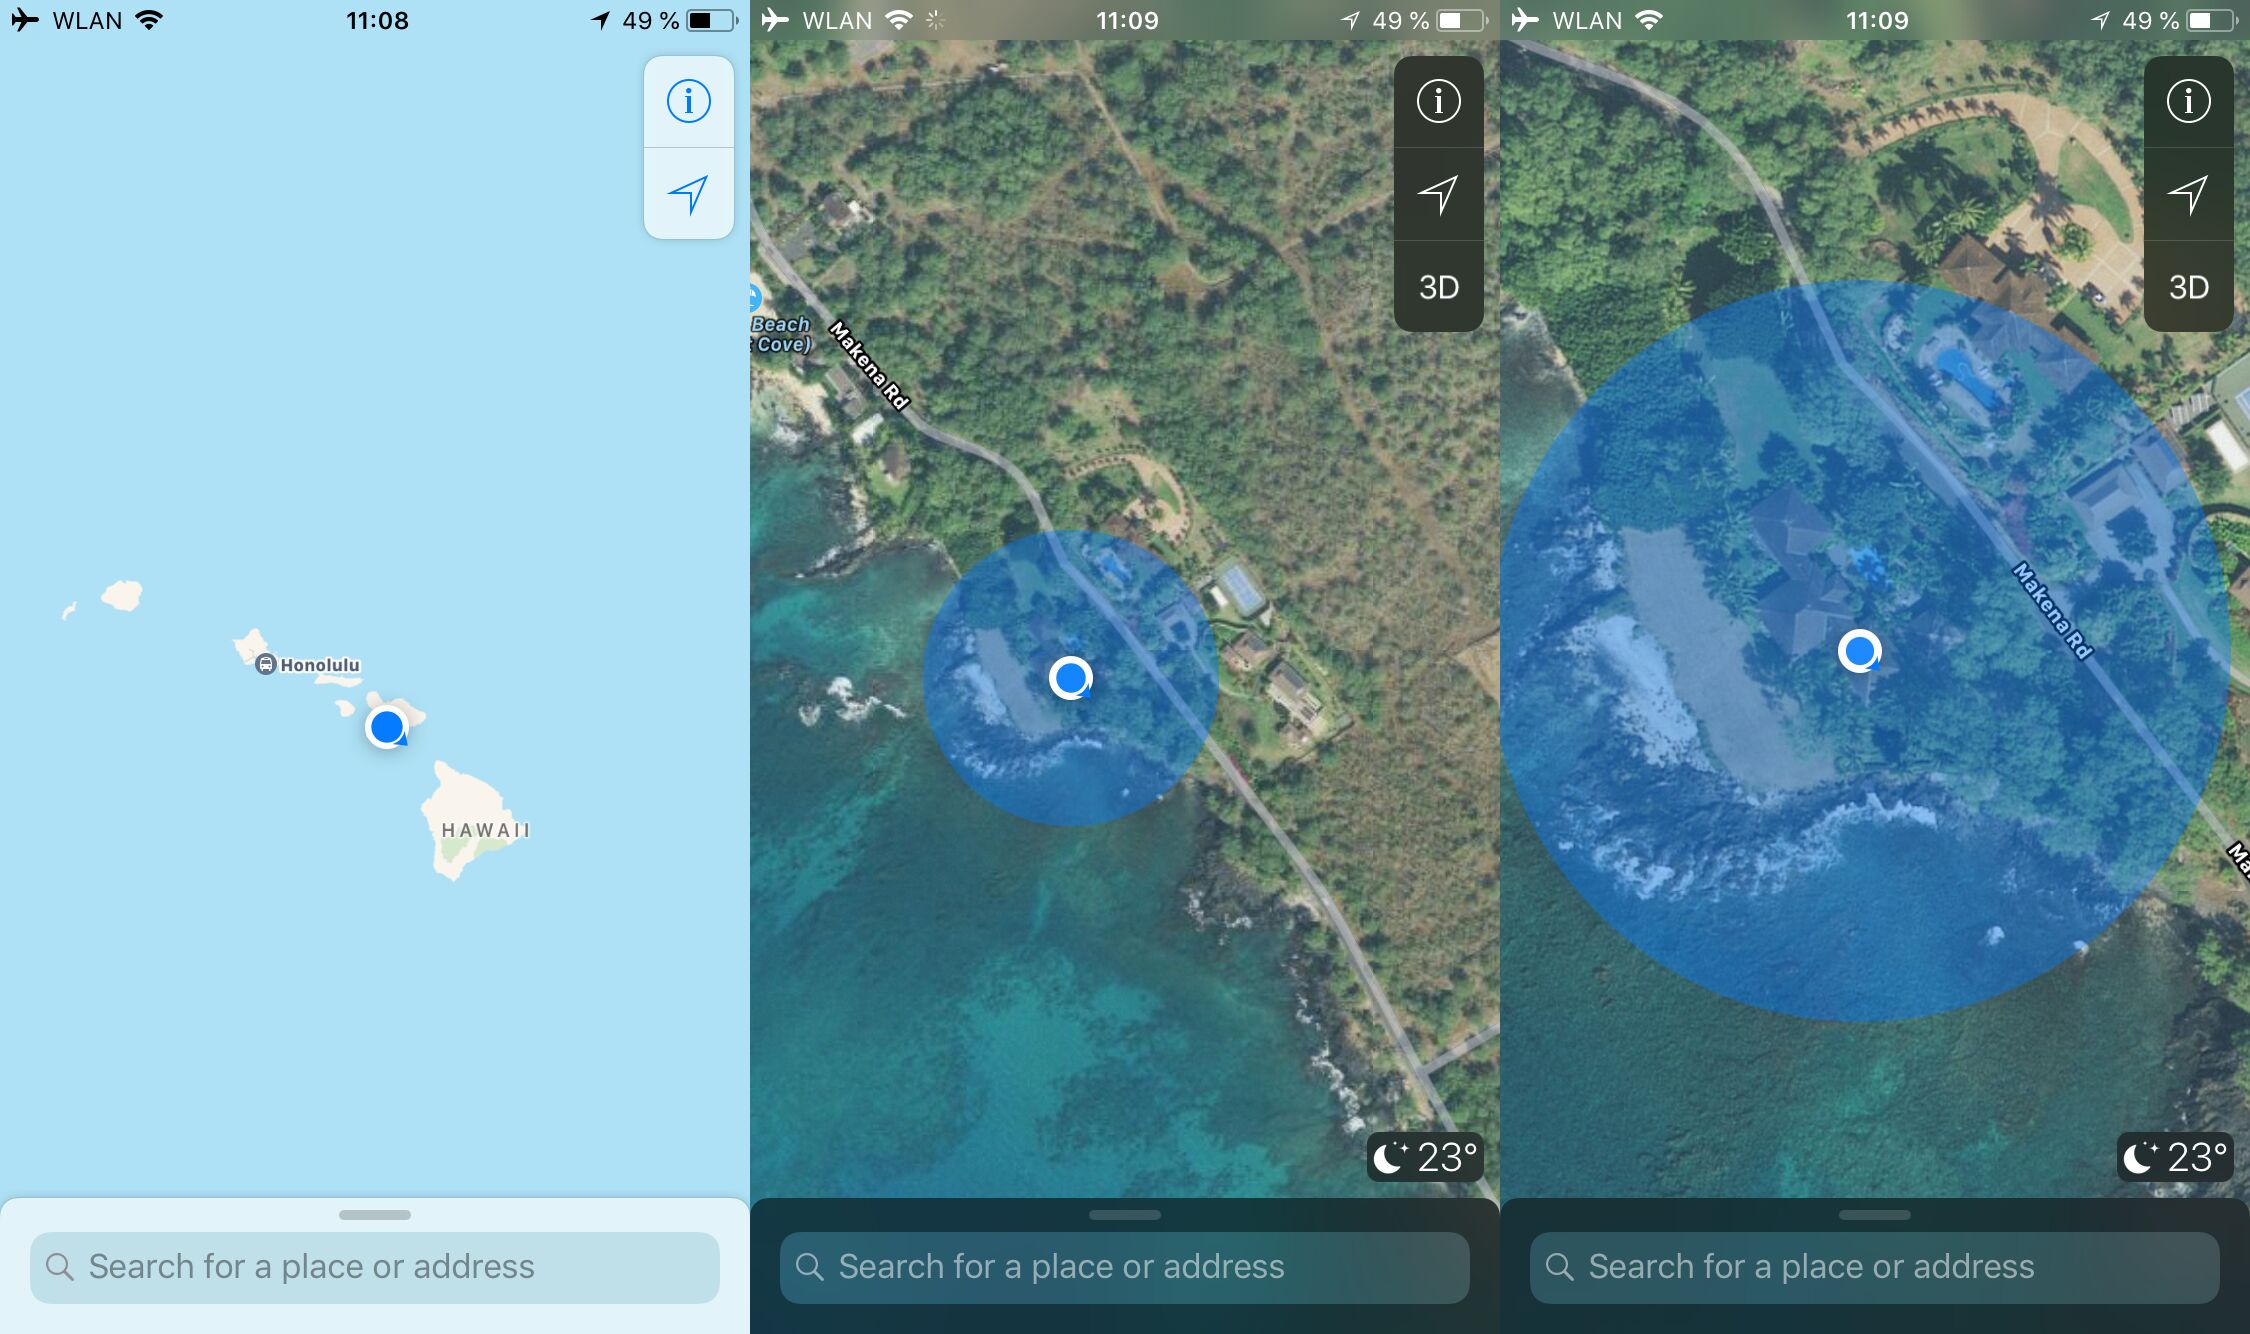 adamhrv/skylift
Wi-Fi-Geolokalisierungs-Spoofing mit ESP8266 / ESP32
 staz0t/hashcatch
Erfasst automatisch Handshakes von nahegelegenen WLAN-Netzwerken.
 s4vitar/eviltrust
Ideales Werkzeug für die automatisierte Bereitstellung eines Rogue AP mit Vorlagenauswahlfähigkeit + 2FA. Es ist keine kabelgebundene Verbindung…
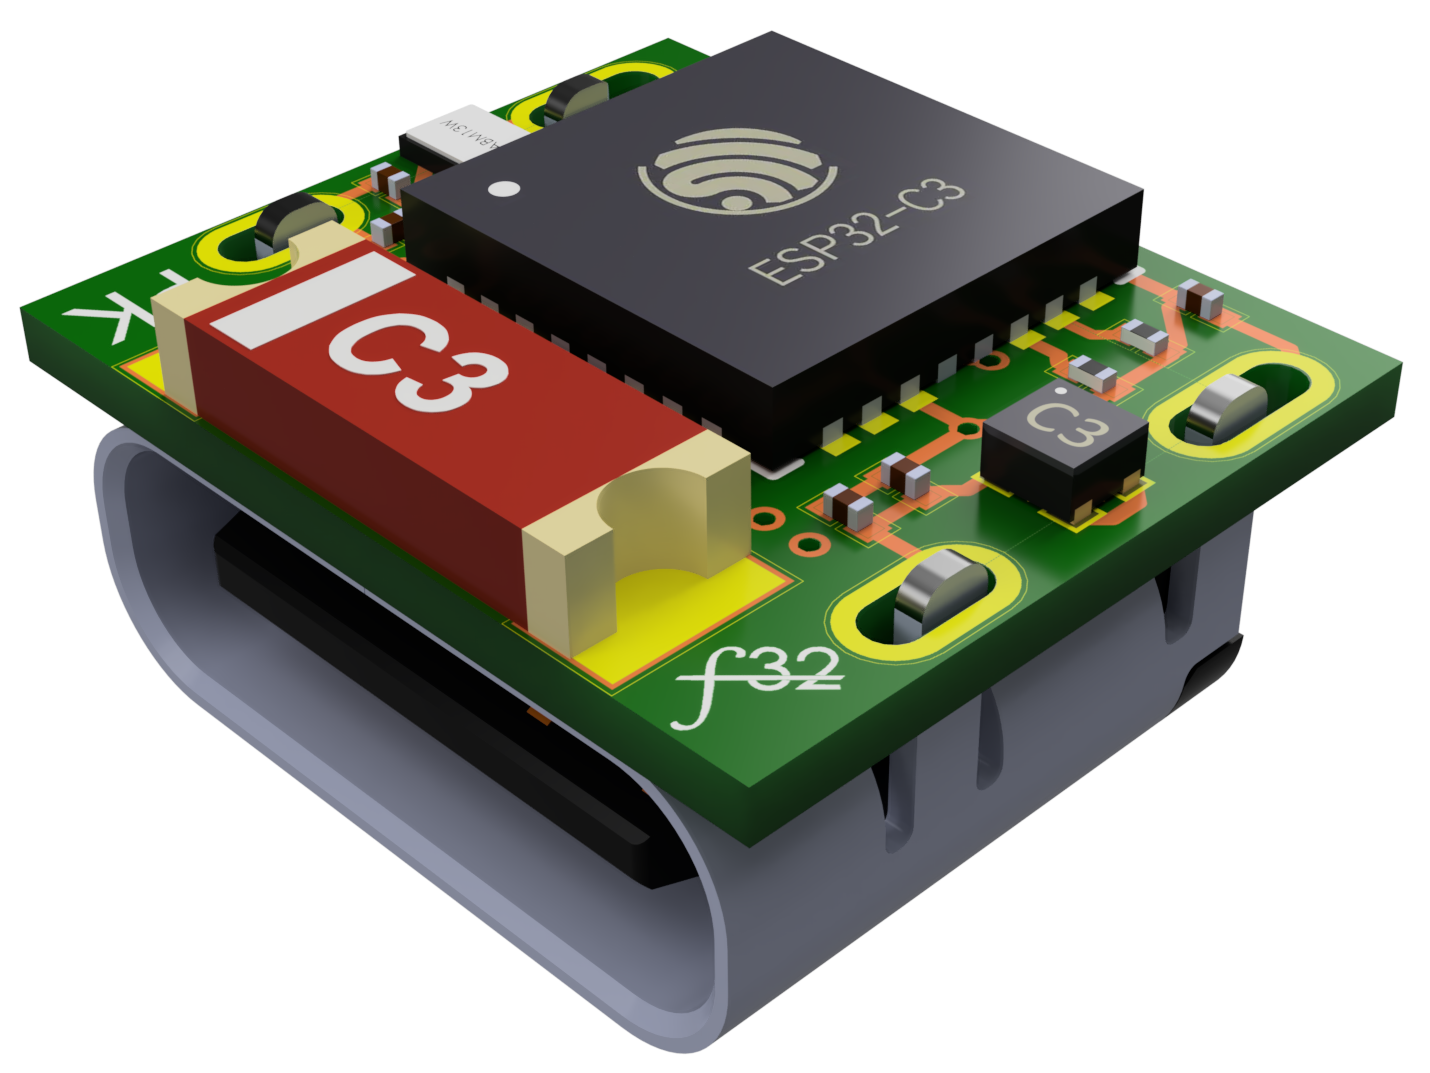 pegork/f32
Ultra-kompaktes ESP32-C3-Entwicklungsboard, entwickelt für eingebettete Sicherheitsforschung, mit einem Captive-Portal-Beispiel inklusive…
 rfidtool/esp-rfid-tool
Ein Werkzeug zum Protokollieren von Daten und Testen von Geräten mit Wiegand-Schnittstelle. Kann verwendet werden, um einen tragbaren RFID-Leser zu…
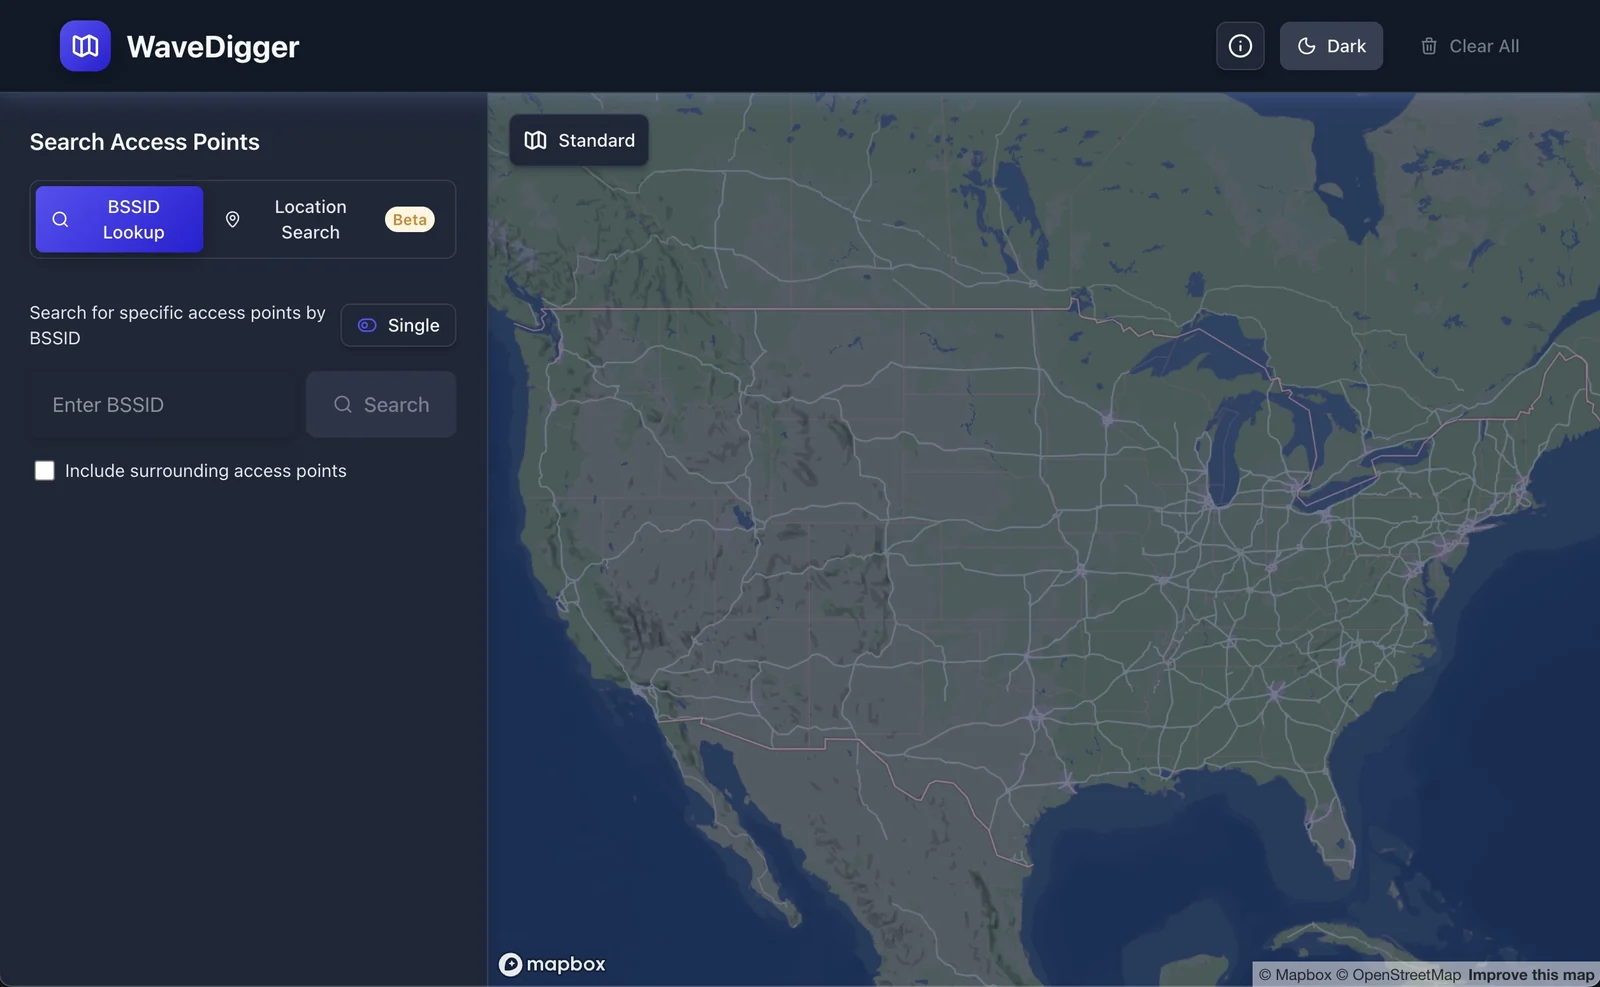 christianrowlands/wavedigger
BSSID-Suche in Apples öffentlichem WPS-Dienst
 pegasuslab/ghosttunnel
Verdecktes Backdoor-Übertragungstool, das 802.11-Probeanfragen und Beacon-Frames für Angriffe auf isolierte Netzwerke nutzt. Liefert Payloads über…
 mrprogrammer2938/black-tool
Installiere die Werkzeuge und starte den Angriff, black-tool v5.5.5 ! ⬛
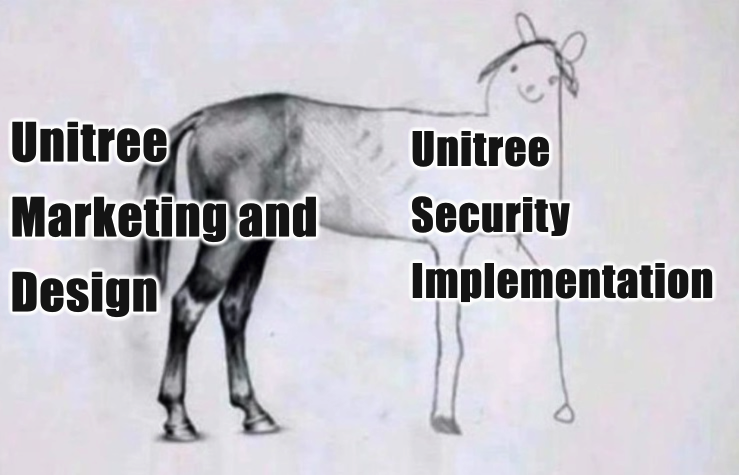 bin4ry/unipwn
BLE-Exploit-Framework für Unitree-Roboter: Command Injection über hartcodierte AES-Schlüssel ermöglicht Remote-Übernahme, Payload-Injektion und…








