
 s4vitar/eviltrust
Ideales Werkzeug für die automatisierte Bereitstellung eines Rogue AP mit Vorlagenauswahlfähigkeit + 2FA. Es ist keine kabelgebundene Verbindung erforderlich.

Ideales Werkzeug für das automatisierte Bereitstellen eines Rogue AP mit Vorlagenauswahl + 2FA.
Dieses Tool bietet mehrere Vorlagen, darunter eine Option für eine benutzerdefinierte Vorlage, mit der der Angreifer seine eigene Vorlage bereitstellen kann.
WICHTIG: Es ist keine kabelgebundene Verbindung erforderlich, sodass der Angriff jederzeit von überall aus durchgeführt werden kann.
JETZT HAT DAS TOOL EINE GRAFISCHE BENUTZEROBERFLÄCHE!
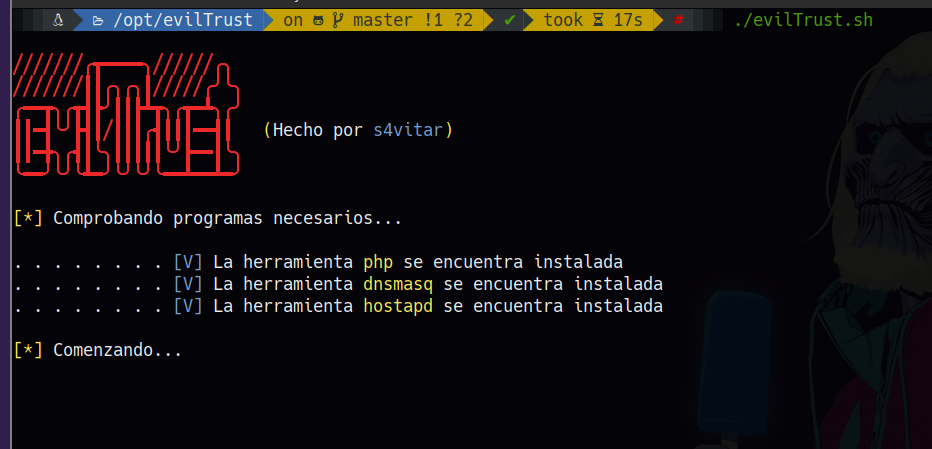
Das Tool beginnt mit der Überprüfung der erforderlichen Dienstprogramme für den Angriff:
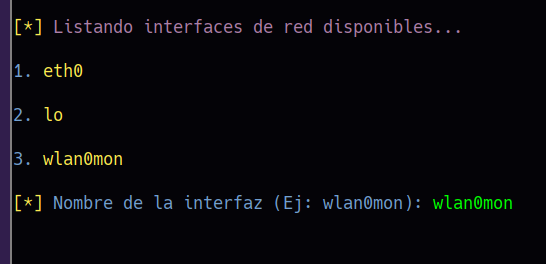
Nach der Überprüfung werden die verfügbaren Netzwerkschnittstellen aufgelistet. An diesem Punkt muss die im Monitor-Modus konfigurierte Schnittstelle ausgewählt werden (sie wird automatisch konfiguriert):
Nach Auswahl der Schnittstelle im Monitor-Modus muss der Name des zu erstellenden Zugangspunkts sowie der Kanal, auf dem er arbeiten soll, angegeben werden. Nach der Angabe wird die Schnittstelle im Monitor-Modus so konfiguriert, dass sie als Router fungiert, wobei die IP-Adresse 192.168.1.1 als Standard-Gateway zugewiesen wird und sie im DHCP-Modus arbeitet.
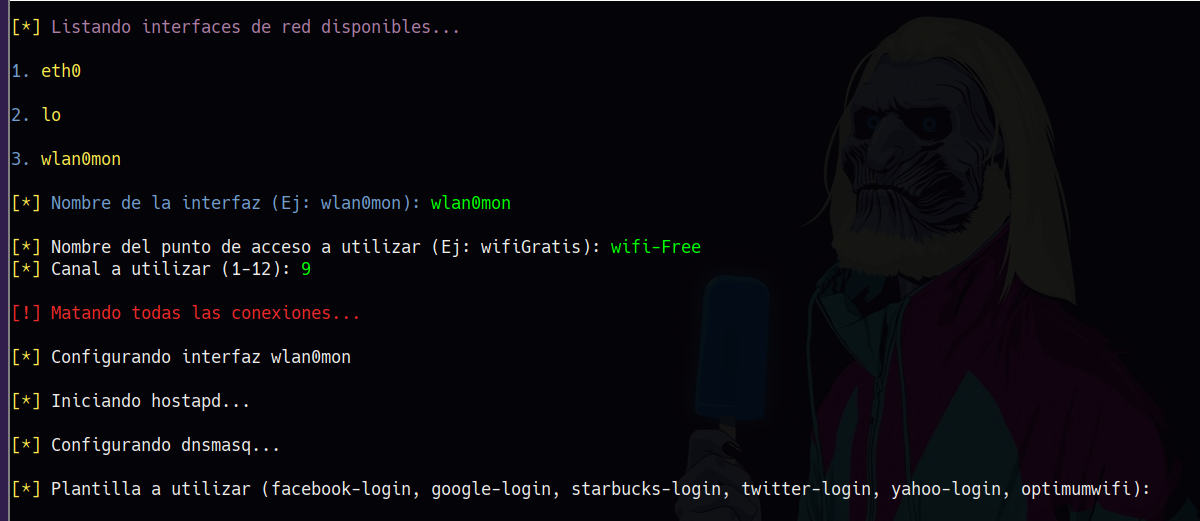
An diesem Punkt muss die Vorlage angegeben werden, mit der gearbeitet werden soll. Es ist wichtig, eine der aufgelisteten Vorlagen als Beispiel auszuwählen und ihren Namen genau wie unten gezeigt anzugeben:
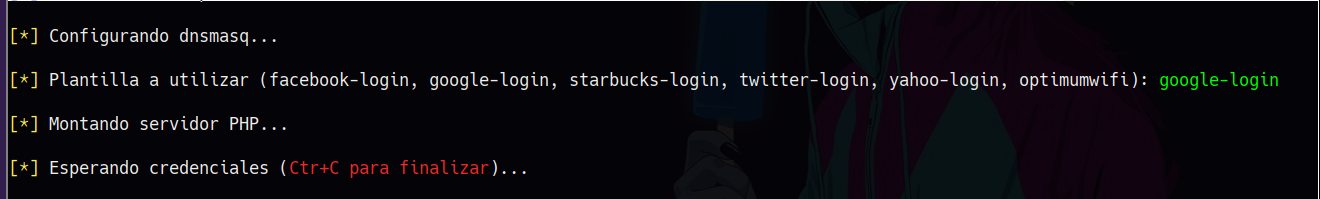
WICHTIG: Um Ihre eigene Vorlage festzulegen, erstellen Sie einfach ein Verzeichnis im Hauptverzeichnis des Projekts und geben Sie dessen Namen an. Das Tool wird automatisch den Webserver in diesem Verzeichnis einrichten. Die Vorlage cliqq-payload enthält eine schädliche APK, die ideal ist, um eine Meterpreter-Sitzung zu erhalten, sobald das Opfer sie herunterlädt und ausführt.
ANMERKUNG: Die Vorlage 'all_in_one' erstellt ein zentralisiertes Captive-Portal zum Anmelden, das alle sozialen Netzwerke auflistet.
An diesem Punkt wird der Zugangspunkt eingerichtet und ein Fenster wartet auf den Erhalt von Anmeldeinformationen:
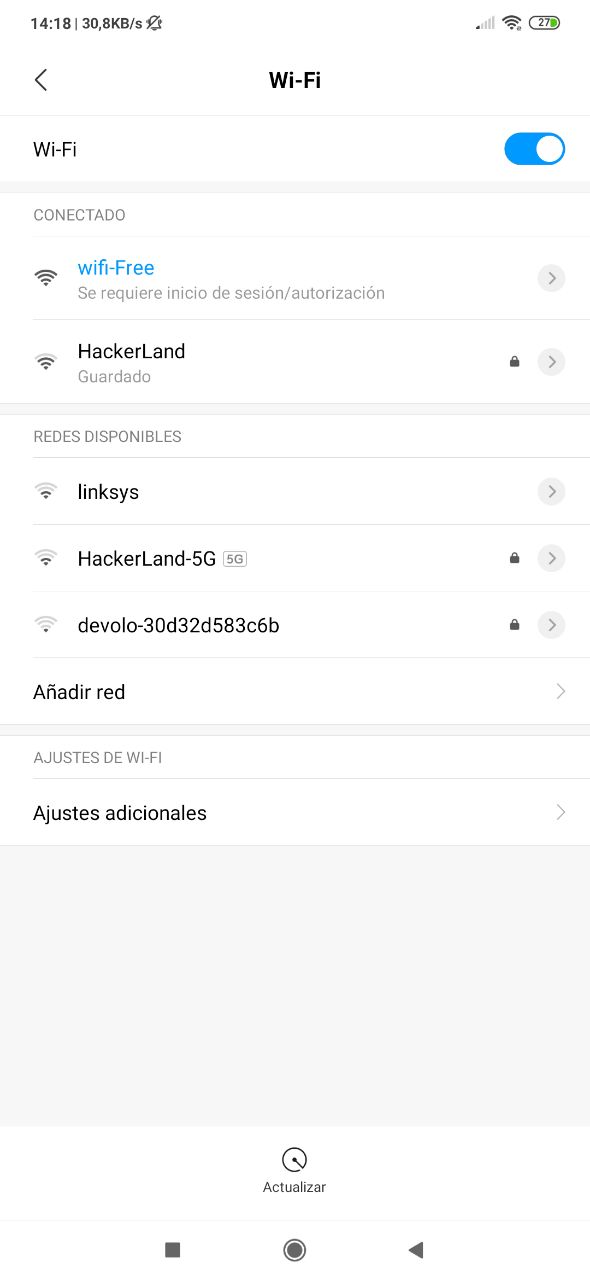
Aus Sicht des Opfers ist der erstellte Zugangspunkt sichtbar. Das Opfer verbindet sich mit dem AP (denn wir sind alle WiFi-Junkies :P) und erhält die folgende Meldung:
Automatisch öffnet sich der Browser und zeigt die in der Auswahlphase konfigurierte Webvorlage an:
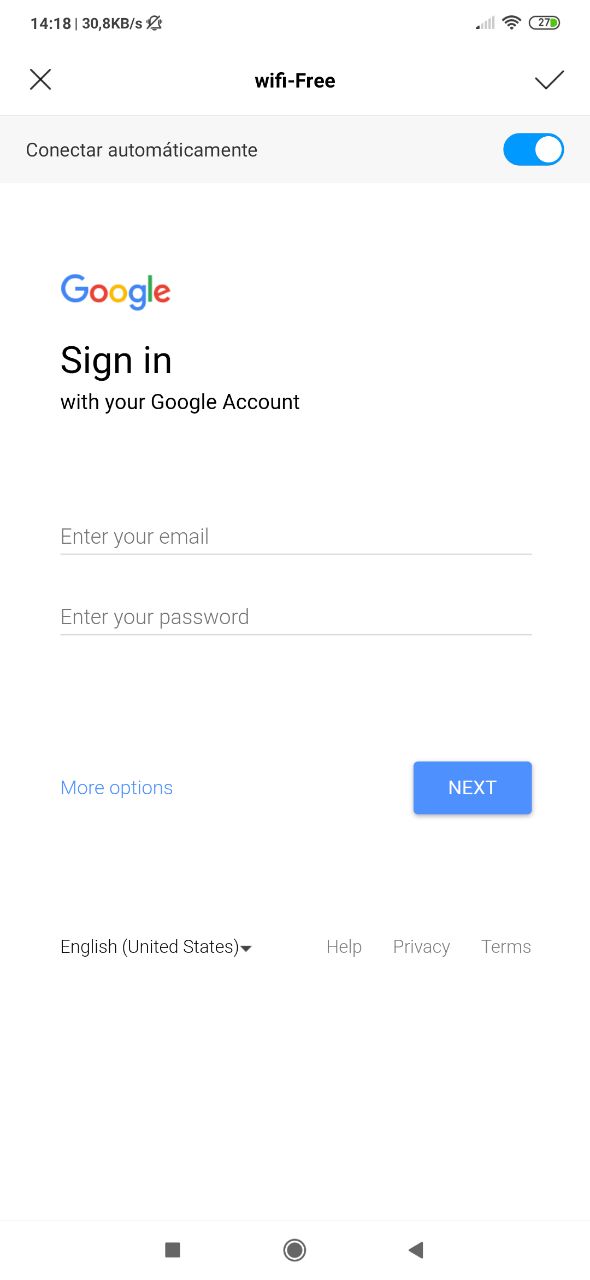
Das Opfer gibt seine Anmeldeinformationen ein, da es sieht, dass zur Fortsetzung des Surfens eine Authentifizierung auf der ausgewählten Plattform erforderlich ist:
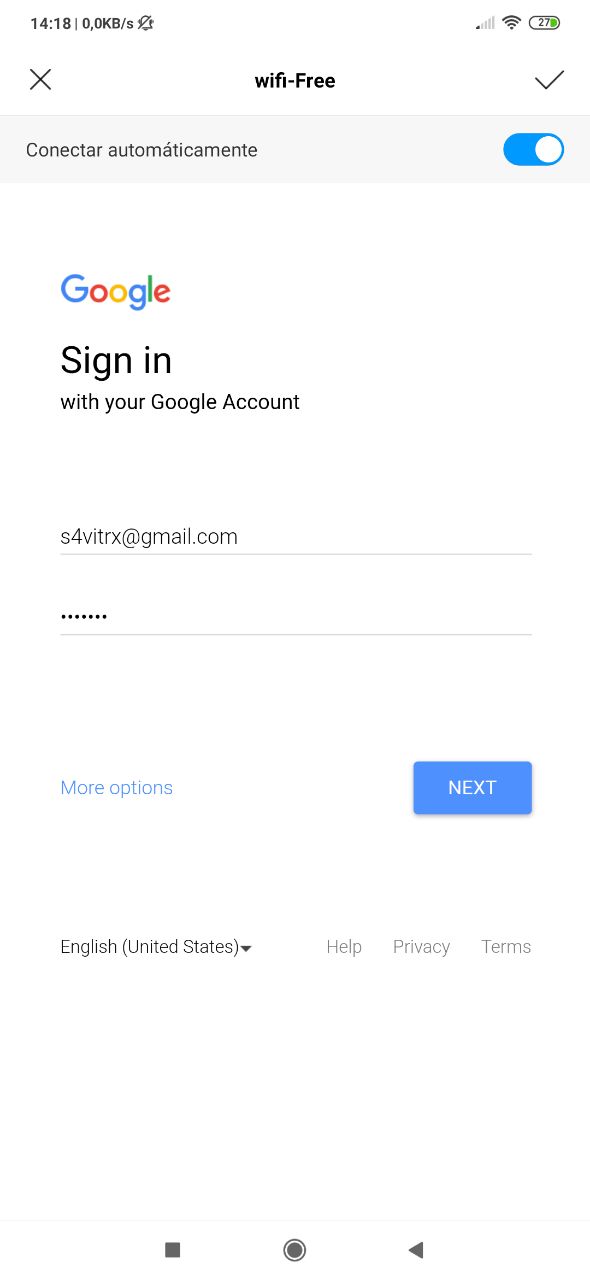
Sobald die Anmeldeinformationen eingegeben wurden, verfügt der Angreifer über die Anmeldeinformationen:
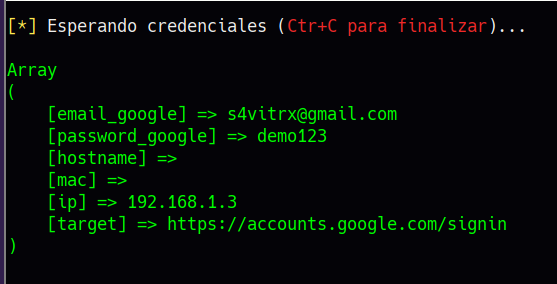
Um nicht kurz zu kommen: Falls das Opfer einen zweiten Authentifizierungsfaktor konfiguriert hat, wird es nach Eingabe seiner Anmeldeinformationen zum folgenden Webportal weitergeleitet:
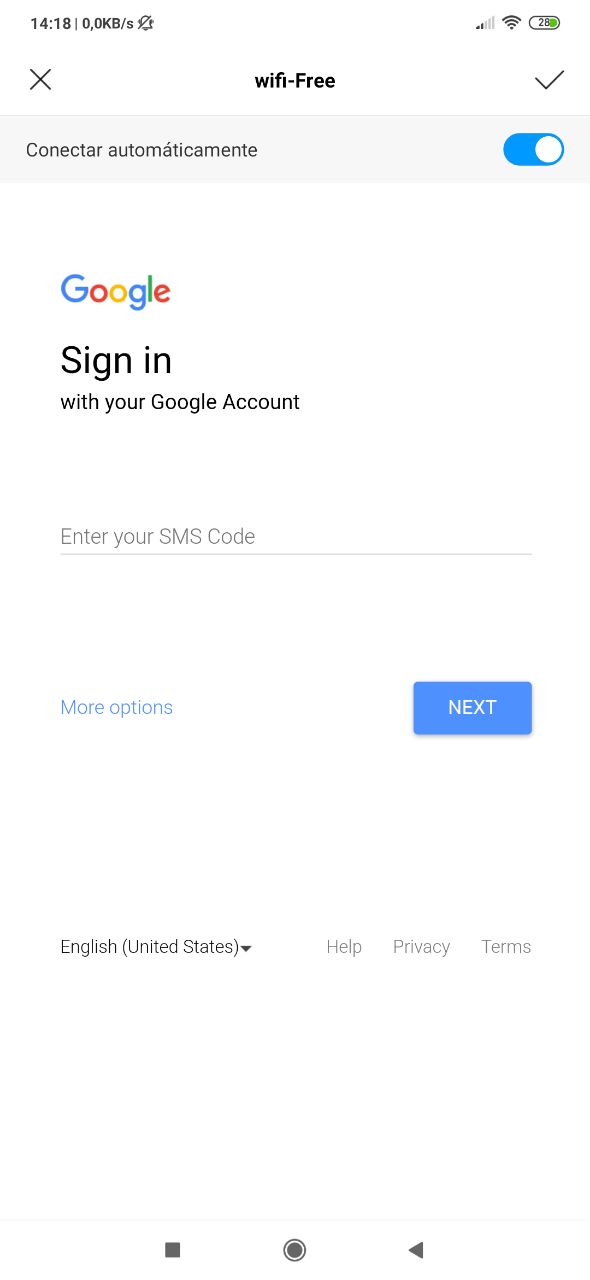
Warum? Aus folgendem Grund. Da wir als Angreifer die Anmeldeinformationen des Opfers haben, validieren wir diese sofort in unserem Browser. Wenn das Opfer einen zweiten Authentifizierungsfaktor verwendet, erhalten wir nach der Anmeldung die Meldung, dass eine SMS an das Mobilgerät oder eine E-Mail gesendet werden muss, um sich anzumelden.
Was, wenn das Opfer keinen zweiten Authentifizierungsfaktor verwendet? Kein Problem, wir haben bereits seine Anmeldeinformationen :)
Da diese Überprüfung fast sofort manuell durchgeführt werden kann, wartet das Opfer auf diese SMS. Nachdem wir uns von unserer Seite aus angemeldet und die SMS an das Opfer gesendet haben, gibt das Opfer die erhaltene SMS auf seinem Gerät ein:
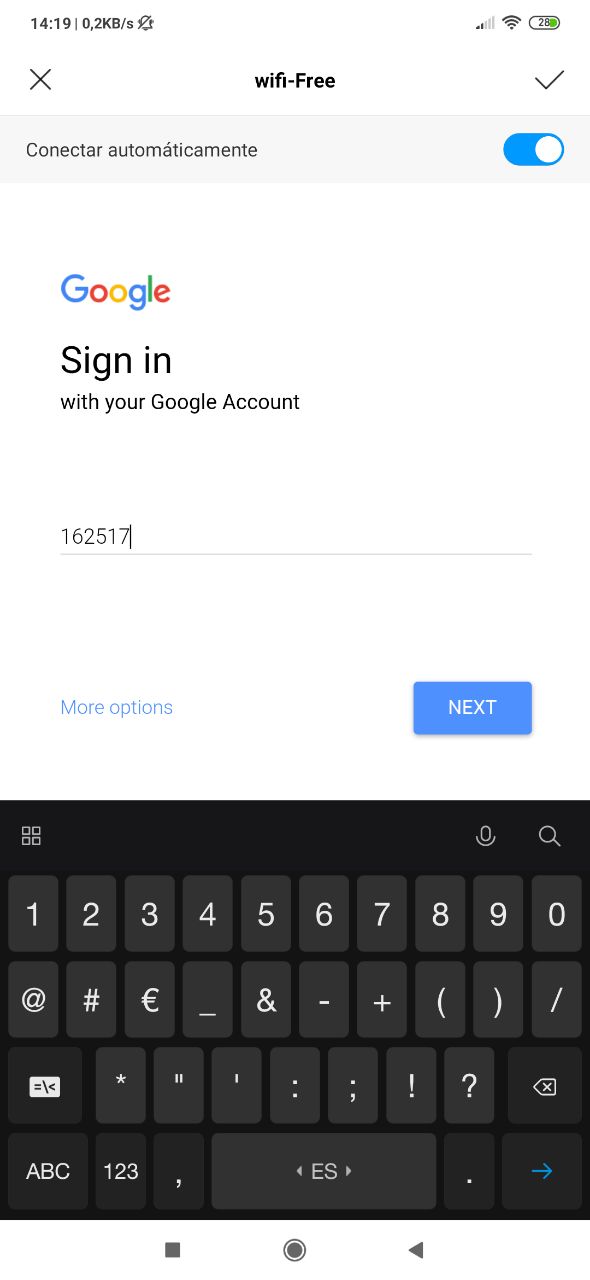
Und der Angreifer verfügt nun über die erforderliche SMS, um bei diesem Anmeldeversuch auf das Konto zuzugreifen:
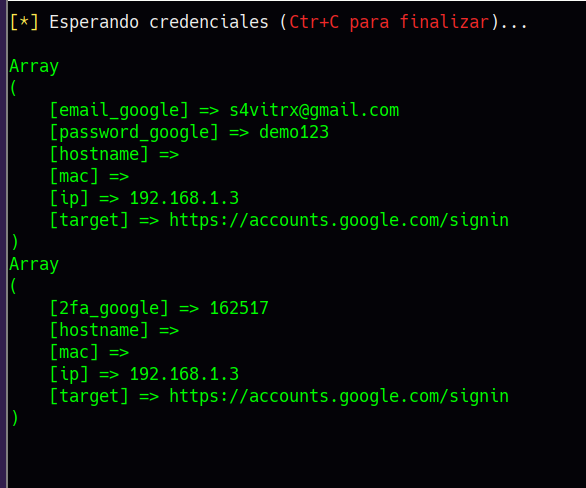
Da es mehrere Vorlagen gibt, werden alle empfangenen Daten durch Tags unterschieden, die auf das verwendete Portal verweisen.
Für die korrekte Durchführung des Angriffs ist lediglich eine Netzwerkkarte erforderlich, die den Monitor-Modus unterstützt. Der Monitor-Modus wird nach Ausführung des Tools automatisch konfiguriert.
Durch Drücken der Tastenkombination Ctrl+C wird die Netzwerkschnittstelle jederzeit in ihren Normalzustand zurückversetzt und alle erstellten temporären Dateien werden gelöscht.






