
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen

 zerbea/hcxdumptool
Kleines Tool zum Erfassen von Paketen von WLAN-Geräten.
 christianrowlands/wavedigger
BSSID-Suche in Apples öffentlichem WPS-Dienst
 adamlaurie/rfidiot
Python-Bibliothek und Werkzeuge zum Erkunden von RFID-/NFC-Tags und Lesegeräten: unterstützte ACG-Serienhardware lesen, schreiben, klonen und…
 permissionlesstech/bitchat
Bluetooth-Mesh-Chat, IRC-Atmosphäre
 veteranop/trackem
Passiver Gerätetracker (Android)TrackEm Mobile ist ein Echtzeit-Passiv-Scanner für Wi-Fi- und Bluetooth-LE-Probe-Requests, entwickelt für OSINT,…
 quarkslab/conf-presentations
Quarkslab-Konferenzvorträge
 iceman1001/chameleonmini-rebooted
Chameleon Mini revE rebooted - Iceman Fork, der ChameleonMini ist ein vielseitiger kontaktloser Smartcard-Emulator (NFC/RFID)
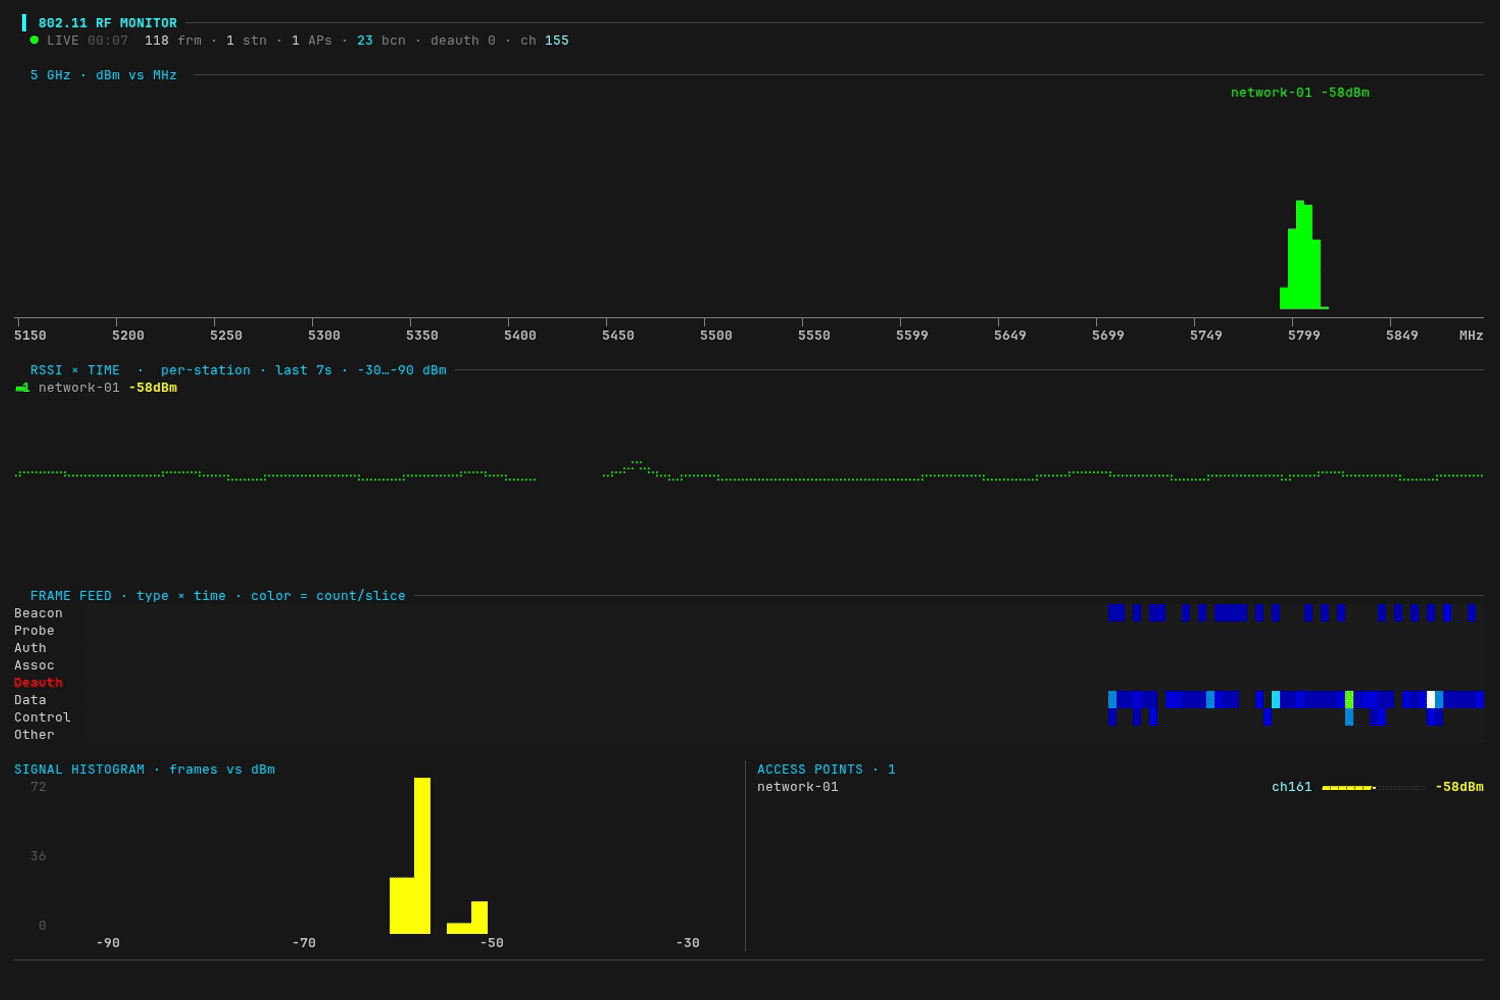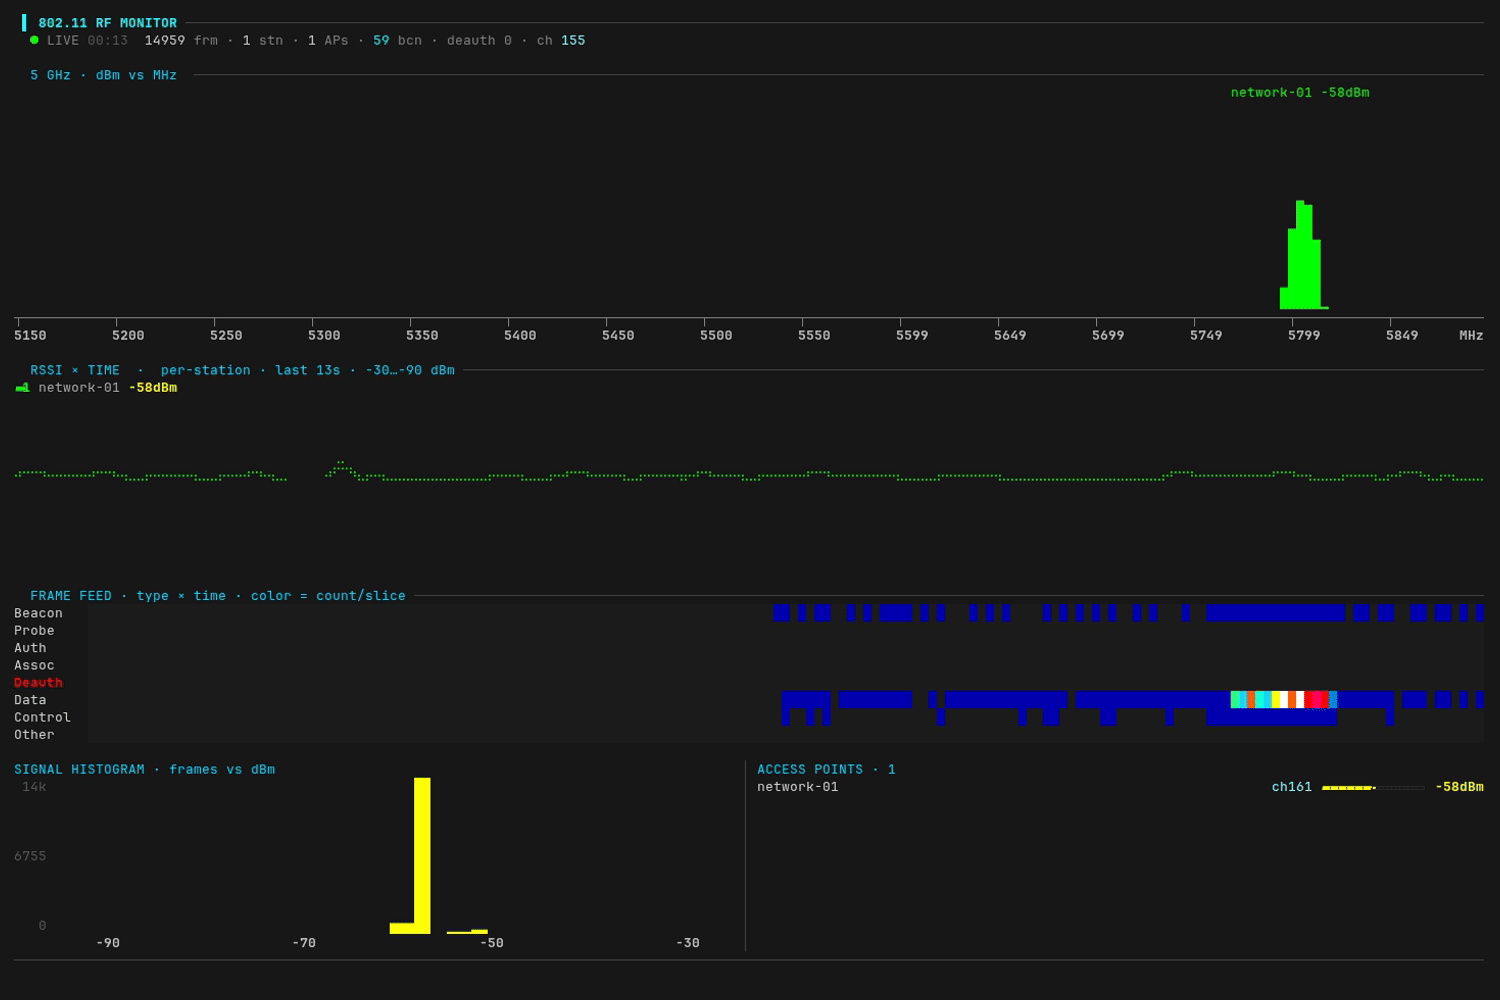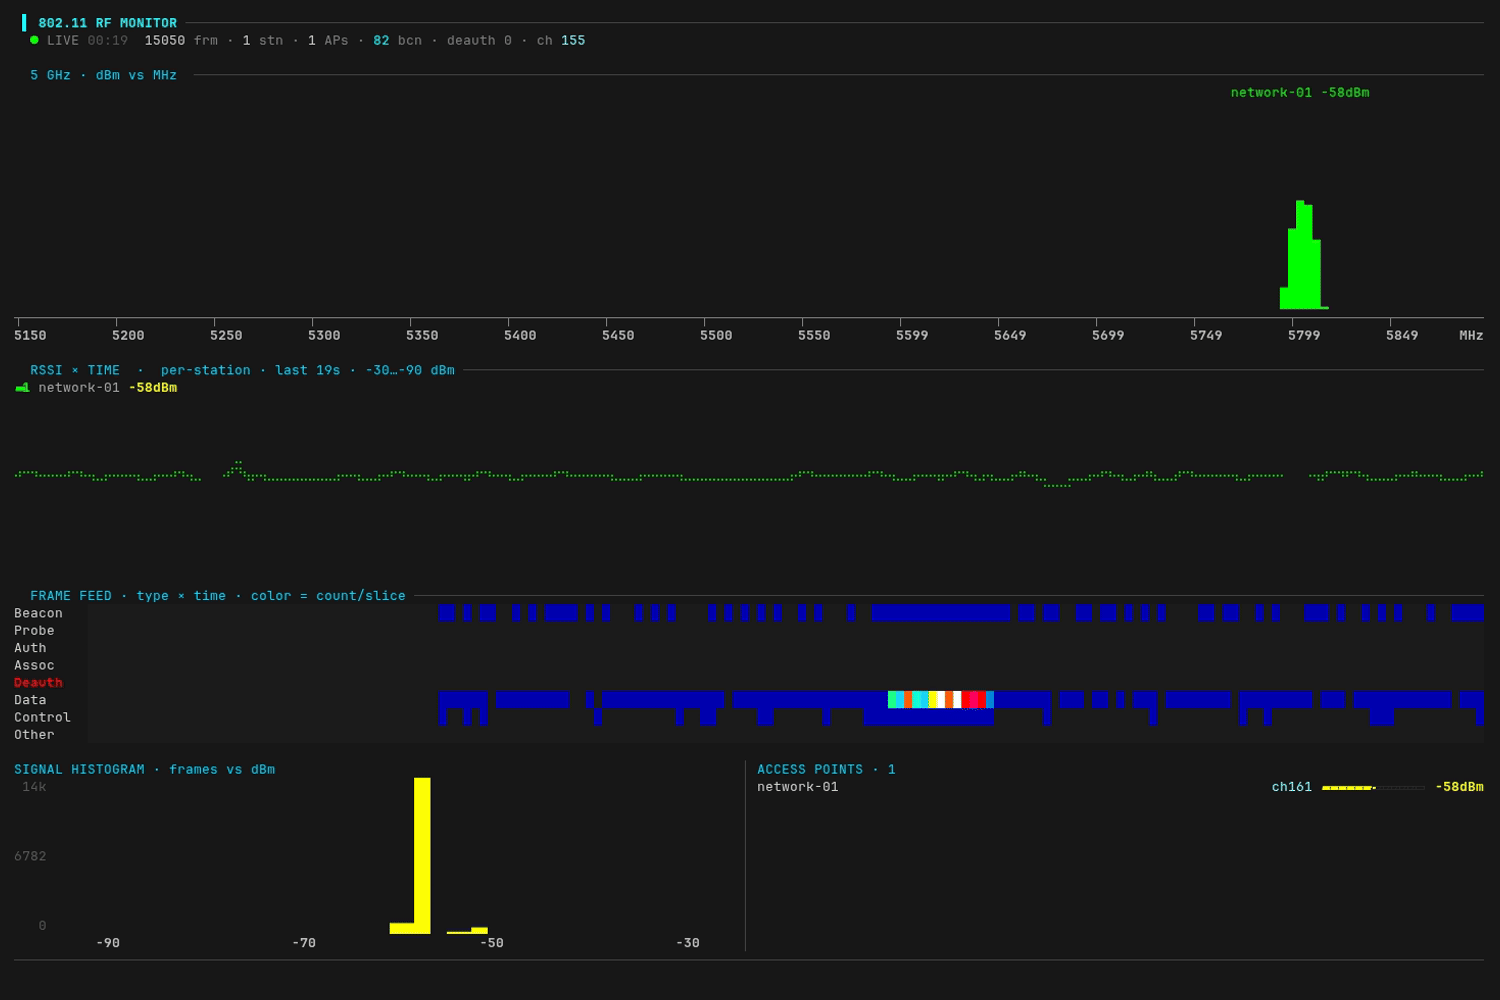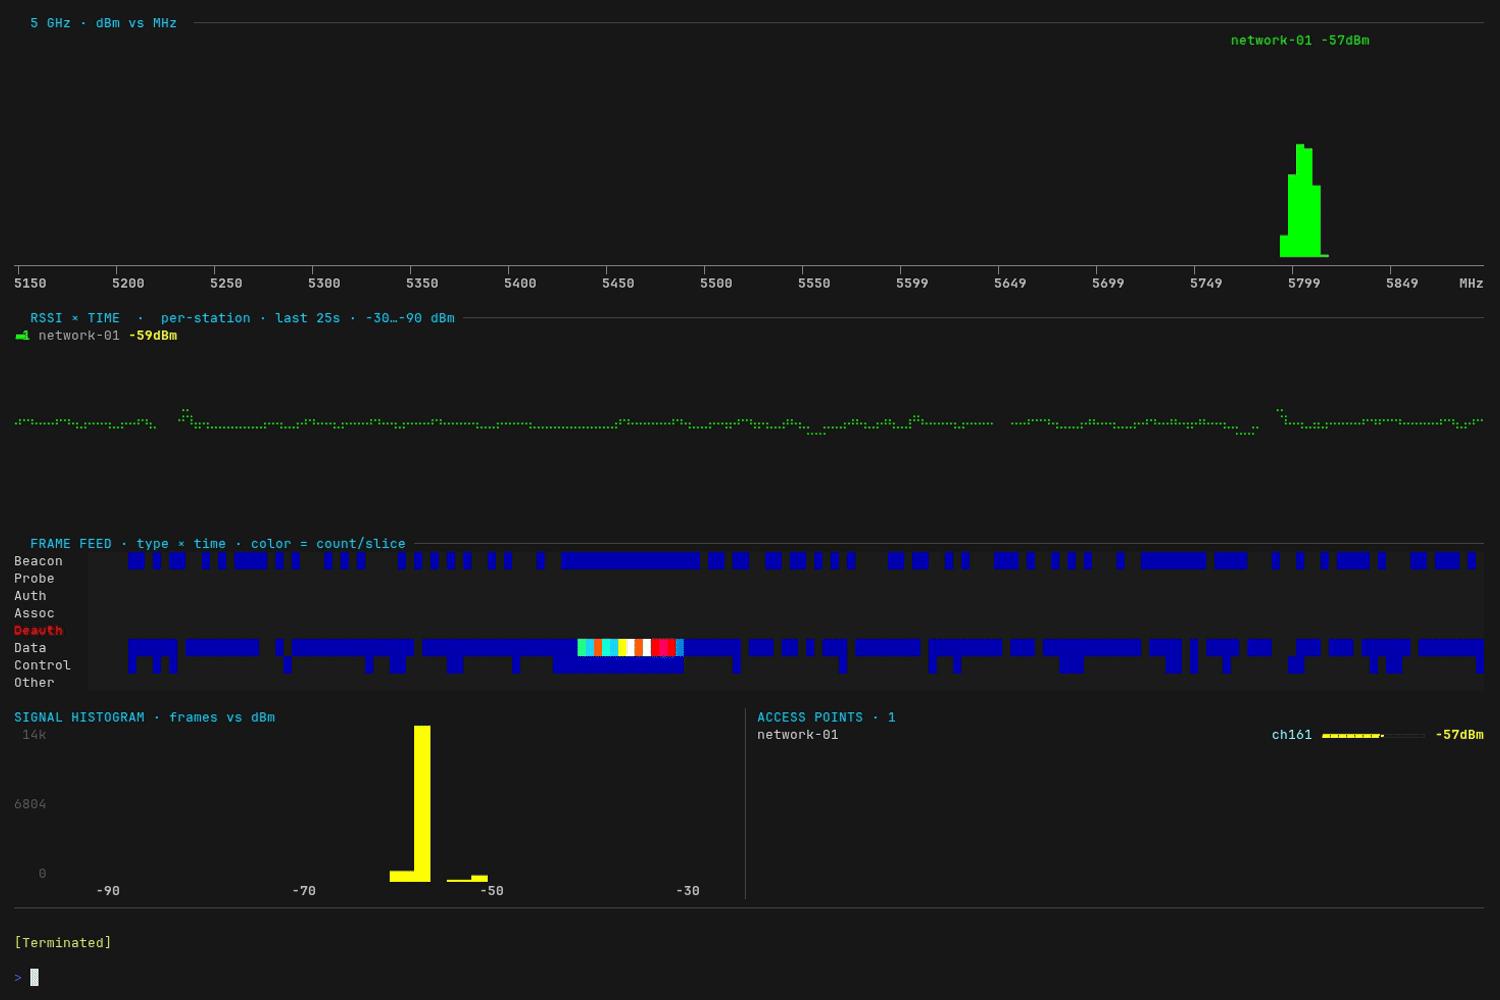 yeet-src/airtop
htop für die Funkwellen – ein Live-802.11-(Wi-Fi)-RF-Dashboard im Terminal
 whad-team/whad-client
Protokoll-Client und CLI-Framework zur Interaktion mit drahtlosen Hacking-Geräten, das Sicherheitsforschern das Erkunden, Testen und Automatisieren…
 oxasploits/oxasploits
Eine Reihe von Exploits und Tools, die ich für CVEs geschrieben habe, die Marshall Whittaker/oxagast zugeschrieben werden.
 agampreet-singh/redroot
RedRoot ist ein Python-basiertes, CLI-gesteuertes Framework für offensive Sicherheit, das die wichtigsten Red-Teaming-Tools in einer einheitlichen…
 p1sec/qcsuper
QCSuper ist ein Tool zur Kommunikation mit Smartphones und Modems auf Qualcomm-Basis, das unter anderem das Erfassen roher 2G/3G/4G-Funkrahmen…
 buybitart/cyclepatrol
Bash-Tool für wiederholte Wi-Fi-Sicherheitsprüfungen zu Fuß, mit Nachweisberichten. (neu erdachtes WLAN-WarDriving)
 pauleprichna/cybersecurity
Französische Cybersecurity-Lab-Kursarbeit zu Netzwerkaufklärung, DDoS, Brute Force, Phishing, Wi-Fi-Angriffen, Malware-Erstellung, MITM und einer…
 medpaf/hawk
Netzwerk-, Recon- und Offensive-Security-Tool für Linux.
 v33ru/awesome-connected-things-sec
Eine kuratierte Liste von Sicherheitsressourcen für alle vernetzten Dinge
 librepods-org/librepods
AirPods befreit aus dem Apple-Ökosystem.
 i-am-shodan/usbarmyknife
USB Army Knife – das ultimative Close-Access-Tool für Penetrationstester und Red Teams.







