
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen

 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 auch bekannt als BIAS (Bluetooth-Impersonationsangriff)
 raw-packet/raw-packet
Raw-packet Project
 dougives/wisp
Skript und Hardware-Kit zum automatischen Deauth von 802.11-Clients en masse. Erfasst Pakete für spätere Boshaftigkeiten.
 the-girl-who-lived/cve-2020-11539
Unzureichende Zugriffskontrolle in der Tata Sonata Smartband
 p0cl4bs/wifi-pumpkin-deprecated
VERALTET, wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3
 insecurityofthings/jackit
Exploit-Tool für die MouseJack-Sicherheitslücke, das Tastatureingabe-Injektion und Maus-Hijacking über nRF24L01-Funk-Dongles ermöglicht. Unterstützt…
 staz0t/hashcatch
Erfasst automatisch Handshakes von nahegelegenen WLAN-Netzwerken.
 tylous/auto_eap
Automatisierte Brute-Force-Login-Angriffe gegen EAP-Netzwerke.
 0x13enny/kr00k
PoC der CVE-2019-15126 kr00k Schwachstelle
 adi0x90/attifyos
Attify OS - Distro zum Pentesting von IoT-Geräten
 hexway/r00kie-kr00kie
PoC-Exploit für die CVE-2019-15126 kr00k Sicherheitslücke
 s4vitar/eviltrust
Ideales Werkzeug für die automatisierte Bereitstellung eines Rogue AP mit Vorlagenauswahlfähigkeit + 2FA. Es ist keine kabelgebundene Verbindung…
 jmalinen/hostap
Klon von w1.fi hostap.git - HINWEIS: Dies ist nicht der Hauptentwicklungsort, und Pull-Requests für dieses Repository werden ignoriert. Weitere…
 idkwim/cve-2020-0022
Forschungs-Repository, das BlueFrag (CVE-2020-0022) Android-Bluetooth-Heap-Overflow-Experimente dokumentiert, einschließlich GDB-Crash-Analyse und…
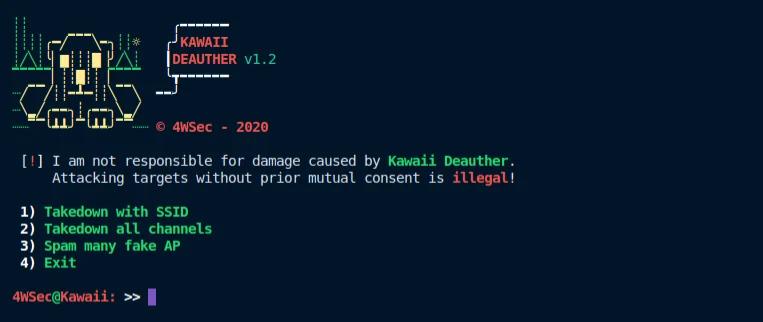 drau6/kawaiideauther
Shell-basiertes WiFi-Pentest-Toolkit, das Clients und Router deauthentifiziert und gefälschte Access Points mit mdk3 und macchanger für…
 bishopfox/rickmote
# Der Rickmote Controller: Übernehmen Sie Fernseher mit Google Chromecast
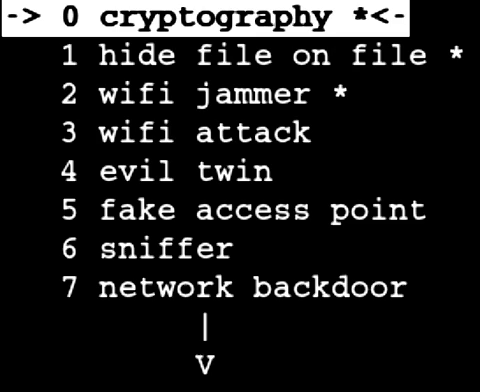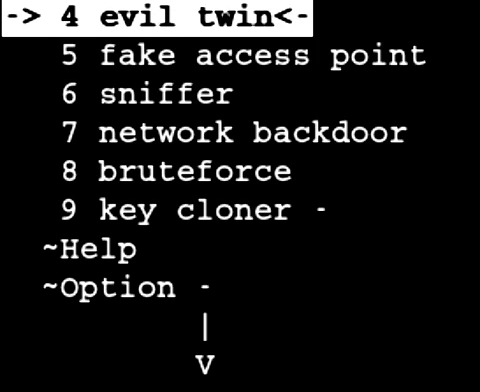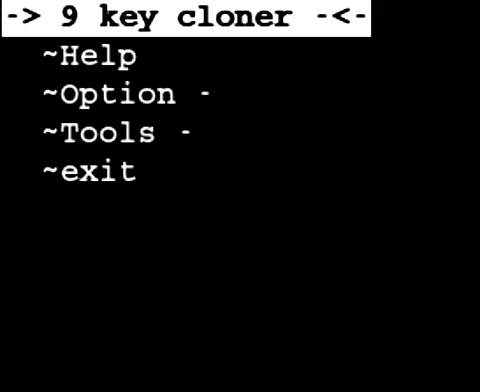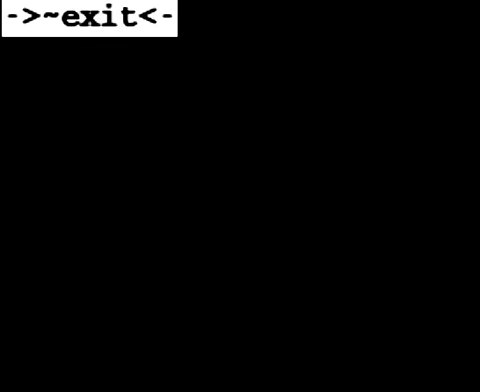 marcrowproject/bramble
Bramble ist eine Open-Source-Hacking-Suite.
 pulkin/esp8266-injection-example
Beispielprojekt zur Demonstration der Packet-Injection-/Sniffer-Fähigkeiten des ESP8266-IC.








