
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen

 pauleprichna/cybersecurity
Französische Cybersecurity-Lab-Kursarbeit zu Netzwerkaufklärung, DDoS, Brute Force, Phishing, Wi-Fi-Angriffen, Malware-Erstellung, MITM und einer…
 0xsemizzz/cve-2026-95622
ModemManager-Denial-of-Service-Schwachstelle, verursacht durch einen Assertion-Fehler bei der Verarbeitung einer speziell gestalteten Cell Broadcast…
 vulnsvnc/cve-2026-125399
Write-up und Proof-of-Concept für CVE-2026-125399, eine zero-click-OS-Command-Injection ohne Authentifizierung in Fluxion über eval() auf eine vom…
 llcforge/cve-2026-126978
Python-PoC und TLV8-Fuzzer für Philips Hue Bridge HomeKit HAP-Schwachstellen: Pre-Auth-SRP-publicKey-Heap-Overflow (CVE-2026-126978) und…
 tianlansedexiaoniu/cve-2026-19971_guest
LB-LINK WR1210M (CVE-2026-19971) Unautorisierte Konfigurationsoffenlegung und Analyse der Angriffskette zur Erweiterung des Gastnetzwerks
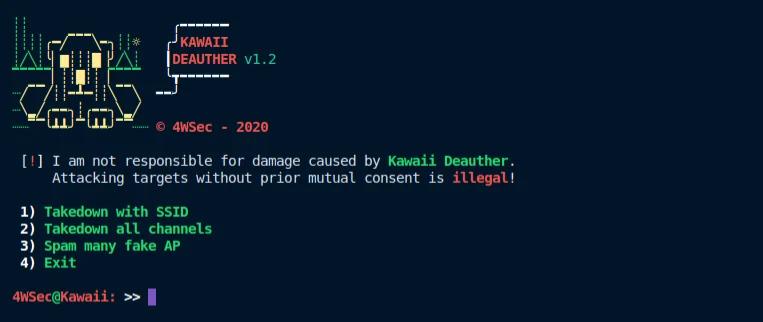 drau6/kawaiideauther
Shell-basiertes WiFi-Pentest-Toolkit, das Clients und Router deauthentifiziert und gefälschte Access Points mit mdk3 und macchanger für…
 hydrabus/hydrabus
Open-Source-Multitool-Hardwareplatine für Embedded-Hacking, Debugging und Penetrationstests, mit HydraFW-Firmware, NFC/NAND-Unterstützung und…

 novacode1337/eviltwin
Praktische Verteidigungsrichtlinien gegen Evil-Twin-Angriffe in öffentlichen Wi-Fi-Netzen — vollständiger Forschungszyklus: Bedrohungsanalyse,…
 entropq2/eviltwin
Praktische Verteidigungsrichtlinien gegen Evil-Twin-Angriffe in öffentlichen WLANs — vollständiger Forschungszyklus: Bedrohungsanalyse, isolierte…
 mahdamin/esp-idf-injection-ng
Rohe 802.11-Frame-Injection auf ESP-IDF v5+/v6+ über einen Ein-Befehl-Patch mit objcopy --weaken-symbol. Ermöglicht Authentication (SAE Commit),…








