
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen

 fredevsec/cve-2026-0073
0-Klick RCE Android ADB TLS Drahtloses Debugging
 nanopathi/system_bt_aosp10_r33_cve-2021-0507
Exploit für CVE-2021-0507, eine Schwachstelle zur Remote-Codeausführung im Bluetooth-Stack von Android (system/bt). Bietet einen Proof-of-Concept für…
 afbf4c8996f/jammer-loc
Implementiert Methoden des maschinellen Lernens und des Deep Learning zur Lokalisierung von UWB-Störsendern in Innenräumen, einschließlich…
 foxtrot/cve-2021-1965
Proof-of-Concept-Exploit für CVE-2021-1965, eine Wi-Fi-Schwachstelle, die libwifi zur Paketanalyse nutzt und für Bildungszwecke erstellt wurde.
 davidrxchester/smart-sketcher-upload
Nutzt eine Bluetooth-Authentifizierungsumgehung am Spielzeugprojektor smART Sketcher 2.0 aus und ermöglicht eine nicht authentifizierte Verbindung…
 eason-zz/bluetoothducky
# Exploit-Implementierung für CVE-2023-45866, die eine nicht authentifizierte Bluetooth-Tastatur-Injektion mithilfe von DuckyScript-Payloads auf dem…
 tomasz-lisowski/swsim
Eine Software-SIM-Karte.
 nccgroup/nobex
nOBEX ermöglicht die Emulation der PBAP-, MAP- und HFP-Profile, um Fahrzeug-Infotainmentsysteme und ähnliche Geräte zu testen, die diese Profile…
 dnatividade/arduino_mousejack
Mousejack für Arduino UNO
 jimilinuxguy/lrs-pager-systems-bruteforce
Long Range Pager Systems: Pager und Coaster – Informations- und Brute-Force-Tool für URH und YS1 (Yardstick One / cc11xx)
 alfa100001/-cve-2017-0785-blueborne-poc
CVE-2017-0785 BlueBorne PoC
 embedi/ble_norton_core
Proof-of-Concept-Exploit, das eine Befehlsinjektion über den BLE-Dienst im Norton Core Secure WiFi Router (CVE-2018-5234) demonstriert. Enthält…
 francozappa/blur
BLURtooth: Ausnutzung der Schlüsselableitung über Transporte hinweg bei Bluetooth Classic und Bluetooth Low Energy [CVE-2020-15802] [CVE-2022-20361]
 dozernz/bugstropics
Begleitmaterial zum DEFCON-30-Vortrag „Hunting Bugs In The Tropics"
 bishopfox/shining-mask
BLE-basiertes Tool, das automatisch Shining-LED-Masken entdeckt und ausnutzt, indem es ohne Benutzerinteraktion ein benutzerdefiniertes Bild hochlädt…
 demining/bluetooth-attacks-cve-2025-27840
Bitcoin-Kryptanalyse: CVE-2025-27840 Sicherheitslücke in ESP32-Mikrocontrollern setzt Milliarden von IoT-Geräten über Wi-Fi & Bluetooth einem Risiko…
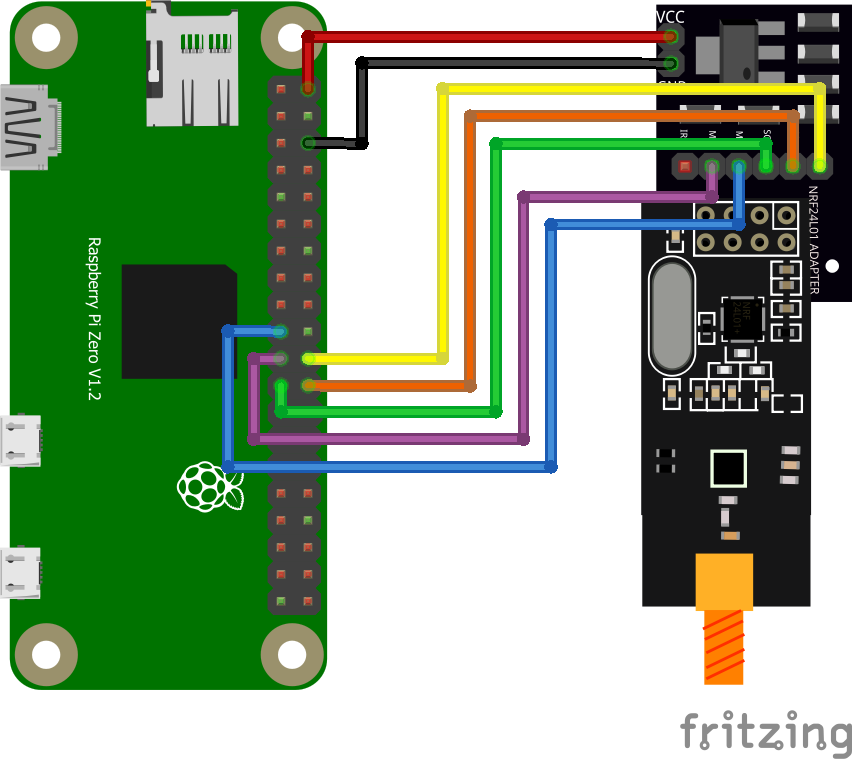 b1narygl1tch/zerojack
Ein Werkzeug zur Durchführung eines MouseJack-Keystroke-Injection-Angriffs.








