

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Jammer-Loc — Implementiert Methoden des maschinellen Lernens und des Deep Learning zur Lokalisierung von UWB-Störsendern in Innenräumen, einschließlich Hyperparameter-Optimierung, Klassifikation und Regression auf realen Datensätzen. | Kitploit
Tools/GitHubGitHub/afbf4c8996f/jammer-loc
Drahtlose SicherheitMaschinelles LernenPapers & ForschungLernen & BildungAnomalieerkennung
GitHubafbf4c8996f/jammer-loc

Jammer-Loc

Implementiert Methoden des maschinellen Lernens und des Deep Learning zur Lokalisierung von UWB-Störsendern in Innenräumen, einschließlich Hyperparameter-Optimierung, Klassifikation und Regression auf realen Datensätzen.

Repository anzeigen
41vor 1 JahrNoch nicht geprüft
Teilen

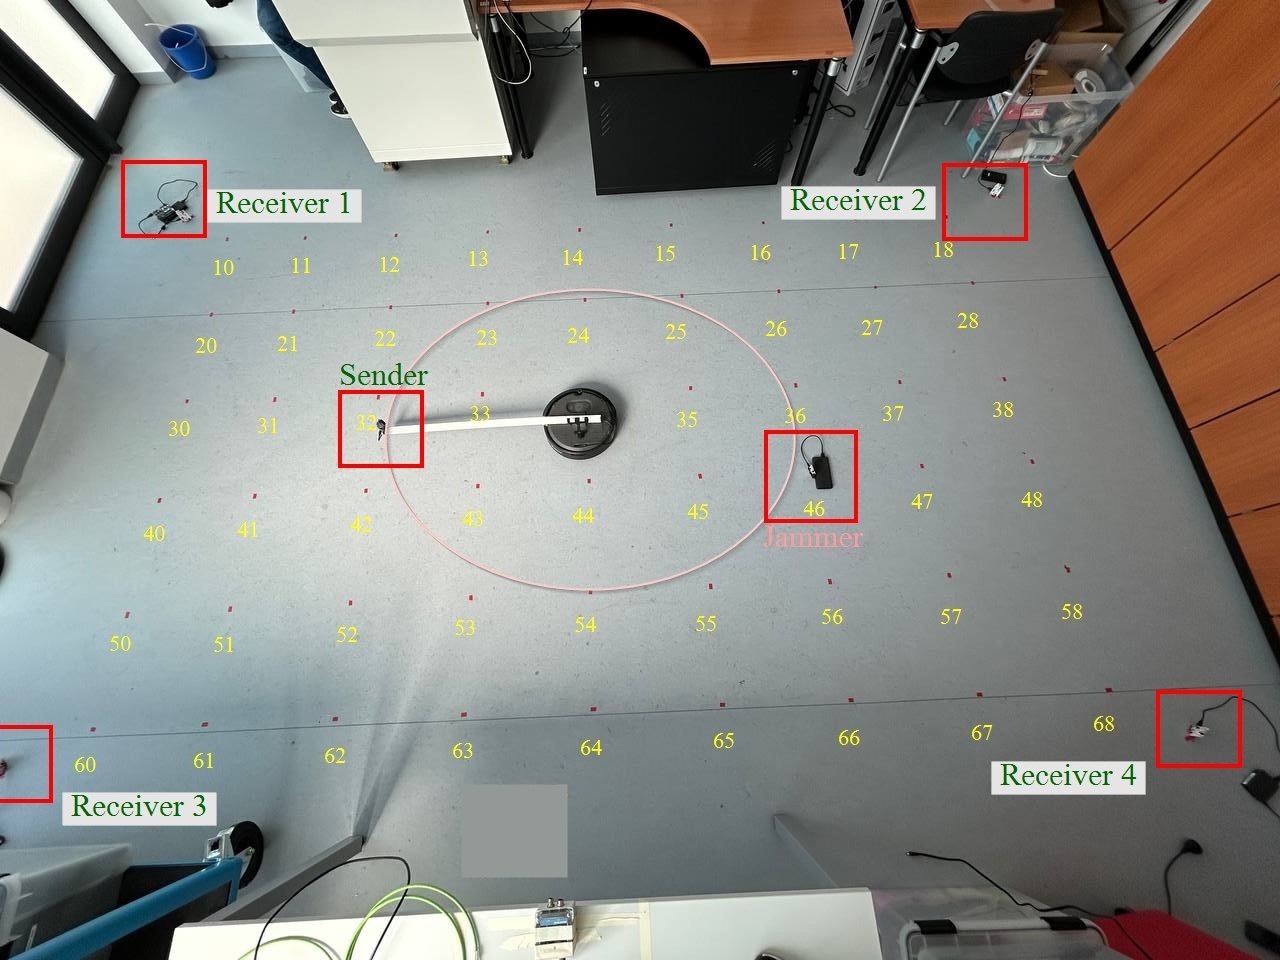
Jammer-Loc-Abbildung

Jammer-Loc

Dieses Repository enthält den Code und den Datensatz-Link für das Paper
„Machine and Deep Learning for Indoor UWB Jammer Localization.”


Verwendungsbeispiel

Führen Sie den Hyperparameter-Optimierungsprozess aus:

python hpo.py \
  --task classification \
  --mode actual \
  --framework ml \
  --config config.yaml \
  --trials 50 \
  --study-name my_study
  1. Modelle und Metriken müssen von main.py im erwarteten Format gespeichert werden.
  2. Optuna-Ergebnisse werden standardmäßig in hpo.db gespeichert.
  3. Alle Befehlszeilenoptionen sind in hpo.py mit argparse definiert. Siehe diese Datei für Beschreibungen und zusätzliche Flags.

Klassifikation und Regression auf der Quelle und deren Test auf dem Testsatz

Um eine Klassifikation oder Regression auf dem Quelldatensatz durchzuführen und sie auf dem Testsatz zu testen, können Sie Folgendes verwenden:

python main.py --config config.yaml
  1. Ausgaben und Metriken werden in dem von cfg.output.directory definierten Verzeichnis gespeichert.
  2. Alle Modell-Checkpoints und Metriken werden pro Modell gespeichert (z. B. outputs/simple_nn/).
  3. Im Falle eines Laufzeitfehlers werden detaillierte Protokollinformationen – einschließlich strukturierter Fehlermeldungen und Stack-Traces – aufgezeichnet, um eine systematische Fehlersuche und Ursachenanalyse zu ermöglichen.

Domänenausrichtung

Die Dateinamen für die Domänenausrichtungsmethoden entsprechen direkt den jeweiligen Namen in der Publikation.


Pfadeinrichtung

Stellen Sie sicher, dass Sie die Pfade entsprechend Ihrer Projektstruktur in der Datei config.yaml anpassen.


Datensätze

Aufgrund von Größenbeschränkungen sind die Rohdatensätze nicht in diesem Repository enthalten.
Sie können von folgendem Link heruntergeladen werden: DOI.

Um jedoch eine sofortige Codeausführung zu ermöglichen, werden in diesem Repository zwei Parquet-Dateien für die Quell- und Zieldomäne bereitgestellt. Die komprimierten NumPy-Array-Dateien (.npz), die die Daten für die Domänenausrichtungsmodelle enthalten, können über den obigen Link abgerufen werden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




