
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen

 trinadh465/packages_apps_nfc_aosp10_r33_cve-2020-0453
Android-NFC-Paket, gepatcht für CVE-2020-0453, das eine Sicherheitslücke in der NFC-Komponente behebt.
 seemoo-lab/openhaystack
Build your own 'AirTags' 🏷 today! Framework for tracking personal Bluetooth devices via Apple's massive Find My network.
 satheesh575555/external_wpa_supplicant_8_aosp10_r33_cve-2021-0516
Proof-of-Concept-Exploit für CVE-2021-0516 in wpa_supplicant auf AOSP 10, der eine Pufferüberlauf-Schwachstelle in der Wi-Fi-Authentifizierung…
 qkaiser/broadcom-wps
Tools to fingerprint WiFi Access Points running the Broadcom SDK and a list of known affected devices.
 markqvist/reticulum
Der kryptografiebasierte Netzwerk-Stack zum Aufbau unaufhaltsamer Netzwerke mit LoRa, Packet Radio, WiFi und allem dazwischen.
 risinek/esp32-wifi-penetration-tool
Erkundung der Möglichkeiten der ESP32-Plattform zum Angriff auf nahegelegene Wi-Fi-Netzwerke.

 francozappa/knob
Key Negotiation Of Bluetooth (KNOB)-Angriffe auf Bluetooth BR/EDR und BLE [CVE-2019-9506]
 unsignedchad/bcm4360-wpa3
wpa3 Funktionalität für den WiFi-Chip in einem MacBook Pro von 2014
 matheus-garbelini/esp32_bluetooth_classic_sniffer
Aktiver Bluetooth-BR/EDR-Sniffer/Injector, so günstig, wie es mit einem ESP32-Board nur geht. Funktioniert mit Scapy ;-)
 elhart05/airmongui
Eine lokal gehostete GUI für das Aircrack-ng-Wireless-Auditing-Suite.
 veteranop/trackem
Passiver Gerätetracker (Android)TrackEm Mobile ist ein Echtzeit-Passiv-Scanner für Wi-Fi- und Bluetooth-LE-Probe-Requests, entwickelt für OSINT,…
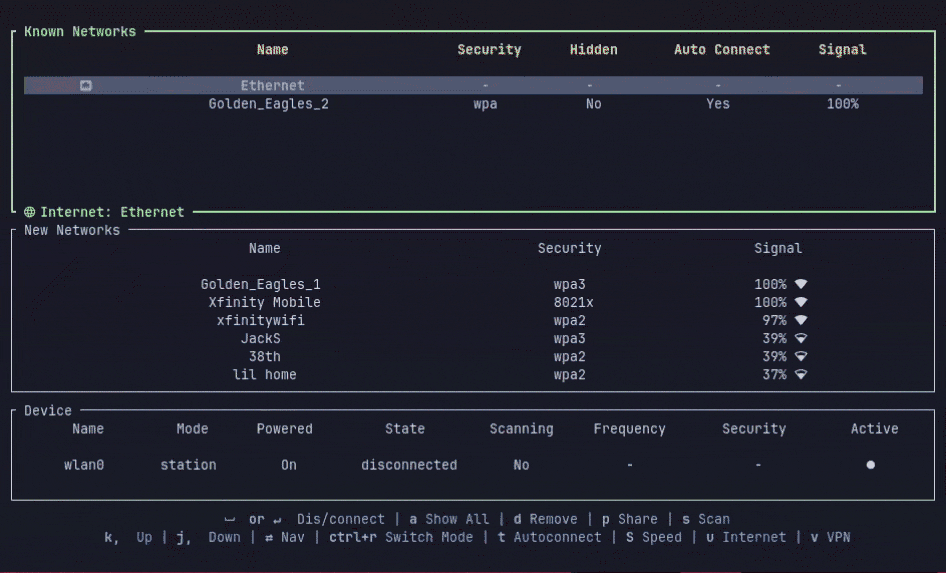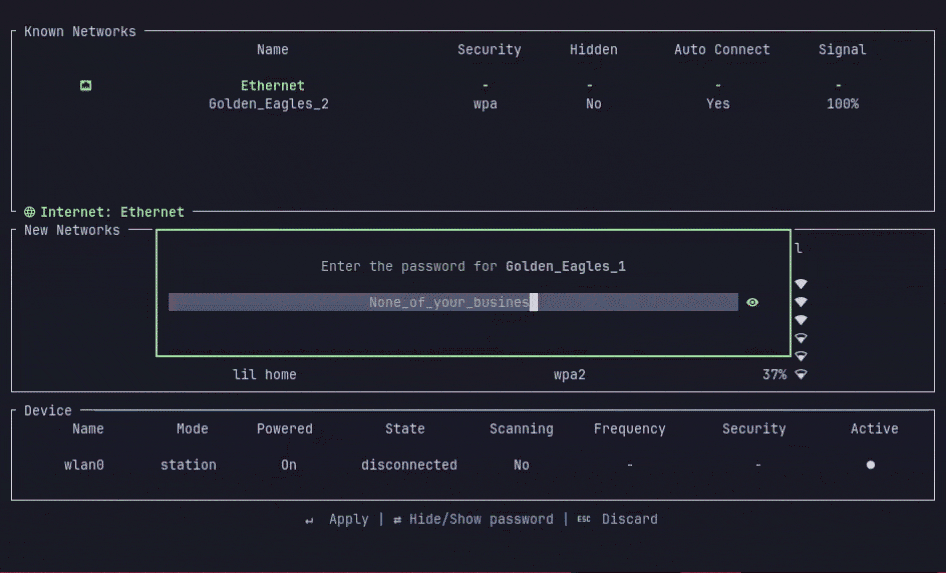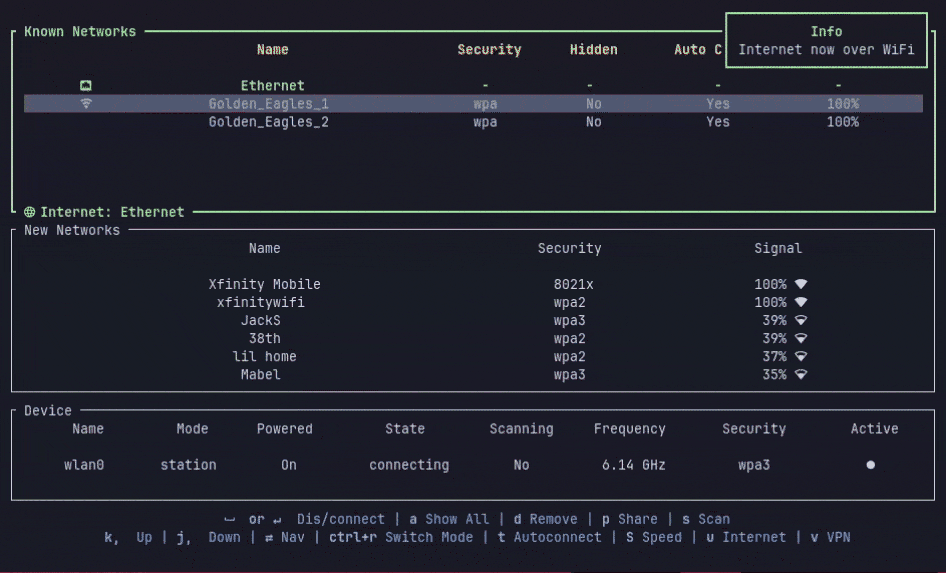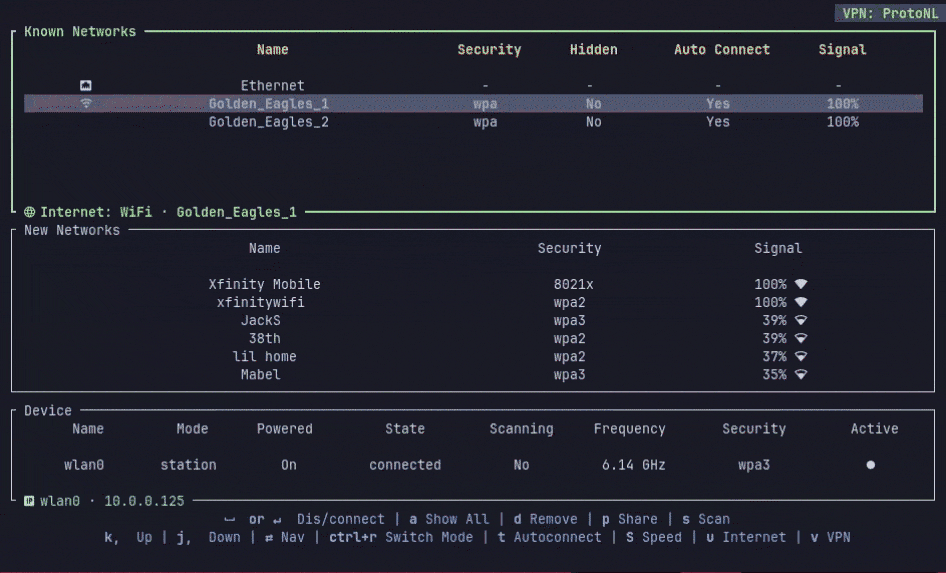 aashish-thapa/wlctl
🛜 TUI zur Verwaltung von WLAN/Ethernet/VPN unter Linux mit Network Manager
 george0papasotiriou/cve-2026-21006-zigbee-light-link-factory-reset-exploit
Simulierter Zigbee Light Link (ZLL) Factory-Reset-Exploit für CVE-2026-21006, der eine nicht authentifizierte TouchLink-Befehlsinjektion…
 pybluez/pybluez
Python-Erweiterungsmodul für den Bluetooth-Zugriff: Geräteabfrage, SDP-Dienstbrowsing, RFCOMM/L2CAP-Sockets sowie experimentelles BLE-Scanning und…
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Reverse-Engineering-Notizen und Python-Tooling für die Firmware der JBL Wave Buds 2 (BES1306): OTA-Containerformat, Flash-Layout, BLE/GATT-Protokoll…
 p0cl4bs/wifipumpkin3
Leistungsstarkes Framework für Rogue-Access-Point-Angriffe.
 satheesh575555/system_bt_aosp10_r33_cve-2020-0413
Android-Bluetooth-Stack (Fluoride) Quellcode für AOSP 10, modifiziert für CVE-2020-0413-Analyse und Patching.








