
 #1
Automatisierte Tools zur Erkennung gängiger Webanwendungsfehler (z. B. XSS, SQLi).
Kitploit empfohlen
 jenderal92/git-scan
Dieses Tool ist dafür ausgelegt, Websites zu scannen und festzustellen, ob sie ein offengelegtes ".git"-Verzeichnis besitzen, das sensible…
 jenderal92/cve-2024-10508
Dieses Tool scannt WordPress-Websites auf Schwachstellen im Plugin "RegistrationMagic" (CVE-2024-10508). Es prüft das Vorhandensein einer bestimmten…
 jenderal92/clickjacking-exploit-detector
Der Clickjacking-Exploit-Detektor nutzt Webseiten-Scanning-Techniken, um potenzielle Schwachstellen zu identifizieren und eine Analyse dieser…
 strobelpierre/cve-2026-9082
Semi-passiver Scanner, der Drupal-Installationen erkennt, die für CVE-2026-9082 (PostgreSQL-SQL-Injection) anfällig sind, per Fingerprinting,…
 dolevf/graphw00f
GraphQL-Server-Engine-Fingerprinting-Tool, das wohlgeformte und fehlerhafte Abfragen sendet, um die Backend-Technologie zu identifizieren und…
 sanupl/vehicle-service-management-system-mechanic-list-stored-cross-site-scripting-xss
CVE-2021-46069 - Eine Stored Cross-Site-Scripting (XSS)-Sicherheitslücke existiert im Vehicle Service Management System 1.0 über den…
 sanupl/vehicle-service-management-system-service-list-stored-cross-site-scripting-xss
CVE-2021-46072 - Eine Schwachstelle für Stored Cross-Site-Scripting (XSS) besteht im Vehicle Service Management System 1.0 über den…
 sanupl/vehicle-service-management-system-user-list-stored-cross-site-scripting-xss
CVE-2021-46073 - Eine gespeicherte Cross-Site-Scripting (XSS)-Sicherheitslücke besteht in Sourcecodester Vehicle Service Management System 1.0 über…
 sanupl/vehicle-service-management-system-settings-stored-cross-site-scripting-xss
CVE-2021-46074 - Eine gespeicherte Cross-Site-Scripting (XSS)-Sicherheitslücke besteht in Sourcecodester Vehicle Service Management System 1.0 über…
 capture0x/xss-loader
Xss Payload Generator ~ Xss Scanner ~ Xss Dork Finder
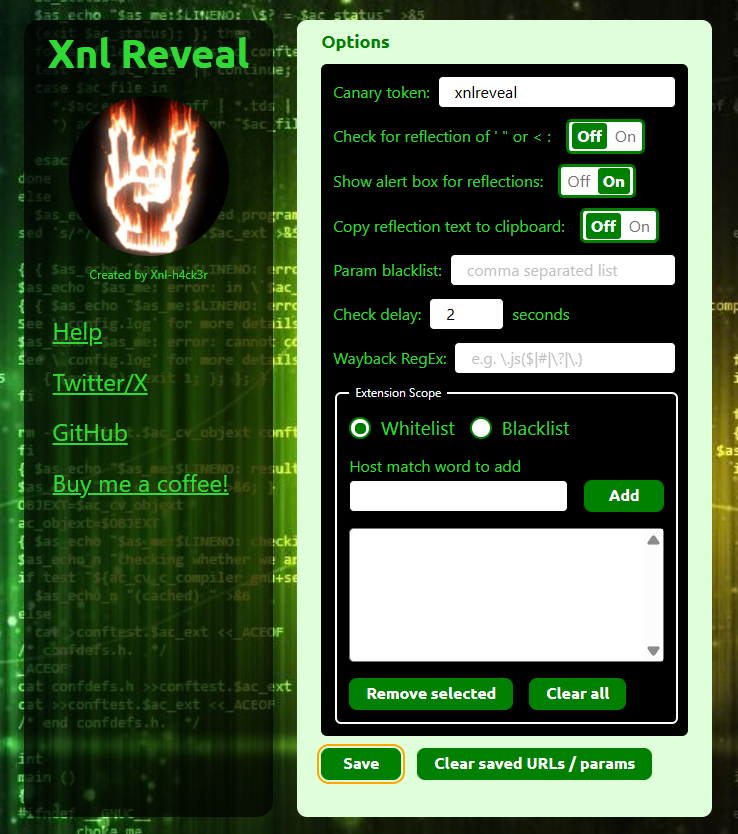 xnl-h4ck3r/xnlreveal
Eine Chrome/Firefox-Browsererweiterung, die Warnungen für reflektierte Query-Parameter anzeigt, Wayback-Archivlinks für den aktuellen Pfad anzeigt,…
 arachni/arachni
Webanwendungs-Sicherheitsscanner-Framework
 enablesecurity/wafw00f
Automatisiertes Web Application Firewall-Fingerprinting-Tool, das über 200 WAF-Produkte identifiziert und erkennt, indem es HTTP-Antworten auf…
 zedeq/wp-cve-2025-4322---scan
Scanner zur Identifizierung von Schwachstellen für CVE-2025-4322
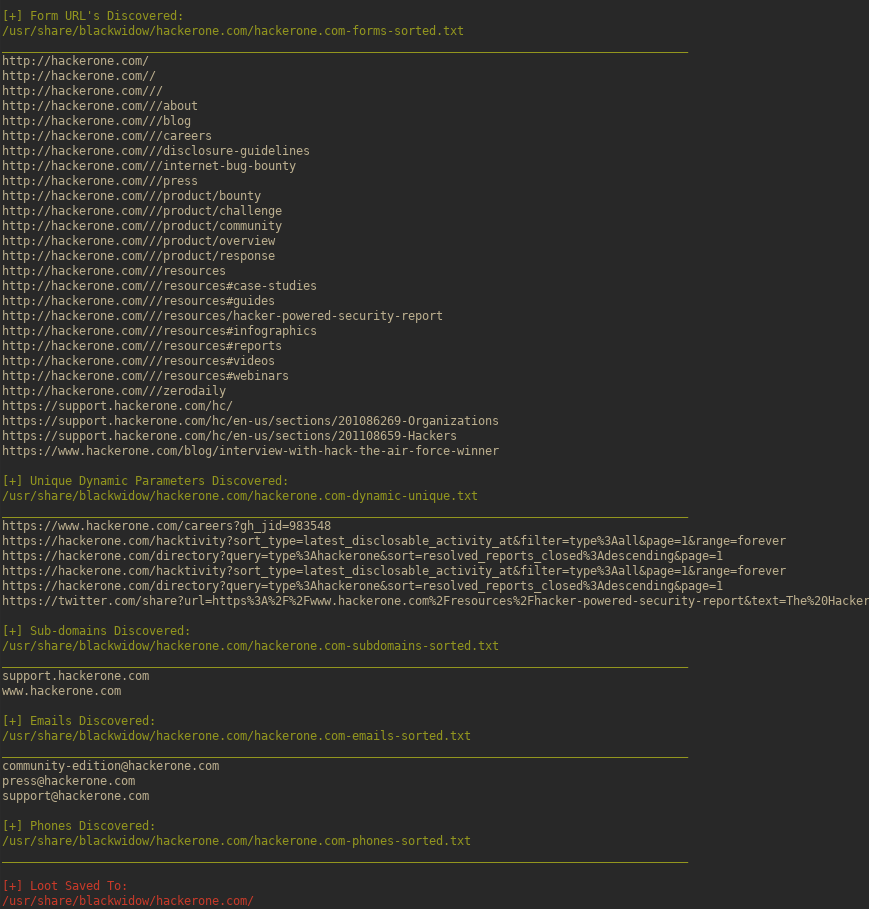 1n3/blackwidow
Ein auf Python basierender Webanwendungs-Scanner, um OSINT zu sammeln und nach OWASP-Schwachstellen auf einer Zielwebsite zu fuzzen.
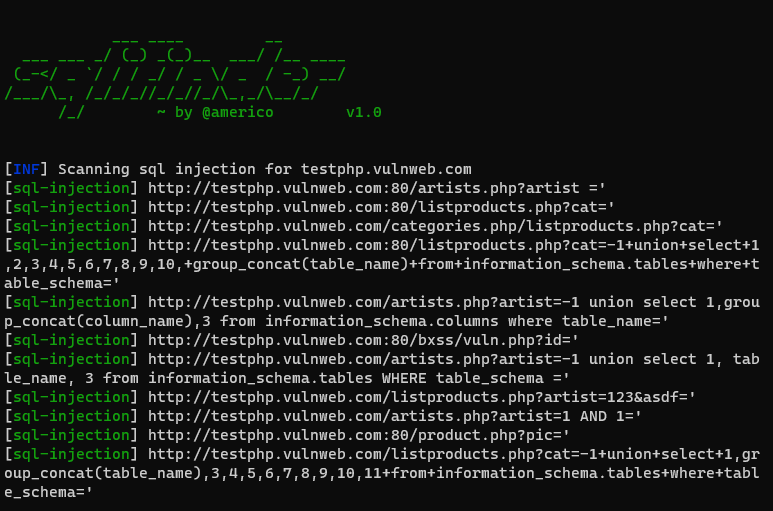 americo/sqlifinder
SQL-Injection-Schwachstellenscanner entwickelt mit Python
 erev0s/vampi
Verwundbare REST-API mit den OWASP Top 10 Schwachstellen für Sicherheitstests
 sobri3195/pegasus-pentest-arsenal
Ein umfassendes Toolkit für Sicherheitstests von Webanwendungen, das 10 leistungsstarke Penetrationstest-Funktionen in einem Tool vereint.








