
 #1
Automatisierte Tools zur Erkennung gängiger Webanwendungsfehler (z. B. XSS, SQLi).
Kitploit empfohlen
 yogagymn/xss2shell-cve-2026-64638
Authorized WordPress XSS-to-RCE scanner with concurrent multi-target XSS reflection and version fingerprint detection, plus optional exploitation…
 m4xsec/wp2shell-exploit-waf-bypass
WordPress-Pre-Auth-RCE-Exploit + Scanner + WAF-Bypass | CVE-2026-63030 + CVE-2026-60137 | Go + Python + Metasploit-Module + Docker-Lab
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress Pre-Auth-XSS → RCE (XSS2Shell) PoC
 renzi25031469/cve-2026-64638-wordpress-core-xss2shell
Nuclei-Template zur nicht-intrusiven Erkennung von XSS2Shell, einem vorauthentifizierten Differential-Parser im WordPress Core, der die Injektion von…
 ridhinva/ghe-push-option-rce-scanner
Scanner: CVE-2026-3854 GitHub Enterprise Server Pre-Auth-RCE über Push-Option-Injection — Python-Checker (CISA KEV)
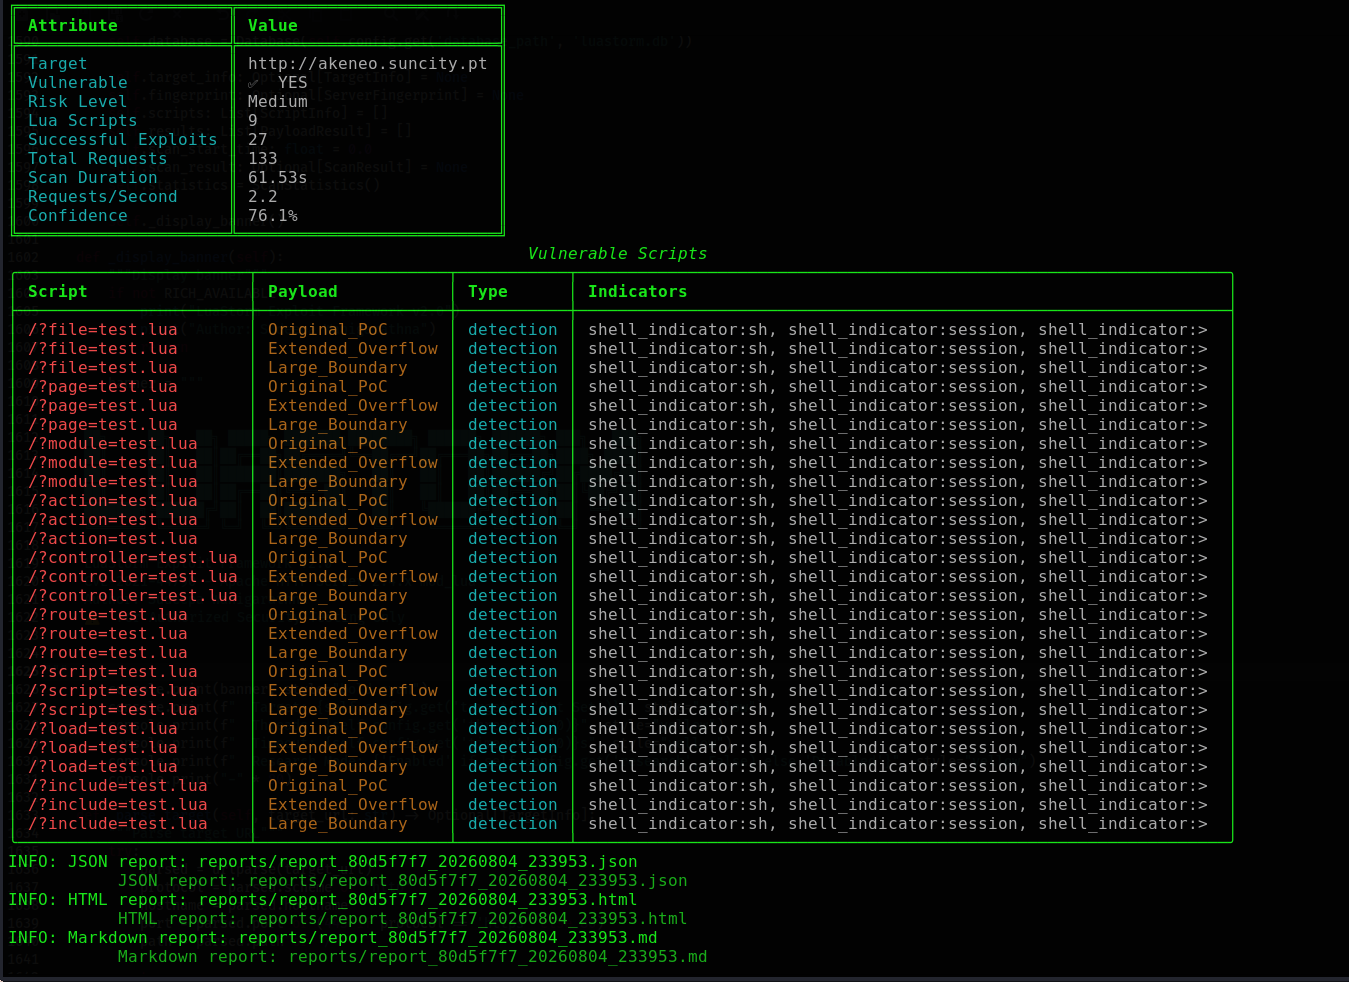 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua Buffer Overflow (CVE-2021-44790) – Erweitertes Exploitation-Framework mit Fingerprinting, mehrstufigem Scanning,…
 pratham220/cve-2026-17543-php-exposure-validator
Sicherer PowerShell-Validator für die PHP-CVE-2026-17543-Exposition über HTTP-Header und zerstörungsfreie Anmeldeformular-Tests.
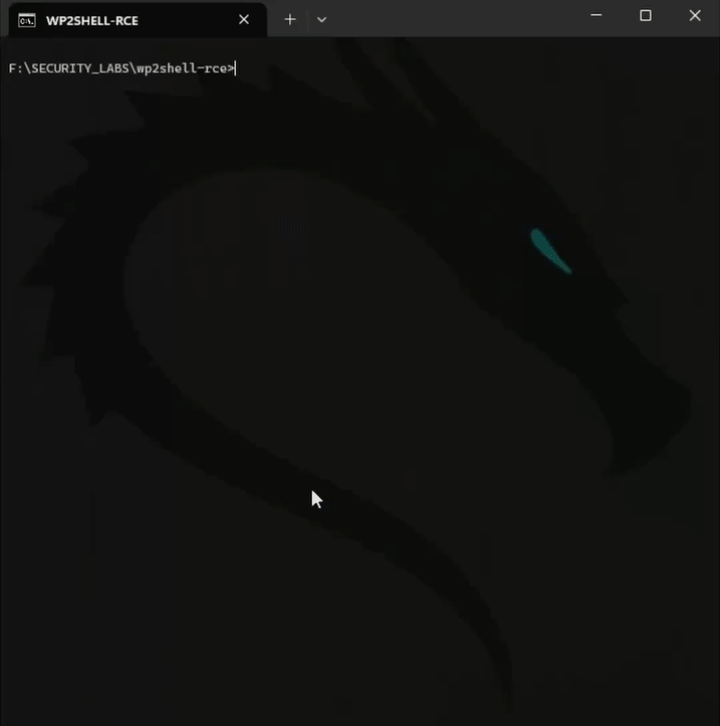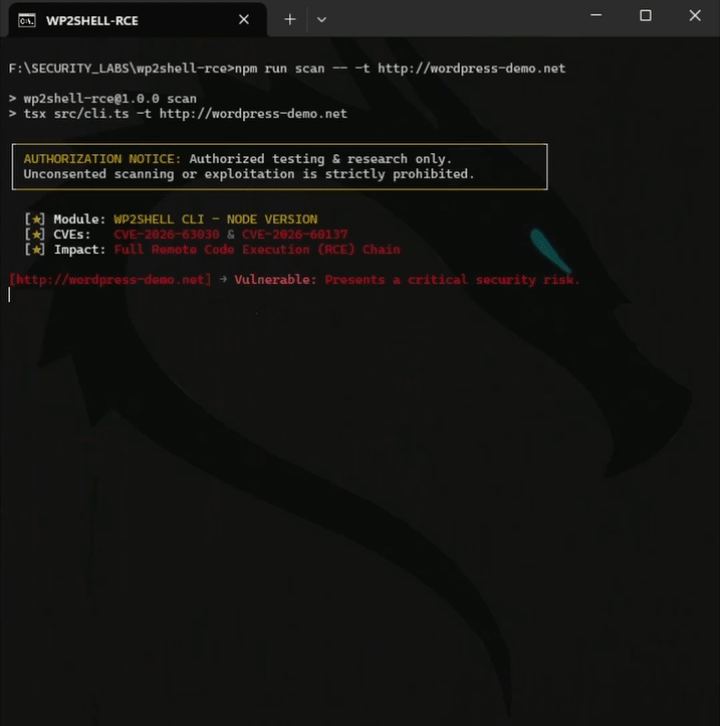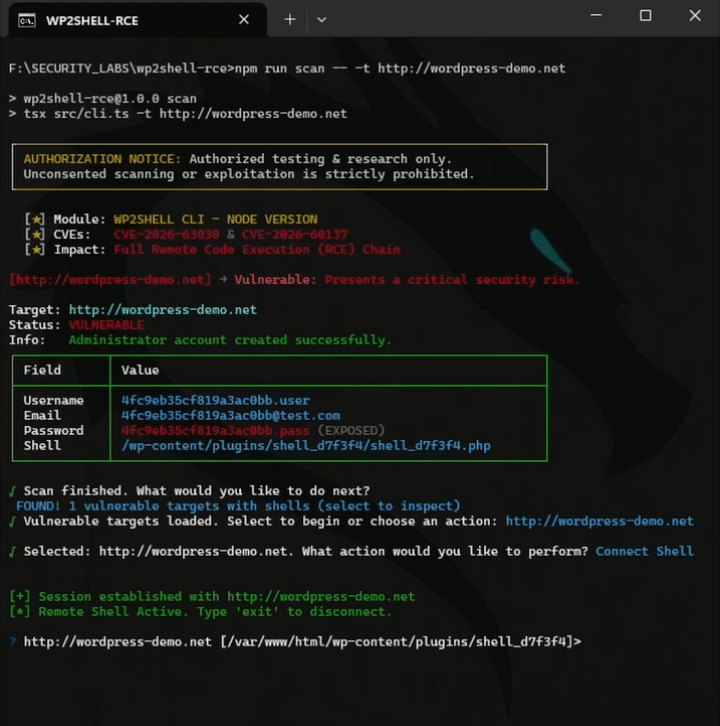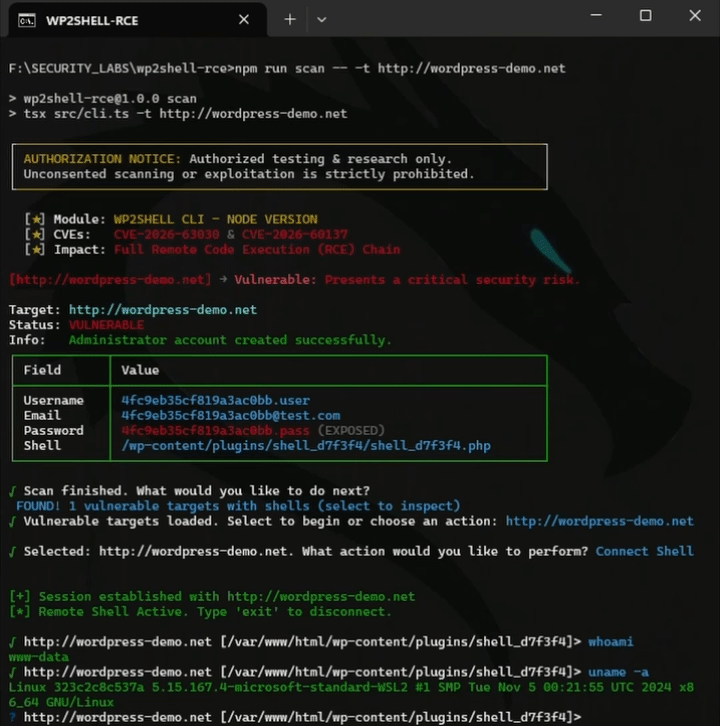 johnlodan/wp2shell-rce
WordPress-Sicherheitstool für CVE-2026-63030 und CVE-2026-60137 zur Erkennung der Anfälligkeit für die WP2Shell-Pre-Authentifizierungs-RCE-Kette.
 shinthink/cve-2026-63223
CVE-2026-63223 — CI4RCE: CodeIgniter 4 is_image/mime_in Datei-Upload-RCE. Magic-Bytes-Umgehung (getExtension vs getClientExtension). CVSS 9.8 |…
 torchiachristian/vulnscan
Scanner di vulnerabilità web in Python: SQL injection, XSS , path traversal, security headers. Crawler, dashboard Flask, report in un PDF
 0xdea/tactical-exploitation
Moderne taktische Exploitation-Toolkit.
 jenderal92/cve-2026-49049
Massen-Schwachstellenscanner für CVE-2026-49049 – Nicht authentifizierte Remote-Codeausführung im Joomla-Helix3-Plugin. Mehrthread-fähig, erkennt…
 instructor-admin/cve-2026-15964-poc
PoC & Checker für CVE-2026-15964 – nicht authentifizierte Passwortänderung im WordPress-Plugin Single Sign On For TNG <= 2.0.0 (CVSS 9.8)
 razureink/fucker
Penetrationstest-Framework mit KI-gesteuerter Entscheidungs-Engine
 vulnquest58/pressvector
PressVector – Erweiterter WordPress-Schwachstellenscanner CVE-2026-63030 (REST-Batch-Routen-Verwechslung) / CVE-2026-60137 (SQLi) Entwickler:…
 0xinfection/logmepwn
Ein vollautomatisiertes, zuverlässiges, blitzschnelles Scan- und Validierungs-Toolkit für die Log4J RCE CVE-2021-44228-Schwachstelle.
 portswigger/http-terminator
KI-gestützte Recherche-Pipeline, die HTTP-Desync-Techniken extrahiert, Testfälle mit fehlerhaften Anfragen generiert, diese über Burp validiert und…
 piratesshield/apiharvester
Das One-Shot-API-Angreifer-Tool – findet die API-URL aus dem angegebenen Root und simuliert die automatisierten Angriffe








