
 #1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen
 shopify/toxiproxy
:alarm_clock: :fire: Ein TCP-Proxy zur Simulation von Netzwerk- und Systembedingungen für Chaos- und Resilienztests
 opnsense/core
OPNsense GUI, API und System-Backend
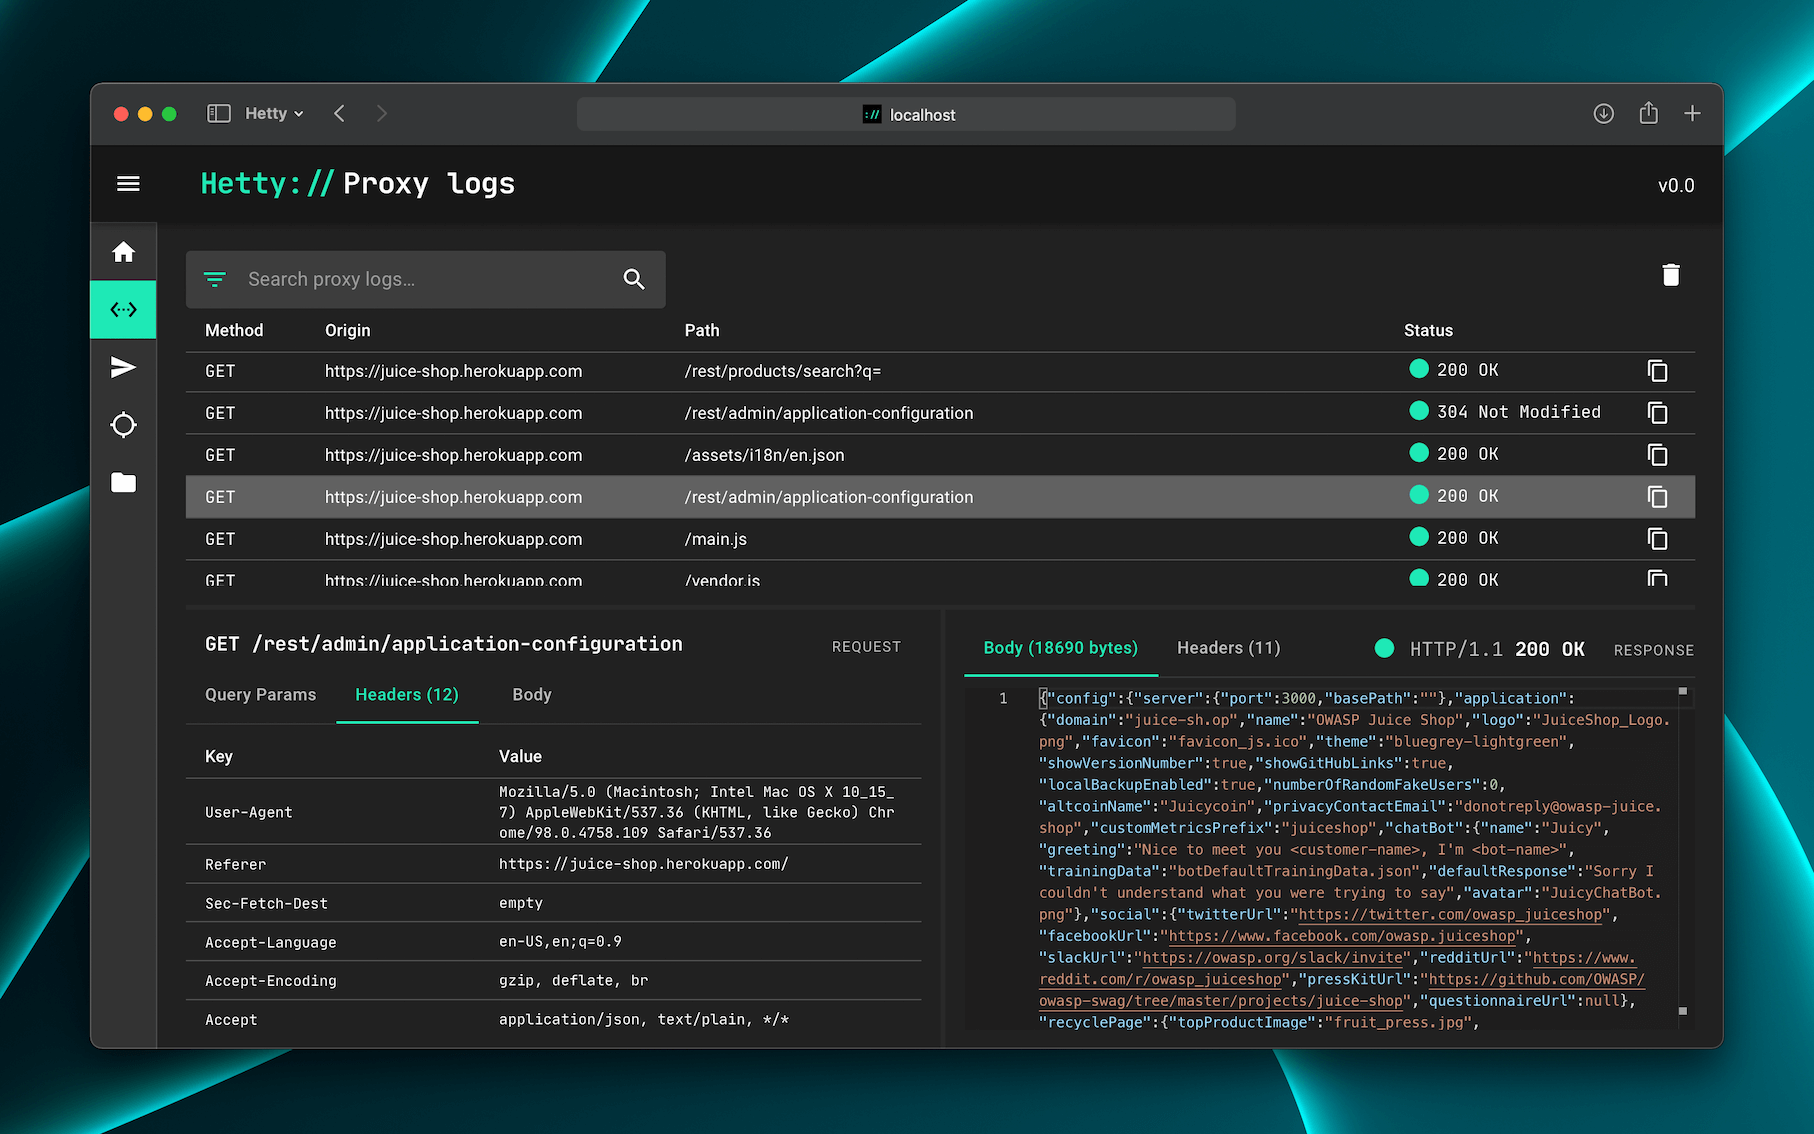 dstotijn/hetty
Ein HTTP-Toolkit für die Sicherheitsforschung.
 tanprathan/mobileapp-pentest-cheatsheet
Das Mobile App Pentest Cheat Sheet wurde erstellt, um eine kompakte Sammlung hochwertiger Informationen zu spezifischen Themen des Penetrationstests…
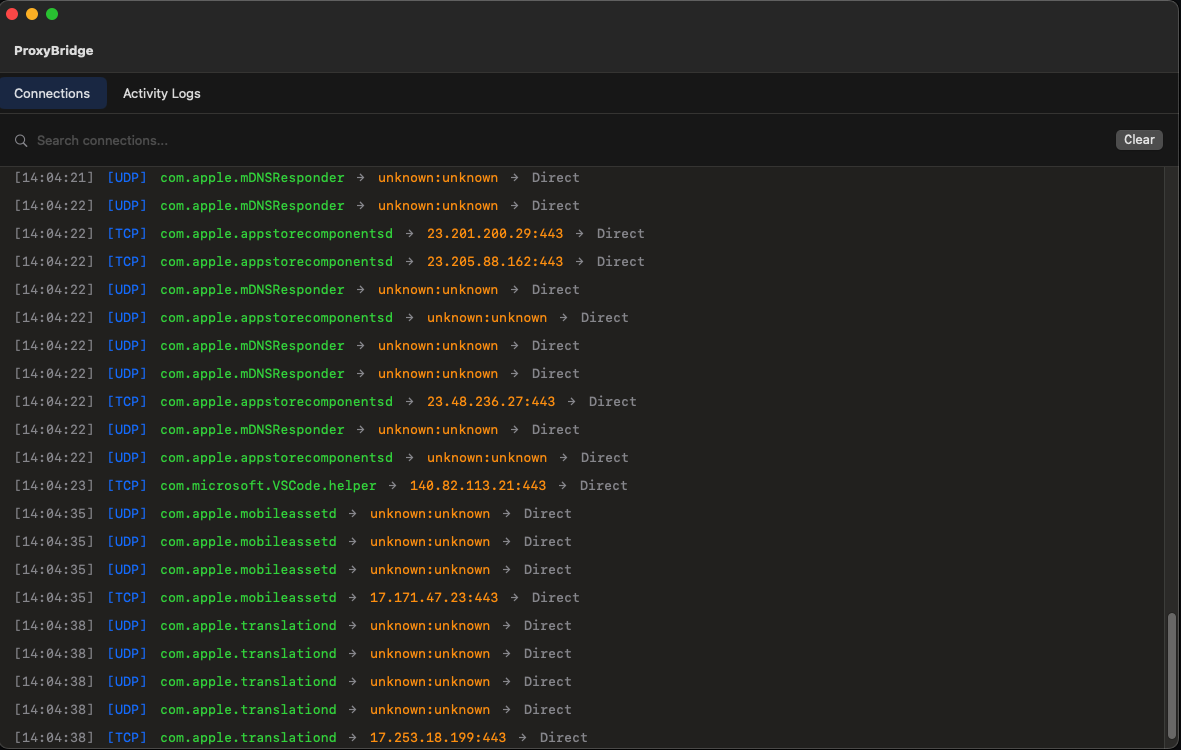 interceptsuite/proxybridge
Simple Proxy Client to force proxy to any Windows/MacOS/Linux Application TCP and UDP traffic
 everywall/ladder
Selbst gehostete Alternative zu 12ft.io. und 1ft.io. Proxy zum Entfernen von CORS-Headern und Modifizieren von HTML.
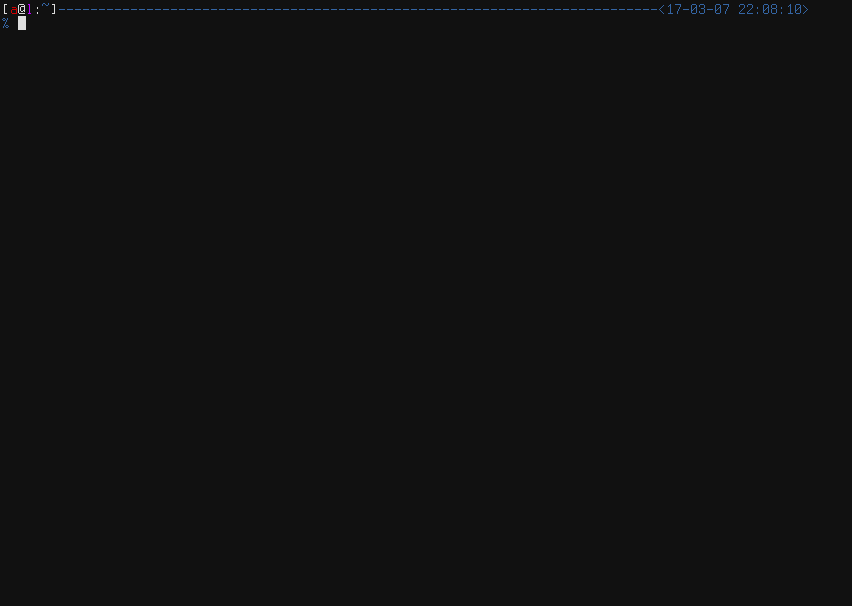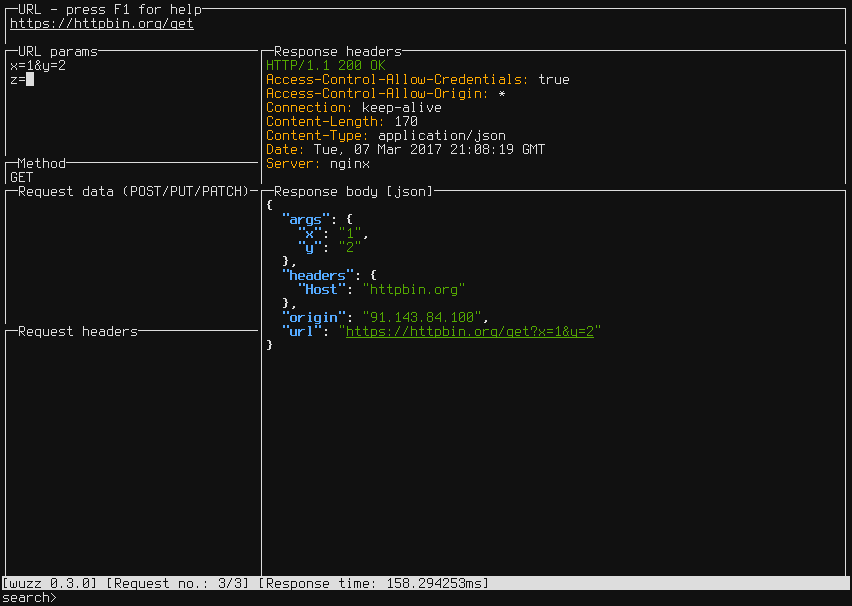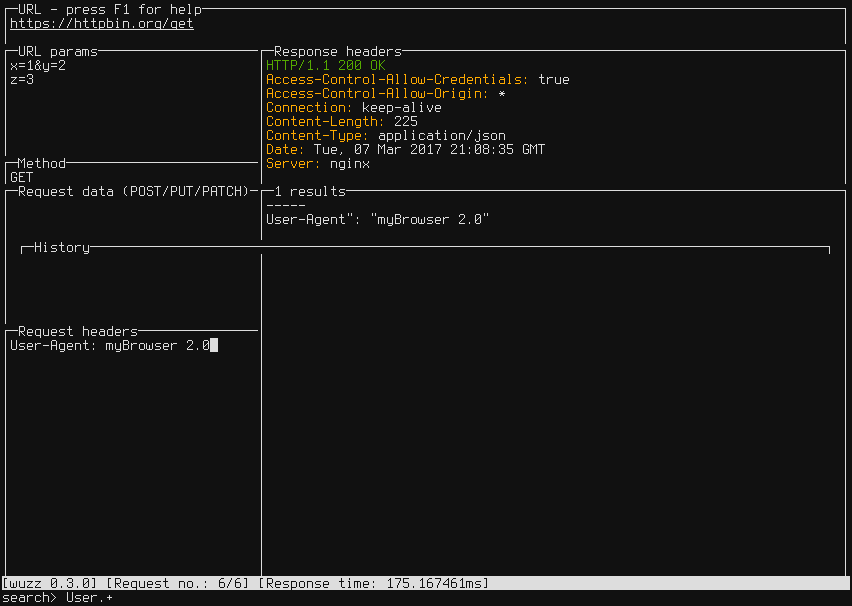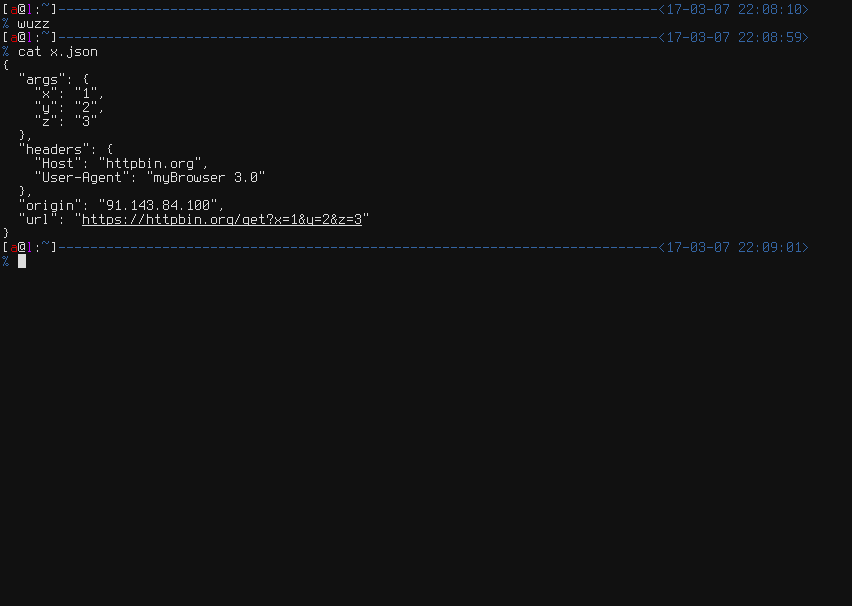 asciimoo/wuzz
Interaktives CLI-Tool für HTTP-Inspektion
 minglink/dsh-infinite-gen-5
DeepSeek v4.1 flash – das stärkste Reverse-Engineering-Tool (unbegrenzt, fünfte Generation) Bitte mit einem Star vormerken ⭐ Wir freuen uns über…
 squid-cache/squid
Squid Web Proxy Cache - Quellcode
 masterking32/masterhttprelayvpn
Domain-fronted HTTP/SOCKS5-Proxy-Tunnelverkehr durch Google Apps Script mit MITM-TLS-Abfangen, HTTP/1-2-Multiplexing und DPI-Umgehung.
 drk1wi/modlishka
Modlishka. Reverse-Proxy.
 venomous/cloudscraper
Ein Python-Modul zur Umgehung der Anti-Bot-Seite von Cloudflare.
 caido/caido
Leichter Web-Proxy zum Abfangen, Untersuchen und Ändern von HTTP-Verkehr, um Webanwendungen während Penetrationstests und Bug-Bounty-Jagden zu…
 projectdiscovery/proxify
Ein vielseitiger und portabler Proxy zum Erfassen, Manipulieren und Wiedergeben von HTTP/HTTPS-Traffic unterwegs.
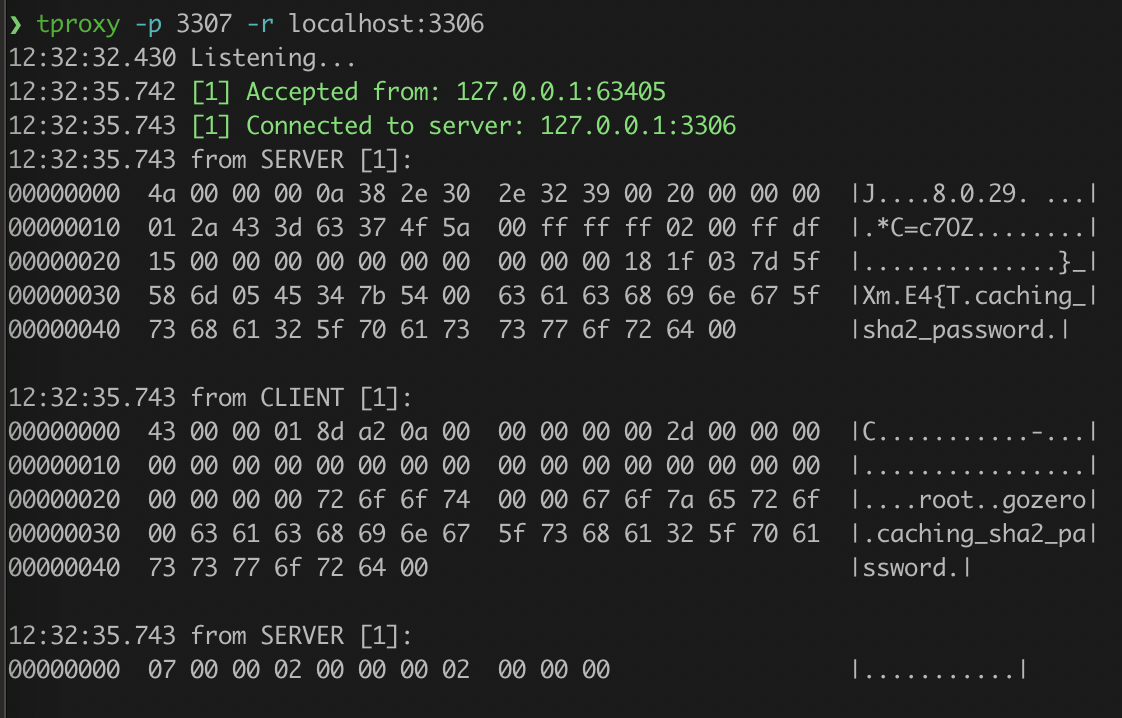 kevwan/tproxy
Ein CLI-Tool zum Proxen und Analysieren von TCP-Verbindungen.
 httptoolkit/frida-interception-and-unpinning
Frida-Skripte, um mobile Anwendungen zur Laufzeit umzuschreiben und den gesamten HTTPS-Verkehr direkt per Man-in-the-Middle (MitM) abzufangen.
 ignitetechnologies/burpsuite-for-pentester
Dieses Cheatsheet wurde für Bug-Bounty-Jäger und Penetrationstester erstellt, um ihnen zu helfen, Schwachstellen von P4 bis P1 ausschließlich und…
 spectolabs/hoverfly
Leichte Dienstvirtualisierung/ API-Simulation / API-Mocking-Tool für Entwickler und Tester







