 asciimoo/wuzz
Interaktives CLI-Tool für HTTP-Inspektion

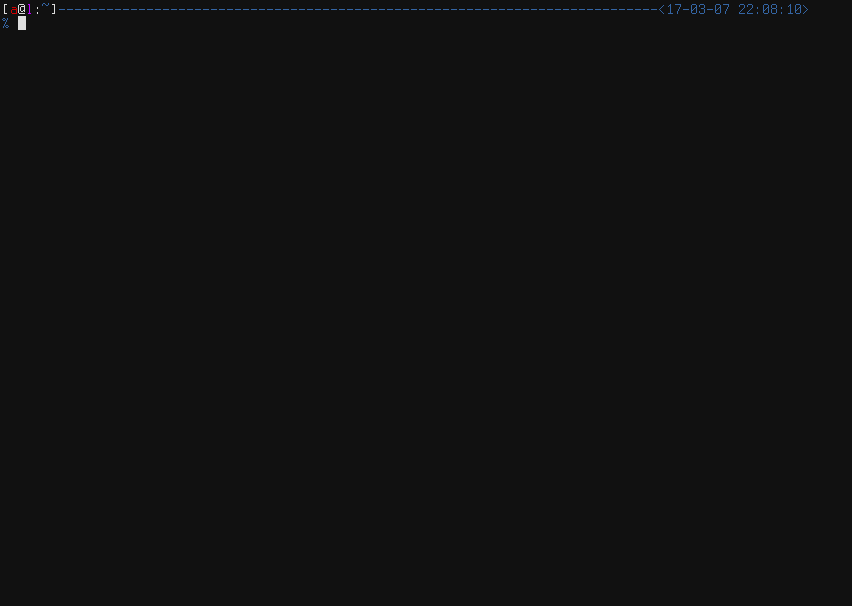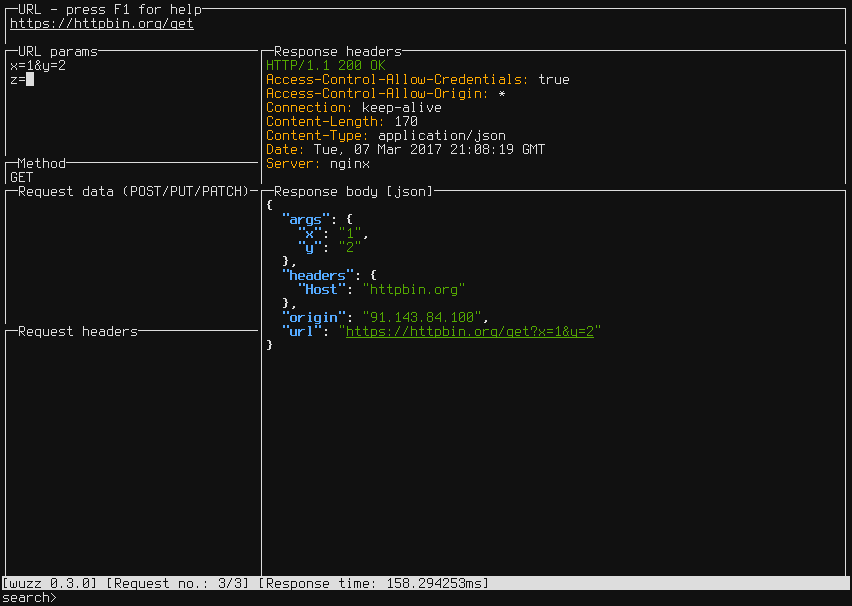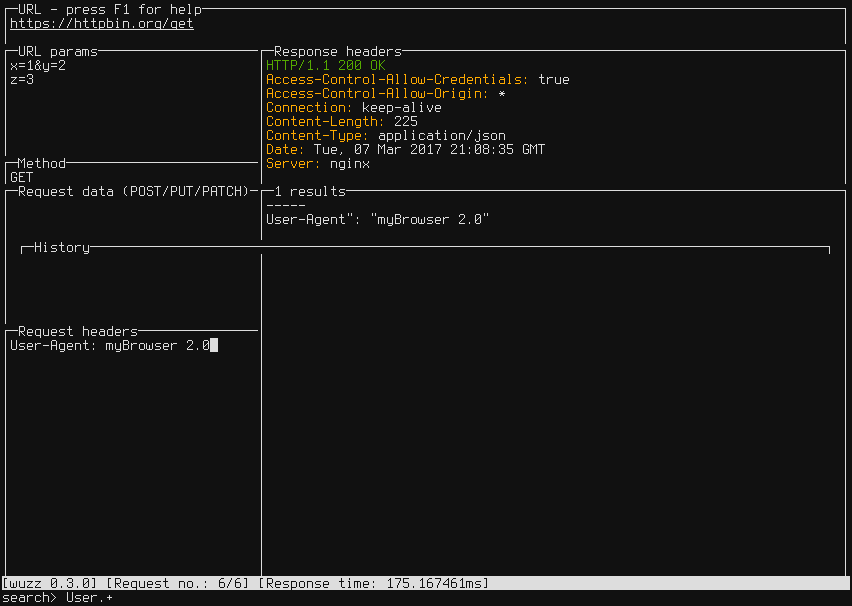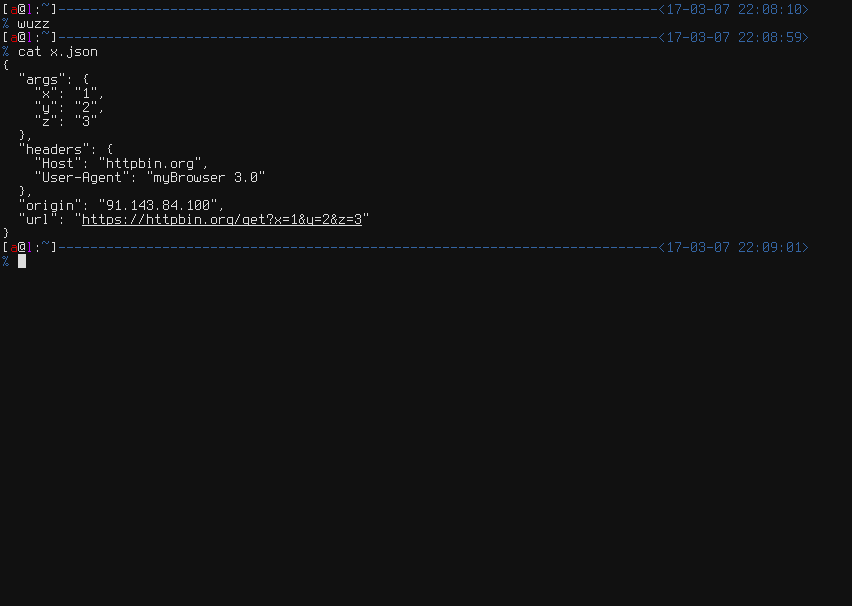
Interaktives CLI-Tool für HTTP-Inspektion.
Wuzz Kommandozeilenargumente ähneln den Argumenten von cURL, sodass es verwendet werden kann, um Anfragen zu inspizieren/zu modifizieren, die aus dem Netzwerkinspektor des Browsers mit der Funktion „copy as cURL“ kopiert wurden.
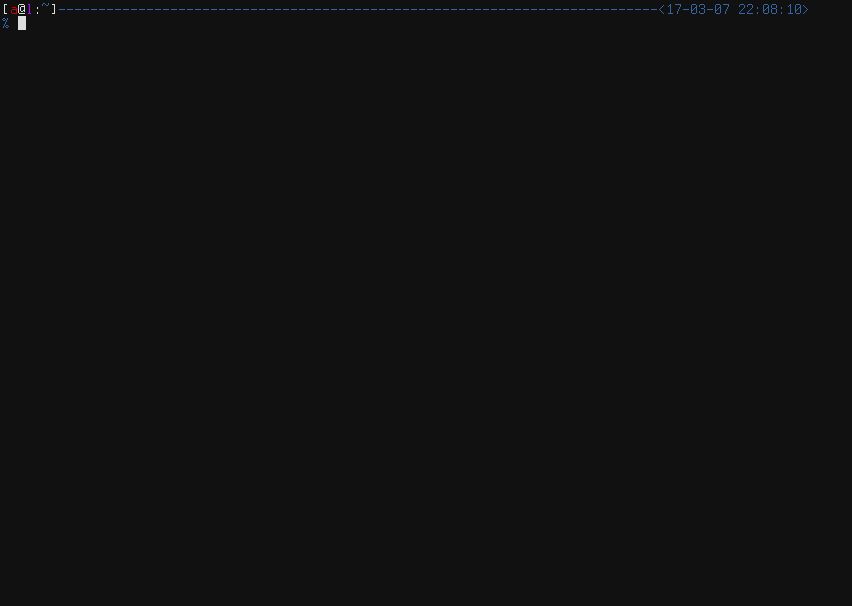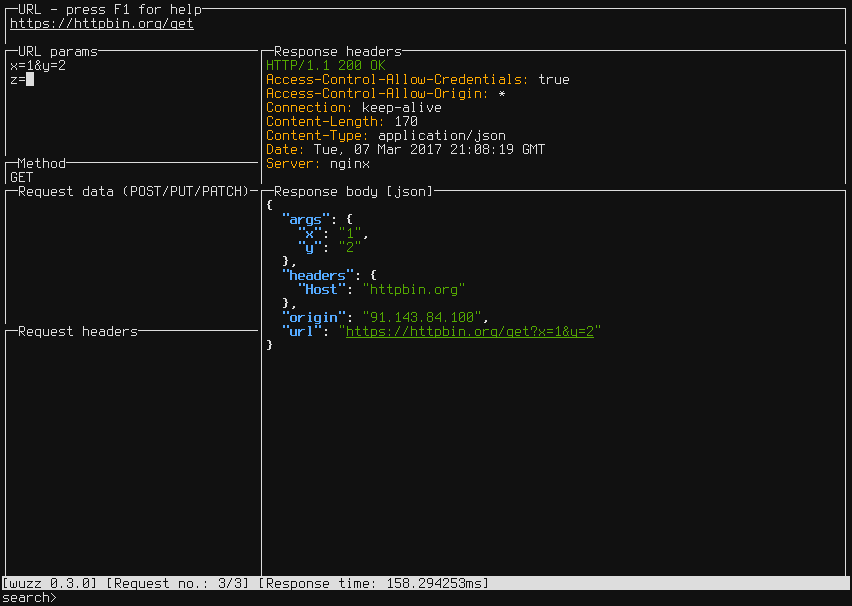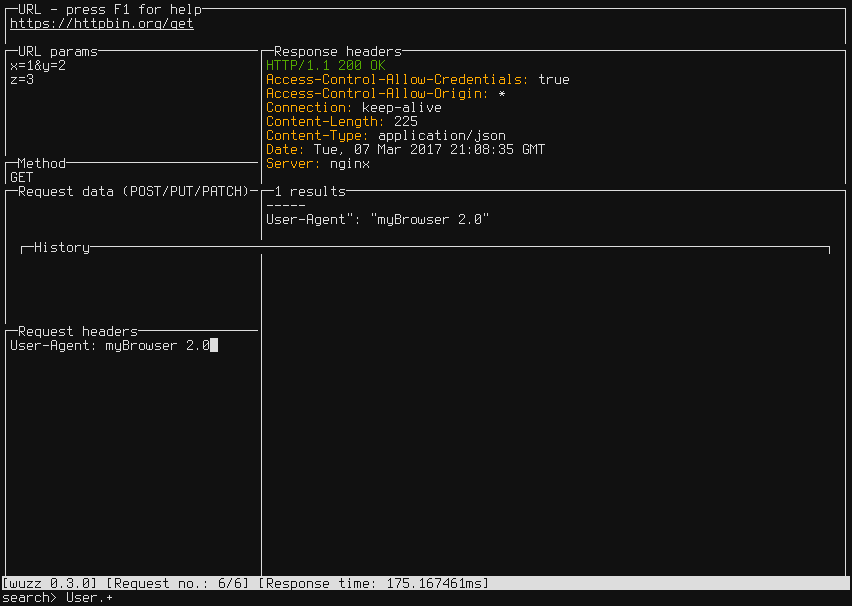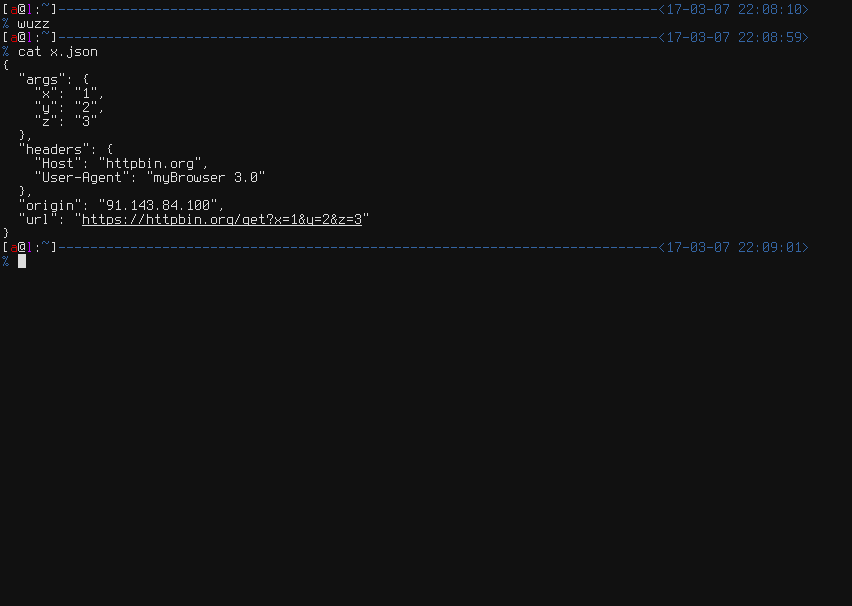
$ go get github.com/asciimoo/wuzz
$ "$GOPATH/bin/wuzz" --help
Hinweis: golang >= 1.10 erforderlich.
Binäre Releases sind ebenfalls verfügbar.
$ apt install wuzz
$ apk add wuzz
$ scoop bucket add main
$ scoop install main/wuzz
$ x env use wuzz
$ nix-shell -p wuzz
Es ist möglich, Standardeinstellungen in einer Konfigurationsdatei zu überschreiben.
Der Standardspeicherort ist "$XDG_CONFIG_HOME/wuzz/config.toml"unter Linux
und ~/.wuzz/config.toml auf anderen Plattformen.
-c/--config-Schalter können verwendet werden, um die Konfigurationsdatei von einem benutzerdefinierten Speicherort zu laden.
Siehe Beispielkonfiguration für weitere Details.
| Tastenkombination | Beschreibung |
|---|---|
| F1 | Hilfe anzeigen |
| Ctrl+R | Anfrage senden |
| Ret | Anfrage senden (nur aus der URL-Ansicht) |
| Ctrl+S | Antwort speichern |
| Ctrl+E | Anfrage speichern |
| Ctrl+F | Anfrage laden |
| Ctrl+C | Beenden |
| Ctrl+K, Shift+Tab | Vorherige Ansicht |
| Ctlr+J, Tab | Nächste Ansicht |
| Ctlr+T | Kontextspezifische Suche umschalten |
| Ctrl+L | Alle Tabs auf Standard zurücksetzen |
| Alt+H | Verlauf umschalten |
| Down | Eine Ansichtszeile nach unten |
| Up | Eine Ansichtszeile nach oben |
| Page down | Eine Ansichtsseite nach unten |
| Page up | Eine Ansichtsseite nach oben |
| F2 | Zur URL springen |
| F3 | Zu den Abfrageparametern springen |
| F4 | Zur HTTP-Methode springen |
| F5 | Zum Anfragetext springen |
| F6 | Zu den Headern springen |
| F7 | Zur Suche springen |
| F8 | Zu den Antwort-Headern springen |
| F9 | Zum Antworttext springen |
| F11 | Modus für Umleitungseinschränkungen |
Wuzz akzeptiert standardmäßig reguläre Ausdrücke, um den Antworttext zu filtern. Eine benutzerdefinierte Abfragesyntax kann durch Drücken von Ctrl+T umgeschaltet werden. Die folgenden Formate besitzen eine kontextspezifische Suchsyntax:
| Antwortformat | Abfragesyntax |
|---|---|
| HTML | https://github.com/PuerkitoBio/goquery |
| JSON | https://github.com/tidwall/gjson |
Fehler oder Vorschläge? Besuchen Sie den Issue-Tracker
oder treten Sie #wuzz auf freenode bei.






