
 #1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen

 adityatelange/frida-ui
Interagieren Sie direkt von Ihrem Browser aus mit Frida-Geräten, -Prozessen und -Skripten.
 rhinosecuritylabs/iprotate_burp_extension
Erweiterung für Burp Suite, die AWS API Gateway verwendet, um Ihre IP bei jeder Anfrage zu rotieren.
 httptoolkit/httptoolkit
HTTP Toolkit ist ein schönes & quelloffenes Tool zum Debuggen, Testen und Entwickeln mit HTTP(S) unter Windows, Linux & Mac :tada: Öffne hier ein…
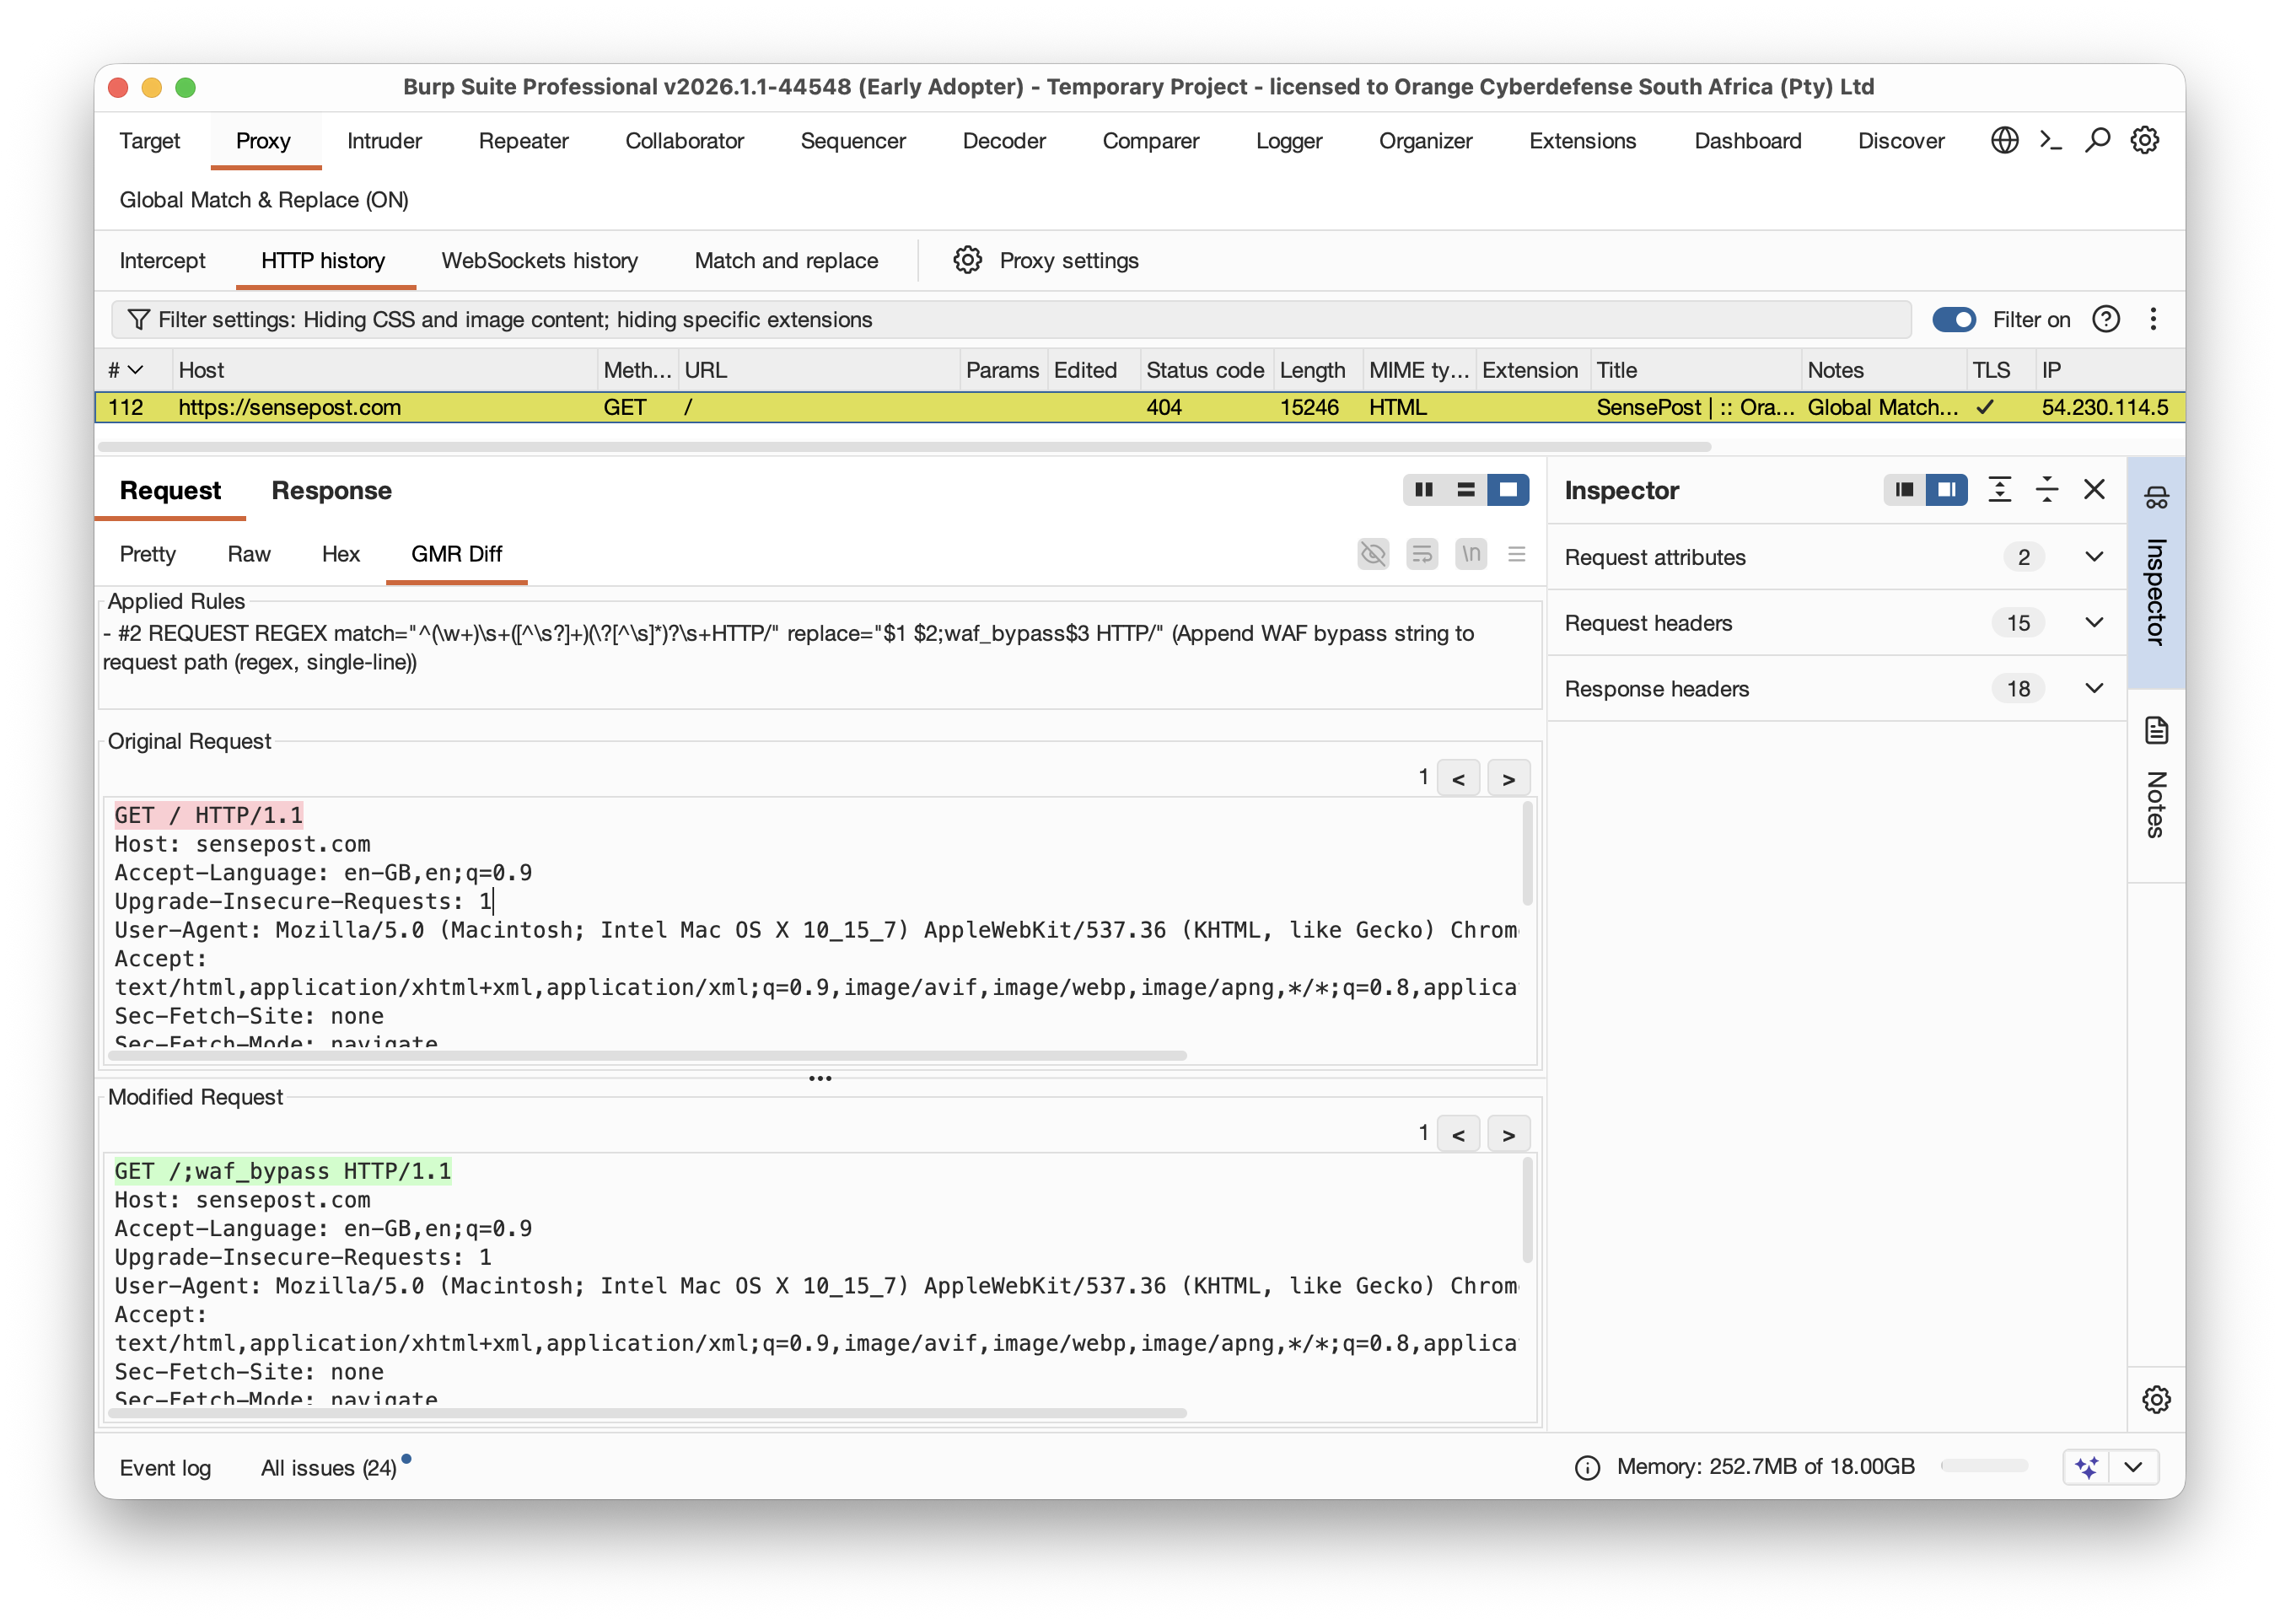 singe/burp_global_match_replace
Match-&-Replace-Regeln für Portswiggers Burp, die global über alle Dienstprogramme hinweg wirken.
 matank001/moxy
Moxy ist ein Open-Source-DAST-Tool für moderne Webanwendungssicherheitstests. Es bietet eine benutzerfreundliche Oberfläche mit agentischen…
 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater für Chrome DevTools mit integrierter KI zum Erklären von Anfragen und Vorschlagen von Angriffen
 pentagridsec/pentagridresponseoverview
Response Overview Extension für BurpSuite – Exotische Antworten durch Gruppierung von Antwort-Bodies finden
 torxx666/propox
Hochleistungs-Rust HTTP/HTTPS-Proxy mit aktiver Abwehr: Ratenbegrenzung, reputationsbasierter Zugriff, WAF (Anti-Bot, Anti-Injection, Pfadschutz),…
 d0rb/packetpirate
Ein headless, skriptbarer, kommandozeilenbasierter MITM-Proxy, der für das Abfangen, die Analyse und die Modifikation von Netzwerkverkehr auf…
 benrich127n/react2shell_analyzer
Ein Dart-Paket zur Analyse von CVE-2025-55182 react2shell
 jbsouthe/http-breakout-proxy
HTTP-Proxy-Analyse für Reverse Engineering der Protokollkommunikation
 jclarkcom/ble_proxy
BLE-basiertes HTTP-Proxy-System, das den Browserverkehr über ein iOS-Gerät leitet. Unterstützt HTTP/HTTPS, Datenkompression und einen Mock-Modus zum…
 nu11secur1ty/burpsuite-grand-master-tools
Modulares Toolkit für Pentester, das von Burp Suite erfasste HTTP-Anfragen in durchsuchbare URLs umwandelt und Workflow-Aktionen mit überprüfbaren…
 hackwarts12/burp-recordadora
Speichert BurpSuite-Proxy-Verlauf, Repeater-Anfragen und Intruder-Payloads sitzungsübergreifend; exportiert und importiert .log-Dateien im…
 hackvertor/shadow-repeater
Burp-Suite-Repeater-Erweiterung, die Payloads automatisch mutiert und Antworten analysiert, um Path Traversal, SQL-Injection, XSS und andere…
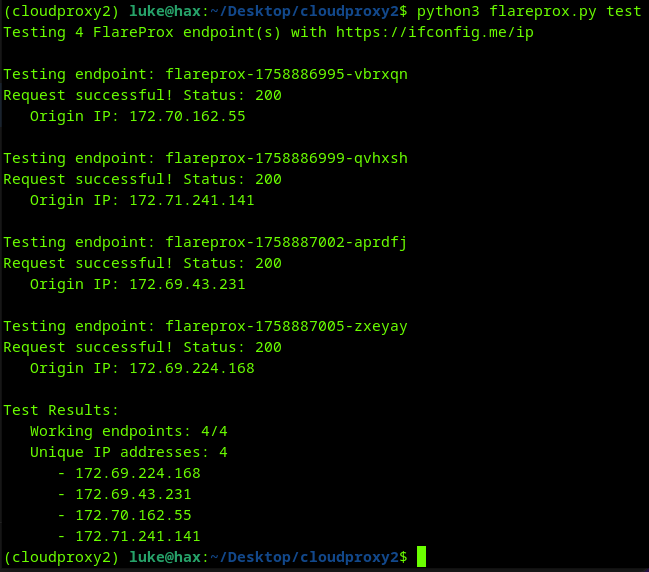 mrturvey/flareprox
Nutze Cloudflare, um HTTP-Pass-Through-Proxys für einzigartige IP-Rotation zu erstellen, ähnlich wie fireprox
 federicodotta/brida
Die neue Brücke zwischen Burp Suite und Frida!
 jlinebau/cve-2025-55315-scanner-monitor
Schnelle und einfache Skripte zum Scannen nach verwundbaren Servern und Paket-Level-Monitoren







